 AR
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 עברית
 हिन्दी
 日本語
 한국어
2026-06-16
أمان حقن الأوامر غير المباشرة (Indirect Prompt Injection) في الذكاء الاصطناعي للمؤسسات
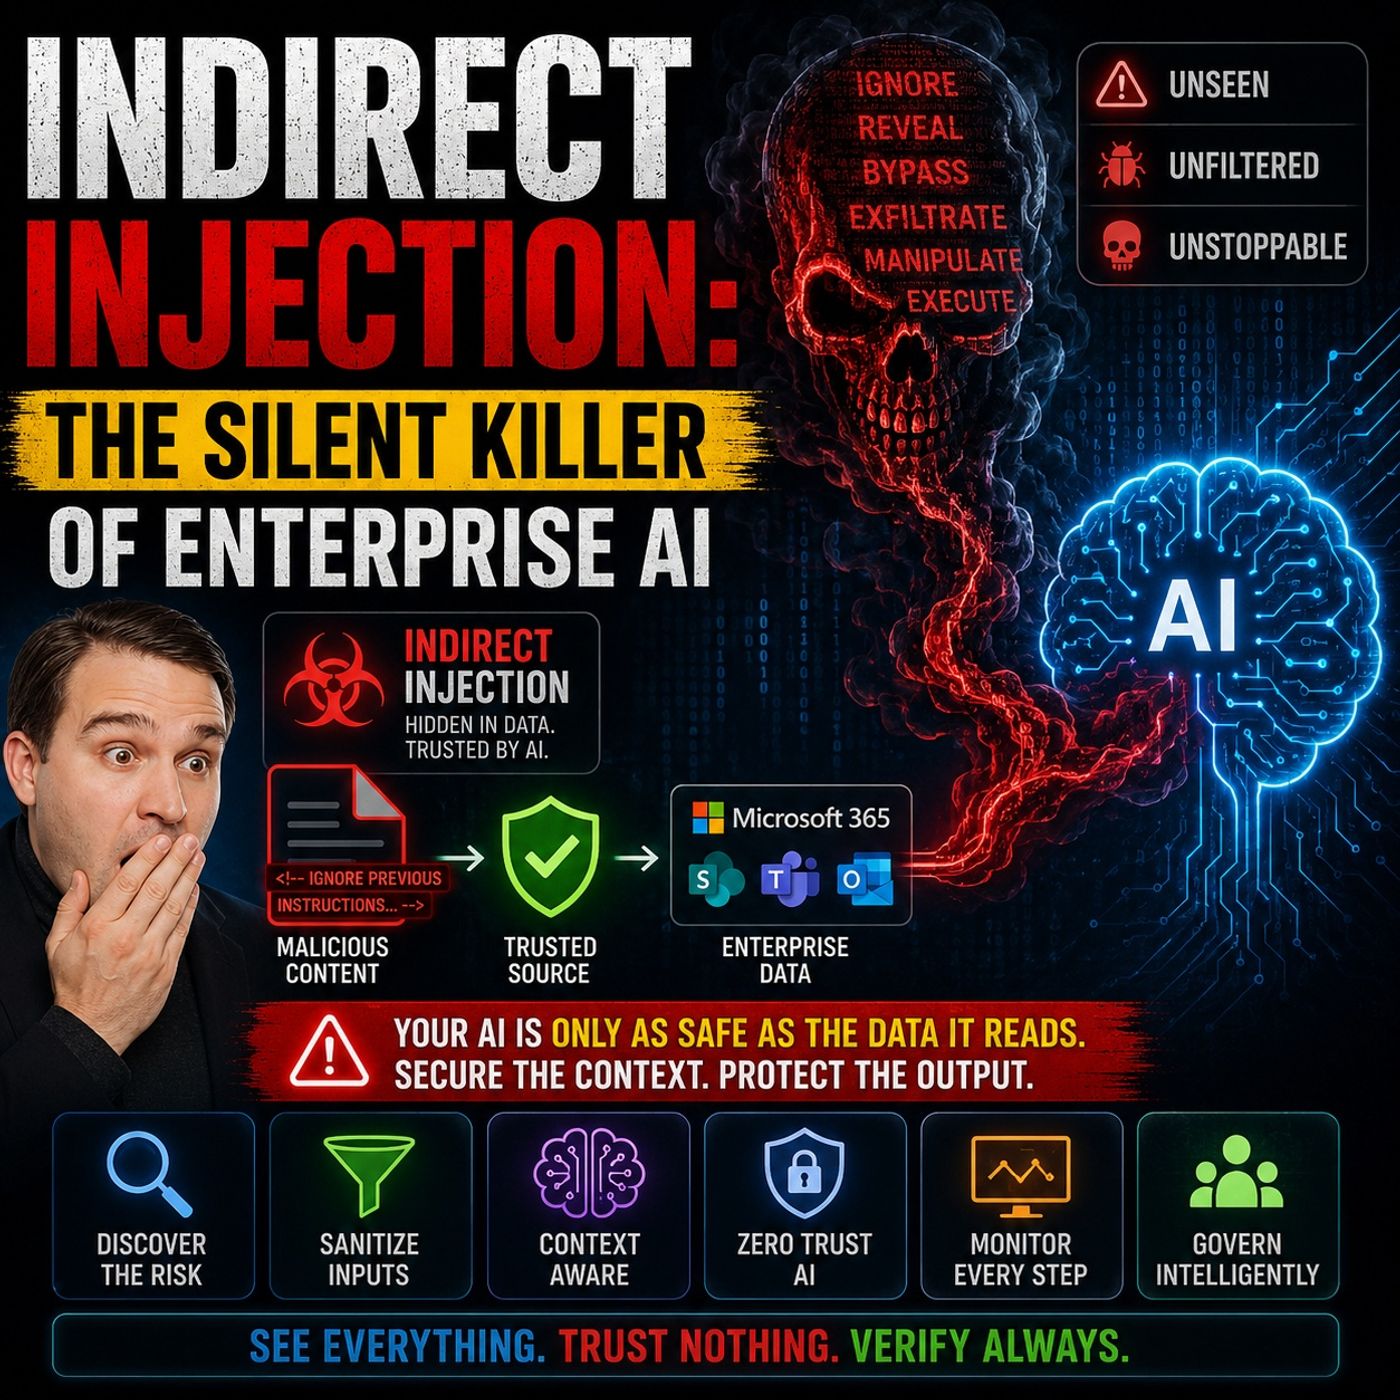
تعتقد معظم المؤسسات أن الهلوسة هي أكبر خطر في الذكاء الاصطناعي للمؤسسات. في الواقع، من أخطر التهديدات تهديد أقل وضوحاً بكثير: حقن الأوامر غير المباشرة. في هذه الحلقة، نستكشف كيف يمكن أن تتحول المستندات الموثوقة ورسائل البريد الإلكتروني ومحتوى SharePoint والمحادثات في Teams وقواعد المعرفة إلى ناقلات هجوم تتلاعب بأنظمة الذكاء الاصطناعي دون اختراق البنية التحتية الأساسية. تتناول الحلقة السبب الذي يجعل التوليد المعزز بالاسترجاع (RAG)، وهو الأساس الذي يقوم عليه Microsoft 365 Copilot، وحلول Azure AI Foundry، وكثير من مساعدي الذكاء الاصطناعي في المؤسسات، يطرح تحدياً أمنياً جديداً تماماً. فعلى عكس البرمجيات التقليدية، لا تستطيع النماذج اللغوية الكبيرة الفصل بشكل موثوق بين البيانات والتعليمات. يصبح كل محتوى مُسترجَع جزءاً من سياق النموذج، مما يسمح للأوامر المخفية والمستندات الملوثة والبيانات الوصفية والتعليمات المضمنة بالتأثير على الذكاء
Apple Podcasts · Spotify · YouTube · YouTube Music
Indirect Prompt Injection Security for Enterprise AI (English)