 DE
 English
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Dataverse-Sicherheitsrollen oder Row-Level Security: Was brauchen Sie?
Von Mirko Peters ·
Erfahren Sie, worin sich Dataverse-Sicherheitsrollen, Row-Level Security und Berechtigungen auf Spaltenebene in Dynamics 365 und Microsoft 365 unterscheiden.
Automatisch mit KI aus dem Originalbeitrag übersetzt. Englisches Original lesen
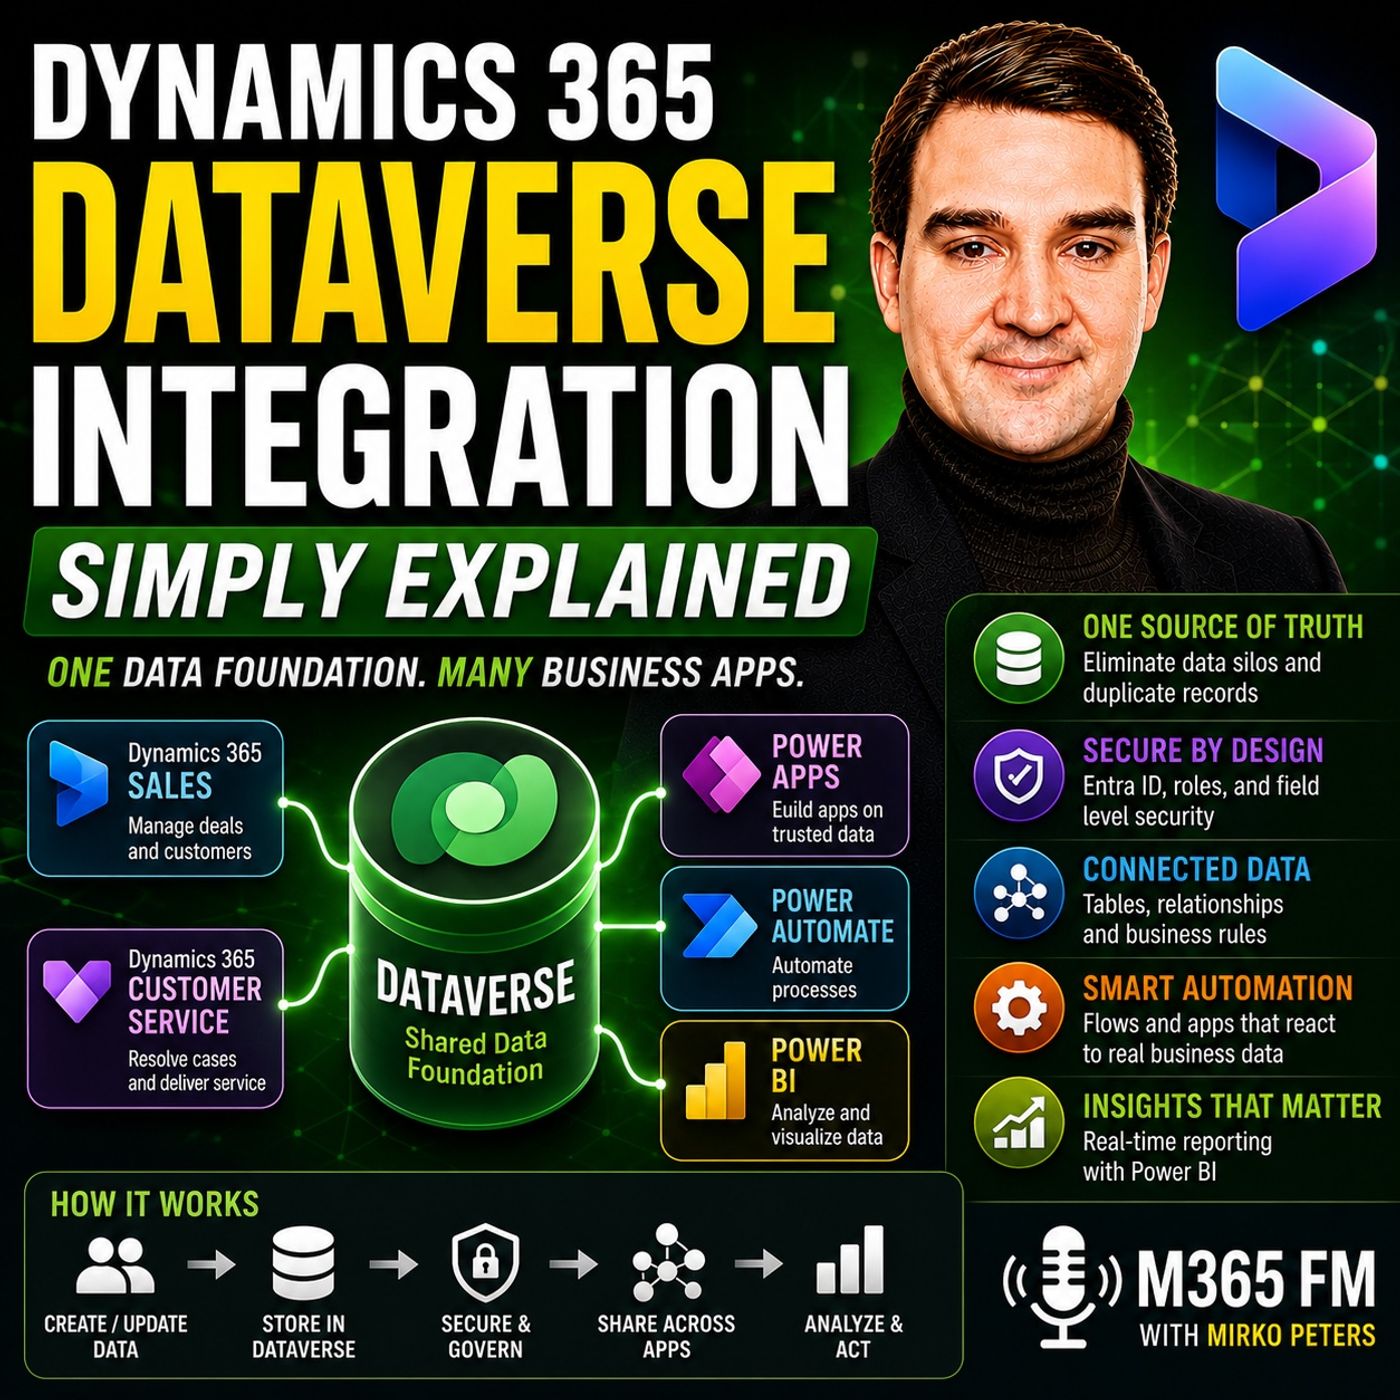
Bei der Architektur von Geschäftslösungen in Microsoft Dynamics 365 und Power Platform ist die Steuerung des Zugriffs auf sensible Daten entscheidend. Die Wahl zwischen Sicherheitsrollen auf Tabellenebene in Dataverse und feingranularer Row-Level Security verhindert eine unberechtigte Offenlegung von Daten. Gleichzeitig behalten Teammitglieder die Berechtigungen, die sie für ihre tägliche Arbeit effizient benötigen.
Das Wichtigste in Kürze
- Dataverse-Sicherheitsrollen funktionieren wie ein Empfang am Gebäudeeingang. Sie legen fest, welche Tabellen, etwa Konten oder Fälle, ein Benutzer lesen, erstellen, aktualisieren oder löschen darf.
- Row-Level Security beschränkt den Zugriff auf einzelne Datensätze innerhalb einer Tabelle. So sehen Vertriebsmitarbeitende nur die Kundenchancen, die sie selbst besitzen.
- Microsoft Entra ID prüft die Identität beim Anmelden. Dataverse setzt danach feingranulare Berechtigungen und Geschäftsregeln auf Basis des zugrunde liegenden Datenmodells durch.
- Die Sicherheit auf Spaltenebene bietet eine zusätzliche Schutzebene für sensible Details, etwa Finanznotizen oder Gehaltsinformationen, innerhalb einer ansonsten zugänglichen Zeile.
- Die Kombination aus Tabellen-, Zeilen- und Spaltenberechtigungen ermöglicht es Organisationen, die Datensichtbarkeit exakt an die betrieblichen Anforderungen anzupassen, ohne auf verstreute Anpassungen in der Benutzeroberfläche angewiesen zu sein.
Die Sicherheitsebenen in Dataverse verstehen
Datensicherheit in Microsoft Dataverse ist kein Schalter, der für alle gleich funktioniert. Sie basiert vielmehr auf einem mehrschichtigen Architekturmodell, das betriebliche Effizienz mit strikter Compliance in Einklang bringt. Wenn Organisationen Sicherheit erst nachträglich berücksichtigen oder sich allein darauf verlassen, Oberflächenelemente in einzelnen Power Apps oder Dynamics 365-Modulen auszublenden, setzen sie sich zwangsläufig Datenlecks und Reibungsverlusten im Arbeitsalltag aus. Eine belastbare Sicherheitsstrategie setzt voraus, dass Sie verstehen, wie Identität, Tabellen, Zeilen und Spalten zusammenwirken.
Stellen Sie sich Ihre Datenumgebung als gesichertes Unternehmenshauptquartier vor. Mitarbeitende haben nicht freien Zugang zu jedem Büro, jedem Aktenschrank und jeder Schublade. Die Sicherheit in Dataverse bildet diese Realität ab, indem sie auf jeder Ebene der Datenstruktur klare Grenzen setzt. Bevor ein Benutzer mit einem Geschäftsdatensatz arbeiten kann, prüft das System seine Identität und gleicht seine zugewiesenen Aufgaben mit der Datenbankarchitektur ab.
Sicherheitsrollen auf Tabellenebene im Detail
Sicherheitsrollen bilden die grundlegende Ebene der Dataverse-Berechtigungen. Eine Sicherheitsrolle ist im Kern ein Bündel von Berechtigungen, das einer bestimmten Tätigkeit oder Abteilung zugeordnet ist, etwa einem Vertriebsmitarbeitenden, einem Kundenservice-Agenten oder einer Abteilungsleitung.
Auf Tabellenebene steuern diese Rollen, ob ein Benutzer die Standardoperationen Erstellen, Lesen, Aktualisieren und Löschen (CRUD) auf ganze Datenkategorien ausführen darf. Beispiele:
- Vertriebsmitarbeitende: Sie dürfen in der Regel Konten, Kontakte, Leads und Opportunities lesen, erstellen und aktualisieren, können aber häufig keine wichtigen historischen Datensätze löschen.
- Kundenservice-Agenten: Sie sind so konfiguriert, dass sie Supportfälle und Kundenwarteschlangen verwalten. Sie können jedoch von der Änderung von Vertriebspipeline-Phasen oder kommerziellen Opportunities ausgeschlossen sein.
- Abteilungsleiter: Sie erhalten umfassendere Aufsichtsrechte über mehrere operative Tabellen, um teamübergreifende Berichte zu erstellen und die Leistung ihrer Teams zu überwachen.
Da diese Berechtigungen direkt an die Datenbasis gebunden sind und nicht an einzelne App-Oberflächen, bleiben dieselben Schutzmechanismen aktiv, egal ob ein Benutzer auf die Informationen über eine angepasste Canvas-App, eine modellgesteuerte App oder direkt über verbundene Power Automate-Workflows zugreift.
Zeilenbasierte Sicherheit und Besitz
Die tabellenbasierte Sicherheit legt fest, ob ein Benutzer eine Kontotabelle überhaupt öffnen darf. Die zeilenbasierte Sicherheit bestimmt dagegen, welche einzelnen Firmendatensätze er innerhalb dieser Tabelle sehen darf. Ohne zeilenbasierte Sicherheit hätte jeder Benutzer mit der Sicherheitsrolle „Verkäufer“ Einblick in jeden einzelnen Kundendatensatz der Datenbank.
Die zeilenbasierte Sicherheit stützt sich stark auf den Datensatzbesitz und die Geschäftseinheiten. In einer typischen Vertriebskonfiguration hat ein Vertriebsmitarbeiter möglicherweise nur Zugriff auf Konto- und Kontaktzeilen, bei denen er ausdrücklich als Besitzer eingetragen ist. Ein Vertriebsleiter dagegen gehört einem höheren Sicherheitsbereich an, der ihm die Einsicht in alle Kundenzeilen gewährt, die dem gesamten regionalen Team gehören.
Dieser granulare Ansatz stellt sicher, dass sich Mitarbeiter auf ihre relevanten Aufgaben konzentrieren, und verhindert, dass Nachwuchskräfte sensible Konten durchsuchen, die von anderen Abteilungen betreut werden. Das verringert das Risiko versehentlicher Datenoffenlegung deutlich und hält die Arbeitsbereiche übersichtlich.
Spaltenbasierte Sicherheit für sensible Daten
Selbst wenn ein Benutzer legitimen Zugriff auf eine Konto- oder Kontaktzeile hat, können einzelne Spalten sensible Details enthalten, die nur eingeschränkt angezeigt werden dürfen. Die spaltenbasierte Sicherheit ermöglicht es Administratoren, bestimmte Felder zu sperren, etwa Bankdaten, Vergütungsangaben für Führungskräfte oder vertrauliche Verhandlungsnotizen, während der Rest des Kundendatensatzes für den normalen Betrieb vollständig zugänglich bleibt.
In Kombination mit Geschäftseinheiten können Organisationen belastbare hierarchische Grenzen schaffen, die komplexe Unternehmensstrukturen, regionale Tochtergesellschaften oder einzelne Geschäftsbereiche abbilden. Einen tieferen Einblick, wie diese einheitlichen Datenstrukturen im Hintergrund funktionieren, bietet die Folge des M365 FM Podcasts: Hören Sie sich die vollständige Folge an.
Das Wichtigste in Kürze
Die Konfiguration Ihrer Microsoft Dataverse-Umgebung erfordert eine durchdachte Strategie, die Benutzerberechtigungen an den tatsächlichen Geschäftsprozessen ausrichtet. Indem Sie die Identitätsprüfung über Entra ID, tabellenbasierte Sicherheitsrollen, zeilenbasierte Besitzregeln und spaltenbasierte Schutzmaßnahmen kombinieren, schaffen Sie eine sichere, leistungsstarke Datenbasis für Dynamics 365 und die Power Platform. Nehmen Sie sich die Zeit, die Zugriffsanforderungen Ihrer Organisation zu prüfen, und gestalten Sie Ihr Sicherheitsmodell ausgehend von den Daten selbst. Hören Sie sich die vollständige Podcast-Folge an, um weitere praxisnahe Strategien und Experteneinblicke zur Optimierung Ihrer Microsoft-Cloud-Umgebung zu erhalten.
Häufige Fragen
Worin unterscheiden sich tabellenbasierte und zeilenbasierte Sicherheit in Dataverse?
Die tabellenbasierte Sicherheit steuert, ob ein Benutzer mit einer ganzen Datenkategorie arbeiten kann, etwa mit allen Konten oder allen Supportfällen. Die zeilenbasierte Sicherheit geht einen Schritt weiter und beschränkt den Zugriff auf bestimmte Datensätze innerhalb dieser Tabelle, und zwar anhand von Besitz, Teamzuweisungen oder Geschäftseinheiten.
Wie interagiert Microsoft Entra ID mit der Dataverse-Sicherheit?
Microsoft Entra ID fungiert als erste Authentifizierungsebene (vergleichbar mit einer Empfangstheke am Gebäudeeingang), die die Identität des Benutzers bei der Anmeldung prüft. Dataverse übernimmt diese Identität anschließend und wendet bestimmte Sicherheitsrollen und Berechtigungen an, um festzulegen, was der Benutzer anzeigen und ändern darf.
Kann ich den Zugriff auf bestimmte Felder innerhalb eines Kundendatensatzes einschränken?
Ja. Dataverse bietet die spaltenbasierte Sicherheit, mit der Administratoren einzelne Felder schützen können, etwa Finanzdaten oder private Notizen, innerhalb einer ansonsten zugänglichen Zeile. So sehen Benutzer nur die Daten, die für ihre Rolle relevant sind.
Müssen Sicherheitsrollen für jede Power App separat konfiguriert werden?
Nein. Da Dataverse als gemeinsame Datenbasis für Dynamics 365- und Power Platform-Anwendungen dient, werden Sicherheitsrollen und Geschäftsregeln direkt auf der Datenebene durchgesetzt. Dadurch gelten die gleichen Schutzmechanismen automatisch für alle verbundenen Apps.