 DE
 English
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Azure Landing Zones verständlich erklärt: Die Analogie vom Bürogebäude
Von Mirko Peters ·
Willkommen zurück im Blog! Wenn Sie schon einmal eine Ressource in Azure bereitgestellt haben, wissen Sie, wie schnell sich die Cloud entwickelt. Mit wenigen Klicks oder einem kurzen Skript können Sie virtuelle Computer bereitstellen, Datenbanken einrichten und in wenigen Minuten komplexe Umgebungen aufbauen. Doch diese beeindruckende Geschwindigkeit und Flexibilität kann schnell zum zweischneidig
Automatisch mit KI aus dem Originalbeitrag übersetzt. Englisches Original lesen
Willkommen zurück im Blog! Wenn Sie schon einmal eine Ressource in Azure bereitgestellt haben, wissen Sie, wie schnell sich die Cloud entwickelt. Mit wenigen Klicks oder einem kurzen Skript können Sie virtuelle Computer bereitstellen, Datenbanken einrichten und in wenigen Minuten komplexe Umgebungen aufbauen. Doch diese beeindruckende Geschwindigkeit und Flexibilität kann schnell zum zweischneidigen Schwert werden. Wenn Teams ohne einen soliden Plan in die Cloud drängen, ist Chaos nicht weit. Heute nehmen wir eines der wichtigsten Konzepte der Cloud-Architektur genauer unter die Lupe: die Azure Landing Zone. Damit es anschaulich wird, betrachten wir sie anhand eines sehr vertrauten Szenarios aus dem echten Leben: dem Umzug in ein brandneues Bürogebäude.
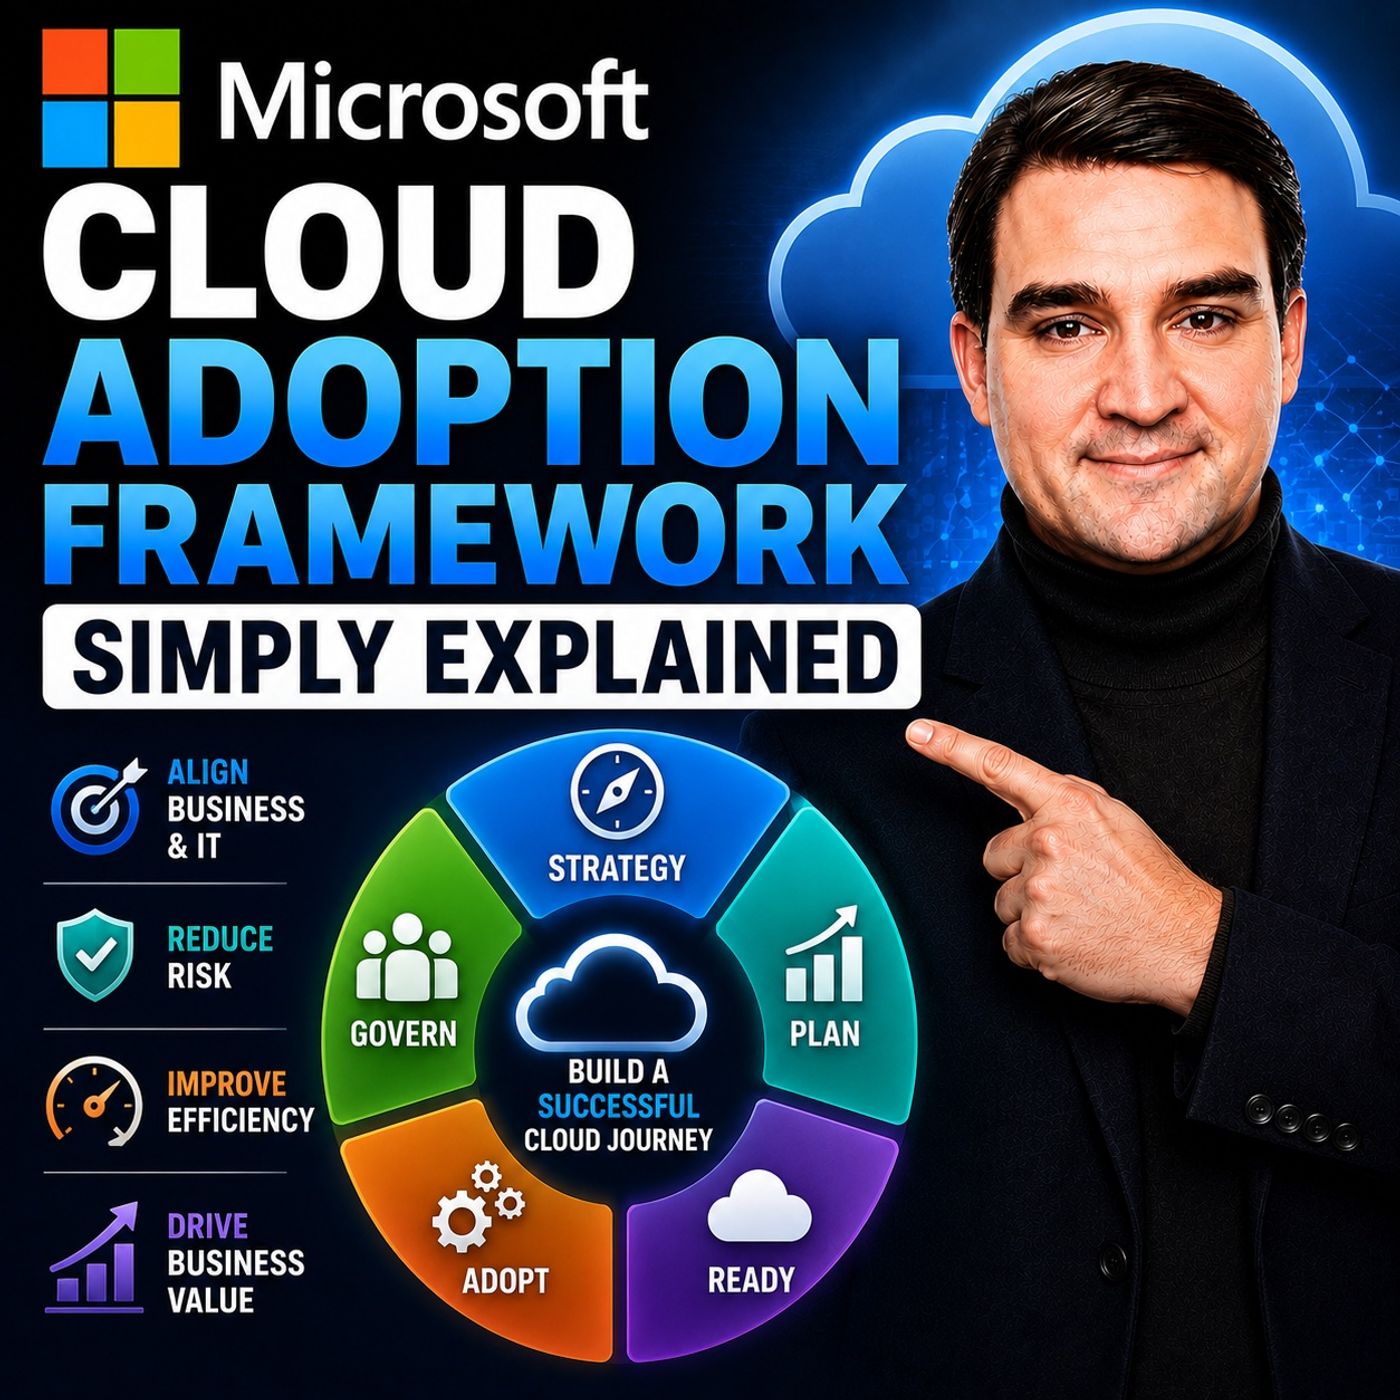
Diese Folge knüpft direkt an unsere aktuelle Podcast-Episode Microsoft Cloud Adoption Framework - Simply Explained an. Falls Sie diese Episode noch nicht gehört haben, sollten Sie sie unbedingt anhören. Dort erfahren Sie umfassend, wie das Cloud Adoption Framework (CAF) Organisationen durch ihre gesamte Cloud-Reise führt, von der initialen Strategie bis hin zur laufenden Verwaltung. In diesem Beitrag widmen wir uns genauer der grundlegenden Phase „Ready“ und erläutern, was eine Azure Landing Zone tatsächlich ist, warum Sie eine benötigen und wie sie Ihre Organisation sicher, strukturiert und skalierbar hält.
Einleitung: Warum die Cloud einen Bauplan braucht
Wenn Organisationen sich erstmals für den Umzug in die Cloud entscheiden, ist die Begeisterung deutlich spürbar. Die Führungsebene wünscht sich Innovation, Entwickler wollen Agilität und IT-Teams möchten sich von veralteter physischer Hardware lösen. Ohne einen strukturierten Plan in die Cloud zu ziehen, ist jedoch so, als würden Sie Ihr gesamtes Unternehmen einpacken, alle Kartons auf einem leeren Grundstück zu einem riesigen Haufen stapeln und darauf hoffen, dass jeder seine eigenen Versorgungsleitungen baut.
Azure stellt Ihnen alle Rohmaterialien zur Verfügung, die Sie benötigen, fügt sie jedoch nicht automatisch zu einer sicheren, einheitlichen Unternehmensarchitektur zusammen. Ohne gemeinsame Leitplanken könnte ein Team Datenbanken aus Bequemlichkeit öffentlich zugänglich machen, während ein anderes Team extrem teure Ressourcen ohne klare Kostenverantwortung bereitstellt. Bevor Sie sich versehen, weiß niemand mehr, wer wofür verantwortlich ist, die Sicherheitsteams laufen hinterher und Compliance-Vorgaben geraten völlig aus dem Blick. Genau deshalb braucht die Cloud einen Bauplan, und hier kommt das Konzept der Landing Zone ins Spiel.
Die Analogie vom Bürogebäude: Was ist eine Azure Landing Zone?
Um eine Azure Landing Zone wirklich zu verstehen, nutzen wir die Analogie vom Bürogebäude. Stellen Sie sich vor, Ihr Unternehmen wächst und mietet ein brandneues, mehrstöckiges Bürogebäude. Sie würden am ersten Tag nicht Hunderten Mitarbeitenden einfach die Schlüssel übergeben, auf leere Etagen zeigen und jede Abteilung selbst entscheiden lassen, wie Elektrik, Sanitär, Sicherheitssysteme und Türen installiert werden.
Würden Sie das tun, könnte die Marketingabteilung unsachgemäße Verkabelung verlegen, die Finanzabteilung sperrt versehentlich alle anderen vom Serverraum aus und die Personalabteilung lässt die Eingangstüren komplett unverschlossen. Stattdessen beauftragen Sie Fachleute, zuerst die grundlegende Infrastruktur aufzubauen. Sie sorgen dafür, dass das Gebäude Strom, fließendes Wasser, gesicherte Eingänge, Notausgänge und gemeinsam genutzte Besprechungsräume hat.
Eine Azure Landing Zone ist im Grunde genau dieses vorbereitete Bürogebäude für Ihre digitalen Workloads. Sie ist eine vorbereitete Azure-Umgebung, in der Identitätsverwaltung, Netzwerk, Sicherheitsbasislinien und Governance-Regeln bereits eingerichtet sind. Wenn Anwendungsteams ihre Workloads bereitstellen möchten, müssen sie keine Cloud-Grundlage von Grund auf neu errichten. Sie ziehen einfach in ein fertig eingerichtetes, sicheres und voll funktionsfähiges digitales Büro ein.
Die Gefahren, wenn Teams von Grund auf selbst bauen
Es ist verlockend, einzelne Entwicklungsteams eigene Azure-Abonnements anlegen und bauen zu lassen, was sie wollen. Schließlich ermöglicht ihnen das, schnell voranzukommen, oder? Leider ist diese „Geschwindigkeit“ meist eine Illusion, die auf lange Sicht massive technische Schulden verursacht.
Wenn jedes Team seine eigene Cloud-Umgebung von Grund auf aufbaut, geht Einheitlichkeit verloren. Team A verwendet eine Namenskonvention, Team B eine andere und Team C gar keine. Tritt ein Vorfall auf, wird die Frage nach der Zuständigkeit zu einem mühsamen Detektivspiel. Außerdem werden Sicherheitsrichtlinien fragmentiert. Ist Sicherheit nicht in der Grundlage verankert, muss jedes einzelne Anwendungsteam selbst daran denken, bewährte Methoden umzusetzen, und menschliche Fehler sorgen dafür, dass irgendjemand etwas Wichtiges übersieht. Mit einem zentralisierten Landing-Zone-Ansatz vermeiden Sie doppelte Arbeit, reduzieren Konfigurationsfehler und stellen sicher, dass jede Anwendung ihren Lebenszyklus auf sicherem, solidem Fundament beginnt.
Das Fundament absichern: Identitäts- und Zugriffsverwaltung
Jedes gute Bürogebäude braucht einen robusten Sicherheitsdienst und ein durchdachtes Schlüsselsystem. In der physischen Welt würden Sie nicht jedem Mitarbeitenden den Generalschlüssel zum Büro der Geschäftsführung, zum Tresor und zum Elektroraum geben. Die digitale Welt erfordert genau dieselbe Disziplin.
In Azure ist die Identität Ihr neuer Sicherheitsperimeter. Auf Basis von Microsoft Entra ID steuert die Identitätsverwaltung, wer oder was auf Ihre digitalen Ressourcen zugreifen darf. Ein zentrales Prinzip einer gut konzipierten Landing Zone ist das Least-Privilege-Prinzip. Benutzer erhalten nur die Berechtigungen, die sie für ihre Aufgaben genau benötigen, und nicht mehr. Anwendungen und automatisierte Dienste sollten nach exakt derselben Regel handeln. Jedem breite administrative Berechtigungen zu geben, mag am ersten Tag bequem wirken, vergrößert aber den potenziellen Schaden exponentiell, wenn ein Konto kompromittiert wird oder ein einfacher menschlicher Fehler passiert.
Die Leitungen verlegen: Netzwerk-Grundlagen in Azure
Ein funktionierendes Bürogebäude braucht Flure, Türen und Leitungen, die alles miteinander verbinden. Ebenso bestimmt das Azure-Netzwerk, wie Ihre Workloads miteinander, mit dem öffentlichen Internet und mit Ihren lokalen Rechenzentren kommunizieren.
Innerhalb einer Landing Zone werden grundlegende Netzwerkmuster festgelegt, bevor Workloads hinzukommen. Manche Anwendungen benötigen eine strikt private Verbindung zu internen Datenbanken, ohne jemals das öffentliche Internet zu berühren. Andere Systeme, etwa kundenorientierte Webanwendungen, brauchen kontrollierten öffentlichen Zugriff. Ohne eine zentral in der Landing Zone definierte Netzwerkstrategie verbinden Teams virtuelle Netzwerke, VPNs und Peering-Verbindungen planlos miteinander. Es entsteht ein kaum wartbares Geflecht aus Datenverkehr, das anfällig für Fehlkonfigurationen und Sicherheitslücken ist.
Ordnung halten: Governance und Azure Policy
Selbst in der kollaborativsten Unternehmenskultur braucht es Regeln, damit alles reibungslos läuft. In Azure werden diese Regeln durch Governance-Werkzeuge wie Azure Policy und eine saubere Ressourcenorganisation durchgesetzt.
Azure ermöglicht es Ihnen, Ihre Umgebung mithilfe von Verwaltungsgruppen, Abonnements und Ressourcengruppen zu strukturieren. Organisation allein reicht jedoch nicht aus; Sie brauchen aktive Leitplanken. Azure Policy fungiert als automatisierter Sicherheitsdienst. Wenn Ihre Organisation für Kostenverfolgung und Zuständigkeit bestimmte Tags auf jeder Ressource verlangt, kann Azure Policy Bereitstellungen automatisch prüfen und alles blockieren, was nicht konform ist. Möchten Sie Bereitstellungen für Datenresidenz-Anforderungen auf bestimmte Regionen beschränken, setzt Policy dies automatisch um. Ziel ist nicht, Menschen auszubremsen oder Azure schwer nutzbar zu machen. Ziel ist, vorhersehbare Fehler zu verhindern und Teams gleichzeitig einen klaren, konformen Weg für die Bereitstellung ihrer Workloads zu bieten.
Plattform- vs. Anwendungs-Landing-Zones
Mit wachsender Cloud-Umgebung entwickelt sich Ihre Landing-Zone-Architektur zwangsläufig weiter, um geteilte Verantwortlichkeiten zu trennen. Genau hier wird die Unterscheidung zwischen Plattform-Landing-Zones und Anwendungs-Landing-Zones entscheidend.
Eine Platform Landing Zone stellt die gemeinsam genutzten Dienste bereit, auf die sich das gesamte Unternehmen verlässt. Dazu gehören zentrale Identitätsverwaltung, grundlegende Netzwerkanbindung, Sicherheitsüberwachung und Backup-Systeme. Application Landing Zones hingegen sind eigene Bereiche, in denen einzelne Workloads oder Geschäftsbereiche betrieben werden. Ihr kundenorientiertes E-Commerce-Portal und Ihre interne Gehaltsabrechnungsanwendung könnten beispielsweise in getrennten Application Landing Zones laufen. Trotzdem nutzen beide exakt dieselben zugrunde liegenden Plattformdienste für Identität, Governance und Netzwerk. Diese Trennung der Zuständigkeiten sorgt dafür, dass sich Anwendungsteams auf die Entwicklung guter Software konzentrieren können, während das Plattformteam ein sicheres, stabiles Fundament pflegt.
Nicht alles am ersten Tag aufbauen: Ihre Cloud-Umgebung weiterentwickeln
Wenn Sie sich die Cloud-Architekturdiagramme von Microsoft für Unternehmen ansehen, fühlen Sie sich schnell überfordert. Sie zeigen häufig komplexe Netzwerke, mehrere Sicherheitsebenen und fortgeschrittene Automatisierung, wodurch der Weg in die Cloud wie ein riesiger, unbezwingbarer Berg wirken kann.
Das Geheimnis lautet: Sie brauchen am ersten Tag nicht jede einzelne Komponente, die ein Unternehmen nutzen kann. Wenn Sie eine kleinere Organisation sind, benötigen Sie vor der Bereitstellung Ihrer ersten virtuellen Maschine kein weitverzweigtes Hub-and-Spoke-Netzwerk über mehrere Regionen hinweg. Ihre Landing Zone sollte zu Ihren heutigen Anforderungen passen und zugleich genug Flexibilität bieten, um morgen zu wachsen. Beginnen Sie mit den Grundlagen, die Sie wirklich benötigen, stellen Sie einige repräsentative Workloads bereit, lernen Sie aus der Erfahrung und verbessern Sie die Umgebung schrittweise. Eine Landing Zone ist kein starrer Monolith, sondern eine lebendige Umgebung, die zusammen mit Ihrem Geschäft wächst und reift.
Fazit: Der Einzug in Ihr neues digitales Büro
Die Einführung der Cloud ist weit mehr als eine technische Migration – sie ist ein Transformationsprozess. Wer ohne Plan in Azure startet oder Teams ihre Grundlagen von Grund auf selbst bauen lässt, riskiert Sicherheitslücken, Budgetüberschreitungen und administrativen Mehraufwand. Wenn Sie die Konzepte des Cloud Adoption Framework nutzen und gut durchdachte Azure Landing Zones bereitstellen, schaffen Sie ein digitales Büro, das sicher, strukturiert und bereit für Wachstum ist.
Um dieses Thema noch intensiver zu vertiefen und zu lernen, wie Sie Ihre Cloud-Umgebung effektiv planen, vorbereiten und steuern, hören Sie sich unbedingt unsere vollständige Episode an: Microsoft Cloud Adoption Framework - Simply Explained. Vielen Dank fürs Lesen, und wir sehen uns in der nächsten Episode!