 DE
 English
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Cloud-Governance meistern: Warum Azure Policy Ihr bester Freund ist
Von Mirko Peters ·
Willkommen zurück im Begleitblog zum Podcast! In einer Welt, in der Cloud-Technologie in atemberaubendem Tempo wächst, ist es wichtiger denn je zu verstehen, wie Sie Ihre Umgebung effektiv verwalten, absichern und steuern. …
Automatisch mit KI aus dem Originalbeitrag übersetzt. Englisches Original lesen
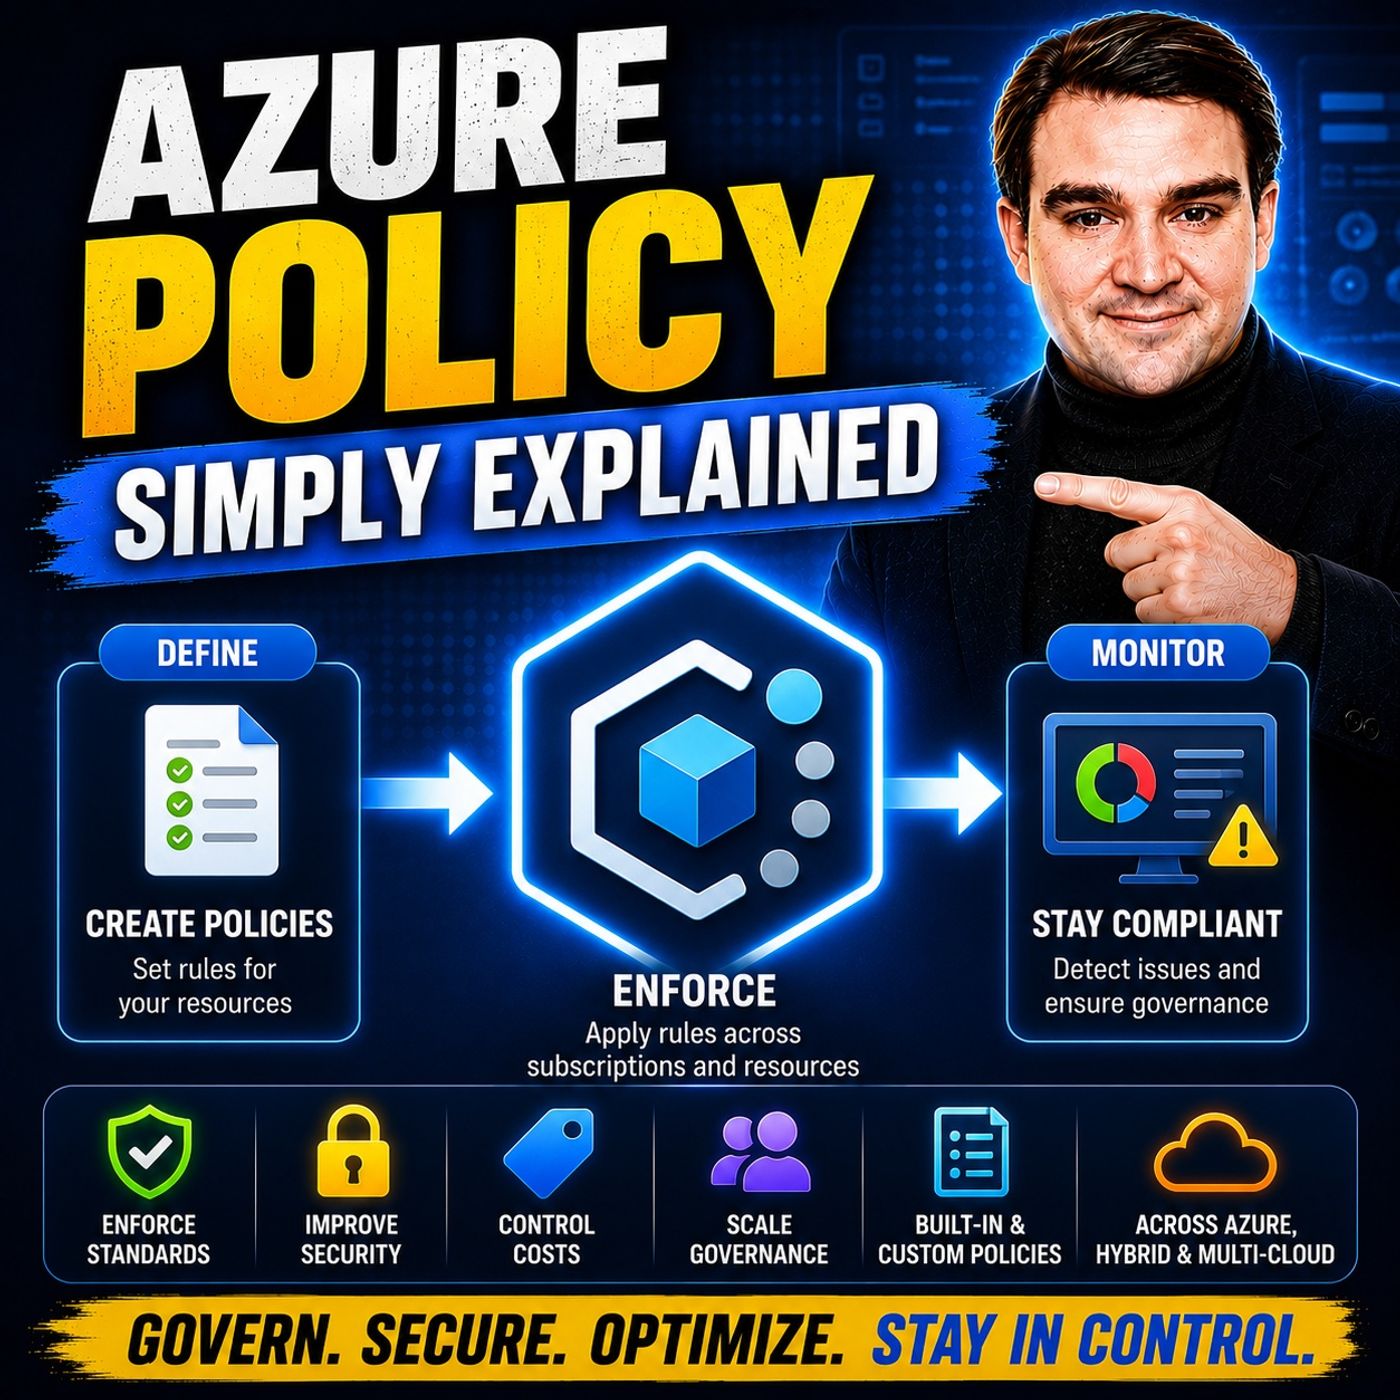
Willkommen zurück im Begleitblog zum Podcast! In einer Welt, in der Cloud-Technologie in atemberaubendem Tempo wächst, ist es wichtiger denn je zu verstehen, wie Sie Ihre Umgebung effektiv verwalten, absichern und steuern. Da Azure einen großen Anteil am Cloud-Markt für Unternehmen hält, migrieren Organisationen überall rasant Workloads, modernisieren Anwendungen und stärken ihre Entwicklungsteams. Diese Geschwindigkeit bringt jedoch oft eine verborgene Herausforderung mit sich: Konfigurationsabweichungen, explodierende Cloudkosten und Compliance-Lücken. Genau hier kommt Azure Policy ins Spiel und rettet die Lage.
Wenn Sie schon einmal vor einer unübersichtlichen Ressourcengruppe gesessen und sich gefragt haben, wer eine unverschlüsselte Festplatte bereitgestellt hat oder warum Ihre Cloudrechnung über Nacht in die Höhe geschnellt ist, sind Sie damit nicht allein. In diesem umfassenden Leitfaden gehen wir auf die Kernpfeiler der Cloud-Governance ein und zeigen, wie Azure Policy Compliance-Prüfungen automatisiert, Konfigurationsabweichungen verhindert und Ihre Umgebung absichert, ohne Ihre Engineering-Teams auszubremsen. Ob Sie als Architekt Enterprise-Landing-Zones entwerfen oder als Administrator Ihre Abonnements übersichtlich halten möchten: Die Beherrschung dieses Tools ist ein echter Wendepunkt.
Bevor wir tief in die technischen Details einsteigen, empfehle ich Ihnen nachdrücklich, unsere begleitende Podcast-Episode Azure Policy - Simply Explained anzuhören. Dort erläutern wir genau diese Konzepte in klarer, praxisnaher Sprache. Schauen wir uns nun an, wie Sie die vollständige Kontrolle über Ihr Cloud-Ökosystem übernehmen können.
Azure Policy im Überblick
Kernkonzepte von Azure Policy
Azure Policy ist ein grundlegender Dienst innerhalb von Microsoft Azure, mit dem Sie Richtlinien erstellen, zuweisen und verwalten können, die die Einhaltung von Vorgaben und die Sicherheit über Ressourcen, Identitäten und Abonnements hinweg durchsetzen. Betrachten Sie ihn als Ihr umfassendes Werkzeug für Cloud-Governance. Mit Azure Policy legen Sie Regeln fest, die vorgeben, wie Ressourcen konfiguriert werden sollen, welche Namenskonventionen gelten müssen und welche Regionen für die Datenhaltung zulässig sind.
Warum ist diese Kontrolle so wichtig? Mit wachsender Größe einer Organisation wird manuelle Aufsicht unmöglich. Azure Policy schließt diese Lücke, indem es automatisierte Leitplanken bereitstellt. Die wichtigsten Gründe, aus denen Organisationen Azure Policy in ihr Cloud-Betriebsmodell integrieren, sind:
- Compliance: Sorgt für die strikte Einhaltung von Vorschriften und Frameworks wie ISO 27001, HIPAA und PCI DSS.
- Sicherheit: Setzt nicht verhandelbare Sicherheitsbaselines durch, etwa verpflichtende Verschlüsselung, Anforderungen an sichere Übertragung und Firewall-Konfigurationen.
- Betriebliche Konsistenz: Sorgt für einheitliche Governance über verschiedene Teams, Projekte und Workloads hinweg, und zwar durch mehrschichtige Richtlinieninitiativen.
- Kostenmanagement: Erzwingt verpflichtendes Tagging zur Zuordnung von Ressourcenverantwortung und Kosten, was genaue Weiterverrechnungen und die Nachverfolgung des Lebenszyklus ermöglicht.
- Regionsbeschränkungen: Begrenzt Ressourcenbereitstellungen auf genehmigte Azure-Regionen, um Datensouveränität und die Einhaltung lokaler Gesetze zu gewährleisten.
- Protokollierung und Diagnose: Stellt Diagnoseeinstellungen automatisch bereit und leitet Protokolle an zentrale Analyse-Workspaces weiter, um eine schnelle Reaktion auf Vorfälle zu ermöglichen.
Mit Azure Policy wandelt sich Ihre Organisation von einer reaktiven Sicherheitshaltung zu einem proaktiven Governance-Modell. Versucht ein Entwickler, eine Ressource bereitzustellen, die Ihren Unternehmensstandards widerspricht, kann Azure Policy die Bereitstellung sofort überwachen, anpassen oder vollständig blockieren. So werden Schwachstellen beseitigt, bevor sie überhaupt die Produktivumgebung erreichen.
Vorteile von Azure Policy
Die Integration von Azure Policy in Ihre Unternehmensarchitektur bringt erhebliche betriebliche, finanzielle und sicherheitsbezogene Vorteile. Schauen wir uns an, wie sich das im Alltag für Ihre Engineering- und Finanzteams auszahlt.
Compliance und Sicherheit
Einer der wirkungsvollsten Aspekte von Azure Policy ist der robuste Ansatz für Compliance und Sicherheit. Azure bringt von Haus aus eine umfangreiche Bibliothek integrierter gesetzlicher Compliance-Definitionen mit. So können Sie Ihre technische Umgebung mit minimalem Aufwand direkt an Standards wie HIPAA, PCI-DSS und ISO 27001 abgleichen.
Darüber hinaus bietet Azure Policy durch benutzerdefinierte Richtliniendefinitionen, die auf die spezifischen Anforderungen Ihrer Branche zugeschnitten sind, eine beeindruckende Flexibilität. Sie können Richtlinien zwischen verschiedenen Effekten umschalten – etwa nicht konforme Ressourcen nur überwachen, ohne Arbeitsabläufe zu stören, oder nicht konforme Erstellungen aktiv verweigern. In Verbindung mit integrierten Compliance-Dashboards und Behebungsaufgaben war die Verwaltung der Unternehmenssicherheit noch nie so transparent.
Ressourcenverwaltung
Eine weitläufige Cloud-Umgebung kann schnell unübersichtlich werden. Azure Policy vereinfacht die Ressourcenverwaltung, indem es Ihr Inventar kontinuierlich anhand definierter Regeln auswertet. Das zentrale Compliance-Dashboard fasst den Zustand Ihrer gesamten Umgebung zusammen. So erkennen Sie nicht konforme Ressourcen sofort, identifizieren systemische Fehlkonfigurationen und führen Behebungsaufgaben in großem Umfang aus.
Kostenreduzierung
Cloud-Finanzmanagement, kurz FinOps, beruht stark auf klarer Transparenz und eindeutiger Verantwortlichkeit. Azure Policy leistet einen wesentlichen Beitrag zur Kostenoptimierung, indem es verpflichtende Tagging-Richtlinien durchsetzt. Wenn jede Ressource einen Eigentümer, eine Kostenstelle und ein Umgebungs-Tag besitzt, lassen sich Ausgaben problemlos nachverfolgen und zuordnen.
In Kombination mit weiteren Azure-Mechanismen zur Kosteneinsparung – etwa Azure Reservations, Savings Plans und Azure Hybrid Benefit – stellen richtlinienbasiertes Tagging und Governance sicher, dass Sie nicht für verwaiste oder fehlkonfigurierte Ressourcen bezahlen. Proaktive Governance führt direkt zu einer wirtschaftlich soliden und effizienten Cloud-Umgebung.
So nutzen Sie Azure-Richtlinien
Richtlinien einrichten
Azure-Richtlinien erfolgreich bereitzustellen erfordert strategische Planung statt zufälliger Umsetzung. Für die besten Ergebnisse empfiehlt sich dieses strukturierte Vorgehen:
- Geschäftsergebnisse festlegen: Definieren Sie klar, was Sie erreichen möchten, etwa die Durchsetzung der Datenresidenz, strenge Sicherheitsbasislinien oder umfassende Kostenkontrolle.
- Ergebnisse in technische Regeln übersetzen: Überführen Sie Ihre Geschäftsanforderungen in Azure-Richtliniendefinitionen, die häufig im JSON-Format geschrieben werden.
- Auswirkungen auf den Betrieb testen: Testen Sie Richtlinien immer zuerst im Modus „Überwachen“ („Audit“), um zu verstehen, wie sie bestehende Arbeitsabläufe beeinflussen, bevor Sie zu „Verweigern“ („Deny“) wechseln.
- Ausnahmebehandlung definieren: Legen Sie für berechtigte geschäftliche Ausnahmen einen klaren, zeitlich begrenzten Ausnahmeprozess fest, damit aus vorübergehenden Workarounds keine dauerhaften Sicherheitsrisiken werden.
- Überprüfen und anpassen: Überwachen und aktualisieren Sie Ihre Richtlinien laufend, wenn sich Geschäftsanforderungen, Cloud-Technologien und regulatorische Rahmenbedingungen weiterentwickeln.
Ein Beispiel: Eine Standardrichtlinienregel, die Ressourcenbereitstellungen auf bestimmte geografische Standorte beschränkt, verwendet eine einfache JSON-Struktur. Sie prüft den Standort der Ressource gegen eine Liste zulässiger Standorte und wendet bei einer Abweichung den Effekt „Deny“ an.
Zuweisen und Überwachen
Sobald Ihre Richtliniendefinitionen bereit sind, folgt als nächster Schritt die Zuweisung. Azure-Richtlinien lassen sich auf verschiedenen Ebenen Ihrer Organisationshierarchie festlegen. So weisen Sie eine Richtlinie zu:
- Melden Sie sich im Azure-Portal an und navigieren Sie zum Dienst Azure Policy.
- Wählen Sie im Menübereich Zuweisungen aus.
- Klicken Sie auf Richtlinie zuweisen und wählen Sie den passenden Bereich aus (Verwaltungsgruppe, Abonnement oder Ressourcengruppe).
- Konfigurieren Sie die Richtlinienparameter, wählen Sie den Erzwingungsmodus aus und überprüfen Sie Ihre Einstellungen.
- Speichern Sie die Zuweisung, um die kontinuierliche Compliance-Auswertung zu starten.
Die Überwachung ist eine dauerhafte betriebliche Aufgabe. Azure Policy wertet Ihre Ressourcen fortlaufend aus und zeigt Ergebnisse in Echtzeit in interaktiven Dashboards an. So kann Ihr Betriebsteam Behebungsmaßnahmen gezielt priorisieren.
Azure-Policy-Bereiche
Das Verständnis der Hierarchie von Azure-Bereichen ist entscheidend für den Entwurf eines wirksamen Governance-Modells. Richtlinien lassen sich auf drei Hauptebenen zuweisen: Verwaltungsgruppen, Abonnements und Ressourcengruppen.
Verwaltungsgruppen
Mit Verwaltungsgruppen können Sie mehrere Azure-Abonnements in einer hierarchischen Baumstruktur organisieren. Die Anwendung von Azure-Richtlinien auf Ebene der Verwaltungsgruppe gilt als bewährte Methode, da Richtlinien automatisch an alle untergeordneten Abonnements und Ressourcengruppen weitergegeben werden. So lassen sich einheitliche Sicherheitsleitplanken durchsetzen, und der administrative Aufwand für doppelte Richtlinienkonfigurationen über Dutzende einzelner Abonnements entfällt.
Abonnements
Abonnements liegen unterhalb von Verwaltungsgruppen und dienen sowohl als Abrechnungsgrenzen als auch als administrative Container. Sie können Richtlinien zwar auf Abonnementebene zuweisen, doch wenn Ihre Organisation mit mehreren Abonnements arbeitet, kann dies bei umfangreichem Einsatz zu erheblichem Verwaltungsaufwand führen. Wenn Sie Richtlinienzuweisungen weiter oben in der Verwaltungsgruppenhierarchie belassen, bleibt Ihr Governance-Modell übersichtlich und skalierbar.
Ressourcengruppen
Ressourcengruppen bieten einen feingranularen Geltungsbereich, um gezielte Richtlinien auf Basis spezifischer Anwendungslebenszyklen oder Sicherheitsanforderungen anzuwenden. Indem Sie Richtlinien auf Ressourcengruppenebene anwenden – etwa verpflichtendes Tagging oder beschränkte SKU-Größen –, stellen Sie sicher, dass bestimmte Workloads lokale Compliance-Vorgaben strikt einhalten, ohne den Rest des Unternehmens unnötig zu beeinträchtigen.
Azure Policy im Vergleich zu anderen Tools
Cloud-Governance ist ein vielschichtiges Fachgebiet, das für jede Aufgabe das passende Werkzeug erfordert. Zwei weitere wichtige Werkzeuge im Azure-Ökosystem arbeiten häufig mit Azure Policy zusammen: Azure Blueprints und Microsoft Defender for Cloud (früher Azure Security Center).
Azure Blueprints
Während sich Azure Policy auf die kontinuierliche Compliance-Prüfung und die Durchsetzung gegen Abweichungen konzentriert, ist Azure Blueprints für die initiale Einrichtung von Umgebungen konzipiert. Blueprints bündeln Richtlinienzuweisungen, Definitionen der rollenbasierten Zugriffssteuerung (Role-Based Access Control, RBAC), Azure-Resource-Manager-Vorlagen und Ressourcengruppen in einem einzigen, orchestrierten Paket. Sie verwenden Blueprints, um eine standardisierte Umgebung bereitzustellen, und stützen sich anschließend auf Azure Policy, um die Compliance über den gesamten Lebenszyklus dieser Umgebung aufrechtzuerhalten.
Microsoft Defender for Cloud
Microsoft Defender for Cloud konzentriert sich intensiv auf die gesamte Sicherheitslage Ihrer Umgebung. Das Tool bewertet Workloads, liefert Secure Scores, erstellt umsetzbare Sicherheitsempfehlungen und bietet erweiterten Bedrohungsschutz. Defender for Cloud lässt sich nativ in Azure Policy integrieren, um Sicherheitsbaselines durchzusetzen und Ihre Cloud-Umgebung anhand anerkannter Sicherheitsframeworks zu prüfen. So verbinden Sie kontinuierliche Governance mit fortschrittlicher Bedrohungsintelligenz.
Häufige Fragen
Was ist Azure Policy?
Azure Policy ist ein nativer Cloud-Dienst, der Ihnen hilft, Governance-Regeln für Ihre Azure-Ressourcen zu verwalten, auszuwerten und durchzusetzen, um Compliance und Sicherheit zu gewährleisten.
Wie erstelle ich eine Richtlinie in Azure?
Sie können benutzerdefinierte Richtlinien erstellen, indem Sie JSON-basierte Richtlinienregeln schreiben – über das Azure-Portal, Azure PowerShell oder die Azure CLI im Dienstbereich von Azure Policy.
Kann ich Richtlinien gleichzeitig mehreren Abonnements zuweisen?
Ja! Wenn Sie Richtlinien auf Ebene der Verwaltungsgruppe zuweisen, werden sie automatisch an alle untergeordneten Abonnements und Ressourcengruppen innerhalb dieser Gruppe weitergegeben.
Was passiert, wenn eine Ressource gegen eine Azure-Richtlinie verstößt?
Je nach konfiguriertem Effekt kann Azure Policy den Verstoß nur protokollieren (auditieren), die Bereitstellung direkt verweigern oder die Ressource automatisch korrigieren, sodass sie wieder konform ist.
Wie oft wertet Azure Policy die Compliance aus?
Azure Policy führt eine kontinuierliche Auswertung durch, sobald Ressourcen erstellt, aktualisiert oder gelöscht werden, und startet zusätzlich in regelmäßigen Abständen Compliance-Scans über bestehende Ressourcen.
Was sind Richtlinieninitiativen?
Initiativen sind Sammlungen einzelner Richtliniendefinitionen, die unter einem gemeinsamen Dach gebündelt werden, um die Compliance-Nachverfolgung und -Verwaltung für bestimmte regulatorische Rahmenwerke zu vereinfachen.
Zusammengefasst gilt: Wer Cloud-Governance im Unternehmen ernst nimmt, kommt an Azure Policy nicht vorbei. Indem Sie Compliance-Prüfungen automatisieren, Konfigurationsabweichungen verhindern und klare Leitplanken setzen, versetzen Sie Ihre Organisation in die Lage, schnell zu innovieren und gleichzeitig eine sichere, kosteneffiziente und konforme Cloud-Umgebung zu betreiben. 🌟
Wenn Sie noch tiefer in dieses Thema einsteigen und Expertenmeinungen zur praktischen Umsetzung dieser Prinzipien hören möchten, schauen Sie sich unbedingt unsere zugehörige Podcast-Episode Azure Policy - Simply Explained an. Beginnen Sie noch heute mit dem Aufbau Ihrer Governance-Strategie und verändern Sie die Art und Weise, wie Ihre Organisation in der Cloud arbeitet!