 DE
 English
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
KI-Innovation sicher nutzen: Die KI-Governance-Lücke in Microsoft 365 managen
Von Mirko Peters ·
Willkommen zurück zum Podcast! Wenn Sie unsere letzten Folgen verfolgt haben, wissen Sie, dass wir uns intensiv mit den betrieblichen Realitäten moderner Cloud-Umgebungen beschäftigen. Wenn Sie tiefer einsteigen möchten, wie sich Teams-Umgebungen durch diese Veränderungen besonders betroffen zeigen, hören Sie unbedingt unsere passende Folge …
Automatisch mit KI aus dem Originalbeitrag übersetzt. Englisches Original lesen
Willkommen zurück zum Podcast! Wenn Sie unsere letzten Folgen verfolgt haben, wissen Sie, dass wir uns intensiv mit den betrieblichen Realitäten moderner Cloud-Umgebungen beschäftigen. Heute erweitern wir ein Thema, das IT-Administratoren, Sicherheitsexperten und Compliance-Verantwortliche nachts wach hält: das heikle Gleichgewicht zwischen dem Vorantreiben von KI-Innovation und der konsequenten Kontrolle über Ihre Daten. Konkret betrachten wir, wie Werkzeuge wie Microsoft 365 Copilot die Produktivität steigern und gleichzeitig neue Angriffsflächen und Risiken für Datenabflüsse schaffen. Wenn Sie tiefer verstehen möchten, wie sich Teams-Umgebungen durch diese Veränderungen besonders betroffen zeigen, hören Sie unbedingt unsere passende Folge Close the Microsoft Teams Channel Governance Gap.
Während Organisationen sich beeilen, moderne künstliche Intelligenz einzuführen, übersehen sie häufig die zugrunde liegende Infrastruktur, die für einen sicheren Betrieb nötig ist. In diesem Beitrag erläutern wir, was die Governance-Lücke tatsächlich bedeutet, warum sie entsteht, welche Sicherheits- und Compliance-Risiken damit verbunden sind und welche konkreten Strategien Sie sofort umsetzen können, um diese Lücke zu schließen.
Die Governance-Lücke verstehen
Was ist die Governance-Lücke?
Die Governance-Lücke beschreibt die Diskrepanz zwischen der Art, wie Organisationen Microsoft 365 nutzen, und wie sie Sicherheit und Compliance darin steuern. Viele Unternehmen führen neue Werkzeuge wie Microsoft 365 Copilot schnell ein, ihre Governance-Rahmenwerke halten damit aber nicht Schritt. Diese Lücke entsteht, wenn Mitarbeitende Microsoft Teams und andere Dienste ohne klare Regeln oder Aufsicht nutzen.
- Die meisten Fortune-500-Unternehmen nutzen mittlerweile Microsoft 365 Copilot, aber nur wenige haben ihre Governance-Programme vollständig ausgebaut.
- Viele Organisationen befinden sich noch in den frühen Phasen der digitalen Governance: Nur 25 % verfügen über einen vollständigen KI-Governance-Plan.
- Das schnelle Wachstum von Microsoft 365 übertrifft oft den Aufbau einer soliden Governance in Microsoft 365.
Das bedeutet: Während Organisationen die Vorteile von Zusammenarbeit und KI nutzen, fehlen ihnen womöglich die Kontrollmechanismen, um ihre Daten und Nutzer zu schützen.
Warum die Lücke relevant ist
Die Governance-Lücke hat für Organisationen reale Folgen. Ohne eine solide Governance in Microsoft 365 entstehen Verwirrung und Risiken. Probleme treten häufig auf, weil niemand weiß, wer für die Verwaltung von Daten oder die Durchsetzung von Richtlinien verantwortlich ist.
- Eine unklare Verantwortung führt zu Streitigkeiten statt zu Lösungen.
- Isolierte Prozesse erschweren es, Microsoft 365 als Ganzes zu verwalten, da jedes Werkzeug separat behandelt wird.
- Lücken in der Governance lassen wichtige Datengrenzen unklar, was zu versehentlichen Datenlecks führen kann.
Digitale Governance hilft Organisationen, diese Probleme zu vermeiden, indem sie klare Regeln und Zuständigkeiten schafft. Wenn Teams die Governance-Lücke nicht angehen, riskieren sie, die Kontrolle über ihre Informationen und Prozesse zu verlieren.
Versteckte Risiken in Microsoft 365
Viele Risiken in Microsoft 365 bleiben verborgen, bis sie Probleme verursachen. Beispielsweise nutzt fast die Hälfte aller Konten keine Multi-Faktor-Authentifizierung und ist dadurch für Angriffe anfällig. Die vernetzte Struktur von Microsoft 365 bedeutet, dass die Vernachlässigung eines Dienstes wie SharePoint Probleme in anderen Diensten verursachen kann, etwa in Teams oder Exchange.
- Veraltete Daten sammeln sich im Laufe der Zeit an und führen dazu, dass überholte Informationen für wichtige Entscheidungen herangezogen werden.
- KI-Werkzeuge wie Copilot können falsche Antworten liefern, wenn sie auf veraltete oder irrelevante Daten zugreifen.
- Organisationen verstehen oft nicht, wie ihre Daten genutzt werden, was es erschwert, die Governance in Microsoft 365 zu verbessern.
Die meisten Organisationen erkennen diese Risiken erst, wenn etwas schiefgeht. Lücken in der Governance zeigen sich in Microsoft 365 meist bei Audits oder nach einem Sicherheitsvorfall. Teams entdecken nicht verwaltete Inhalte und übermäßige Freigaben oft erst dann, wenn Compliance-Verstöße auftreten.
- Die Datenzersplitterung nimmt zu, weil Nutzer jeden Tag neue Teams und Websites anlegen.
- Compliance-Lücken werden in kritischen Momenten sichtbar und zeigen, dass die digitale Governance nicht proaktiv war.
- Ohne klare Standards reagieren Organisationen auf Probleme, statt sie zu verhindern.
Hinweis: Eine proaktive digitale Governance in Microsoft 365 hilft Organisationen, Risiken früh zu erkennen und ihre Daten zu schützen.
Ursachen für Governance-Lücken in Microsoft 365
Schnelle Einführung ohne Planung
Viele Organisationen führen Microsoft 365 schnell ein, um Zusammenarbeit und Produktivität zu steigern. Dabei überspringen sie oft die Planungsphase. Diese Eile führt zu Lücken in der Governance von Microsoft 365. Teams geben Dateien möglicherweise zu weitreichend frei oder richten Kanäle ohne klare Regeln ein. Bezeichnungen für sensible Daten werden uneinheitlich vergeben. Funktionen zur Verhinderung von Datenverlust sind eventuell aktiviert, werden aber nicht durchgesetzt. Aufbewahrungsrichtlinien können Lücken aufweisen, und die Verantwortung für Kanäle oder Dateien bleibt womöglich unklar.
- Übermäßige Freigabe von Dokumenten und Informationen
- Uneinheitliche Kennzeichnung sensibler Daten
- Verhinderung von Datenverlust aktiviert, aber nicht durchgesetzt
- Aufbewahrungslücken in Teams und SharePoint
- Unklare Verantwortung für Kanäle und Dateien
Diese Probleme erschweren es nachzuvollziehen, wer worauf zugreifen kann. Außerdem steigt das Risiko versehentlicher Datenlecks. Ohne einen soliden Plan kommen Organisationen mit dem Tempo des Wandels in Microsoft 365 kaum mit.
Shadow IT und nicht verwaltete Teams
Shadow IT entsteht, wenn Mitarbeitende Apps oder Dienste ohne Genehmigung der IT-Abteilung nutzen. In Microsoft-365-Umgebungen bedeutet das häufig, dass Benutzer Teams oder Kanäle außerhalb der offiziellen Prozesse erstellen. Diese nicht verwalteten Teams können Sicherheitsrisiken und Compliance-Probleme verursachen.
| Statistik | Wert |
|---|---|
| Durchschnittliche Anzahl unbekannter Cloud-Dienste in einem Unternehmen | 975 |
| Durchschnittliche Anzahl bekannter Cloud-Dienste in einem Unternehmen | 108 |
| Anteil nicht genehmigter SaaS-Anwendungen, die Unternehmen nutzen | 52% |
| Anteil der Mitarbeitenden in Fortune-1000-Unternehmen, die nicht genehmigte SaaS-Anwendungen nutzen | 67% |
| Anteil der Unternehmen, die aufgrund von Shadow IT Cybervorfälle erleben | 11% |
| Geschätzter Anteil der IT-Ausgaben, der auf Shadow IT entfällt | 30-40% |
| Anteil der Mitarbeitenden, die Technologie ohne Wissen der IT beschaffen | 41% |
| Erwarteter Anstieg der Mitarbeitenden, die Technologie ohne Wissen der IT beschaffen | 75 % bis 2027 |
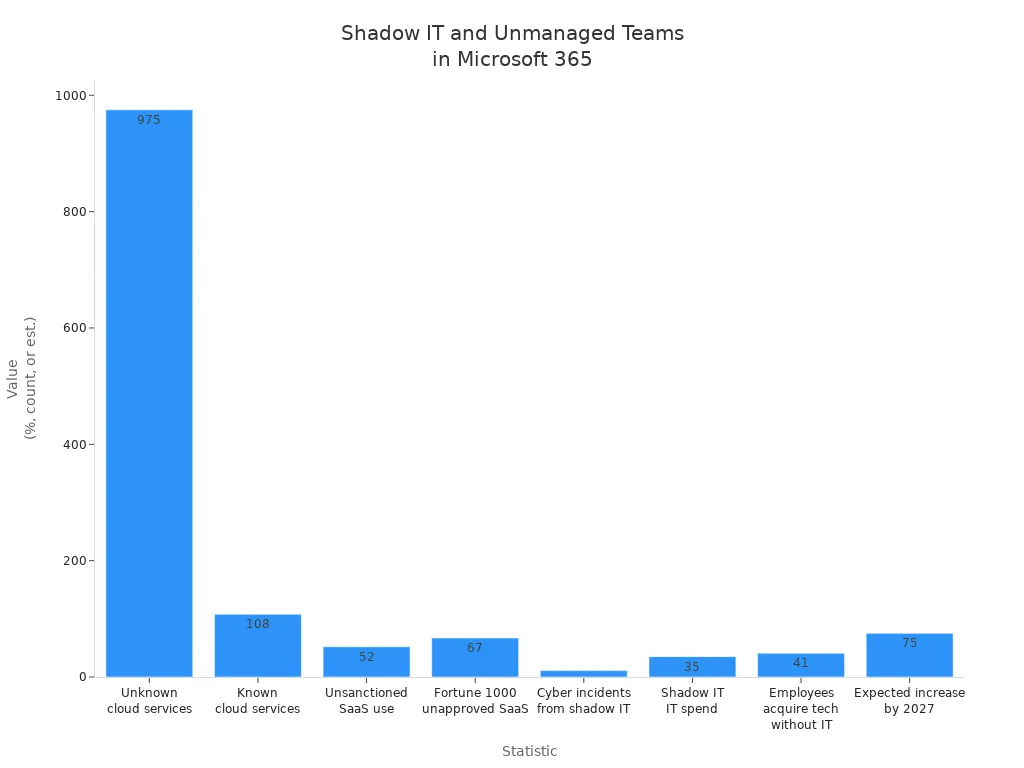
Diese Zahlen zeigen, dass Shadow IT eine große Herausforderung für die Governance in Microsoft 365 darstellt. Nicht verwaltete Teams können Verhinderung von Datenverlust und Berechtigungsverwaltung umgehen und erschweren so den Schutz sensibler Informationen.
Uneinheitliche Durchsetzung von Richtlinien
Die Durchsetzung von Richtlinien in Microsoft 365 muss konsistent sein, um Daten sicher zu halten. Viele Organisationen haben Probleme, weil sie Richtlinien einmal einrichten und nie überprüfen. Sie gehen womöglich davon aus, dass Governance ein einmaliges Projekt ist, doch sie erfordert kontinuierliche Aufmerksamkeit.
- Fehler in der Richtlinienkonfiguration können dazu führen, dass mehrere Regeln dieselben Datentypen erkennen.
- Einige Richtlinieneinstellungen funktionieren nicht mit allen Versionen von Outlook.
- Bedingungen für externe Freigaben können Richtlinienhinweise in SharePoint Online und OneDrive for Business beeinflussen.
- MailTips und Richtlinienhinweise müssen für Outlook-Clients aktiviert sein.
- Ältere Richtlinien zur Verhinderung von Datenverlust in Exchange Online sollten aktualisiert werden, um Probleme zu vermeiden.
Organisationen vergessen manchmal, E-Mail-Authentifizierungsprotokolle wie SPF, DKIM und DMARC einzurichten. Außerdem belassen sie Richtlinien gegen Phishing und Spam möglicherweise auf den Standardeinstellungen. Diese Versäumnisse erhöhen das Risiko von Phishing- und Spoofing-Angriffen. Regelmäßige Überprüfungen und Aktualisierungen helfen, die Governance-Lücke in Microsoft 365 zu schließen.
Mangelnde Transparenz und Berichterstattung
Transparenz und Berichterstattung spielen eine entscheidende Rolle für eine starke Governance in Microsoft 365. Viele Organisationen tun sich schwer damit nachzuvollziehen, wer auf Informationen zugreift, wie Daten fließen und wo sensible Dateien gespeichert sind. Ohne klare Berichte können Teams Risiken nicht erkennen oder Richtlinien zur Verhinderung von Datenverlust nicht durchsetzen. Diese fehlende Kontrolle führt zu Lücken, die Sicherheit und Compliance gefährden.
Teams legen Kanäle in Microsoft Teams häufig ohne angemessene Überwachung an. Administratoren sehen unter Umständen nicht, welche Benutzer Dateien freigeben oder Gäste einladen. Wenn Berichtstools keine Echtzeit-Einblicke liefern, können unberechtigte Zugriffe unbemerkt bleiben. Die Verhinderung von Datenverlust wird weniger wirksam, weil Verstöße nicht schnell erkannt werden. Dadurch können sensible Informationen die Organisation unbemerkt verlassen.
| Auswirkungen niedriger Governance-Reifegrade | Beschreibung |
|---|---|
| Mangelnde Aufmerksamkeit für Compliance | Organisationen mit einem Reifegrad von 100 zeigen kaum Fokus auf Compliance und verfügen nicht über die nötigen Richtlinien und Verfahren. |
| Risiko von Datenschutzverletzungen | Fehlende Kontrollen und Schulungen erhöhen die Wahrscheinlichkeit, dass sensible Daten offengelegt oder gestohlen werden. |
| Steigende Kosten und Ineffizienzen | Unstrukturierte Informationen und lange Suchzeiten in Dokumenten führen zu höheren eDiscovery-Kosten und Ineffizienzen. |
| Entstehung von Shadow IT | Mitarbeitende legen möglicherweise nicht genehmigte Speicherlösungen für Dokumente an, was Governance-Herausforderungen mit sich bringt. |
| Unklare Verantwortlichkeit | Fehlende Klarheit in der Informationsgovernance kann zu unkontrollierter Datenausbreitung und Verlustrisiken führen. |
Mandanten, die die Berichtsfunktionen in Microsoft 365 nicht nutzen, gehen höhere Risiken ein. Sie erkennen Anzeichen von Datenwildwuchs oder Shadow IT möglicherweise nicht. Unklare Verantwortlichkeiten erschweren es, die Verantwortung für Data Loss Prevention zuzuordnen. Fehlt Organisationen die Transparenz, verbringen sie mehr Zeit mit der Suche nach Dokumenten und weniger Zeit mit dem Schutz von Informationen.
Hinweis: Regelmäßige Berichte helfen Teams, ungewöhnliche Aktivitäten zu erkennen und Data-Loss-Prevention-Richtlinien durchzusetzen. Administratoren können Dashboards nutzen, um Dateifreigaben, Gastzugriffe und die Erstellung von Kanälen nachzuverfolgen. Diese Werkzeuge helfen Organisationen, auf Bedrohungen zu reagieren, bevor daraus Sicherheitsvorfälle werden.
Governance in Microsoft 365: Operative Herausforderungen
Komplexität des Microsoft-365-Ökosystems
Das Microsoft-365-Ökosystem umfasst zahlreiche Anwendungen, darunter Teams, SharePoint und OneDrive. Jedes Tool bietet eigene Funktionen, doch diese Vielfalt stellt Organisationen vor Herausforderungen. Benutzer müssen lernen, wie sie Einstellungen verwalten und verschiedene Dienste miteinander verbinden. Administratoren fällt es häufig schwer, alle Änderungen und Updates im Blick zu behalten.
| Kategorie | Beschreibung |
|---|---|
| Integration | Herausforderungen bei der Integration verschiedener Anwendungen im Microsoft-365-Ökosystem. |
| Kundensupport | Schwierigkeiten, Benutzer, die sich im Ökosystem zurechtfinden müssen, zeitnah und wirksam zu unterstützen. |
| Design & Komplexität | Der komplexe Aufbau der Plattform erschwert die Benutzererfahrung und Governance. |
| Datenschutz & Sicherheit | Bedenken hinsichtlich Datenschutz und Sicherheit, die aus der Verwaltung mehrerer Anwendungen entstehen. |
| Kosten & Preisgestaltung | Probleme beim Verständnis der Preisstruktur und bei der effektiven Kostenkontrolle. |
| Leistung & Kompatibilität | Herausforderungen bei der Sicherstellung von Kompatibilität und Leistung über verschiedene Anwendungen und Dienste hinweg. |
Selbstbedienungsfunktionen geben Mitarbeitenden mehr Freiraum, erschweren aber zugleich die Governance. Organisationen müssen die Unabhängigkeit der Benutzer mit starken Sicherheits- und Berechtigungskontrollen in Einklang bringen. Eine wirksame Governance schützt Daten und stellt die Einhaltung der Unternehmensrichtlinien sicher.
Dezentrale Administration
Viele Organisationen setzen in Microsoft 365 auf eine dezentrale Administration. Das bedeutet, dass einzelne Abteilungen oder Teams ihre eigenen Einstellungen und Benutzer verwalten. Dieser Ansatz kann Entscheidungen beschleunigen, führt jedoch häufig zu uneinheitlichen Sicherheits- und Berechtigungspraktiken.
Ein fragmentierter Ansatz erhöht den Aufwand für die Überwachung der Compliance. Administratoren wissen unter Umständen nicht, wer bestimmte Teams oder Kanäle kontrolliert. Manuelle Governance-Aufgaben werden zeitaufwendig und fehleranfällig. Eine kontinuierliche Überwachung ist unerlässlich, um Änderungen zu erkennen und die Compliance im gesamten Unternehmen aufrechtzuerhalten.
- Eine kontinuierliche Überwachung ist für die Compliance unverzichtbar.
- Die Verwaltung von Einstellungen über verschiedene Werkzeuge hinweg ist komplex.
- Manuelle Governance-Aufgaben sind arbeitsintensiv und anfällig für menschliche Fehler.
Wenn Organisationen ihre Maßnahmen nicht abstimmen, riskieren sie Lücken bei Sicherheit und Berechtigungen. Regelmäßige Überprüfungen und klare Kommunikation helfen, diese Risiken zu verringern.
Benutzer- und Zugriffsverwaltung
Die Benutzer- und Zugriffsverwaltung bildet das Fundament einer starken Governance in Microsoft 365. Administratoren müssen steuern, wer auf vertrauliche Informationen zugreifen darf und welche Aktionen er ausführen kann. Zu den bewährten Methoden gehört die Aktivierung der Multi-Faktor-Authentifizierung für alle Benutzer. Dieser Schritt schützt Konten vor unbefugtem Zugriff.
Auch sichere Kennwortrichtlinien spielen eine zentrale Rolle. Schwache Kennwörter erleichtern Angreifern den Zugang. Administratorkonten sollten immer die Multi-Faktor-Authentifizierung verwenden, da sie über weitreichendere Zugriffsrechte verfügen und somit ein höheres Risiko darstellen. Diese Maßnahmen helfen Organisationen, ein hohes Sicherheits- und Berechtigungsniveau zu wahren.
- Aktivieren Sie die Multi-Faktor-Authentifizierung für alle Benutzer.
- Verwenden Sie sichere Kennwortrichtlinien.
- Sichern Sie Administratorkonten zusätzlich ab.
Wer diese Methoden konsequent anwendet, verringert das Risiko von Datenschutzverletzungen und verbessert insgesamt seine Sicherheits- und Berechtigungslage. Fortlaufende Governance-Prozesse stellen sicher, dass der Benutzerzugriff angemessen bleibt, wenn sich Teams und Projekte verändern.
Probleme beim Lebenszyklusmanagement
Das Lebenszyklusmanagement in Microsoft 365 stellt Organisationen dauerhaft vor Herausforderungen. Mit jedem neuen Kanal und jedem neuen Projekt müssen Administratoren den Status und die Verantwortlichkeit jedes Objekts im Blick behalten. Ohne einen strukturierten Prozess können Teams und Kanäle schnell veralten oder unverwaltet bleiben, was Sicherheits- und Compliance-Risiken nach sich zieht.
Verwaiste Teams und Kanäle
Verwaiste Teams und Kanäle entstehen, wenn kein aktiver Besitzer mehr vorhanden ist, der sie verwaltet. Das passiert häufig, wenn Mitarbeitende das Unternehmen verlassen oder die Position wechseln. Ohne Besitzer kontrolliert niemand die Mitgliedschaft, die Berechtigungen oder die Inhalte. Gäste und externe Benutzer können unbegrenzt in Teams verbleiben, was das Risiko unbefugter Zugriffe erhöht. Verwaiste Kanäle können außerdem vertrauliche oder veraltete Informationen enthalten, die niemand prüft oder löscht.
Besitzer spielen eine zentrale Rolle beim Lebenszyklusmanagement. Sie verwalten, wer beitreten oder das Team verlassen darf, legen Berechtigungen fest, überwachen die Aktivitäten und stellen die Einhaltung von Richtlinien sicher.
| Verantwortungsbereich | Beschreibung |
|---|---|
| Verwaltung der Teammitgliedschaft | Besitzer verwalten, wer dem Team beitreten oder es verlassen darf, einschließlich Gäste. |
| Kontrolle über Richtlinien | Besitzer legen die Berechtigungen zum Erstellen von Kanälen und zum Verwalten von Einstellungen fest. |
| Lebenszyklusmanagement | Besitzer können Teams bearbeiten, löschen, verlängern, archivieren oder wiederherstellen. |
| Überwachung der Aktivitäten | Besitzer verfolgen die Aktivitäten im Team, um Probleme umgehend zu beheben. |
| Datenverwaltung | Besitzer stellen die Datensicherheit und die Einhaltung gesetzlicher Vorgaben sicher. |
| Sicherstellung der Compliance | Besitzer achten darauf, dass Gesetze und unternehmensinterne Richtlinien eingehalten werden. |
| Förderung der Zusammenarbeit | Besitzer fördern eine effektive Zusammenarbeit unter den Teammitgliedern. |
Wildwuchs bei Daten
Wildwuchs bei Daten entsteht, wenn sich Informationen ohne Kontrolle über zu viele Teams und Kanäle verteilen. Benutzer legen für jedes Projekt oder jedes Thema einen neuen Bereich an, doch nur wenige werden später bereinigt oder gelöscht. Mit der Zeit entsteht dadurch Unordnung, sodass wichtige Dokumente schwer zu finden sind und sich kaum nachvollziehen lässt, wo sich vertrauliche Daten befinden.
Unkontrollierter Wildwuchs bei Daten erhöht das Risiko versehentlicher Datenlecks und steigert die Kosten für eDiscovery. Administratoren müssen Berichtswerkzeuge nutzen, um das Wachstum zu überwachen, und Aufbewahrungsrichtlinien durchsetzen. Regelmäßige Audits und klar zugewiesene Verantwortlichkeiten helfen, den Wildwuchs bei Daten einzudämmen. Wenn Teams und Kanäle übersichtlich organisiert sind, verbessern Unternehmen ihre Sicherheit, senken ihre Kosten und unterstützen ihre Compliance-Maßnahmen.
Sicherheits- und Compliance-Risiken
Datenabfluss und unbefugter Zugriff
Datenabfluss und unbefugter Zugriff zählen weiterhin zu den größten Sorgen von Unternehmen, die Microsoft 365 nutzen. Viele Unternehmen sind diesen Risiken aufgrund von Fehlkonfigurationen und zu weitreichenden Berechtigungen ausgesetzt. Wenn sich Berechtigungen unbemerkt ausweiten, können Benutzer Informationen sehen oder teilen, die sie nicht sehen oder teilen dürfen. Das kann zu einer versehentlichen Offenlegung von Daten führen und das Risiko von Compliance-Vorfällen erhöhen.
| Risikotyp | Beschreibung |
|---|---|
| Fehlkonfigurationen und zu weitreichende Berechtigungen | Berechtigungen können sich unbemerkt ausweiten, was zu versehentlicher Datenoffenlegung und Compliance-Risiken führt. |
| Wildwuchs bei Daten und Konflikte mit Aufbewahrungsrichtlinien | Unklare Aufbewahrungsrichtlinien erschweren die Verwaltung von Daten und können Audits verkomplizieren. |
| Insider-Risiken und Schatten-IT | Interne Benutzer können unbeabsichtigt Risiken verursachen, indem sie Dateien teilen oder nicht autorisierte Apps verwenden. |
| Lücken bei Transparenz und Prüfbarkeit | Fehlende Klarheit darüber, wer auf Daten zugreift und Änderungen vornimmt, kann zu blinden Flecken in der Compliance führen. |
Im Jahr 2021 war jedes Unternehmen, das Microsoft 365 nutzt, mit 85 % Wahrscheinlichkeit von einer Sicherheitsverletzung betroffen. Die weltweiten durchschnittlichen Kosten einer Datenschutzverletzung erreichten 2023 4,45 Mio. USD. Diese Zahlen zeigen die gravierenden finanziellen Folgen eines einzigen Vorfalls. In einem Fall griff ein kompromittierter Benutzer sieben Tage lang auf OneDrive, SharePoint und Teams zu, ohne dass dies erkannt wurde. Die Ursache war ein Versagen im Bereich der Sicherheitsoperationen. Protokolle wurden zwar erfasst, aber nicht ausgewertet, sodass keine Warnmeldungen ausgelöst wurden. In einem anderen Vorfall legte eine Fehlkonfiguration in Microsoft Azure Tausende Kundenkonten und Datenbanken offen. Auslöser war ein Fehler eines externen Partners.
Verstöße gegen regulatorische Anforderungen
Verstöße gegen regulatorische Anforderungen können für Unternehmen gravierende Folgen haben. Wenn Teams die Regeln für den Umgang mit vertraulichen Daten nicht einhalten, drohen Bußgelder oder rechtliche Schritte. Unklare Aufbewahrungsrichtlinien und Wildwuchs bei Daten erschweren den Nachweis der Compliance bei Audits. Ein Compliance-Vorfall legt diese Lücken häufig erst zu spät offen.
Viele Unternehmen haben Mühe, mit sich ändernden Vorschriften Schritt zu halten. Sie aktualisieren ihre Richtlinien möglicherweise nicht oder schulen Mitarbeitende nicht zu neuen Anforderungen. Das erhöht das Risiko eines Compliance-Vorfalls. Lücken bei Transparenz und Prüfbarkeit erschweren es zudem, nachzuvollziehen, wer auf wichtige Informationen zugegriffen oder sie geändert hat. Ohne klare Nachweise können Unternehmen nicht belegen, dass sie das Gesetz eingehalten haben.
Insider-Bedrohungen und menschliches Versagen
Insider-Bedrohungen und menschliches Versagen sind maßgeblich für Governance-Lücken in Microsoft 365 verantwortlich. Mitarbeitende können versehentlich vertrauliche Dateien teilen oder nicht autorisierte Apps nutzen. Solche Handlungen können zu Datenlecks und zum Diebstahl geistigen Eigentums führen. Die Komplexität der Datenverwaltung über mehrere Plattformen hinweg verstärkt diese Risiken.
- Insider-Bedrohungen und menschliches Versagen zählen zu den Hauptursachen für Governance-Lücken in Microsoft 365.
- Solche Probleme können gravierende Folgen haben, etwa Datenlecks und Diebstahl von geistigem Eigentum.
- Die Verwaltung von Daten über mehrere Plattformen hinweg ist komplex und erhöht das Risiko, das mit Insider-Bedrohungen verbunden ist.
Lücken bei Prüfung und Überwachung
Lücken bei Prüfung und Überwachung in Microsoft 365 stellen Unternehmen vor ernsthafte Herausforderungen. Viele Teams glauben, dass ihre Arbeit erledigt ist, sobald die Umgebung eingerichtet ist. Tatsächlich ist eine laufende Überwachung für starke Sicherheit und Compliance unverzichtbar. Ohne regelmäßige Prüfungen können Unternehmen nicht erkennen, wer auf sensible Daten zugreift oder wann Änderungen vorgenommen werden.
AI-Governance-Lücke in Microsoft 365
KI-gestützte Inhalte und Sicherheit
Der Einsatz von künstlicher Intelligenz in Microsoft 365 hat verändert, wie Unternehmen Inhalte und Sicherheit verwalten. Microsoft 365 Copilot erstellt in rasantem Tempo Dokumente, E-Mails und Besprechungsnotizen. Diese zunehmende KI-generierte Inhaltsmenge kann die Governance vor Herausforderungen stellen. Viele Unternehmen stellen fest, dass KI-generierte Dateien keiner einheitlichen Struktur folgen. Diese fehlende Einheitlichkeit erschwert die Verwaltung, Suche und Prüfung von Informationen.
KI-Werkzeuge vergrößern zusätzlich das Datenvolumen. Mitarbeitende können sich von der Menge neuer Inhalte überfordert fühlen, wodurch wichtige Erkenntnisse untergehen können. Die Integration von KI in Zusammenarbeitsplattformen führt mitunter zur versehentlichen Freigabe sensibler Informationen. Microsoft 365 Copilot kann große Mengen organisationsweiter Daten durchsuchen und darauf zugreifen, was das Risiko einer Datenoffenlegung erhöht. Sicherheitsteams müssen ihre Strategien anpassen, um diesen neuen Herausforderungen zu begegnen und die AI-Governance-Lücke zu schließen.
- KI-generierte Inhalte folgen möglicherweise keiner einheitlichen Struktur, was Verwaltung und Prüfung erschwert.
- Ein größeres Datenvolumen kann zu Informationsüberflutung führen und wichtige Erkenntnisse verbergen.
- Die Integration in Zusammenarbeitstools erhöht das Risiko einer unbeabsichtigten Freigabe sensibler Daten.
- Eine schnelle Einführung von KI kann Mitarbeitende überfordern und Widerstand auslösen.
Automatisierung und Workflow-Risiken
Automatisierungswerkzeuge wie Power Automate helfen Unternehmen, Aufgaben in Microsoft 365 zu optimieren. Ohne sorgfältige Verwaltung können sie jedoch auch neue Risiken mit sich bringen. Sicherheitslücken können entstehen, wenn automatisierte Workflows nicht ausreichend überwacht werden. Eingeschränkte Transparenz über Automatisierungsaktionen kann blinde Flecken erzeugen. Sensible Daten könnten die Organisation verlassen, ohne dass es jemand bemerkt.
Microsoft 365 Copilot kann helfen, diese Workflows zu überwachen, doch Unternehmen müssen strenge Zugriffskontrollen einrichten. Die rollenbasierte Zugriffssteuerung (Role-Based Access Control) legt fest, wer automatisierte Abläufe erstellen oder ändern darf. Richtlinien zur Verhinderung von Datenverlust sorgen dafür, dass sensible Informationen sichere Umgebungen nicht verlassen. Kontinuierliche Prüfung und umfassende Überwachung stellen sicher, dass jede Aktion protokolliert und geprüft wird. Das Deaktivieren nicht benötigter Automatisierungswerkzeuge verringert die Angriffsfläche und hilft, die AI-Governance-Lücke zu schließen.
Neue Angriffsflächen
Die Integration von KI in Microsoft 365 hat neue Angriffsflächen für Unternehmen geschaffen. Microsoft 365 Copilot kann auf sensible Daten in der gesamten Plattform zugreifen, was das Risiko einer Offenlegung erhöht, wenn dies nicht richtig verwaltet wird. Sicherheitsteams haben heute neue Aufgaben. Sie müssen den Schutz der Daten sicherstellen, die von KI-Anwendungen genutzt werden, und überwachen, wie KI mit Unternehmensinformationen interagiert.
| Zentrale Erkenntnisse | Beschreibung |
|---|---|
| Erhöhtes Risiko | Die Nutzung generativer KI durch Anwender hat zu einem Anstieg von Datensicherheitsvorfällen geführt. Ihr Anteil hat sich von 27 % im Jahr 2023 auf 40 % im Jahr 2024 nahezu verdoppelt. |
| Neue Verantwortlichkeiten | Die Integration von KI hat die Aufgaben der Datensicherheitsteams verändert. Im Fokus steht nun der Schutz der Daten, die von KI-Anwendungen genutzt werden. |
| Datenoffenlegung | Microsoft 365 Copilot kann sensible Daten im gesamten Unternehmen durchsuchen und darauf zugreifen, wodurch das Risiko einer Offenlegung steigt. |
Ausgleich zwischen Innovation und Kontrolle
Unternehmen stehen vor einer Herausforderung, wenn sie KI-Werkzeuge in Microsoft 365 einführen. Sie wollen Innovation fördern, müssen aber gleichzeitig die Kontrolle über Sicherheit und Compliance behalten. Führungskräfte müssen ein Gleichgewicht finden, das es Teams erlaubt, neue Technologien zu nutzen, ohne Daten zu gefährden.
Viele Organisationen beginnen damit, klare Ziele zu definieren. Sie legen Ziele fest, die ihre KI-Vision mit den geschäftlichen Anforderungen verbinden. Dieser Schritt hilft allen zu verstehen, warum die Organisation KI einsetzt und was sie damit erreichen will. Teams investieren außerdem in skalierbare Infrastruktur. Das bedeutet, Systeme aufzubauen, die mit zunehmender KI-Nutzung wachsen können. Eine starke Infrastruktur unterstützt einen effizienten KI-Betrieb und verringert das Risiko von Verlangsamungen oder Ausfällen. Hochwertige Daten sind ein weiterer entscheidender Faktor. Teams müssen ihre Daten korrekt und aktuell halten. Sie setzen strenge Governance-Richtlinien durch, damit nur die richtigen Personen auf sensible Informationen zugreifen können.
- Klare Ziele definieren, die KI-Vision mit den Geschäftszielen in Einklang bringen.
- In skalierbare Infrastruktur investieren, die einen effizienten KI-Betrieb unterstützt.
- Hochwertige Daten sicherstellen und strenge Governance-Richtlinien durchsetzen.
Die Governance-Lücke schließen: Strategien und Best Practices
Klare Governance-Richtlinien
Organisationen müssen zunächst klare Governance-Richtlinien festlegen. Diese Richtlinien definieren, wie Teams Informationen verwalten, Berechtigungen vergeben und sensible Daten schützen. Führungskräfte legen Regeln für die Erstellung von Kanälen, den Gastzugriff und die Freigabe von Dokumenten fest. Außerdem klären sie Rollen und Verantwortlichkeiten für jedes Teammitglied. Ein Governance-Gremium überwacht diese Richtlinien und sorgt für Verantwortlichkeit.
Automatisierte Durchsetzung von Richtlinien
Die automatisierte Durchsetzung von Richtlinien stärkt die Governance in Microsoft 365. Teams nutzen Werkzeuge, um Regeln für Datenschutz, Zugriffskontrolle und Compliance festzulegen. Automatisierung stellt sicher, dass Richtlinien über alle Kanäle und Teams hinweg einheitlich angewendet werden. Microsoft 365 Copilot ermöglicht eine kontextbezogene Governance im großen Maßstab, indem Inhalte von der Erstellung bis zum Ablauf überwacht werden.
Lebenszyklus- und Zugriffsverwaltung
Die Verwaltung von Lebenszyklen und Zugriffen spielt eine zentrale Rolle für die Governance in Microsoft 365. Teams müssen jede Phase planen, von der Erstellung bis zur Stilllegung. Administratoren analysieren den Bedarf und definieren Prozesse für jede Lebenszyklusphase. Standardisierte Vorlagen vereinfachen die Einrichtung von Teams und die Genehmigungsworkflows.
Erweiterte Berichterstattung und Transparenz
Eine starke Governance in Microsoft 365 hängt von umfassender Berichterstattung und klarer Transparenz ab. Organisationen müssen wissen, wer auf Daten zugreift, wann Änderungen erfolgen und wo sich sensible Informationen befinden. Ohne diese Einblicke können Teams Risiken nicht erkennen und Richtlinien nicht wirksam durchsetzen.
Praxisbeispiele und Erfolgsgeschichten
Fallstudie: Finanzdienstleister
Ein großes Finanzdienstleistungsunternehmen stand bei Datensicherheit und Compliance in Microsoft 365 vor Herausforderungen. Das Unternehmen verwaltete Tausende Kundenakten und musste sensible Informationen schützen. Teams legten häufig neue Kanäle ohne klare Regeln an. Dadurch war unklar, wer auf wichtige Dateien zugreifen durfte.
Fallstudie: Fertigungsindustrie
Ein global tätiger Fertigungsbetrieb kämpfte mit Datenwildwuchs und verwaisten Teams. Mitarbeitende erstellten für jedes Projekt ein neues Team, doch viele Kanäle wurden nach Projektende inaktiv. Sensible Konstruktionsdateien und Verträge blieben in diesen ungenutzten Kanälen liegen. Das Unternehmen befürchtete Datenlecks und hohe eDiscovery-Kosten.
Aufbau eines nachhaltigen Governance-Frameworks
Kontinuierliche Verbesserung
Ein nachhaltiges Governance-Framework in Microsoft 365 erfordert laufende Aufmerksamkeit. Teams müssen Richtlinien und Prozesse regelmäßig überprüfen. Technologie entwickelt sich schnell, daher müssen Organisationen ihre Governance-Strategien anpassen. Sie sollten regelmäßige Audits planen, um Lücken oder veraltete Regeln aufzuspüren. Administratoren können Feedback von Nutzenden verwenden, um Arbeitsabläufe zu verbessern und Schwachstellen zu beheben.
Governance an den Geschäftszielen ausrichten
Governance sollte die übergeordneten Ziele des Unternehmens unterstützen. Führungskräfte müssen Governance-Richtlinien mit der Mission und den Werten des Unternehmens verknüpfen. Ein Unternehmen, das Innovation schätzt, sollte beispielsweise flexible Zusammenarbeit ermöglichen und gleichzeitig sensible Daten schützen. Teams müssen verstehen, wie Governance ihnen hilft, ihre Ziele zu erreichen.
Erfolg messen
Die Messung des Erfolgs von Governance-Maßnahmen hilft Organisationen, sich zu verbessern. Teams sollten zentrale Kennzahlen erfassen, etwa die Anzahl der Richtlinienverstöße, die Zeit bis zur Lösung von Vorfällen und die Nutzungsrate durch Anwender. Dashboards und Berichte liefern klare Daten für Entscheidungen.
Checkliste: Datengovernance in Microsoft 365
Schwerpunkt: Die Governance-Lücke in Microsoft 365 erkennen und beheben.
- Alle Microsoft 365-Workloads (Exchange, SharePoint, OneDrive, Teams, Azure AD, Power Platform) inventarisieren und Datenstandorte zuordnen
- Dateneigentümer und Datenverantwortliche für jeden Workload und jeden Geschäftsbereich benennen
- Eine Überprüfung der Datenklassifizierung (sensibel, vertraulich, intern, öffentlich) über alle M365-Workloads hinweg durchführen
- Prüfen, ob Aufbewahrungs- und Löschrichtlinien definiert und entsprechend der Datenklassifizierung angewendet werden
- Bestätigen, dass Vertraulichkeitsbezeichnungen und Schutzmaßnahmen (Verschlüsselung, DLP) konfiguriert und durchgesetzt werden
- Berechtigungen prüfen: Rollenzuweisungen, Azure-AD-Gruppen und Einstellungen für externe Freigaben überprüfen
- Abdeckung von Conditional Access und Multifaktor-Authentifizierung für privilegierte und riskante Zugriffe bewerten
- Prüfen, ob Microsoft-Purview-/Compliance-Center-Richtlinien aktiv sind und mit gesetzlichen und regulatorischen Anforderungen übereinstimmen
- DLP-Regeln auf Abdeckung sowie auf falsch positive und falsch negative Ergebnisse überprüfen
- Anwendung von Aufbewahrungsbezeichnungen (automatische Anwendung, Standardbezeichnungen) auf kritische Inhaltsspeicher prüfen
- Sicherstellen, dass Überwachungsprotokollierung und Alarmierung aktiviert, aufbewahrt und überwacht werden
- Risiko- und Compliance-Bewertungen durchführen, um die Governance-Lücke in Microsoft 365 aufzudecken (Fehlkonfigurationen, Lücken bei der Richtlinienabdeckung)
- Automatisierte Behebung häufiger Governance-Fehlkonfigurationen einrichten, wo möglich
- Regelmäßige Governance-Überprüfungen und einen Berichtsrhythmus mit Stakeholdern etablieren
- Rollenbasierte Governance-Schulungen für Administratoren, Eigentümer und Endbenutzer bereitstellen
- Verfahren für die Reaktion auf Sicherheitsvorfälle und Datenschutzverletzungen speziell für Microsoft 365 definieren
- Richtlinien, Standards und Ausnahmen dokumentieren; ein Governance-Playbook pflegen
- Berechtigungen und Zustimmungen von Drittanbieter-Apps in Microsoft 365 überwachen und überprüfen
- Lebenszyklusmanagement für Konten, Gruppen, Websites und Teams umsetzen (Erstellung, Überprüfung, Außerbetriebnahme)
- Regelmäßige Lückenanalysen gegenüber regulatorischen Rahmenwerken und internen Richtlinien planen
Häufige Fragen: Microsoft 365 Governance: ein robustes Governance-Framework für Zusammenarbeit und Datenschutz
Was ist die „Governance-Lücke in Microsoft 365“?
Die „Governance-Lücke in Microsoft 365“ beschreibt die Diskrepanz zwischen den integrierten Governance-Funktionen der Plattform und den tatsächlichen Governance-Anforderungen einer Organisation. Sie umfasst Architektur, Governance-Kontrollen, Datenlebenszyklus, Berechtigungsverwaltung und wirksame Data Governance über Microsoft 365 hinweg. Sie entsteht, wenn Governance-Praktiken, Richtlinien oder deren Durchsetzung nicht ausreichen, um Unternehmensdaten, unstrukturierte Daten, Cloud-Zusammenarbeit, KI-Agenten wie Microsoft 365 Copilot oder Sicherheitsrisiken durch Benutzerverhalten und Integrationen zu verwalten.
Warum entsteht eine Governance-Lücke in Microsoft-365-Umgebungen?
Eine Governance-Lücke entsteht, weil Microsoft 365 sehr flexibel und umfangreich ist: Viele Datenquellen, Zusammenarbeitstools und Drittanbieter-Apps machen Governance-Entscheidungen komplex. Organisationen fehlen häufig ein Governance-Framework für Microsoft 365, einheitliche Richtlinien für Datenschutz und Aufbewahrung, klare Rollen für Governance-Funktionen oder ausreichende Sicherheitskontrollen. Schnelle Einführung, KI-Innovation (einschließlich Microsoft 365 Copilot und KI-Agenten) und dezentrale Zusammenarbeit verschärfen die Lücke.
Wie wirkt sich die Governance-Lücke auf die Zusammenarbeit und die Governance der Zusammenarbeit aus?
Eine Governance-Lücke untergräbt die Governance der Zusammenarbeit, indem sie inkonsistente Zugriffskontrollen, unklare Verantwortlichkeiten für Websites und Teams sowie unkontrollierte Freigaben schafft, die sensible Daten gefährden. Sie beeinträchtigt den Geschäftswert der Zusammenarbeit, weil das Vertrauen in die Datenqualität sinkt und teamübergreifende Zusammenarbeit anfällig wird. Eine wirksame Governance ist erforderlich, um offene Zusammenarbeit mit Sicherheit und Compliance in Einklang zu bringen.
Welche typischen Anzeichen deuten darauf hin, dass unsere Organisation eine Governance-Lücke in Microsoft 365 hat?
Typische Anzeichen sind unkontrollierte Freigabe sensibler Daten, uneinheitliche Praktiken bei Aufbewahrung und Datenlebenszyklus, verwaiste Teams und Websites, eine Vielzahl doppelter Datenquellen, fehlende Transparenz über Unternehmensdaten, sporadische Anwendung bewährter Governance-Praktiken und eine schwache Orchestrierung von Governance-Funktionen wie Microsoft Purview und Sicherheitskontrollen.
Wie sollten wir beginnen, die Governance-Lücke zu schließen – was ist ein praktischer Governance-Plan?
Beginnen Sie mit einer Bestandsaufnahme der Umgebung und der Daten der Organisation, um Datenquellen, Speicherorte unstrukturierter Daten und Zusammenarbeitsmuster zu erfassen. Definieren Sie Governance-Ziele und ein Microsoft-365-Governance-Framework, das Berechtigungsmodelle, Datenschutz, Datenaufbewahrung und Datenqualität abdeckt. Priorisieren Sie die Maßnahmen: Zugriffskontrollen einführen, Klassifizierung und Kennzeichnung mit Microsoft Purview durchsetzen, Lebenszyklusregeln erstellen, Governance-Rollen formalisieren und wo möglich Automatisierung für Skalierbarkeit einsetzen.
Welche Rolle spielt Microsoft Purview bei der Schließung der Governance-Lücke?
Microsoft Purview bietet zentrale Governance-Funktionen für Klassifizierung, Vertraulichkeitsbezeichnungen, Verhinderung von Datenverlust (Data Loss Prevention, DLP) und Aufbewahrung in Microsoft 365. Es unterstützt eine wirksame Daten-Governance, indem Sie Richtlinien für sensible Daten, Datenschutz und Aufbewahrung aktivieren, die Transparenz über Daten in Ihrer Umgebung verbessern und Compliance- sowie Governance-Best-Practices unterstützen.
Welche Auswirkungen haben KI-Agenten und Microsoft 365 Copilot auf die Governance-Anforderungen?
KI-Agenten und Microsoft 365 Copilot bringen neue Governance-Aspekte mit sich, etwa die Daten, die in Modell-Prompts verwendet werden, den Schutz der Daten Ihrer Organisation, den Zugriff auf Unternehmensdatenquellen und die Nachvollziehbarkeit von KI-Systemen. Eine wirksame Governance muss Kontrollen für KI-Innovation, Beschränkungen der Datenexposition, die Überwachung KI-gesteuerter Aktionen sowie Richtlinien zum Schutz sensibler Daten umfassen, damit KI-Systeme dennoch einen geschäftlichen Mehrwert liefern.
Welche Governance-Kontrollen sollten wir für Berechtigungen und Zugriffe in Microsoft 365 anwenden?
Setzen Sie ein Least-Privilege-Modell mit rollenbasierter Zugriffssteuerung, bedingten Zugriffsrichtlinien, regelmäßigen Zugriffsüberprüfungen und wo möglich Just-in-Time-Zugriff um. Implementieren Sie Governance-Praktiken für die Verwaltung von Gastzugriffen, externer Freigabe und des Gruppenlebenszyklus. Nutzen Sie Automatisierung, um einheitliche Berechtigungseinstellungen über Teams und Websites hinweg durchzusetzen und so Unternehmensdaten zu schützen.
Wie können wir sensible Daten schützen und die Datenqualität in Microsoft 365 sicherstellen?
Schützen Sie sensible Daten, indem Sie Inhalte klassifizieren und kennzeichnen, DLP-Richtlinien bereitstellen, Daten bei der Übertragung und im Ruhezustand verschlüsseln und die Freigabe sensibler Daten einschränken. Verbessern Sie die Datenqualität, indem Sie Metadatenstandards definieren, Richtlinien für den Datenlebenszyklus automatisieren, doppelte Datenquellen konsolidieren und Governance-Best-Practices anwenden, damit verlässliche und vertrauenswürdige Unternehmensdaten entstehen.
Welche Einschränkungen sollten wir bei der Umsetzung von Governance in Microsoft 365 im Blick behalten?
Zu den Einschränkungen zählen Plattformgrenzen, Integrationslücken bei Drittanbieter-Apps, Herausforderungen bei der Akzeptanz durch Nutzer und die Komplexität unstrukturierter Daten. Technische Grenzen bei der Automatisierung bestimmter Governance-Prozesse und die Notwendigkeit, Richtlinien (insbesondere bei KI-Agenten) laufend anzupassen, zeigen: Governance ist ein fortlaufender Prozess und kein einmaliges Projekt.
Worin unterscheiden sich Governance-Praktiken für Cloud-first- und klassische lokale Umgebungen?
Cloud-first-Umgebungen erfordern eine Governance, die auf dynamische Berechtigungsmodelle, automatisierte Steuerung des Datenlebenszyklus und Echtzeitüberwachung setzt. Klassische lokale Governance hat sich dagegen oft auf statische Perimeter und manuelle Prozesse konzentriert. Eine wirksame Daten-Governance in Microsoft 365 muss sich an die Skalierung der Cloud, die verteilte Natur der Zusammenarbeit und die Verbreitung unstrukturierter Daten anpassen.
Welche Governance-Best-Practices verbessern die Audit- und Compliance-Bereitschaft?
Zu den Best Practices gehören das Dokumentieren von Governance-Entscheidungen, die einheitliche Umsetzung von Klassifizierungs- und Aufbewahrungsrichtlinien, das zentrale Sammeln von Auditprotokollen, die Durchsetzung von DLP und Verschlüsselung, regelmäßige Zugriffsüberprüfungen sowie der Einsatz von Microsoft Purview für Compliance-Berichte. Ein dokumentiertes Microsoft-365-Governance-Framework und ein robustes Governance-Framework erhöhen die Bereitschaft und belegen, dass Sie Ihre Unternehmensdaten im Griff haben.
Wer sollte die Governance in einer Microsoft-365-Bereitstellung verantworten: IT, Security oder die Fachbereiche?
Die Verantwortung sollte geteilt werden: Die IT stellt die Plattformarchitektur und Automatisierung bereit, die Security setzt Sicherheitskontrollen und Microsoft-365-Security-Praktiken durch, und die Fachbereiche übernehmen die Datenverantwortung (Data Stewardship) sowie Governance-Entscheidungen zum geschäftlichen Nutzen und zum Datenlebenszyklus. Ein bereichsübergreifender Governance-Rat ist eine zentrale Governance-Fähigkeit, um Richtlinien und Governance-Praktiken unternehmensweit abzustimmen.
Wie können wir messen, wie gut wir die Governance-Lücke schließen?
Messen Sie den Fortschritt anhand von Kennzahlen wie der Anzahl nicht verwalteter Websites, dem Anteil gekennzeichneter sensibler Daten, der Häufigkeit von Richtlinienverstößen, der Zeit bis zur Behebung von Vorfällen, den Ergebnissen von Zugriffsüberprüfungen, Indikatoren für die Datenqualität und der Abdeckung automatisierter Governance-Kontrollen. Regelmäßige Berichte auf Basis dieser Kennzahlen zeigen, wie sich die Governance-Fähigkeiten in Microsoft 365 verbessern.
Welche Schritte empfehlen Sie, um ein nachhaltiges Microsoft-365-Governance-Framework aufzubauen?
Erstellen Sie eine phasenweise Roadmap, die folgende Schritte umfasst: die Erkennung von Daten- und Zusammenarbeitsmustern, die Definition von Richtlinien für Datenschutz und Aufbewahrung, die Bereitstellung von Microsoft Purview und Sicherheitskontrollen, die Einrichtung von Governance-Rollen und Automatisierung, die Schulung der Benutzer zu Governance-Best-Practices sowie die kontinuierliche Überwachung und Verbesserung, um sich an neue Anforderungen und KI-Systeme anzupassen.
Abschließend lässt sich sagen: Die Behebung der KI-Governance-Lücke in Microsoft 365 ist kein einmaliges Projekt, sondern ein fortlaufendes Bekenntnis zu Transparenz, Kontrolle und sicherer Zusammenarbeit. Durch den Einsatz automatisierter Werkzeuge, klar definierte Verantwortlichkeiten und fortschrittliche Compliance-Funktionen können Organisationen Innovationen nutzen, ohne ihre Sicherheitslage zu gefährden. Um diese Themen zu vertiefen und konkrete Schritte für Ihre eigene Umgebung kennenzulernen, hören Sie sich unbedingt unsere begleitende Folge an: Close the Microsoft Teams Channel Governance Gap.