 DE
 English
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Warum Rollenwildwuchs Ihr Sicherheitskonzept untergräbt
Von Mirko Peters · · Aktualisiert
Wildwuchs bei Sicherheitswerkzeugen schafft Risiken. Erfahren Sie, wie Sie durch Konsolidierung der Cybersicherheitswerkzeuge einen Werkzeugwildwuchs vermeiden und so die Sicherheit verbessern.
Automatisch mit KI aus dem Originalbeitrag übersetzt. Englisches Original lesen
Rollenwildwuchs entsteht, wenn Organisationen übermäßig viele Benutzerrollen anlegen. Daraus entsteht ein komplexes Geflecht von Zugriffsberechtigungen, das Ihr Sicherheitskonzept erheblich untergraben kann. Zu viele Rollen erzeugen Schwachstellen, betriebliche Ineffizienzen und höhere Risiken. Beschäftigte verbringen beispielsweise bis zu 9 % ihres Arbeitstages damit, zwischen verschiedenen Anwendungen zu wechseln, weil sich Funktionen überschneiden. Das kostet nicht nur Produktivität, sondern erschwert auch die Einhaltung von Compliance-Vorgaben und verursacht höhere Betriebskosten. Wer Rollenwildwuchs versteht und gezielt angeht, schafft die Grundlage für eine belastbare Sicherheitslage.
Das Wichtigste in Kürze
Rollenwildwuchs entsteht, wenn zu viele Benutzerrollen für Verwirrung und Sicherheitsrisiken sorgen.
Übermäßig viele Rollen vergrößern die Angriffsfläche und machen Datenschutzverletzungen und Missbrauch von Berechtigungen wahrscheinlicher.
Die Verwaltung vieler Rollen bremst Beschäftigte aus und bindet Ressourcen, was die Produktivität beeinträchtigt.
Alarmmüdigkeit durch zu viele Sicherheitswarnungen kann dazu führen, dass Bedrohungen übersehen werden, und Analysten ausbrennen lassen.
Wenden Sie das Prinzip der minimalen Berechtigungen an, damit Benutzer nur den Zugriff erhalten, den sie tatsächlich benötigen.
Entwerfen Sie Rollen anhand von Geschäftsfunktionen und halten Sie Ausnahmen auf ein Minimum, um Komplexität zu vermeiden.
Prüfen und bereinigen Sie Rollen regelmäßig, um Sicherheit zu gewährleisten und die Compliance zu vereinfachen.
Der Abbau von Rollenwildwuchs spart Kosten, steigert die Effizienz und stärkt die Sicherheit langfristig.
Was ist Rollenwildwuchs?
7 überraschende Fakten über Rollenwildwuchs
Wer versteht, warum Rollenwildwuchs Ihr Sicherheitskonzept untergräbt, kann Maßnahmen besser priorisieren. Im Folgenden finden Sie sieben überraschende Fakten, die zeigen, wie weit verbreitet und schädlich Rollenwildwuchs sein kann.
- Privilegierte Berechtigungen übersteigen oft die Zahl der Benutzer: In vielen Umgebungen gibt es mehr unterschiedliche privilegierte Rollen als tatsächliche privilegierte Benutzer. Dadurch entsteht eine komplexe Angriffsfläche, die erklärt, warum Rollenwildwuchs Ihr Sicherheitskonzept untergräbt.
- Inaktive Rollen bleiben angreifbar: Rollen, die für temporäre Projekte oder Tests vergeben wurden, bleiben häufig bestehen. Angreifer und Fehlkonfigurationen können diese ungenutzten Rollen noch lange nach ihrem eigentlichen Einsatz ausnutzen.
- Rollennamen täuschen: Beschreibende Namen können irreführen. Rollen mit der Bezeichnung „Nur lesen“ oder „Entwickler“ enthalten oft versteckte Berechtigungen. Audits sind daher nur dann verlässlich, wenn die Berechtigungen direkt geprüft werden.
- Systemübergreifende Inkonsistenzen vervielfachen das Risiko: Verschiedene Plattformen handhaben Rollenvererbung und Geltungsbereiche unterschiedlich. Eine Rolle, die in einem System sicher ist, kann in einem anderen zu weitreichende Rechte gewähren. Dadurch steigt das Risiko, und Rollenwildwuchs untergräbt Ihr Sicherheitskonzept noch stärker.
- Automatisierung beschleunigt den Wildwuchs: Automatisierte Bereitstellung und IaC-Vorlagen können zu weit gefasste Rollen in großem Umfang verteilen. So breitet sich überflüssige Berechtigungsvergabe über alle Umgebungen aus, bevor jemand es bemerkt.
- Minimale Berechtigungen sind schwer nachzuweisen, aber leicht zu verlieren: Selbst Organisationen mit einer Richtlinie für minimale Berechtigungen messen oft nicht kontinuierlich nach. Ohne Verhaltens- und Zugriffsanalysen driften Berechtigungen wieder in Richtung übermäßiger Zugriffsrechte.
- Aufräumen bringt sofortigen Sicherheitsertrag: Das Entfernen oder Präzisieren einer kleinen Auswahl zu weit gefasster Rollen verringert die privilegierte Angriffsfläche oft weit stärker als teure Perimeterschutzmaßnahmen. Das zeigt, warum Rollenwildwuchs Ihr Sicherheitskonzept untergräbt, und warum gezielte Rollenhygiene sich schnell auszahlt.
Definition und Ursachen
Role Sprawl bezeichnet die übermäßige Anlage von Benutzerrollen innerhalb einer Organisation. Dieses Phänomen entsteht häufig, wenn Unternehmen zu spezifische oder überlappende Rollen entwickeln, anstatt breitere, auf Tätigkeiten basierende Rollen einzusetzen. Die Folge: Sie verwalten schnell ein komplexes Geflecht von Zugriffsberechtigungen, das zu Verwirrung und Ineffizienz führen kann.
Mehrere Faktoren begünstigen Role Sprawl:
Organisatorisches Wachstum: Wenn Ihre Organisation wächst, steigt der Bedarf an weiteren Rollen. Neue Projekte und Teams führen oft zur Anlage von Rollen, die nicht zu den bestehenden Strukturen passen.
Fehlende Standardisierung: Ohne klare Richtlinien legen Teams Rollen unabhängig voneinander an, was zu Inkonsistenzen führt.
Überschneidende Zuständigkeiten: Wenn sich Rollen überschneiden, lässt sich nur schwer feststellen, wer worauf zugreifen darf. Das erhöht die Komplexität unnötig.
Role Explosion und Komplexität bei Audits
Role Explosion tritt auf, wenn die Zahl der Rollen in Ihrem System nicht mehr beherrschbar wird. Die Ursache liegt darin, dass Organisationen für jede einzelne Kombination von Zugriffsanforderungen eine neue Rolle anlegen. Infolgedessen stehen Sie bei Sicherheitsüberprüfungen häufig vor erheblichen Herausforderungen.
So erschwert Role Explosion Audits:
Komplexe Rollenstruktur: Ein aufgeblähtes Rollensystem macht es schwer, konsistente Zugriffsrechte aufrechtzuerhalten. Es fällt schwer sicherzustellen, dass Benutzer die richtigen Berechtigungen besitzen.
Inkonsistente Rollen: Fehlt es Rollen an Standardisierung, können Sicherheitslücken entstehen. Diese Inkonsistenz kann zu unberechtigtem Zugriff oder Datenschutzverletzungen führen.
Administrativer Aufwand: Die Verwaltung einer großen Zahl von Rollen erzeugt einen endlosen Kreislauf aus Pflege und Dokumentation. Die Überprüfung von Zugriffsrechten wird dadurch schnell zu einer kaum zu bewältigenden Aufgabe.
Wenn Auditwerkzeuge zudem schlecht miteinander kommunizieren, kann die Vorbereitung eines Audits schnell im Chaos enden. Diese fehlende Abstimmung erschwert die Dokumentation und die Datenintegrität und erhöht letztlich die Komplexität von Audits. Tatsächlich stützen sich 92 % der Organisationen auf drei oder mehr Werkzeuge, um Auditnachweise zu sammeln, doch nur 39 % dieses Prozesses sind automatisiert. Diese Abhängigkeit von manuellen Tätigkeiten führt zu Ineffizienzen und Fehlern.
Auswirkungen von Role Sprawl
Sicherheitslücken
Role Sprawl schafft erhebliche Sicherheitslücken in Ihrer Organisation. Bei zu vielen Rollen vergrößert sich die Angriffsfläche, und Angreifer finden leichter Schwachstellen. Jede Rolle kann potenziell Zugriff auf sensible Daten gewähren. Überschneiden sich Rollen, wird unberechtigter Zugriff zu einem realen Risiko.
Vergrößerte Angriffsflächen
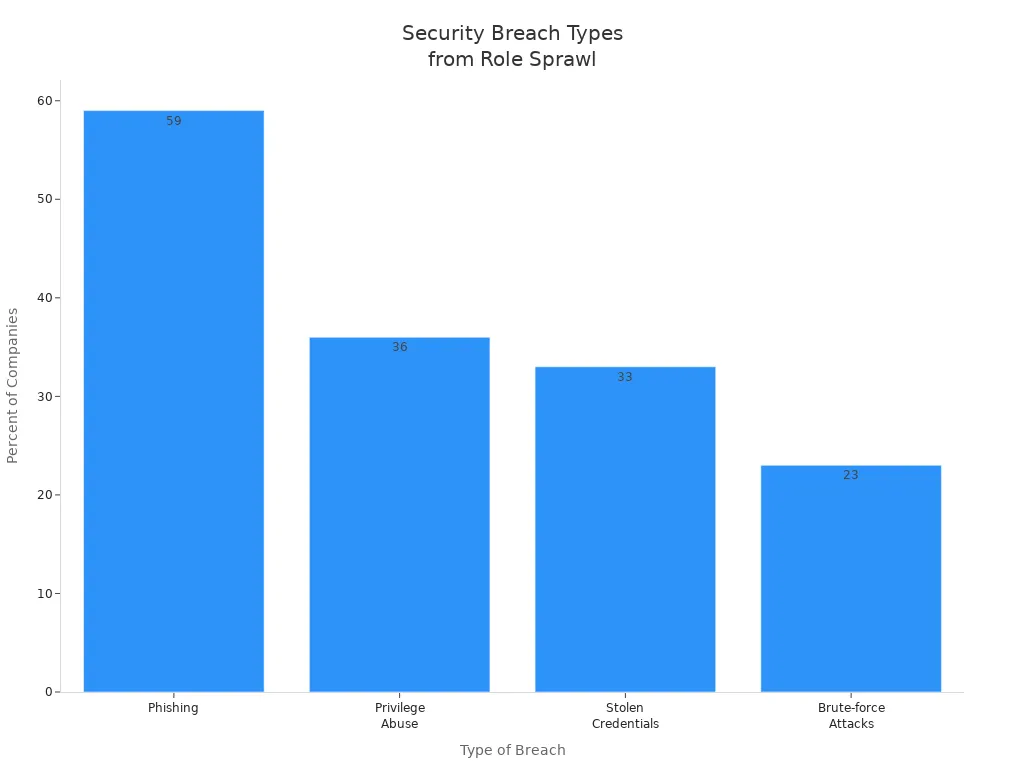
Daten zeigen, dass unkontrollierter Role Sprawl zu verschiedenen Arten von Sicherheitsvorfällen führt. So berichten 59 % der Unternehmen von Phishing-Angriffen, während 36 % mit Rechtemissbrauch konfrontiert sind. Die folgende Tabelle zeigt den Anteil der Unternehmen, die von verschiedenen, mit Role Sprawl zusammenhängenden Sicherheitsvorfällen betroffen sind:
Art des Sicherheitsvorfalls | Anteil betroffener Unternehmen |
|---|---|
Phishing | 59% |
Rechtemissbrauch | 36% |
Gestohlene Zugangsdaten | 33% |
Brute-Force-Angriffe | 23% |
Fallstudien zu Sicherheitsvorfällen
Betrachten wir den Fall einer großen Finanzinstitution, die aufgrund übermäßiger Berechtigungen, die Mitarbeitenden gewährt wurden, einen Datenabfluss erlitt. Angreifer nutzten Identitäten mit übermäßigen Berechtigungen aus, erhöhten ihre Privilegien und bewegten sich durch die Cloud-Umgebung. Dieser Vorfall zeigt, wie Role Sprawl aus einer kleinen Kompromittierung einen schweren Sicherheitsvorfall machen kann, der nicht nur die Organisation, sondern auch ihre Kundschaft trifft.
Betriebliche Ineffizienzen
Role Sprawl führt außerdem zu betrieblichen Ineffizienzen. Wenn Sie zu viele Rollen verwalten, entstehen Verwirrung und Verzögerungen bei Entscheidungen. Diese Zersplitterung kann die Produktivität bremsen und wertvolle Ressourcen verschwenden.
Produktivitätsverlust
Mitarbeitende haben oft Mühe, sich in überlappenden Rollen zurechtzufinden, was zu Produktivitätsverlust führt. Untersuchungen zeigen, dass betriebliche Ineffizienzen unter anderem entstehen durch:
Zersplitterung und fehlende Integration zwischen mehreren Tools oder Rollen.
Isolierte Daten und Kommunikationsabbrüche.
Doppelte Arbeit und Verzögerungen bei Entscheidungen.
Solche Probleme können IT-Teams überfordern und es erschweren, Systeme wirksam zu verwalten.
Probleme bei der Ressourcenzuweisung
Sind Rollen nicht klar definiert, können wichtige Sicherheitsfunktionen übersehen werden. Teams gehen möglicherweise davon aus, dass andere bestimmte Kontrollen verwalten, wodurch Eskalationswege bei Vorfällen unklar werden. Diese fehlende Klarheit kann die Reaktionszeiten bei Vorfällen deutlich verlängern.
Alarmmüdigkeit
Ein weiteres gravierendes Problem von Role Sprawl ist die Alarmmüdigkeit in Sicherheitsteams. Je mehr Warnmeldungen anfallen, desto schwerer fällt es Analysten, Schritt zu halten, was zu Burnout und übersehenen Bedrohungen führen kann.
Überwältigende Sicherheitswarnungen
Statistiken zeigen, dass 70 % der SOC-Analysten durch die Flut an Warnmeldungen ausbrennen. Analysten verbringen ihre Schichten oft damit, geringwertige Warnmeldungen abzuarbeiten, was einen Kreislauf aus Reagieren statt Analysieren erzeugt. Die mentale Belastung steigt, wenn sich Warnungen stapeln, und sorgt für Verwirrung und Ineffizienz.
Folgen der Abstumpfung
Alarmmüdigkeit untergräbt direkt die Ziele von Sicherheitstools. Können Analysten mit den eingehenden Warnmeldungen nicht mehr Schritt halten, können echte Bedrohungen unbemerkt durchrutschen. Die Tools erkennen Angriffe möglicherweise, doch die menschliche Kapazität wird zum Engpass. Das führt zu längeren Reaktionszeiten und zu übersehenen kritischen Warnmeldungen.
Die folgende Tabelle fasst die Auswirkungen der Alarmmüdigkeit zusammen:
Auswirkung der Alarmmüdigkeit | Beschreibung |
|---|---|
Übersehene Bedrohungen | Echte Angriffe verstecken sich zwischen Fehlalarmen und werden ignoriert. |
Verzögerte Reaktion | Wachsende Warteschlangen verlängern die Zeit zwischen Erzeugung einer Warnmeldung und ihrer Untersuchung. |
Inkonsistente Triage | Überlastete Analysten treffen unter Arbeitsdruck voreilige Entscheidungen. |
Geringere Untersuchungstiefe | Zeitdruck verhindert eine gründliche Analyse verdächtiger Aktivitäten. |
Burnout und Fluktuation | Chronische Überlastung treibt erfahrene Analysten aus Sicherheitsrollen. |
Misstrauen gegenüber Tools | Teams verlieren das Vertrauen in Produkte, die mehr Rauschen als Nutzen erzeugen. |
Role Sprawl eindämmen
 Bildquelle: pexels
Bewährte Methoden für das Rollenmanagement
Um Benutzerrollen wirksam zu verwalten und Role Sprawl zu verhindern, sollten Sie mehrere bewährte Methoden anwenden. Sie helfen, die Zugriffsverwaltung zu straffen und die Sicherheit zu erhöhen. Hier sind einige zentrale Strategien:
Bewährte Methode | Beschreibung |
|---|---|
Prinzip der minimalen Berechtigungen anwenden | Gewähren Sie Benutzern nur die Mindestberechtigungen, die sie für ihre Aufgaben benötigen. So vermeiden Sie übermäßige Berechtigungen und senken Sicherheitsrisiken. |
Benutzer, Rollen und Berechtigungen trennen | Behandeln Sie Berechtigungen als einzelne Einheiten und Rollen als Sammlungen von Berechtigungen. Diese Trennung schafft Flexibilität und hilft, Role Sprawl zu vermeiden. |
Rollen an Geschäftsfunktionen ausrichten | Erstellen Sie Rollen auf Basis stabiler Geschäftsfunktionen statt Berufsbezeichnungen. So bleibt das Modell bei organisatorischen Veränderungen konsistent, und es entsteht weniger Verwirrung. |
Ausnahmen einplanen, aber minimieren | Antizipieren Sie Sonderfälle und dokumentieren Sie Ausnahmen. Halten Sie Ausnahmen möglichst gering und führen Sie sie, wann immer möglich, wieder in Standardrollen zusammen. |
Automatisieren, um menschliche Fehler zu reduzieren | Implementieren Sie Automatisierung in den Prozessen der rollenbasierten Zugriffssteuerung (Role-Based Access Control, RBAC). Automatisierung reduziert manuelle Fehler und operativen Aufwand und stärkt so Sicherheit und Effizienz. |
Rollenbasierte Zugriffssteuerung implementieren
Die Implementierung einer rollenbasierten Zugriffssteuerung (RBAC) ist ein entscheidender Schritt, um Role Sprawl einzudämmen. Gehen Sie zur Erstellung eines wirksamen RBAC-Systems folgende Schritte durch:
Dynamische Rollen, die die Zuweisung von Zugriffen vereinfachen und automatisieren.
Attributbasierte Zugriffssteuerung (Attribute-Based Access Control, ABAC), um Zugriffe dynamisch auf Basis von Benutzerattributen zuzuweisen.
Richtlinienbasierte Zugriffssteuerung (Policy-Based Access Control, PBAC), um Berechtigungen an Geschäftsregeln zu koppeln und sicherzustellen, dass der Zugriff den Richtlinien Ihres Unternehmens entspricht.
Regelmäßige Überprüfung und Bereinigung von Rollen, um zu verhindern, dass sich im Laufe der Zeit unnötige Rollen ansammeln.
Grundlegende Neugestaltung der Zugriffsmodelle, wenn gewachsene Strukturen eine Behebung einzelner Probleme unmöglich machen.
Mit diesen Schritten schaffen Sie eine besser handhabbare und sicherere Zugriffsumgebung.
Regelmäßige Audits und Überprüfungen
Regelmäßige Audits und Überprüfungen sind unverzichtbar, um eine sichere Zugriffsumgebung aufrechtzuerhalten. Hier sind einige Empfehlungen für wirksame Audits:
Führen Sie Rollenaudits mindestens einmal jährlich durch. Unternehmen in Branchen mit höherem Risiko sollten Audits häufiger durchführen.
Unternehmen mit hoher Mitarbeiterfluktuation müssen die Audits unter Umständen häufiger durchführen, damit die Berechtigungen korrekt bleiben.
Etablieren Sie regelmäßige Wartungsprozesse für die Rezertifizierung von Zugriffen. Planen Sie Rollenaudits ein, um zu überprüfen, ob Berechtigungen korrekt und sicher vergeben sind.
Regelmäßige Audits helfen nicht nur dabei, eine ausufernde Rollenstruktur zu erkennen und zu beheben, sondern stärken auch die Einhaltung von Sicherheitsvorschriften. RBAC vereinfacht die Prüfung, da es einen klaren Nachweis über die Zugriffe der Benutzer liefert. Das ist für Vorschriften wie HIPAA, DSGVO und PCI DSS von zentraler Bedeutung.
Mit diesen Strategien vermeiden Sie wirksam eine ausufernde Rollenstruktur und stärken Ihr Sicherheitskonzept.
Straffung der Sicherheitsarchitektur
Vorteile einer Reduzierung ausufernder Rollenstrukturen
Die Reduzierung ausufernder Rollenstrukturen bietet zahlreiche Vorteile, die das Sicherheitskonzept Ihres Unternehmens stärken. Ein schlankerer Ansatz vereinfacht die Zugriffsverwaltung und minimiert Risiken. Dies sind die wichtigsten Vorteile:
Kosteneinsparungen: Wenn Sie ausufernde Rollenstrukturen vermeiden, senken Sie Ihre IT-Betriebskosten deutlich. Eine komplexe Rollenstruktur verursacht häufig unnötige Ausgaben, etwa für mehrfache Lizenzgebühren und Wartungskosten. Die folgende Tabelle zeigt, wie sich die Reduzierung ausufernder Rollenstrukturen auf die Kosten auswirken kann:
Kostenfaktor | Erläuterung |
|---|---|
Lizenzgebühren | Unternehmen zahlen aufgrund wuchernder Werkzeuglandschaften häufig für mehrere Lizenzen, was unnötige Ausgaben verursacht. |
Wartungskosten | Mehr Werkzeuge erfordern höheren Wartungsaufwand und erhöhen die gesamten Betriebskosten. |
Redundante Funktionen | Überschneidende Funktionen verschiedener Werkzeuge erschweren den Betrieb und treiben die Kosten in die Höhe. |
Integrationsaufwand | Zusätzliche Systeme erzeugen komplexe Integrationsherausforderungen und binden einen großen Teil der IT-Budgets. |
Produktivitätsverluste der Mitarbeiter | Reibungsverluste durch Technik führen zu erheblichen Produktivitätsverlusten und kosten Unternehmen jährlich oft Tausende Euro. |
Höhere Effizienz: Ein gestrafftes Sicherheitskonzept reduziert betriebliche Ineffizienzen. Sie können Ressourcen gezielter einsetzen, sodass sich Ihr Team auf wichtige Aufgaben konzentrieren kann, statt ein verworrenes Geflecht aus Rollen zu verwalten.
Bessere Compliance: Eine vereinfachte Rollenstruktur erleichtert die Einhaltung von Vorschriften. Ein klares und übersichtliches Konzept hilft Ihnen, korrekte Nachweise zu führen, und stellt sicher, dass Zugriffsrechte den Compliance-Anforderungen entsprechen.
Langfristige Verbesserung der Sicherheitslage
Ein gestrafftes Sicherheitskonzept löst nicht nur akute Probleme, sondern stärkt auch Ihre langfristige Sicherheitslage. Wenn Sie Rollen wirksam verwalten, erhöhen Sie Ihre Widerstandsfähigkeit gegenüber neuen Cyberbedrohungen. Das NIST Cybersecurity Framework (CSF) 2.0 hebt mehrere zentrale Neuerungen hervor, die dieses Ziel unterstützen:
Zentrale Neuerungen in NIST CSF 2.0 | Beschreibung |
|---|---|
Lieferkettenrisikomanagement (Supply Chain Risk Management, SCRM) | Betont das Management von Risiken entlang der gesamten Lieferkette und adressiert die zunehmenden Angriffe auf Lieferketten. |
Identitätsverwaltung und Zugriffskontrolle | Bietet erweiterte Richtlinien für die Verwaltung von Identitäten und Zugriffen, die für die Absicherung der Infrastruktur entscheidend sind. |
Messung und Kennzahlen | Bietet verbesserte Richtlinien zur Messung der Wirksamkeit von Cybersicherheit und unterstützt so die kontinuierliche Bewertung und Verbesserung. |
Integration mit dem Privacy Framework | Richtet sich am Privacy Framework des NIST aus und ermöglicht einen ganzheitlichen Ansatz für Sicherheits- und Datenschutzrisiken. |
Verbesserte Leitlinien zu Implementierungsstufen | Präzisiert die Leitlinien zu Implementierungsstufen für eine bessere Bewertung und Zielsetzung. |
Wenn Sie diese Verbesserungen übernehmen, können Sie ein widerstandsfähigeres Sicherheitsframework aufbauen. Bei der Straffung Ihres Sicherheitsframeworks können jedoch Herausforderungen auftreten. Zu den häufigsten Problemen gehören betriebliche Ineffizienzen, steigende Kosten und Kompetenzlücken beim Sicherheitspersonal. Diese Herausforderungen zu bewältigen, ist entscheidend, um eine robuste Sicherheitslage aufrechtzuerhalten.
Die Verwaltung von Rollenwildwuchs ist entscheidend, um ein starkes Sicherheitsframework aufrechtzuerhalten. Sie müssen erkennen, dass zu viele Rollen zu Schwachstellen und Ineffizienzen führen können. Eine wirksame Rollenverwaltung stärkt Ihre Sicherheitslage auf mehrere Arten:
Nutzen | Erläuterung |
|---|---|
Erzwingt das Least-Privilege-Prinzip | Stellt sicher, dass Benutzer nur die Zugriffe haben, die sie für ihre Aufgaben benötigen, und minimiert so den möglichen Schaden. |
Verkleinert die Angriffsfläche | Beschränkt Berechtigungen auf die notwendigen Rollen und schließt so Einstiegspunkte für Angreifer. |
Erleichtert Audits und Compliance | Vereinfacht den Nachweis von Zugriffskontrollen und unterstützt die Einhaltung von Vorschriften wie HIPAA und DSGVO. |
Steigert die betriebliche Effizienz | Bündelt Berechtigungen, reduziert manuellen Aufwand und beschleunigt die Reaktion bei Sicherheitsvorfällen. |
Senkt die Verwaltungskosten | Vereinfacht die Zugriffsverwaltung und führt so zu erheblichen Kosteneinsparungen für Organisationen. |
Indem Sie Ihr Sicherheitsframework straffen, stärken Sie die Widerstandsfähigkeit Ihrer Organisation gegen Cyberbedrohungen.
Checkliste: Rollenwildwuchs mit Entra ID in den Griff bekommen
Ziel: Rollenwildwuchs verhindern und beheben, um Ihre Identitäts- und Zugriffsverwaltung zu stärken – warum Rollenwildwuchs Ihr Sicherheitsframework untergräbt und wie Sie ihm mit Entra ID begegnen.
- Integrierte und benutzerdefinierte Rollen und Zuweisungen erfassen
- Maßnahme: Exportieren Sie alle integrierten und benutzerdefinierten Rollen, einschließlich Azure AD, Azure RBAC und privilegierter Rollen.
- Warum: Schaffen Sie eine Ausgangsbasis, um Wildwuchs und verwaiste Berechtigungen zu erkennen.
- Verantwortlich: IAM/Admin-Team | Priorität: Hoch | Status: ☐
- Rollen auf Geschäftsfunktionen und Least Privilege abbilden
- Maßnahme: Dokumentieren Sie für jede Rolle den geschäftlichen Zweck und die erforderlichen Berechtigungen, und identifizieren Sie Rollen mit zu weitreichenden Berechtigungen.
- Warum: Stellen Sie sicher, dass Rollen den tatsächlichen Aufgaben entsprechen und das Least-Privilege-Prinzip umgesetzt wird.
- Verantwortlich: Anwendungsverantwortliche | Priorität: Hoch | Status: ☐
- Doppelte oder überlappende Rollen zusammenführen und bereinigen
- Maßnahme: Führen Sie ähnliche Rollen zusammen, oder entfernen Sie ungenutzte bzw. benutzerdefinierte Rollen. Ersetzen Sie sie nach Möglichkeit durch klar abgegrenzte Rollen.
- Warum: Verringert die Komplexität und die Angriffsfläche, die durch Rollenwildwuchs entstehen.
- Verantwortlich: IAM/Admin-Team | Priorität: Mittel | Status: ☐
- Namens- und Klassifizierungsstandards für Rollen festlegen
- Maßnahme: Definieren Sie Namenskonventionen, Klassifizierungs-Tags (z. B. Admin, Nur-Lesen, temporär) und Dokumentationsanforderungen.
- Warum: Macht Rollen auffindbar und erleichtert die Governance.
- Verantwortlich: Leitung Identity Governance | Priorität: Mittel | Status: ☐
- Privileged Identity Management (PIM) für erhöhte Rollen nutzen
- Maßnahme: Verlangen Sie für alle privilegierten Rollen eine berechtigte Zuweisung mit Genehmigung, eine Aktivierung bei Bedarf (Just-in-Time) und zeitlich begrenzten Zugriff.
- Warum: Begrenzt dauerhafte Privilegien und reduziert dauerhafte Überberechtigungen.
- Verantwortlich: Security/IT-Betrieb | Priorität: Hoch | Status: ☐
- Rollenbasierte Zugriffsüberprüfungen einführen
- Maßnahme: Planen Sie regelmäßige Zugriffsüberprüfungen in Entra ID für privilegierte und kritische Rollen, und beziehen Sie Eigentümer und Vorgesetzte ein.
- Warum: Regelmäßige Überprüfungen erkennen schleichende Rechteausweitung und veraltete Zuweisungen.
- Verantwortlich: Ressourceneigentümer | Priorität: Hoch | Status: ☐
- Entitlement Management und Zugriffspakete durchsetzen
- Maßnahme: Nutzen Sie das Entitlement Management in Entra ID, um katalogisierte Zugriffspakete mit Genehmigungsworkflows und Ablaufdatum zu definieren.
- Warum: Bündelt Zugriffsanfragen und verhindert die ad-hoc-Vermehrung von Rollen.
- Verantwortlich: IAM/Admin-Team | Priorität: Mittel | Status: ☐
- Bereitstellung und Deaktivierung automatisieren
- Maßnahme: Binden Sie HR-Systeme und die Automatisierung des Identitätslebenszyklus ein, um Rollenzuweisungen auf Basis von Attributen und Ereignissen zu erteilen, zu ändern und zu entziehen.
- Warum: Reduziert manuelle Fehler bei Rollenzuweisungen und verwaiste Zugriffe.
- Verantwortlich: Identity Engineering | Priorität: Hoch | Status: ☐
- Änderungen an Rollenzuweisungen und ungewöhnliche Aktivierungen überwachen
- Maßnahme: Konfigurieren Sie Diagnoseprotokolle, Warnmeldungen und Sentinel-Analysen für Ereignisse zur Erstellung, Zuweisung und Aktivierung von Rollen.
- Warum: Verdächtige Aktivitäten durch Rollen-Wildwuchs werden so frühzeitig erkannt.
- Verantwortlich: Security Operations | Priorität: Hoch | Status: ☐
- Bedingten Zugriff und Aufgabentrennung umsetzen
- Maßnahme: Kombinieren Sie Rollensteuerungen mit Richtlinien für bedingten Zugriff und erzwingen Sie für kritische Aktionen eine Aufgabentrennung.
- Warum: Das Risiko wird auch dann gemindert, wenn Rollen weit gefasst sind. Absprachen und Missbrauch werden verhindert.
- Verantwortlich: Security Architecture | Priorität: Hoch | Status: ☐
- Ablaufdatum für temporäre Rollen und Zugriffe festlegen
- Maßnahme: Verlangen Sie für alle temporären oder Notfall-Rollenzuweisungen eine automatische Ablaufzeit und Überprüfungsauslöser.
- Warum: Dauerhaft erhöhte Zugriffsrechte und die schleichende Ausweitung von Rollen werden verhindert.
- Verantwortlich: IAM/Admin Team | Priorität: Hoch | Status: ☐
- Genehmigungsworkflows für Rollenänderungen erzwingen
- Maßnahme: Verlangen Sie eine dokumentierte Begründung und Genehmigungen durch mehrere Beteiligte für das Erstellen oder Ändern von Rollen.
- Warum: Die Vermehrung benutzerdefinierter Rollen wird eingedämmt und Governance durchgesetzt.
- Verantwortlich: Change Control Board | Priorität: Mittel | Status: ☐
- Richtlinien zur Rollennutzung dokumentieren und veröffentlichen
- Maßnahme: Pflegen Sie leicht zugängliche Dokumentation zu Zweck, Verantwortlichen und Nutzungsrichtlinien der Rollen und schulen Sie die Beteiligten.
- Warum: Verantwortungsvolle Zuweisungen werden gefördert und ad-hoc erstellte Rollen reduziert.
- Verantwortlich: IAM Governance | Priorität: Mittel | Status: ☐
- Regelmäßige Überprüfungen von Rollenberechtigungen durchführen
- Maßnahme: Prüfen Sie Rollendefinitionen auf übermäßige Berechtigungen und passen Sie Rollenbereiche an, um Privilegien auf das Nötigste zu beschränken.
- Warum: Einer schleichenden Erweiterung von Rollen, die im Laufe der Zeit mehr Berechtigungen erhalten, wird vorgebeugt.
- Verantwortlich: Security/Audit | Priorität: Mittel | Status: ☐
- KPIs festlegen und über Role Sprawl berichten
- Maßnahme: Erfassen Sie Kennzahlen wie die Anzahl der Rollen, nicht genutzte Rollen, den Anteil (in %) privilegierter Konten mit dauerhaftem Zugriff und die Zeit bis zur Behebung von Befunden.
- Warum: So lassen sich Fortschritte beim Abbau von Role Sprawl und bei der Verbesserung der Sicherheitslage messbar nachweisen.
- Verantwortlich: Security Metrics | Priorität: Niedrig/Mittel | Status: ☐
- Simulierte Angriffe und Aufräumaktionen durchführen
- Maßnahme: Simulieren Sie regelmäßig Rechteausweitungen und führen Sie Aufräum-Sprints durch, um unnötige Rollen und Zuweisungen zu entfernen.
- Warum: Die Kontrollen werden überprüft und verborgene Risiken durch Role Sprawl werden sichtbar.
- Verantwortlich: Red Team/Blue Team | Priorität: Mittel | Status: ☐
Tipps zum Abschluss: Beginnen Sie mit einem Inventar der Rollen, erzwingen Sie PIM und die Berechtigungsverwaltung, automatisieren Sie Lebenszyklusereignisse und überwachen Sie kontinuierlich. Dabei wird deutlich, warum Role Sprawl Ihr Sicherheitsframework von Grund auf schwächt. Nutzen Sie diese Checkliste, um zu planen, Verantwortliche festzulegen und den Status nachzuverfolgen, bis Role Sprawl unter Kontrolle ist.
Häufige Fragen: Cybersecurity-Tool-Sprawl und die Kosten von Tool-Sprawl
Was ist Role Sprawl, und wie untergräbt er Ihr Sicherheitsframework?
Role Sprawl entsteht, wenn Benutzer mehr Berechtigungen ansammeln, als ihre Aufgabe erfordert. Das geschieht häufig, weil Organisationen neue Sicherheitsprodukte, neue Tools oder ad-hoc vergebene Zugriffe hinzufügen, statt Workflows zu konsolidieren. Dadurch vergrößert sich die Angriffsfläche, es entstehen Sicherheitslücken, Sichtbarkeit und Kontrolle nehmen ab, die Governance wird komplexer, und Sicherheitsteams erkennen Bedrohungen schwerer. Insgesamt wird die Sicherheitslage der Organisation geschwächt.
Wie wirkt sich Role Sprawl auf Cybersecurity-Tool-Sprawl und Vendor-Sprawl aus?
Role Sprawl und Cybersecurity-Tool-Sprawl verstärken sich gegenseitig. Viele Tools und Anbieter führen zu fragmentierten Identitäts- und Zugriffsrichtlinien über den gesamten Sicherheitsstack hinweg, und jedes neue Tool bringt häufig eigene Rollen und Berechtigungen mit. Diese Fragmentierung erschwert die zentrale Governance, erhöht die Komplexität der Zugriffsverwaltung in der gesamten Sicherheitsumgebung und kann zu ernsthaften Sicherheitsrisiken und Compliance-Verstößen führen.
Kann Role Sprawl die Kosten von Tool-Sprawl für meine Organisation erhöhen?
Ja. Role Sprawl verursacht versteckte Kosten, weil SOC-Teams (Security Operations Center) mehr Zeit für manuelle Zugriffsprüfungen, Behebungsmaßnahmen und Vorfallsuntersuchungen über viele Sicherheitsprodukte hinweg aufwenden müssen. Organisationen zahlen oft doppelt für überlappende Funktionen und Lizenzen, verlieren an Cyberresilienz und an Wirksamkeit bei Erkennung und Reaktion und erhöhen so insgesamt die Kosten von Tool-Sprawl.
Welche Probleme bei Sichtbarkeit und Kontrolle entstehen durch Role Sprawl?
Role Sprawl untergräbt Transparenz und Kontrolle, weil unklar wird, wer worauf zugreifen darf. Wenn Rollen über verschiedene Tools hinweg inkonsistent sind, können Sicherheitsteams Endpunkte, Benutzerrechte und die Abdeckung der Bedrohungserkennung nur schwer zuordnen. Dadurch sinkt die Fähigkeit, seitliche Bewegungen (Lateral Movement) oder Missbrauch von Privilegien zu erkennen. Fehlt eine zentrale Transparenz, werden Erkennung und Reaktion geschwächt und die Wahrscheinlichkeit von Sicherheitsvorfällen steigt.
Welche Auswirkungen hat Role Sprawl auf Compliance- und Governance-Maßnahmen?
Role Sprawl erschwert die Compliance, weil es schwerer wird nachzuweisen, dass das Least-Privilege-Prinzip durchgesetzt wird, Aufgaben angemessen getrennt sind (Segregation of Duties) und Zugriffsrichtlinien einheitlich gelten. Verstreute Rollen über viele Sicherheitstools und Anbieter hinweg machen Prüfprotokolle lückenhaft oder widersprüchlich. Das erhöht das Risiko von Compliance-Verstößen und behördlichen Strafen, sofern keine Konsolidierung und Verbesserung der Governance erfolgt.
Welche praktischen Schritte verringern Role Sprawl und verbessern die allgemeine Sicherheit?
Beginnen Sie damit, alle Rollen im Sicherheitsstack zu erfassen und den Geschäftsprozessen zuzuordnen. Entfernen Sie redundante Rollen, wenn Sie Tools konsolidieren oder Identity and Access Management zentralisieren. Implementieren Sie rollenbasierte Zugriffssteuerung (Role-Based Access Control), automatisieren Sie Bereitstellung und Entzug von Zugriffen und setzen Sie auf weniger Tools, die gut zusammenarbeiten. Diese Maßnahmen reduzieren die Tool-Vielfalt im Bereich Cybersicherheit, vereinfachen Bedrohungserkennung und Reaktion und stärken die Sicherheitslage der Organisation.
Wie hilft Automatisierung, Role Sprawl zu verhindern und Erkennung und Reaktion zu verbessern?
Automatisierung sorgt für einheitliche Rollenzuweisungen und beseitigt manuelle Fehler, die zu Role Sprawl führen. Automatisiertes Identity-Lifecycle-Management, Zugriffsüberprüfungen und die Weitergabe von Richtlinien über integrierte Sicherheitsplattformen reduzieren die Zahl manueller Änderungen, die bei Analysten zu Wildwuchs führen. Zudem verkürzen sie die Reaktionszeiten im SOC und schaffen Freiraum für Cybersicherheitsexperten, die sich auf wertvolle Bedrohungserkennung und Behebung konzentrieren können.
Wann ist eine Konsolidierung oder der Wechsel zu einer Sicherheitsplattform der richtige Ansatz?
Eine Konsolidierung bietet sich an, wenn sich viele Tools funktional überschneiden und dadurch Fragmentierung, Anbieter-Wildwuchs und höhere Kosten entstehen. Der Umstieg auf eine einheitliche Sicherheitsplattform oder die Reduzierung der Anzahl eingesetzter Sicherheitsprodukte kann Transparenz wiederherstellen, die Komplexität bei der Verwaltung von Zugriffen und Bedrohungen verringern und messbare Ergebnisse liefern, etwa eine höhere Cyberresilienz, schnellere Erkennung und Reaktion sowie eine bessere Governance.
Wie sollten Organisationen neue Tools bewerten, damit Role Sprawl nicht weiter zunimmt?
Prüfen Sie, ob sich ein neues Tool in die bestehenden Identitäts- und Zugriffskontrollen integriert, zentrale Bereitstellung unterstützt und die Anzahl der Tools in Ihrem Sicherheitsstack reduziert. Bewerten Sie außerdem, ob das Tool einen bisher ungedeckten Bedarf abdeckt oder bereits vorhandene Funktionen doppelt. Verlangen Sie klar definierte Rollen- und Berechtigungsmodelle. Wer Integration, weniger Tools und Automatisierung priorisiert, verhindert Wildwuchs im Bereich Cybersicherheit und begrenzt die Auswirkungen jedes neuen Tools auf die Sicherheitslage der Organisation.