 DE
 English
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Warum Ihr hybrides Sicherheitsmodell gefährliche blinde Flecken erzeugt
Von Mirko Peters ·
Willkommen zurück zum Podcast und zu unserer laufenden Tiefenanalyse der Sicherheitsarchitektur in Unternehmen. Wenn Sie eine moderne IT-Umgebung verwalten, leben Sie mit ziemlicher Sicherheit in einer hybriden Welt. Wie wir in unserer neuesten Folge zeigen, hat diese hybride Realität jedoch einen versteckten Preis: verpasste Bedrohungen, ausgebrannte Analysten und wachsende blinde Flecken. In die
Automatisch mit KI aus dem Originalbeitrag übersetzt. Englisches Original lesen
Willkommen zurück zum Podcast und zu unserer laufenden Tiefenanalyse der Sicherheitsarchitektur in Unternehmen. Wenn Sie eine moderne IT-Umgebung verwalten, leben Sie mit ziemlicher Sicherheit in einer hybriden Welt. Wie wir in unserer neuesten Folge zeigen, hat diese hybride Realität jedoch einen versteckten Preis: verpasste Bedrohungen, ausgebrannte Analysten und wachsende blinde Flecken. In diesem Beitrag vertiefen wir diese Themen und erläutern, warum traditionelle hybride Sicherheitsmodelle an Grenzen stoßen und wie moderne Organisationen diese Lücke schließen.
Um direkt in das Audio-Begleitmaterial zu dieser Diskussion einzusteigen, hören Sie sich unbedingt unsere empfohlene Podcast-Folge an: Unify Hybrid Security with Microsoft Defender XDR.
Schwachstellen hybrider Sicherheitsmodelle
Komplexität und Silos
Mehrere Dashboards
Hybride Sicherheitsmodelle führen häufig zu betrieblicher Komplexität. Möglicherweise verwalten Sie mehrere Dashboards verschiedener Hersteller, die jeweils unterschiedliche Datenformate und Funktionen bieten. Diese Fragmentierung erschwert Ihre Sicherheitslage. Die Notwendigkeit, diese isolierten Werkzeuge zu vereinheitlichen, stellt erhebliche Herausforderungen dar. Hybride Umgebungen verlangen beispielsweise, dass Sie Sicherheitskontrollen erweitern, und zwar sowohl für die lokale Infrastruktur als auch für die Cloud. Diese doppelte Verantwortung kann Ihre Sicherheitsteams überfordern, denn sie müssen einheitliche Richtlinien durchsetzen und Integrationslücken managen.
- Integrationskomplexität: Die Vereinheitlichung zahlreicher Sicherheitswerkzeuge verschiedener Hersteller kann technisch sehr anspruchsvoll sein. Jedes Werkzeug verfügt über eigene APIs und Datenformate, wodurch es schwierig wird, eine einheitliche Sicherheitsplattform aufzubauen.
- Transparenzlücken: Uneinheitliche Telemetriedaten können die Erkennung und Reaktion auf Bedrohungen verzögern. Es wird erwartet, dass sich bis 2026 eine deutliche Mehrheit von Organisationen (75 %) für hybride Cloud-Strategien entscheidet. Dennoch geben nur 23 % an, ihre Cloud-Umgebungen vollständig im Blick zu haben.
Fragmentierte Tools
Das Setzen auf isolierte Werkzeuge in hybriden Sicherheitsmodellen erhöht die Wahrscheinlichkeit inkonsistenter Richtlinien. Diese Inkonsistenz kann dazu führen, dass Bedrohungen übersehen und Reaktionen auf Vorfälle verzögert werden. Wenn Sicherheitswerkzeuge nicht wirksam miteinander kommunizieren, riskieren Sie blinde Flecken in Ihren Abwehrmaßnahmen. Die Komplexität bei der Verwaltung dieser Werkzeuge kann dazu führen, dass keine umfassende Transparenz besteht, sodass Angreifer die Lücken zwischen einzelnen Domänen ausnutzen können.
Übersehene Bedrohungen
Alarmmüdigkeit
Alarmmüdigkeit ist in hybriden Sicherheitsumgebungen ein kritisches Problem. Organisationen erhalten durchschnittlich fast 3.000 Sicherheitsalarme pro Tag. Trotz eines Rückgangs des Alarmaufkommens in den vergangenen Jahren bleiben 63 % der Alarme unbearbeitet. Dieses überwältigende Volumen kann dazu führen, dass Ihre SOC-Analysten (Security Operations Center) echte Bedrohungen übersehen. Untersuchungen zeigen, dass Alarmmüdigkeit die mittlere Erkennungszeit (Mean Time to Detect, MTTD) und die mittlere Reaktionszeit (Mean Time to Respond, MTTR) verlängert und so das Risiko von Sicherheitsverletzungen erhöht.
- Auswirkungen auf die Reaktion: Alarmmüdigkeit verursacht Kosten in Milliardenhöhe für die Alarmsichtung und führt zum Ausbrennen der Analysten. Je mehr Erkennungswerkzeuge Organisationen einsetzen, desto größer wird das Problem und desto mehr Sicherheitslücken entstehen, die sich ausnutzen lassen.
Fehlende Transparenz
Fehlende Transparenz in hybriden Umgebungen trägt direkt zu übersehenen Bedrohungen bei. Fragmentierte Transparenz erhöht die Wahrscheinlichkeit inkonsistenter Richtlinien und verzögerter Reaktionen auf Vorfälle. Der Einsatz mehrerer Sicherheitswerkzeuge kann die Verwaltung der Sicherheit in hybriden Cloud-Umgebungen erschweren. Ein aktueller Bericht zeigt, dass Organisationen häufig mit sich überschneidenden Funktionen und manuellen Prozessen kämpfen, was zu übersehenen Bedrohungen führen kann.
| Nachweistyp | Statistik |
|---|---|
| Häufigkeit von Insider-Bedrohungen | 74 % der Unternehmen berichten von einem Anstieg bei Insider-Angriffen. |
| Schadensschwere | Insider-Bedrohungen verursachen einen 20-mal so hohen Schaden wie externe Bedrohungen. |
| Durchschnittliche Kosten einer Datenpanne | 4,5 Mio. $ pro Datenpanne. |
Warum Defender XDR unverzichtbar ist
Einheitliche Sicherheitslösung
Integration der Werkzeuge
Defender XDR bietet eine einheitliche Sicherheitslösung, die verschiedene Sicherheitsbereiche integriert und die Lücken schließt, die durch isolierte Werkzeuge entstehen. Durch die Konsolidierung von E-Mail, Identitäten, Endgeräten und Cloud-Anwendungen sorgt Defender XDR für einen durchgängigen Sicherheitsansatz. Diese Integration hilft Ihnen, Bedrohungen in Ihrer gesamten digitalen Umgebung wirksamer zu steuern.
- Wichtigste Vorteile der Integration:
- Schließt Schutzlücken zwischen den verschiedenen Sicherheitsbereichen.
- Verbessert die Sichtbarkeit potenzieller Bedrohungen und ermöglicht eine schnellere Erkennung und Reaktion.
- Reduziert die Komplexität durch eine einzige Oberfläche für Überwachung und Verwaltung der Sicherheit.
Das einheitliche Dashboard von Defender XDR erlaubt es Ihnen, die gesamte digitale Umgebung über eine einzige Oberfläche zu überwachen. Diese ganzheitliche Sicht ist entscheidend für eine wirksame Vorfallverfolgung. Sie erkennen und reagieren so schneller auf Bedrohungen, ohne zwischen mehreren Dashboards wechseln zu müssen.
| Funktion | Nutzen |
|---|---|
| Zentrale Sichtbarkeit | Bietet eine einheitliche Sicht auf Bedrohungen über alle Zugriffspunkte hinweg und verbessert die Genauigkeit der Erkennung. |
| Automatisierte Untersuchung | Reagiert auf Bedrohungen in Maschinengeschwindigkeit und verkürzt die Reaktionszeiten deutlich. |
| Optimiertes Vorfallmanagement | Entfällt der Wechsel zwischen mehreren Plattformen, was die Arbeitsabläufe für schnellere Reaktionen optimiert. |
Umfassendes Vorfallmanagement
Mit Defender XDR wird das Vorfallmanagement effizienter. Die Plattform ermöglicht es Ihnen, Arbeitsabläufe zu straffen und Reaktionen an die Anforderungen Ihrer Organisation anzupassen. Diese Flexibilität hilft Ihnen, automatisierte Reaktionen zuzuschneiden, ob Sie eine sofortige Isolierung von Bedrohungen oder Warnmeldungen zur weiteren Untersuchung wählen.
- Vorteile des umfassenden Managements:
- Anpassbare Arbeitsabläufe steigern die Effizienz der Vorfallreaktion.
- Automatisierte Aktionen minimieren manuelle Eingriffe, sodass sich Ihr Team auf strategische Aufgaben konzentrieren kann.
- Echtzeitschutz sorgt dafür, dass Bedrohungen umgehend behandelt werden, und reduziert das Risiko von Datenpannen.
Proaktive Reaktion auf Bedrohungen
Automatisierte Aktionen
Defender XDR automatisiert die Reaktion auf Bedrohungen, indem Daten aus verschiedenen Sicherheitsquellen zusammengeführt werden. Diese Funktion ermöglicht schnelle Eindämmungs- und Behebungsmaßnahmen und reduziert den manuellen Aufwand deutlich. Im Gegensatz zu klassischen Hybrid-Sicherheitsmodellen, die häufig isoliert arbeiten, strafft Defender XDR den Reaktionsprozess und macht ihn effizienter.
- Auswirkungen der Automatisierung:
- Schnelle Reaktionszeiten führen zu weniger erfolgreichen Angriffen.
- Automatisierung entlastet Sicherheitsteams und ermöglicht eine gezieltere Ressourcenzuteilung.
Erkennung in Echtzeit
Die Erkennung in Echtzeit ist ein Kernelement der Fähigkeiten von Defender XDR. Die Plattform überwacht Ihre Umgebung kontinuierlich und erkennt Bedrohungen, sobald sie entstehen. Dieser proaktive Ansatz ermöglicht es Ihnen, schnell zu reagieren und potenziellen Schaden zu minimieren.
- Erkenntnisse aus der Fallstudie:
Fallstudie Erkennungswerkzeug Erste Erkennungszeit Eindämmungszeit Anzahl betroffener Endgeräte Ransomware-Angriff EDR 20 Min. 2 Std. 150 Ransomware-Angriff XDR 10 Min. 30 Min. 50 Insider-Bedrohung EDR 15 Min. 1 Std. 2 GB Insider-Bedrohung XDR 5 Min. 20 Min. 0 GB
Diese Statistiken zeigen die Wirksamkeit von Defender XDR bei der Verkürzung von Erkennungs- und Eindämmungszeiten und belegen seine Überlegenheit gegenüber klassischen Modellen.
Kostenfolgen von Hybrid-Sicherheit
Versteckte Kosten
Ineffizienzen bei der Reaktion
Hybride Sicherheitsumgebungen führen oft zu versteckten Kosten, die Ihr Budget erheblich belasten können. Ineffizienzen bei der Reaktion können aus verschiedenen Faktoren entstehen, etwa aus der Komplexität durch die Verwaltung mehrerer Tools und der Notwendigkeit einer ständigen Überwachung. Untersuchungen zeigen, dass in den Ausgaben für die Public Cloud bei 94 % der Organisationen Verschwendung entsteht. Knapp die Hälfte schätzt, dass mehr als 25 % ihres Budgets durch Ineffizienzen verloren gehen.
- Häufige Ineffizienzen:
- Versteckte Kosten für Cloud-Dienste, etwa Egress-Gebühren und Gebühren für API-Anfragen, bleiben oft unbemerkt.
- Die Verwaltung hybrider Umgebungen erfordert mehrere Netzwerkverbindungen, was die Betriebskosten erhöhen kann.
| Versteckte Kosten | Beschreibung |
|---|---|
| Herausforderungen bei der Skalierung | Mit wachsenden Sicherheitsanforderungen erfordern traditionelle Systeme oft erhebliche Investitionen in zusätzliche Hardware und komplexe Konfigurationen für die Erweiterung, was zu unvorhergesehenen Kosten führt. |
| Laufende Wartung | Die Wartung traditioneller Systeme verursacht laufend Kosten für Pflege, Datenverwaltung und mögliche Upgrades, die sich im Laufe der Zeit summieren können. |
| Kosten für die Überwachung durch Mitarbeitende | Mitarbeitende, die Datenfeeds überwachen müssen, erhöhen die Personalkosten und binden Ressourcen, die sonst für andere Aufgaben zur Verfügung stünden. Das erhöht die Gesamtkosten für die Aufrechterhaltung der Sicherheit. |
| Bedenken zur Cybersicherheit | Die Sicherheit traditioneller Systeme erfordert fortlaufende Überwachung und Updates. Das kann teuer und komplex sein und trägt so zu höheren Betriebskosten bei. |
| Softwarelizenzgebühren | Traditionelle Systeme sind oft mit wiederkehrenden Kosten für Software-Upgrades und zusätzliche Funktionen verbunden, die die Gesamtbetriebskosten erheblich beeinflussen können. |
Ressourcenverbrauch
Der Ressourcenverbrauch durch hybride Sicherheit kann erheblich sein. Organisationen weisen oft mehr Personal und finanzielle Mittel zu, um getrennte Systeme zu verwalten. Diese Umverteilung kann Ihre Fähigkeit beeinträchtigen, sich auf strategische Initiativen zu konzentrieren.
- Zentrale Kennzahlen:
- 62 % der IT-Verantwortlichen haben im vergangenen Jahr ihre Budgets für Cloud-Speicher überschritten. 49 % der gesamten Rechnungen für Cloud-Objektspeicher entfielen auf Gebühren statt auf Speicherkapazität.
- Organisationen mit mehreren Cloud-Diensten sehen sich häufig betrieblichen Ineffizienzen gegenüber, die zu steigenden Kosten führen.
Einsparungen mit Defender XDR
Geringeres Risiko von Sicherheitsverletzungen
Der Wechsel zu Microsoft Defender XDR kann durch die Senkung von Sicherheitsrisiken zu erheblichen Einsparungen führen. Die Echtzeit-Erkennungsfunktionen der Plattform ermöglichen eine schnellere Identifizierung und Eindämmung von Bedrohungen. Dieser proaktive Ansatz verringert die finanziellen Auswirkungen von Sicherheitsvorfällen.
| Beitragsaspekt | Erläuterung |
|---|---|
| Schnellere MTTD/MTTR | KI-gestützte Korrelation und automatisierte Eindämmung helfen, Bedrohungen zu erkennen und einzudämmen, bevor sie eskalieren. |
| Geringeres Risiko für Datenschutzverletzungen und Ransomware | Die frühzeitige Erkennung von Anomalien begrenzt die laterale Bewegung und verringert die Auswirkungen von Angriffen. |
| Höherer ROI bestehender Tools | XDR verbindet bestehende Sicherheitsplattformen und steigert deren Wirksamkeit ohne zusätzliche Kosten. |
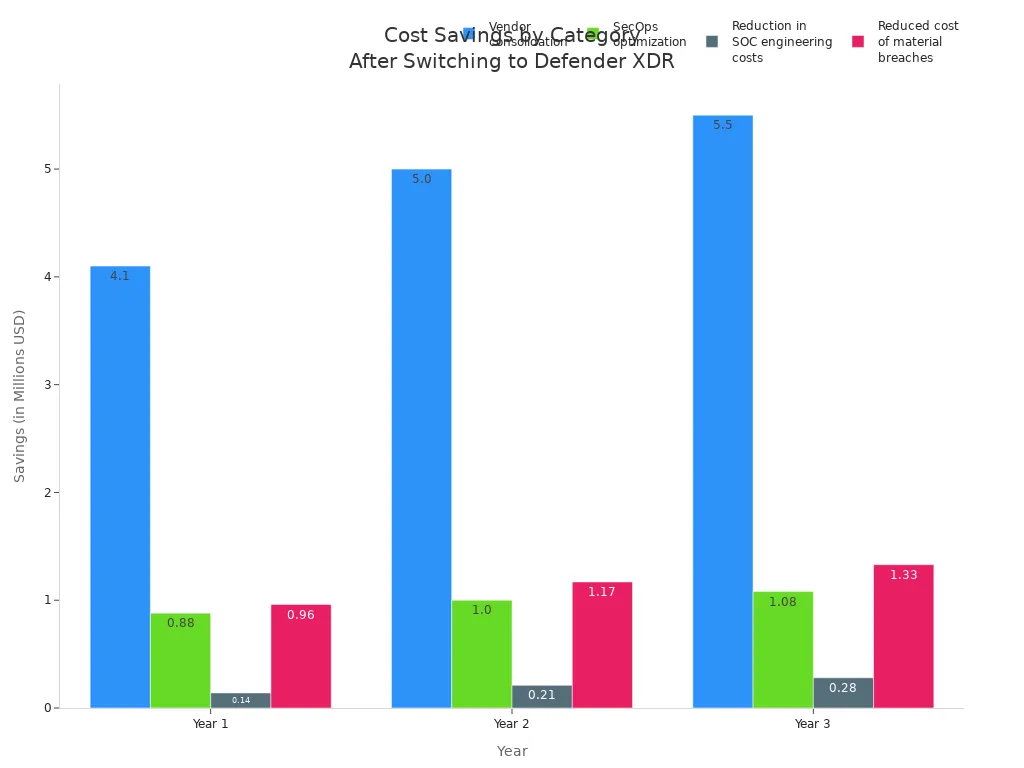
Organisationen, die auf Defender XDR umgestellt haben, berichten von erheblichen Kosteneinsparungen. Über drei Jahre hinweg erzielen sie einen risikobereinigten Gesamtbarwert von etwa 17,8 Mio. $.
| Kategorie der Kosteneinsparung | Einsparungen Jahr 1 | Einsparungen Jahr 2 | Einsparungen Jahr 3 | Gesamteinsparungen | Barwert |
|---|---|---|---|---|---|
| Konsolidierung der Anbieter | 4,1 Mio. $ | 5,0 Mio. $ | 5,5 Mio. $ | 14,6 Mio. $ | 12,0 Mio. $ |
| Optimierung von SecOps | 0,88 Mio. $ | 1,0 Mio. $ | 1,08 Mio. $ | 3,0 Mio. $ | 2,44 Mio. $ |
| Senkung der Kosten für SOC-Engineering | 0,14 Mio. $ | 0,21 Mio. $ | 0,28 Mio. $ | 0,63 Mio. $ | 0,51 Mio. $ |
| Geringere Kosten durch erhebliche Datenschutzverletzungen | 0,96 Mio. $ | 1,17 Mio. $ | 1,33 Mio. $ | 3,47 Mio. $ | 2,84 Mio. $ |
| Gesamt | 6,1 Mio. $ | 7,4 Mio. $ | 8,2 Mio. $ | 21,7 Mio. $ | 17,8 Mio. $ |
Verbesserte Effizienz
Defender XDR verbessert die betriebliche Effizienz, indem es Sicherheitsprozesse strafft. Automatisierung reduziert den Bedarf an manuellen Eingriffen, sodass Ihr Team sich auf strategische Aufgaben statt auf routinemäßige Überwachung konzentrieren kann. Dieser Wandel spart nicht nur Zeit, sondern senkt auch die Gesamtkosten des Sicherheitsmanagements.
- Vorteile verbesserter Effizienz:
- Organisationen können Fähigkeiten erreichen, die denen größerer Unternehmen ähneln, ohne mehr Personal zu benötigen.
- Automatisierung ermöglicht schnellere Reaktionszeiten und führt so zu weniger erfolgreichen Angriffen.
Erfolgsgeschichten mit Defender XDR
Praxisbeispiele
Beispiele aus der Branche
Organisationen aus verschiedenen Branchen haben Microsoft Defender XDR erfolgreich eingeführt und damit dessen Vielseitigkeit und Wirksamkeit unter Beweis gestellt. Ein führendes Finanzinstitut etwa stellte von einer fragmentierten Sicherheitsarchitektur auf Defender XDR um. Dadurch konnte es seine Sicherheitswerkzeuge konsolidieren und seine Prozesse zur Reaktion auf Vorfälle straffen. Ebenso berichtete ein Gesundheitsdienstleister nach der Einführung von Defender XDR von deutlichen Verbesserungen bei der Erkennung von Bedrohungen und bei den Reaktionszeiten.
Messbare Vorteile
Die messbaren Vorteile der Einführung von Defender XDR sind überzeugend. Organisationen berichten von einer beachtlichen Return on Investment (ROI) von 242 % über drei Jahre. Der Net Present Value (NPV) lag bei 12,6 Mio. $ und verdeutlicht damit die finanziellen Vorteile dieser einheitlichen Sicherheitslösung.
| Vorteil | Wert |
|---|---|
| Return on Investment (ROI) über drei Jahre | 242% |
| Net Present Value (NPV) | 12,6 Mio. $ |
| Mean Time to Acknowledge (MTTA) | Von 30 Minuten auf 15 Minuten reduziert |
| Mean Time to Resolve (MTTR) | Von bis zu 3 Stunden auf weniger als 1 Stunde reduziert |
| Gesamtnutzen für das Unternehmen über drei Jahre | 17,8 Mio. $ |
| Kosteneinsparungen durch Konsolidierung der Anbieter | Bis zu 12 Mio. $ |
| Einsparungen durch SecOps-Optimierung | 2,4 Mio. $ |
| Geringere Kosten durch gravierende Sicherheitsvorfälle | 2,8 Mio. $ |
| Durchschnittliche Amortisationszeit der Investition | Weniger als 6 Monate |
Erkenntnisse aus der Praxis
Häufige Stolpersteine
Organisationen, die auf Defender XDR umsteigen, sind auf einige typische Stolpersteine gestoßen. Ein großes Problem ist die Zurückhaltung, bestehende Lösungen zu ersetzen. Viele zögern, sich von veralteten Sicherheitswerkzeugen zu trennen, was zu Schwachstellen führen kann. Auch Bedenken hinsichtlich einer sicheren Integration in bestehende Systeme stellen eine Herausforderung dar. Begrenzte Ressourcen können die wirksame Bereitstellung und Verwaltung neuer Sicherheitswerkzeuge erschweren.
| Häufige Stolpersteine | Beschreibung |
|---|---|
| Zurückhaltung, bestehende Lösungen zu ersetzen | Organisationen zögern häufig, sich von veralteten Sicherheitswerkzeugen zu trennen, was zu Schwachstellen führen kann. |
| Bedenken hinsichtlich einer sicheren Integration | Es kann Befürchtungen geben, wie gut sich neue Lösungen sicher in bestehende Systeme einfügen lassen. |
| Begrenzte Ressourcen | Begrenzte Ressourcen können die wirksame Bereitstellung und Verwaltung neuer Sicherheitswerkzeuge behindern. |
Bewährte Vorgehensweisen
Um den Nutzen von Defender XDR voll auszuschöpfen, sollten Organisationen bewährte Vorgehensweisen anwenden. Die Konsolidierung von Werkzeugen ermöglicht es, Budget für Innovationen und zusätzliche Analysten umzuschichten. Ein einheitlicher Ansatz erzielt einen höheren Return on Investment (ROI) als fragmentierte Lösungen. Schlankere Abläufe verringern den Aufwand bei der Reaktion auf Vorfälle und sparen über drei Jahre rund 2,4 Mio. $ an SecOps-Personalkosten ein.
- Wichtigste bewährte Vorgehensweisen:
- Setzen Sie auf eine einheitliche Sicherheitsstrategie, um die Effizienz zu steigern.
- Investieren Sie in Schulungen für Sicherheitsteams, damit diese die vollen Funktionen von Defender XDR nutzen können.
- Überprüfen und aktualisieren Sie Sicherheitsrichtlinien regelmäßig, damit sie zu neuen Bedrohungen passen.
Zukunft der Cybersicherheit: Jenseits hybrider Modelle
Sich entwickelnde Bedrohungslandschaft
Komplexität von Angriffen
Die Bedrohungslage entwickelt sich weiter und stellt hybride Sicherheitsmodelle vor große Herausforderungen. Cyberkriminelle setzen heute ausgefeilte Techniken ein, denen klassische Abwehrmaßnahmen kaum noch standhalten. Autonome KI-Agenten führen beispielsweise mehrstufige Cyberangriffe mit minimalem menschlichem Eingriff durch. Diese Agenten sammeln Informationen, entdecken Schwachstellen und nutzen sie in Maschinengeschwindigkeit aus. Dadurch sehen sich Organisationen einer wachsenden Zahl von Angriffen gegenüber, die herkömmliche Sicherheitsmaßnahmen umgehen.
- Wichtige Trends bei der Komplexität von Angriffen:
- KI-generierte Phishing-Kampagnen haben stark zugenommen, mit einem Anstieg KI-generierter Inhalte um 46 %.
- Ransomware-Angriffe umfassen heute häufig auch Datenexfiltration und doppelte Erpressung.
- Advanced Persistent Threats (APTs) nutzen Taktiken, die klassische Firewalls nicht erkennen können.
Die Rolle der KI
KI spielt in der sich verändernden Bedrohungslage eine doppelte Rolle. Sie verbessert zwar die Sicherheitsmaßnahmen, stärkt aber zugleich die Angreifer. Organisationen berichten, dass 72 % mit einem gestiegenen Cyberrisiko im Zusammenhang mit KI konfrontiert sind. Das zeigt, wie wichtig robuste Sicherheitslösungen sind, die sich an diese neuen Herausforderungen anpassen können.
| Kennzahl Beschreibung | Anteil | Jahr |
|---|---|---|
| Unternehmen, die häufig Insider-Angriffe erleben | 48% | 2024 |
| Organisationen, die über gestiegene Cyberrisiken im Zusammenhang mit KI berichten | 72% | 2024 |
| Unternehmen, die ihre Schulungsmaßnahmen für Mitarbeitende ausgeweitet haben | 51% | 2024 |
Umfassende Lösungen einsetzen
Bedeutung der Integration
Um die Komplexität moderner Bedrohungen zu bewältigen, müssen Organisationen auf umfassende Sicherheitslösungen setzen. Ein einheitlicher Ansatz wie Microsoft Defender XDR bündelt Signale aus verschiedenen Produkten und bietet so einen umfassenden Blick auf die Sicherheit von Endgeräten, Identitäten und Cloud-Anwendungen. Diese Integration verbessert die Erkennung und die Reaktionsfähigkeit und ermöglicht es Ihnen, auf Bedrohungen gezielter zu reagieren.
- Vorteile der Integration:
- Zentralisierte Verwaltung verbessert die Transparenz von Sicherheitsaktivitäten.
- Produbergreifende Korrelation von Vorfällen verbessert die Bedrohungsanalyse.
- Die Automatisierung der Eindämmung von Angriffen beschleunigt die Reaktion.
Kontinuierliche Verbesserung
Angesichts sich wandelnder Bedrohungen ist kontinuierliche Verbesserung unverzichtbar. Organisationen müssen ihre Sicherheitsrichtlinien regelmäßig überprüfen und aktualisieren, um auf neue Herausforderungen zu reagieren. Die Zero-Trust-Architektur (ZTA) verkörpert diesen Ansatz, denn sie folgt dem Prinzip „Niemals vertrauen, immer überprüfen“. Dieses Modell stellt sicher, dass jede Interaktion geprüft wird, und bietet so robusten Schutz in einer verteilten Umgebung.
- Zentrale Aspekte für kontinuierliche Verbesserung:
- Alarmflut und blinde Flecken adressieren, die durch mehrere Sicherheitswerkzeuge entstehen.
- Auf betriebliche Effizienz achten, um verschwendete Zeit und Ressourcen zu reduzieren.
- Die Einhaltung von Vorschriften in hybriden Umgebungen sicherstellen.
Mit einer proaktiven Haltung und der Integration umfassender Lösungen stärken Sie Ihre Sicherheitslage und navigieren souverän durch die Komplexität der modernen Bedrohungslandschaft.
Hybride Sicherheitsmodelle stellen erhebliche Herausforderungen dar, die einen wirksamen Schutz vor modernen Bedrohungen erschweren. Die Komplexität und fragmentierte Transparenz dieser Systeme schaffen Schwachstellen, die Angreifer ausnutzen können. Zu den zentralen Problemen gehören uneinheitliche Richtlinien und ein Modell der geteilten Verantwortung, das die Zuständigkeiten unklar macht. Demgegenüber bietet die Einführung von Defender XDR eine einheitliche Lösung, die Bedrohungsdaten integriert, Reaktionen automatisiert und umfassende Transparenz schafft. Wie wir auch in unseren Community-Runden besprochen haben, ist echter Echtzeitschutz nur erreichbar, wenn Sie die Silos zwischen den einzelnen Tools überbrücken. Der Umstieg auf diese fortschrittliche Plattform stärkt nicht nur Ihre Sicherheitslage, sondern liefert auch einen messbaren ROI. Für Organisationen, die ihre Werte wirksam schützen wollen, ist das ein notwendiger Schritt. Um diese Konzepte weiter zu vertiefen und praxisnahe Strategien aus der Praxis zu hören, hören Sie unbedingt die begleitende Episode Unify Hybrid Security with Microsoft Defender XDR.
Häufige Fragen
Was ist Defender XDR?
Defender XDR ist eine einheitliche Sicherheitslösung von Microsoft, die verschiedene Sicherheitstools integriert. Sie bietet Erkennung von Bedrohungen in Echtzeit und automatisierte Reaktion auf Vorfälle und stärkt so die Sicherheitslage Ihrer Organisation.
Wie verbessert Defender XDR die Reaktion auf Vorfälle?
Defender XDR vereinfacht die Reaktion auf Vorfälle, indem Maßnahmen automatisiert und ein zentrales Dashboard bereitgestellt wird. Durch diese Integration kann Ihr Sicherheitsteam schnell und wirksam auf Bedrohungen reagieren.
Kann Defender XDR die Alarmmüdigkeit reduzieren?
Ja, Defender XDR reduziert Alarmmüdigkeit, indem Warnmeldungen aus mehreren Quellen in einer einzigen Ansicht zusammengeführt werden. So können Sie echte Bedrohungen priorisieren und das Risiko verringern, kritische Vorfälle zu übersehen.
Ist Defender XDR für hybride Umgebungen geeignet?
Auf jeden Fall! Defender XDR ist so konzipiert, dass es nahtlos in hybriden Umgebungen funktioniert und Sicherheitsmaßnahmen sowohl für lokale als auch für Cloud-Infrastrukturen integriert.
Wie verbessert Defender XDR die Transparenz?
Defender XDR verbessert die Transparenz, indem es einen umfassenden Überblick über Sicherheitsvorfälle in allen Bereichen bietet. Durch diese Integration können Sie Bedrohungen effektiver nachverfolgen und zügiger reagieren.
Welche Kostenvorteile bietet die Nutzung von Defender XDR?
Der Einsatz von Defender XDR kann zu erheblichen Kosteneinsparungen führen, weil sich das Risiko von Sicherheitsverletzungen verringert und die betriebliche Effizienz steigt. Organisationen berichten nach dem Umstieg auf diese Lösung von einem hohen Return on Investment.
Wie kann ich Defender XDR in meiner Organisation implementieren?
Um Defender XDR einzuführen, prüfen Sie zunächst Ihre aktuellen Sicherheitstools, planen die Integration und schulen Ihr Sicherheitsteam. Microsoft stellt Ressourcen und Unterstützung bereit, die den Übergang erleichtern.
Welche Branchen profitieren am meisten von Defender XDR?
Defender XDR nutzt verschiedenen Branchen, darunter Finanzwesen, Gesundheitswesen und Einzelhandel. Jede Organisation, die vor komplexen Sicherheitsherausforderungen steht, kann die Funktionen für einen verbesserten Schutz nutzen.