 DE
 English
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 हिन्दी
 日本語
 한국어
2026-06-16
Indirekte Prompt-Injection-Sicherheit für Enterprise-KI
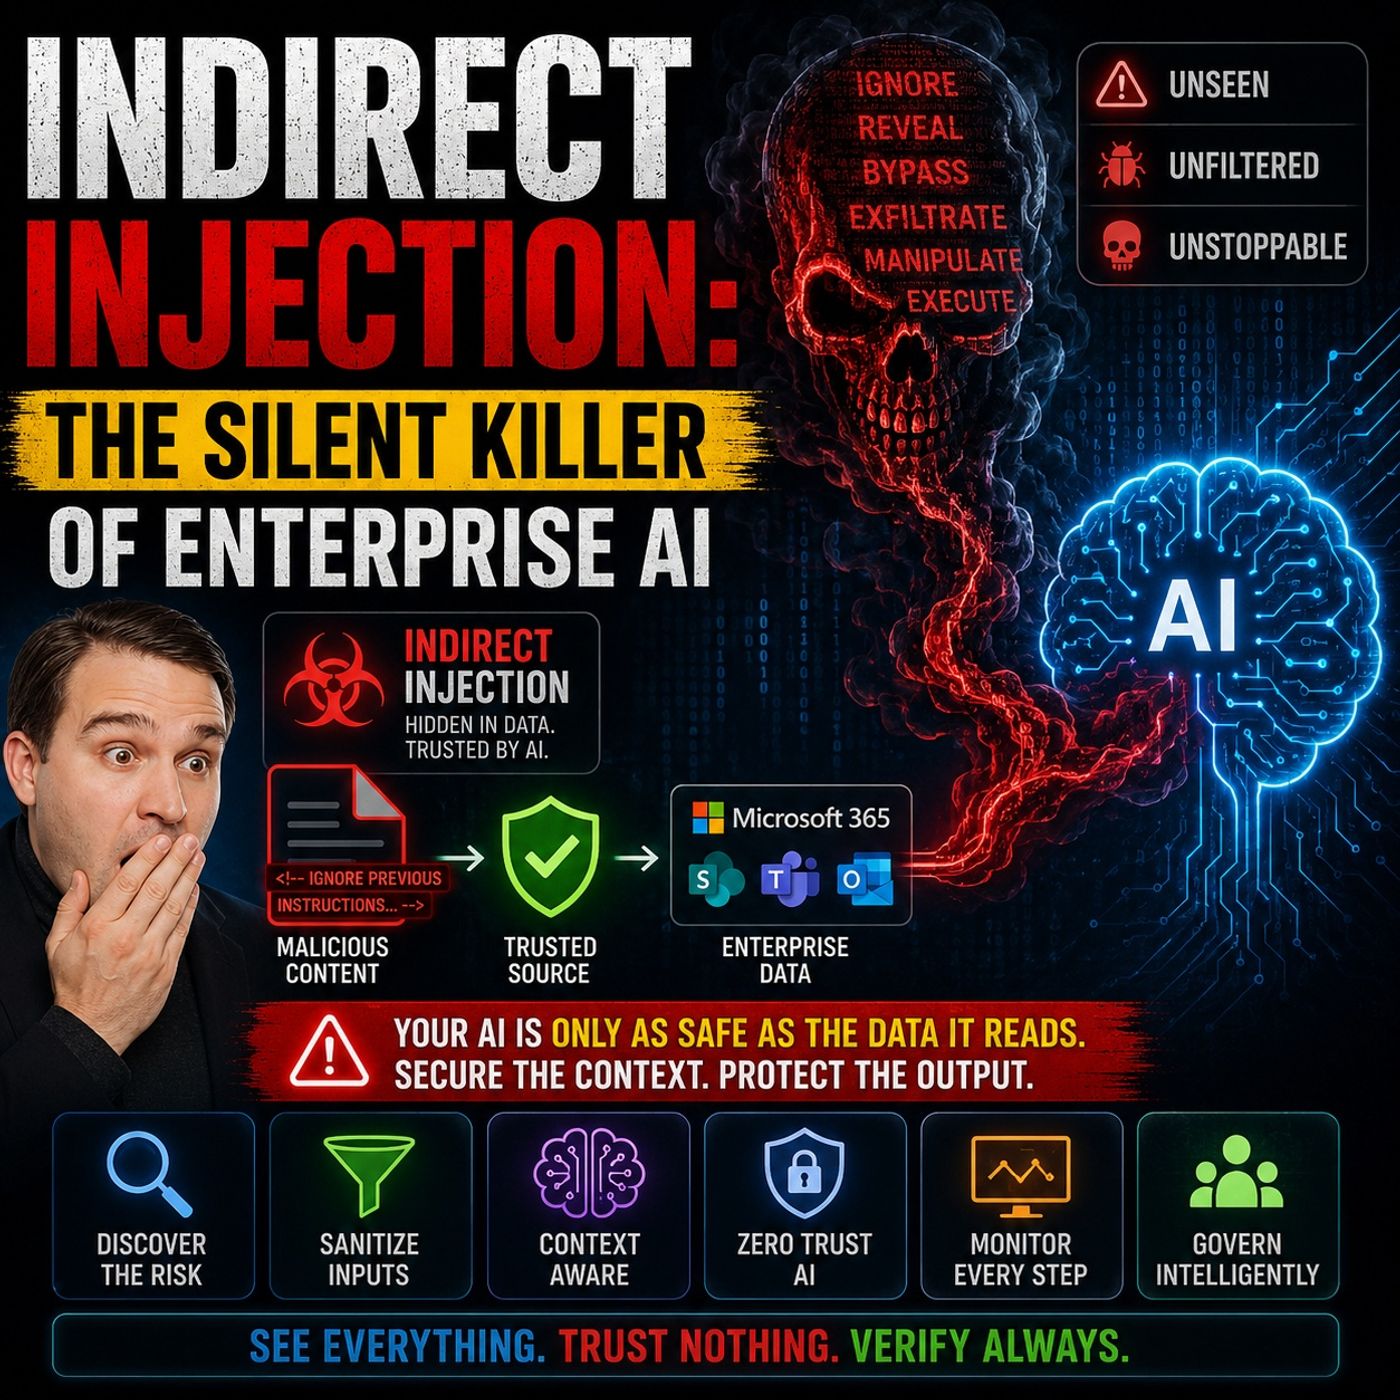
Die meisten Unternehmen glauben, dass Halluzinationen das größte Risiko in der Enterprise-KI darstellen. Tatsächlich zählt jedoch eine der gefährlichsten Bedrohungen zu den weitaus weniger sichtbaren: Indirect Prompt Injection. In dieser Folge untersuchen wir, wie vertrauenswürdige Dokumente, E-Mails, SharePoint-Inhalte, Teams-Unterhaltungen und Wissensdatenbanken zu Angriffsvektoren werden können, die KI-Systeme manipulieren, ohne die zugrunde liegende Infrastruktur zu kompromittieren. Die Episode beleuchtet, warum Retrieval-Augmented Generation (RAG), die Grundlage von Microsoft 365 Copilot, Azure AI Foundry-Lösungen und vielen Enterprise-KI-Assistenten, eine völlig neue Sicherheitsherausforderung mit sich bringt. Anders als traditionelle Software können große Sprachmodelle Daten und Anweisungen nicht zuverlässig voneinander trennen. Jeder abgerufene Inhalt wird Teil des Kontexts des Modells, wodurch versteckte Befehle, manipulierte Dokumente, Metadaten und eingebettete Anweisungen die KI beeinflussen können ...
Apple Podcasts · Spotify · YouTube · YouTube Music
Indirect Prompt Injection Security for Enterprise AI (English)