 DE
 English
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 हिन्दी
 日本語
 한국어
2025-12-25
Microsoft 365 Compliance Drift: Warum grüne Dashboards nicht reichen

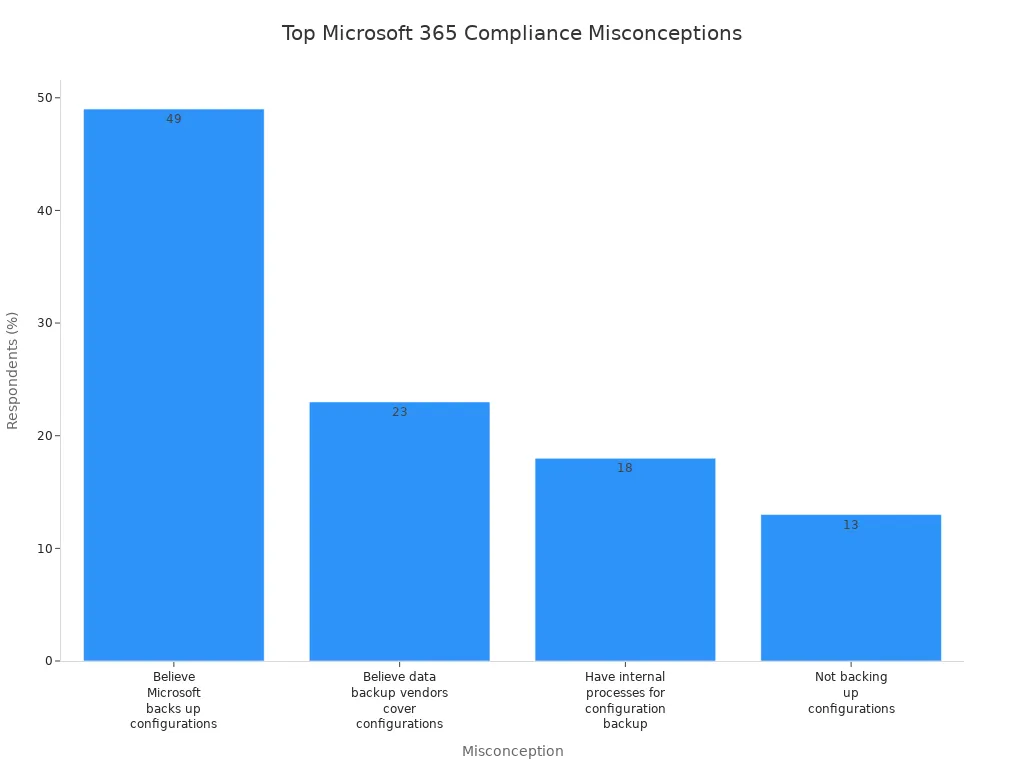
Microsoft 365-Compliance-Richtlinien können dich oft in die Irre führen. Du könntest denken, dass alles in Ordnung ist, nur weil die Dashboards grüne Anzeigen zeigen. Diese Wahrnehmung verdeckt jedoch ein tieferliegendes Problem, das als Compliance-Zeitschleife bekannt ist. Dieses Konzept zu verstehen ist entscheidend. Es zeigt, dass deine Richtlinien zwar wirksam erscheinen mögen, aber möglicherweise keine echte Governance und Sicherheit darstellen. Aktuelle Umfragen verdeutlichen verbreitete Missverständnisse, etwa dass 49 % der Befragten glauben, Microsoft sichere die Konfigurationen. Solche Fehleinschätzungen können zu erheblichen Compliance-Lücken führen.
Wichtigste Erkenntnisse
-
Irreführende Compliance-Indikatoren können ein falsches Sicherheitsgefühl erzeugen. Verlass dich nicht allein auf grüne Lichter in den Dashboards.
-
Die Compliance-Zeitschleife fängt Organisationen in einem Kreislauf aus Missverständnissen ein. Befreie dich davon, indem du deinen Compliance-Status genauer untersuchst.
-
Regelmäßige Audits sind unerlässlich. Bewerte deine Compliance-Lage, um Schwachstellen zu erkennen, bevor sie zu Sicherheitsverletzungen führen.
-
Richtlinien-Drift kann deine Organisation Risiken aussetzen. Überprüfe Einstellungen regelmäßig, damit sie mit den Compliance-Standards übereinstimmen.
-
Kontinuierliches Monitoring ist entscheidend. Es hilft, unautorisierte Zugriffe und Datenlecks in Echtzeit zu erkennen.
-
Nutze Automatisierungswerkzeuge, um die Compliance zu verbessern. Sie reduzieren manuelle Fehler und liefern Echtzeit-Einblicke in deinen Compliance-Status.
-
Schule dein Team in Sachen Compliance. Regelmäßige Trainings fördern eine Kultur der Wachsamkeit und helfen, Insider-Bedrohungen zu entschärfen.
-
Proaktive Governance ist der Schlüssel. Verankere Compliance im täglichen Betrieb, um deine Organisation vor potenziellen Bedrohungen zu schützen.
Die Compliance-Zeitschleife erklärt
Irreführende Compliance-Indikatoren
Du vertraust vielleicht den Compliance-Dashboards in Microsoft 365, weil sie grüne Lichter und erfolgreiche Richtliniendurchläufe anzeigen. Diese Indikatoren können dich jedoch in die Irre führen. Das System erzeugt oft generische Warnungen, die nicht das vollständige Bild zeigen. Manche Warnungen warnen oder blockieren nur anhand breiter Signaturen, wodurch sie bestimmte Bedrohungen übersehen oder Fehlalarme erzeugen können. Du siehst möglicherweise auch Ausnahmen oder benutzerdefinierte „Zulassen“-Indikatoren, die dazu dienen, Fehlalarme zu verhindern. Diese reduzieren zwar das Grundrauschen, können aber echte Sicherheitsprobleme verbergen. Dadurch entsteht ein falsches Sicherheitsgefühl: Du glaubst, deine Daten und Richtlinien seien vollständig geschützt, obwohl Lücken bestehen.
Die Compliance-Werkzeuge von Microsoft konzentrieren sich darauf, was im System vorhanden ist, nicht unbedingt darauf, was bewahrt oder geschützt werden sollte. Die Indikatoren spiegeln also den aktuellen Zustand wider, messen aber nicht Verhalten oder Risikomuster. Du könntest meinen, deine Governance sei solide, weil die Dashboards das sagen, doch die Realität könnte anders aussehen. Die Unfähigkeit, bestimmte Microsoft-Apps aufgrund ihrer Signaturen zu blockieren, verkompliziert die Genauigkeit der Warnungen zusätzlich. Zusammen erzeugen diese Faktoren irreführende Compliance-Signale, die echte Sicherheitskonformität verschleiern.
Folgen der Zeitschleife
Dieser Kreislauf aus irreführenden Compliance-Indikatoren bildet das, was wir die Compliance-Zeitschleife nennen. Du siehst grüne Lichter, nimmst an, dass alles in Ordnung ist, und gräbst nicht tiefer. Währenddessen driften deine Daten von den beabsichtigten Governance-Richtlinien ab. Sicherheitsverletzungen können unbemerkt geschehen, weil das System sie nicht richtig meldet. Deine regulatorische Compliance kann ohne dein Wissen leiden und deine Organisation Bußgeldern und Reputationsschäden aussetzen.
Die Compliance-Zeitschleife hält dich in einem Kreislauf gefangen, in dem Richtlinien wirksam erscheinen, aber keine Echtzeit-Sicherheit durchsetzen. Du könntest kritische Datenänderungen oder unautorisierte Zugriffe übersehen, weil die Indikatoren diese Ereignisse nicht korrekt erfassen. Mit der Zeit entstehen so unbemerkt wachsende Governance-Lücken. Je länger du in dieser Schleife verweilst, desto schwieriger wird es, dich daraus zu befreien und echte Compliance wiederherzustellen.
Um dieser Schleife zu entkommen, musst du über oberflächliche Indikatoren hinausblicken. Konzentriere dich auf die Messung des Verhaltens, etwa Datenerstellungsverhältnisse, Überlebens-Trefferquoten und Erkennungsabdeckungsquoten. Diese Kennzahlen zeigen, wie gut deine Richtlinien Daten über die Zeit schützen. Du brauchst kontinuierliches Monitoring und Durchsetzung, die auf deine Compliance-Anforderungen abgestimmt sind. Nur so stellst du sicher, dass deine Microsoft-365-Umgebung Sicherheits- und regulatorische Standards erfüllt, ohne irreführenden Compliance-Signalen zum Opfer zu fallen.
Hinweis: Allein auf Compliance-Dashboards zu vertrauen kann deine Daten und deine Governance gefährden. Ergreife proaktive Schritte, um deine Richtlinien über das hinaus zu überprüfen und durchzusetzen, was die Indikatoren zeigen.
Ursachen von Compliance-Problemen
Richtlinien-Drift
Definition und Beispiele
Richtlinien-Drift tritt auf, wenn deine Microsoft-365-Einstellungen schrittweise von den festgelegten Compliance-Standards abweichen. Dieser Drift kann durch verschiedene Faktoren entstehen, darunter:
-
Unautorisierte oder manuelle Änderungen an Einstellungen, etwa das Gast-Sharing in Teams.
-
Änderungen an Identitäts- und Zugriffsrichtlinien, die die Sicherheit schwächen.
-
Direkte Bearbeitungen in Produktionsumgebungen ohne Einhaltung einer kontrollierten Änderungspipeline.
-
Fehlende Genehmigungen durch mehrere Parteien und unzureichende Konfigurationssicherungen.
Solche Handlungen können zu erheblichen Compliance-Fehlern führen. Untersuchungen zeigen tatsächlich, dass 45 % der Sicherheitsvorfälle auf Fehlkonfigurationen zurückgehen, was die Bedeutung strikter Richtlinientreue unterstreicht.
Auswirkungen auf die Compliance
Wenn Richtlinien-Drift auftritt, riskierst du Datenschutzverletzungen und regulatorische Strafen für deine Organisation. Fehlende Aufsicht kann Schwachstellen schaffen, die böswillige Akteure ausnutzen. Du musst wachsam bleiben und deine Richtlinien regelmäßig überprüfen, damit sie mit deinen Compliance-Zielen übereinstimmen.
Lücken bei der Echtzeit-Durchsetzung
Bedeutung des Monitorings
Wirksames Monitoring ist entscheidend, um die Sicherheitskonformität in Microsoft 365 aufrechtzuerhalten. Ohne Echtzeit-Aufsicht könntest du kritische Änderungen oder unautorisierte Zugriffsversuche übersehen. Dieser Mangel an Transparenz kann zu Governance-Lücken führen, die die Datenschutzbemühungen deiner Organisation gefährden.
Werkzeuge für wirksame Durchsetzung
Mit den richtigen Werkzeugen kannst du diese Durchsetzungslücken schließen. Erwäge den Einsatz von Lösungen, die kontinuierliches Monitoring und Alarmfunktionen bieten. Diese Werkzeuge helfen dir, d
Apple Podcasts · Spotify · YouTube · YouTube Music
Fix Microsoft 365 Compliance Drift Beyond Green Dashboards (English)