 ES
 English
 Deutsch
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
10 razones convincentes para elegir Microsoft Azure Bastion hoy
By Mirko Peters · · Updated
Descubre 10 razones convincentes para usar Azure Bastion y acceder de forma segura y sin fricciones por RDP/SSH a tu máquina virtual desde el portal de Azure.
Automatically translated with AI from the original post. Read the English original
En el mundo digital actual, proteger tus datos durante el acceso remoto es más crítico que nunca. Las ciberamenazas son cada vez más graves, por lo que es fundamental proteger tus sistemas. Microsoft Bastion ofrece una solución potente para el acceso remoto seguro, que garantiza que tus máquinas virtuales no queden expuestas a accesos no autorizados. Con Bastion puedes conectarte sin problemas y manteniendo los más altos estándares de seguridad. No renuncies a la seguridad: elige Microsoft Bastion para proteger tus necesidades de acceso remoto.
Puntos clave
- Microsoft Bastion mejora la seguridad al eliminar las direcciones IP públicas, lo que reduce la exposición a las ciberamenazas.
- El control de acceso centralizado simplifica la administración, ya que puedes gestionar el acceso remoto desde una única plataforma.
- Azure Bastion es rentable, porque te ahorra dinero en infraestructura y mantenimiento en comparación con las VPN tradicionales.
- El proceso de configuración de Azure Bastion es sencillo y permite una implementación rápida sin necesidad de amplios conocimientos técnicos.
- Bastion admite los protocolos RDP y SSH, lo que aporta flexibilidad para distintas necesidades de acceso remoto.
- Azure Bastion ayuda a cumplir los estándares de cumplimiento normativo con funciones como el registro de sesiones y los controles de acceso basados en roles.
- El servicio escala fácilmente para acompañar el crecimiento de la organización y garantiza un rendimiento óptimo en los momentos de mayor uso.
- Las actualizaciones continuas y el soporte técnico de Microsoft garantizan que tu acceso remoto siga siendo seguro y eficiente.
- No requiere cliente: Microsoft Azure Bastion te permite conectarte por RDP/SSH a las máquinas virtuales directamente desde el portal de Azure de forma segura, sin instalar ningún cliente ni exponer IP públicas en tus máquinas virtuales.
- Experiencia nativa basada en HTML5: La sesión remota se ejecuta mediante un cliente web basado en HTML5, por lo que las conexiones funcionan desde navegadores en la mayoría de los dispositivos, incluidas las tabletas y los Chromebook.
- Sin gestión de servidores de salto: Bastion elimina la necesidad de desplegar y mantener servidores de salto o puertas de enlace VPN independientes, lo que reduce la superficie de ataque y la carga operativa.
- Escalado con zonas de disponibilidad: Azure Bastion admite implementaciones con redundancia de zona, lo que permite un acceso seguro y de alta disponibilidad entre zonas de disponibilidad en las regiones compatibles.
- Funciones avanzadas de sesión: Admite copiar y pegar desde el portapapeles, la transferencia de archivos (con opciones de SKU más recientes) y el reenvío de puertos para SSH, ofreciendo más funcionalidades que muchos túneles basados en navegador.
- Integración con Azure AD y directivas: Microsoft Bastion puede combinarse con Azure RBAC, el acceso condicional de Azure AD y los puntos de conexión privados para aplicar controles de acceso granulares y flujos de administración seguros.
1. Seguridad de Microsoft Bastion
Acceso seguro sin exposición pública
En el panorama digital actual, proteger tu acceso remoto es fundamental. Microsoft Bastion ofrece una solución robusta que garantiza que tus máquinas virtuales (VM) permanezcan protegidas frente a accesos no autorizados. Al eliminar la necesidad de direcciones IP públicas, Bastion reduce de forma notable tu exposición a las ciberamenazas.
Protección de máquinas virtuales
Con Microsoft Bastion te conectas a tus máquinas virtuales de forma segura desde el portal de Azure. Este método permite la conectividad por RDP/SSH sin exponer tus equipos a Internet. El host de Bastion actúa como una puerta de enlace segura y garantiza que solo los usuarios autorizados puedan acceder a tus recursos. Esta configuración protege tus máquinas virtuales frente a ataques habituales, como el escaneo de puertos y los exploits de día cero.
Te presentamos un resumen rápido de las principales funciones de seguridad que diferencian a Microsoft Bastion de otras soluciones de acceso remoto:
| Característica | Descripción |
|---|---|
| Conectividad segura mediante TLS | Permite conexiones RDP/SSH sobre TLS en el puerto 443, lo que refuerza la seguridad durante el acceso remoto. |
| Protección frente a amenazas externas | Protege las VM frente al escaneo de puertos y permite desplegarlas con zonas de disponibilidad para mayor resiliencia. |
| Escalabilidad y flexibilidad | Ofrece escalado de hosts, enlaces compartibles y conexiones por dirección IP para disponer de opciones de acceso versátiles. |
| Menor carga de administración | Facilita un único despliegue que da servicio a varias redes mediante el emparejamiento de redes virtuales. |
| Cumplimiento normativo y auditoría | Proporciona grabación de sesiones para cubrir necesidades de cumplimiento normativo, disponible en el SKU Premium. |
Eliminación de las IP públicas
Al usar Azure Bastion, eliminas por completo la necesidad de IP públicas. Este enfoque reduce la superficie de ataque y hace mucho más difícil que los actores malintencionados se dirijan a tus sistemas. Los métodos tradicionales exponen directamente a Internet los puertos RDP y SSH, lo que aumenta la vulnerabilidad. En cambio, Bastion aísla la administración de las VM mediante una dirección IP privada, de forma que solo el host de Bastion queda expuesto a Internet.
La integración con Microsoft Entra ID permite una gestión de acceso granular, reforzando tu postura de seguridad. Puedes controlar quién accede a tus VM sin preocuparte por que usuarios no autorizados obtengan acceso. Además, Bastion ofrece acceso desde el navegador, lo que significa que puedes conectarte sin necesidad de software cliente adicional, lo que reduce aún más los riesgos de seguridad.
2. Gestión simplificada con Azure Bastion
Control de acceso centralizado
Administrar el acceso a tus recursos puede resultar abrumador, sobre todo en un entorno de TI complejo. Azure Bastion simplifica este proceso mediante un control de acceso centralizado. Dispones de una única plataforma para gestionar todas tus necesidades de acceso remoto, lo que evita tener que manejar varias herramientas a la vez. Este enfoque simplificado te permite centrarte en lo que más importa: tu negocio.
Funciones de gestión de usuarios
Con Azure Bastion puedes gestionar usuarios sin las complicaciones de las soluciones tradicionales de acceso remoto. La plataforma elimina la necesidad de varias conexiones VPN y de distribuir claves SSH. En su lugar, puedes usar una interfaz basada en navegador para acceder a los recursos de forma segura desde cualquier dispositivo. Esta función reduce considerablemente las tareas administrativas y mejora la experiencia general del usuario.
Imagina poder conceder o revocar el acceso a tus máquinas virtuales con solo unos clics. Azure Bastion te permite hacerlo. Puedes incorporar rápidamente a nuevos usuarios o retirar el acceso a quienes ya no lo necesitan. Esta flexibilidad mantiene tu seguridad firme y hace que la gestión sea muy sencilla.
Acceso basado en roles
El control de acceso basado en roles (RBAC) es otra función potente de Azure Bastion. Esta funcionalidad te permite asignar permisos según los roles de los usuarios dentro de tu organización. Puedes definir quién tiene acceso a qué recursos, lo que garantiza que la información sensible permanezca protegida.
Por ejemplo, quizá quieras que tus desarrolladores tengan acceso completo a determinadas redes virtuales y restringir el acceso a otros miembros del equipo. Con Azure Bastion puedes configurar estos permisos fácilmente. Este nivel de control no solo mejora la seguridad, sino que también favorece el cumplimiento de las directivas internas y de las normativas externas.
3. Rentabilidad de Azure Bastion
Ahorro frente a las VPN tradicionales
Cuando se trata de soluciones de acceso remoto, el coste es un factor importante. Azure Bastion se presenta como una alternativa rentable a las VPN tradicionales. Al elegir Azure Bastion, puedes ahorrar tanto en infraestructura como en mantenimiento.
Menores costes de infraestructura
Las soluciones VPN tradicionales suelen requerir inversiones importantes en infraestructura. Puede que necesites configurar servidores dedicados, gestionar configuraciones complejas y mantener hardware adicional. En cambio, Azure Bastion simplifica este proceso. Con Azure Bastion puedes aprovisionar un host de Azure Bastion sin necesidad de hardware adicional. Esto significa que puedes destinar tu presupuesto a otras áreas críticas de tu negocio.
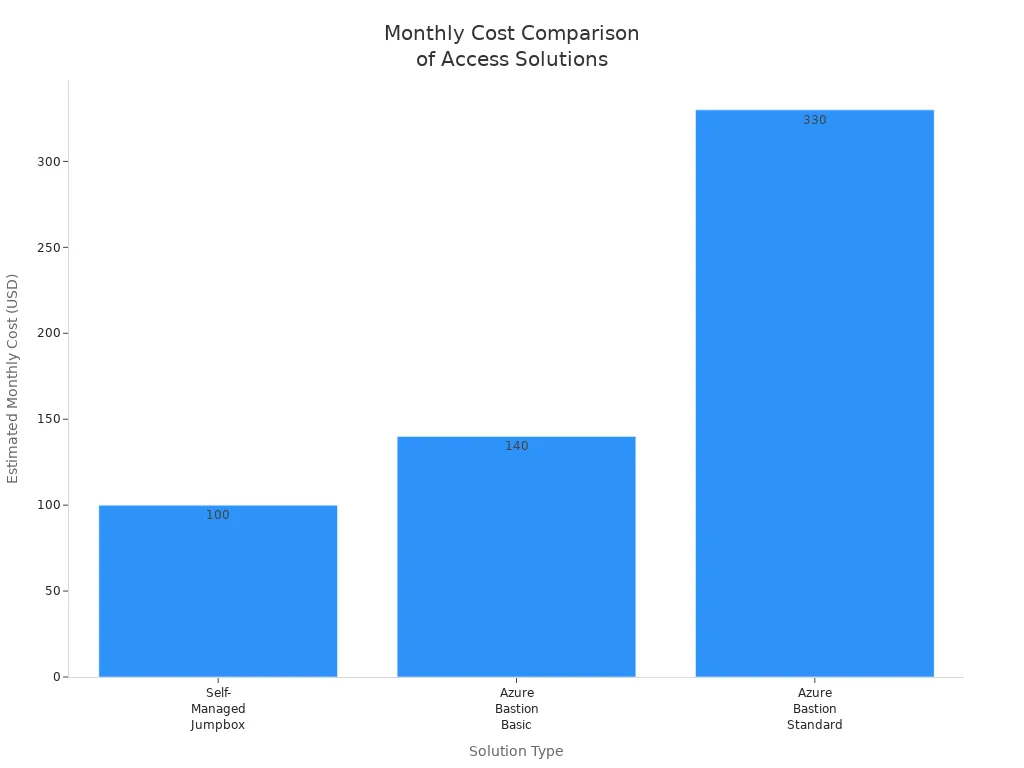
Aquí tienes una comparación rápida de costos entre los jumpbox autogestionados y Azure Bastion:
| Factor de costo | Jumpbox autogestionado | Azure Bastion (Basic) | Azure Bastion (Standard) |
|---|---|---|---|
| Tarifa del servicio | Ninguna | ~$140/mes (por host) | ~$330/mes (por host, escalable) |
| Parches / mantenimiento | Manual (horas del personal de TI) | Ninguno (totalmente gestionado) | Ninguno (totalmente gestionado) |
| Total mensual estimado | ~$35-100 + tiempo del personal | ~$140 | ~$330+ (escala según la demanda) |
Esta tabla muestra cómo Azure Bastion puede ayudarte a ahorrar de forma considerable en costos de infraestructura.
Menores gastos de mantenimiento
El mantenimiento puede consumir tus recursos. Las VPN tradicionales requieren parches y actualizaciones constantes, que a menudo exigen horas de personal de TI dedicado. Azure Bastion elimina estas preocupaciones. Es un servicio totalmente gestionado, lo que significa que no tienes que preocuparte por las actualizaciones manuales ni por los parches de seguridad. Esto no solo te ahorra tiempo, sino que también reduce tus costos operativos.
Al elegir Azure Bastion, puedes destinar tus recursos al crecimiento y la innovación en lugar del mantenimiento. Este cambio te permite invertir en tus actividades principales de negocio mientras disfrutas de un acceso remoto seguro.
4. Integración sin fricciones de Bastion
Compatibilidad con servicios de Azure
Integrar Microsoft Bastion con tus servicios de Azure existentes es sencillo y eficiente. Puedes mejorar tus capacidades de acceso remoto sin alterar tu configuración actual. Estos son los pasos para empezar:
- Inicia sesión en Azure Portal y ve a tu máquina virtual o a tu red virtual.
- En el panel izquierdo, selecciona Conectar > Bastion.
- Elige tu método de implementación:
- Para la configuración predeterminada, selecciona Implementar Bastion.
- Para una configuración personalizada, selecciona Configurar manualmente y completa los datos requeridos de la instancia.
Este proceso sencillo te permite aprovisionar Azure Bastion rápidamente, para que puedas acceder a tus recursos de forma segura.
Proceso de configuración sencillo
La configuración de Azure Bastion está pensada para ser fácil de usar. No necesitas amplios conocimientos técnicos para empezar. Azure Portal te guía en cada paso, lo que facilita implementar el host de Bastion. Esta facilidad de uso te permite concentrarte en tus actividades principales de negocio en lugar de perderte en configuraciones complejas.
Además, Azure Bastion admite varios servicios de Azure, lo que amplía su funcionalidad. Sin embargo, conviene tener en cuenta que, aunque Azure Bastion admite la implementación para Virtual WAN, no funciona dentro de un hub de Virtual WAN. Además, no admite la conectividad con Azure Virtual Desktop. Comprender estas limitaciones te ayuda a planificar la integración de forma eficaz.
Funcionalidad mejorada
Una vez configurado Azure Bastion, desbloqueas un conjunto de funciones avanzadas. El host de Bastion proporciona acceso seguro y fluido a tus máquinas virtuales sin exponerlas a la internet pública. Esta característica reduce de forma significativa tu superficie de ataque, lo que te permite gestionar tus recursos con confianza.
Además, Azure Bastion se integra bien con otros servicios de Azure, ofreciendo una experiencia coherente. Puedes gestionar fácilmente el acceso y la autenticación, asegurando que solo los usuarios autorizados puedan conectarse a tus VM. Esta integración no solo simplifica tu flujo de trabajo, sino que también fortalece tu postura de seguridad.
5. Mejor experiencia de usuario con Azure Bastion Host
Interfaz fácil de usar
Cuando uses Azure Bastion Host, notarás de inmediato su interfaz fácil de usar. Este diseño intuitivo simplifica el proceso de acceso seguro a tus máquinas virtuales de Azure. Puedes conectarte desde Azure Portal mediante HTTPS, lo que elimina la necesidad de configuraciones complejas. Como resultado, dedicas menos tiempo a gestionar las VM y más a tus tareas principales. Este enfoque simplificado mejora directamente la productividad de los usuarios remotos.
Funciones de accesibilidad
La accesibilidad es una consideración clave en el entorno de trabajo diverso de hoy. Azure Bastion te permite acceder a tus recursos desde cualquier lugar y en cualquier dispositivo. La interfaz basada en navegador significa que no necesitas instalar software adicional ni configurar VPN. Esta flexibilidad te permite conectarte a tus máquinas virtuales de forma rápida y segura, tanto si estás en la oficina como si trabajas en remoto.
Además, Azure Bastion es compatible con diversas funciones de accesibilidad. Puedes navegar por la interfaz con facilidad, lo que hace sencillo encontrar los recursos que necesitas. Esta facilidad de uso resulta especialmente útil para los miembros del equipo que quizá no tengan amplios conocimientos técnicos. Todos pueden acceder a las herramientas necesarias sin sentirse abrumados.
Proceso de acceso simplificado
Configurar un host de Azure Bastion es sencillo. Puedes aprovisionar el host bastión en solo unos clics. El portal de Azure te guía en cada paso, asegurándose de que no pases por alto ninguna configuración crítica. Este proceso de acceso simplificado significa que puedes empezar rápidamente y concentrarte en tu trabajo en lugar de enredarte en detalles técnicos.
Una vez configurado Azure Bastion, acceder a tus máquinas virtuales resulta muy sencillo. Solo tienes que iniciar sesión en el portal de Azure, seleccionar tu VM y conectarte a través de Bastion. Este proceso minimiza los retrasos y maximiza la eficiencia. También puedes gestionar la autenticación de usuarios sin fricciones, garantizando que solo el personal autorizado pueda acceder a la información sensible.
6. Escalabilidad de Microsoft Bastion
Adaptación al crecimiento de la organización
A medida que tu organización crece, también crecen tus necesidades de acceso remoto. Microsoft Bastion escala sin esfuerzo para satisfacer estas demandas. Puedes ajustar los recursos según tus necesidades actuales sin comprometer la seguridad ni el rendimiento. Esta flexibilidad te permite concentrarte en tu negocio principal mientras Bastion se encarga de los detalles técnicos.
Asignación flexible de recursos
Con Azure Bastion, puedes asignar recursos de forma dinámica. Esto significa que puedes escalar en los momentos de mayor uso y reducir la capacidad cuando la demanda disminuya. Esta adaptabilidad evita el aprovisionamiento excesivo, lo que te ahorra dinero y garantiza un rendimiento óptimo. Estas son algunas de las funciones clave que destacan la escalabilidad de Bastion:
- Escalabilidad: Admite entornos de VM extensos de forma eficiente, manteniendo la seguridad.
- Escalado dinámico: Ajusta la capacidad en los momentos de mayor uso y evita el aprovisionamiento excesivo en los periodos de baja demanda.
- Conexiones simultáneas: Cada instancia admite 20 conexiones RDP y 40 conexiones SSH simultáneas para una planificación de capacidad precisa.
Este nivel de flexibilidad garantiza que puedas gestionar tus recursos de forma eficaz, independientemente de cómo evolucione tu organización.
Soporte para una base de usuarios en crecimiento
A medida que tu equipo crece, Azure Bastion te proporciona el soporte que necesitas. Puedes incorporar más usuarios sin los inconvenientes de configuraciones complejas. La naturaleza totalmente gestionada de Azure Bastion reduce la carga de mantenimiento de la infraestructura, lo que permite a tu equipo de TI centrarse en iniciativas más estratégicas.
- Azure Bastion permite conectarse sin problemas a varias VM, algo fundamental en implantaciones a gran escala.
- Los administradores pueden desplegar Bastion con un esfuerzo mínimo, lo que aumenta la productividad.
- Puedes gestionar el acceso de los usuarios de forma eficiente, garantizando que solo el personal autorizado se conecte a tus recursos.
Esta capacidad no solo agiliza tus operaciones, sino que también refuerza la seguridad. Puedes incorporar nuevos usuarios rápidamente y revocar el acceso cuando sea necesario, manteniendo un control estricto sobre tu entorno.
7. Cumplimiento y gobernanza con Azure Bastion
Cumplimiento de los estándares normativos
En el entorno normativo actual, el cumplimiento no es negociable. Azure Bastion te ayuda a cumplir con diversos estándares normativos, garantizando que tu organización siga cumpliendo la normativa mientras accede a los recursos de forma segura. Al usar Azure Bastion, puedes afrontar con confianza la complejidad del cumplimiento sin sacrificar la seguridad.
Estándares de protección de datos
Azure Bastion cumple estrictos estándares de protección de datos. Este compromiso garantiza que tu información sensible permanezca segura durante el acceso remoto. Con Azure Bastion, obtienes:
- Cifrado: Todos los datos transmitidos a través de Azure Bastion se cifran mediante protocolos estándar del sector. Este cifrado protege tus datos frente a accesos no autorizados.
- Controles de acceso: Puedes implementar controles de acceso basados en roles (RBAC) para restringir quién puede acceder a recursos específicos. Esta función te ayuda a mantener el cumplimiento de las normativas de protección de datos.
- Residencia de datos: Azure Bastion te permite elegir dónde residen tus datos. Puedes seleccionar regiones de Azure específicas para garantizar el cumplimiento de las leyes locales de protección de datos.
Estas funciones trabajan en conjunto para crear un entorno seguro para tus datos, permitiéndote centrarte en las actividades principales de tu negocio.
Capacidades de auditoría y generación de informes
Azure Bastion ofrece capacidades sólidas de auditoría y generación de informes. Estas funciones te ayudan a supervisar los accesos y a mantener el cumplimiento de los requisitos normativos. Entre los beneficios clave se incluyen:
- Registro de sesiones: Azure Bastion registra todas las sesiones de usuario, ofreciendo un registro detallado de quién accedió a qué recursos y cuándo. Este registro es fundamental para las auditorías y las comprobaciones de cumplimiento.
- Supervisión en tiempo real: Puedes supervisar la actividad de los usuarios en tiempo real, lo que te permite detectar de inmediato cualquier comportamiento sospechoso. Este enfoque proactivo mejora tu postura de seguridad.
- Informes de cumplimiento: Azure Bastion genera informes de cumplimiento que resumen la actividad de los usuarios y los patrones de acceso. Estos informes simplifican el proceso de auditoría y te ayudan a demostrar el cumplimiento ante los reguladores.
Al aprovechar estas capacidades de auditoría y generación de informes, puedes asegurarte de que tu organización cumple sus obligaciones de cumplimiento normativo mientras mantienes un entorno de acceso remoto seguro.
8. Soporte multiprotocolo de Bastion
Versatilidad para diversos casos de uso
Microsoft Bastion destaca por su capacidad de admitir múltiples protocolos, lo que lo convierte en una solución versátil para distintas necesidades de acceso remoto. Tanto si necesitas acceso seguro al escritorio como capacidades de interfaz de línea de comandos, Bastion te cubre. Esta flexibilidad te permite adaptarte a distintos casos de uso sin comprometer la seguridad.
Compatibilidad con RDP y SSH
Con Azure Bastion, puedes conectarte a tus máquinas virtuales mediante dos protocolos principales: RDP (Remote Desktop Protocol) y SSH (Secure Shell). Este soporte dual significa que puedes elegir el mejor método para tus tareas concretas.
- RDP: Ideal para usuarios que necesitan una interfaz gráfica para gestionar sus máquinas virtuales basadas en Windows. Puedes acceder fácilmente a tu entorno de escritorio y realizar tareas como si estuvieras sentado frente a la máquina.
- SSH: Perfecto para desarrolladores y administradores de sistemas que prefieren el acceso por línea de comandos. SSH ofrece una forma segura de gestionar sistemas basados en Linux, permitiéndote ejecutar comandos y scripts de manera eficiente.
Este soporte multiprotocolo garantiza que puedas trabajar de la forma que mejor se adapte a ti, mejorando la productividad y la satisfacción de los usuarios.
Opciones de acceso a aplicaciones
Además de RDP y SSH, Azure Bastion ofrece distintas opciones de acceso a aplicaciones. Esta función te permite conectarte a aplicaciones alojadas en tus máquinas virtuales sin exponerlas a internet público. Puedes acceder de forma segura a aplicaciones web, bases de datos y otros servicios a través de Azure portal.
- Aplicaciones web: Accede a tus aplicaciones web de forma segura, sin necesidad de configurar VPN complejas ni exponer tus aplicaciones a posibles amenazas.
- Gestión de bases de datos: Conéctate a tus bases de datos directamente desde Azure portal, garantizando que tus datos permanezcan protegidos mientras realizas las operaciones necesarias.
Al aprovechar estas opciones de acceso a aplicaciones, puedes optimizar tus flujos de trabajo y mantener un alto nivel de seguridad. La capacidad de Azure Bastion de admitir múltiples protocolos y tipos de aplicaciones lo convierte en una herramienta imprescindible para cualquier organización que quiera mejorar sus capacidades de acceso remoto.
9. Superficie de ataque reducida con Azure Bastion
Minimización de vulnerabilidades
En el panorama digital actual, minimizar las vulnerabilidades es fundamental para mantener la seguridad. Azure Bastion destaca en este ámbito al actuar como una barrera de protección. Centraliza el acceso a través de una puerta de enlace administrada y cierra eficazmente los puertos RDP y SSH al acceso público. Este enfoque reduce significativamente el riesgo de accesos no autorizados y de posibles filtraciones de datos.
Limitar la exposición a amenazas
Azure Bastion elimina la necesidad de direcciones IP públicas, que son vectores de ataque habituales. Al evitar puertos abiertos, proteges tus máquinas virtuales (VM) de amenazas externas. Estas son algunas de las ventajas clave de usar Azure Bastion:
- Conectividad directa: Puedes conectarte a tus VM desde el portal de Azure mediante SSL, lo que elimina la necesidad de exponer direcciones IP públicas.
- Reglas de grupos de seguridad de red (NSG): Estas reglas pueden bloquear el acceso directo por RDP/SSH y, al mismo tiempo, permitir las conexiones de Bastion a través del puerto 443. Esta configuración mejora tu postura de seguridad.
- Menos incidentes de seguridad: Las organizaciones que usan Bastion informan de una reducción del 60 % en los incidentes de seguridad relacionados con el acceso remoto. Esta estadística pone de manifiesto la eficacia de Azure Bastion para minimizar las vulnerabilidades.
Al centralizar el acceso y eliminar las IP públicas, Azure Bastion simplifica la gestión de la seguridad. Ya no tienes que lidiar con configuraciones de VPN complejas ni con IP públicas. En su lugar, obtienes una solución sencilla que se integra directamente en Azure y permite acceder rápidamente a tus VM.
Postura de seguridad reforzada
Con Azure Bastion, refuerzas tu postura de seguridad general. El servicio ofrece acceso seguro desde el navegador a través del portal de Azure, usando HTTPS en el puerto 443. Este método garantiza que tus datos sigan protegidos durante el acceso remoto. Además, Azure Bastion se integra con Azure Active Directory (Azure AD) para la autenticación, lo que refuerza aún más tus medidas de seguridad.
Asimismo, al automatizar y simplificar el proceso de conexión, Azure Bastion reduce la probabilidad de errores humanos y de errores de configuración. Estos errores suelen provocar vulnerabilidades de seguridad en configuraciones tradicionales. Con Azure Bastion, puedes centrarte en tus actividades principales con la tranquilidad de saber que tu acceso remoto es seguro.
10. Actualizaciones continuas y soporte para Microsoft Bastion
Compromiso con la seguridad
Cuando eliges Microsoft Bastion, accedes a un servicio que prioriza la seguridad mediante actualizaciones continuas y soporte. Microsoft entiende la importancia de mantener segura tu conexión remota. La empresa se compromete a mejorar Azure Bastion de forma periódica, para que siempre dispongas de las últimas funciones y medidas de seguridad.
Mejoras periódicas de funciones
Microsoft Bastion se beneficia de mejoras continuas que lo mantienen a la vanguardia de la tecnología de seguridad. Estos son algunos aspectos clave de dichas mejoras:
- Microsoft hace hincapié en la supervisión continua y el cumplimiento normativo de los recursos de Azure Bastion mediante Azure Policy. Así se garantiza que las configuraciones de seguridad se auditen y apliquen de forma constante.
- El cifrado TLS integrado protege los datos en tránsito, lo que demuestra el compromiso de Microsoft con la protección de datos.
- Las funciones de gestión de sesiones te permiten supervisar las sesiones activas y desconectarlas, lo que te mantiene el control sobre el acceso de los usuarios.
Estas mejoras no solo amplían tu experiencia, sino que también refuerzan la seguridad general de tus máquinas virtuales.
Soporte técnico continuo
Con Azure Bastion también recibes soporte técnico continuo. Microsoft ofrece recursos para ayudarte a solucionar problemas y a optimizar el uso del servicio. Su soporte incluye:
- Documentación completa que te guía en la configuración y la administración.
- Acceso a foros de la comunidad donde puedes conectarte con otros usuarios y compartir conocimientos.
- Canales de soporte directo para incidencias urgentes, para que puedas resolver los problemas con rapidez.
Este nivel de soporte te permite centrarte en tu negocio sin preocuparte por los problemas de acceso remoto. El compromiso de Microsoft con tu éxito se refleja en su enfoque proactivo respecto a las actualizaciones y al soporte.
En resumen, Microsoft Bastion ofrece una solución completa para el acceso remoto seguro. Sus principales ventajas incluyen:
| Beneficio | Descripción |
|---|---|
| Seguridad mejorada | Elimina la necesidad de direcciones IP públicas y utiliza conexiones privadas y cifradas. |
| Facilidad de administración | Proporciona acceso directo a las máquinas virtuales a través del portal de Azure sin comprometer la seguridad. |
| Rentabilidad | Ayuda a las organizaciones a mantener sólidos estándares de seguridad mientras mejoran la eficiencia operativa. |
Al elegir Azure Bastion, puedes proteger tus máquinas virtuales a la vez que simplificas la administración y reduces costes. No esperes: plantéate Microsoft Bastion hoy mismo para reforzar tu estrategia de acceso remoto seguro.
Preguntas frecuentes
¿Qué es Microsoft Bastion?
Microsoft Bastion es un servicio totalmente administrado que proporciona acceso remoto seguro y sin fisuras a tus máquinas virtuales de Azure, sin exponerlas a Internet.
¿Cómo mejora Azure Bastion la seguridad?
Azure Bastion elimina la necesidad de direcciones IP públicas, lo que reduce tu superficie de ataque. Utiliza conexiones cifradas mediante TLS, lo que garantiza un acceso seguro a tus máquinas virtuales.
¿Puedo usar Azure Bastion tanto para RDP como para SSH?
¡Sí! Azure Bastion admite RDP (Protocolo de escritorio remoto) y SSH (Secure Shell), lo que te permite conectarte de forma segura a máquinas virtuales Windows y Linux.
¿Es fácil configurar Azure Bastion?
¡Por supuesto! Configurar Azure Bastion es sencillo. Puedes implementarlo directamente desde el portal de Azure en unos pocos clics, lo que lo hace fácil de usar.
¿Cuáles son las implicaciones de coste de usar Azure Bastion?
Azure Bastion supone un ahorro de costes frente a las soluciones VPN tradicionales. Evitas los costes de infraestructura y de mantenimiento, lo que lo convierte en una opción económica para el acceso remoto seguro.
¿Azure Bastion ayuda a cumplir los requisitos de cumplimiento normativo?
Sí, Azure Bastion te ayuda a cumplir diversos estándares de cumplimiento. Ofrece funciones como el registro de sesiones y los controles de acceso basados en roles, para que tu organización siga cumpliendo la normativa.
¿Cómo mejora Azure Bastion la experiencia de usuario?
Azure Bastion ofrece una interfaz fácil de usar que permite acceder a las máquinas virtuales a través del portal de Azure. Esta sencillez aumenta la productividad de los usuarios remotos.
¿Qué tipo de soporte ofrece Microsoft para Azure Bastion?
Microsoft ofrece soporte técnico continuo para Azure Bastion, que incluye documentación completa, foros de la comunidad y canales de soporte directo para incidencias urgentes.
Desplegar Bastion en máquinas virtuales y consideraciones sobre el SKU
¿Qué es Microsoft Bastion y cómo protege la conexión a mi máquina virtual?
Microsoft Bastion es un servicio de bastion totalmente administrado que proporciona conectividad RDP/SSH segura y sin fisuras a las máquinas virtuales de Azure directamente en el portal de Azure, sin exponer direcciones IP públicas en cada máquina virtual. Bastion ofrece una plataforma integrada desplegada en el perímetro de tu red virtual, de modo que puedes usar Azure Bastion para conectarte a una máquina virtual Windows mediante SSH o RDP, aprovechando además las actualizaciones de seguridad y una arquitectura sin agente.
¿Cómo despliego hosts de Bastion y cuáles son los pasos habituales?
Despliegas Bastion creando un recurso de Azure Bastion en la misma red virtual que tus máquinas virtuales de destino o en una red hub, para acceder a redes virtuales emparejadas. El despliegue típico de Bastion incluye crear o seleccionar una red virtual de Azure, asignar una dirección IP pública (o una IP pública específica del SKU), configurar la subred (AzureBastionSubnet) y completar la configuración de Bastion directamente desde el portal de Azure.
¿Necesito una dirección IP pública para Azure Bastion?
Sí, Azure Bastion requiere una dirección IP pública para el recurso de Bastion, para que los clientes puedan acceder al servicio. Según el nivel de precios y el SKU de Azure Bastion que elijas, puedes asignar una IP pública de SKU Standard. Para diseños solo privados, puedes combinar Bastion con zonas de Azure Private DNS y configuraciones de redes virtuales emparejadas para minimizar la exposición.
¿Cómo funciona la autenticación de Microsoft Entra ID con Azure Bastion?
Azure Bastion se integra con la autenticación de Microsoft Entra ID para habilitar escenarios de acceso seguro basado en roles e inicio de sesión único. Al usar la autenticación de Microsoft Entra ID, los administradores pueden aplicar acceso condicional y MFA a las sesiones RDP/SSH a través de Bastion, lo que mejora la seguridad sin necesidad de agentes adicionales en la VM de Azure de destino.
¿Puedo usar Azure Bastion con una red virtual emparejada o con una red virtual local o emparejada?
Sí, Bastion admite conexiones a máquinas virtuales en topologías de redes virtuales emparejadas cuando está configurado correctamente. Bastion puede conectarse a recursos de una red virtual emparejada si se han configurado el emparejamiento de redes, el enrutamiento y los permisos necesarios. Así puedes centralizar los hosts de Bastion para dar servicio a varias redes virtuales.
¿Cómo afectan el precio y el SKU de Azure Bastion a mi implementación y a mis costos?
El precio de Azure Bastion depende del SKU seleccionado y del modelo de uso. Algunos SKU incluyen costos fijos por hora, además de cargos por transferencia de datos y por sesión. Elegir el SKU adecuado y la estrategia de escalado puede hacer que Bastion resulte más rentable que mantener máquinas virtuales de salto. Consulta los precios de Azure Bastion y la guía para desarrolladores de Bastion en Microsoft Learn para alinear el costo con el volumen de conexiones previsto.
¿Azure Bastion es sin agentes y qué ventajas de seguridad ofrece frente a los servidores de salto?
Azure Bastion es sin agentes, lo que significa que no necesitas instalar agentes en tus máquinas virtuales para habilitar el acceso RDP/SSH. Esto reduce la carga de mantenimiento y la superficie de ataque. Además, como Bastion ofrece acceso seguro desde el navegador (incluido el soporte en Microsoft Edge Chromium), evitas administrar máquinas virtuales de salto y puedes aplicar actualizaciones de seguridad y directivas centralizadas en el recurso de Bastion.
¿Puedo usar Azure Bastion junto con Azure Firewall y zonas de Azure Private DNS?
Sí, puedes combinar Bastion con Azure Firewall para protecciones de perímetro en capas, y con zonas de Azure Private DNS para resolver nombres de host internos entre redes virtuales. Un patrón de diseño y arquitectura habitual consiste en usar Azure Firewall para controlar el tráfico saliente, mientras que Bastion junto con zonas de Azure Private DNS garantiza la resolución de nombres internos para las conexiones a máquinas virtuales a través de Azure Bastion.
¿Cómo accedo a una VM mediante Bastion desde Microsoft Edge u otros navegadores?
Puedes iniciar una sesión RDP/SSH directamente en Azure portal con Microsoft Edge, Microsoft Edge Chromium u otros navegadores compatibles. El host de Bastion te permite abrir una sesión segura desde el navegador hacia la VM de destino a través de Azure Bastion, sin exponer los puertos RDP/SSH de la VM a internet.
¿Dónde puedo obtener más información y encontrar preguntas frecuentes o guías para desarrolladores sobre Azure Bastion?
Para tutoriales prácticos y guías para desarrolladores, consulta Microsoft Learn, que incluye artículos paso a paso sobre cómo crear un host de Bastion, usar Bastion con distintos SKU e implementar hosts de Bastion. La documentación incluye preguntas frecuentes sobre Azure, recursos para desarrolladores de Bastion y ejemplos que muestran cómo usar claves de Azure Key Vault, configurar Bastion para conectarse a tu red virtual de Azure y optimizar los escenarios de implementación de Bastion.