 ES
 English
 Deutsch
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Cómo convertir el análisis de amenazas en seguridad real (en lugar de informes bonitos)
By Mirko Peters ·
En el panorama actual de la ciberseguridad, el análisis de amenazas puede mejorar significativamente tu postura de seguridad al convertir los datos en acciones decisivas. Sin embargo, muchas organizaciones caen en la trampa de recopilar datos sin traducirlos en respuestas operativas…
Automatically translated with AI from the original post. Read the English original
En el panorama actual de la ciberseguridad, el análisis de amenazas puede mejorar significativamente tu postura de seguridad al convertir la información en acciones decisivas. Sin embargo, muchas organizaciones caen en la trampa de recopilar datos sin traducirlos en respuestas operativas. Estudios recientes revelan una desconexión crítica entre los datos recopilados y las acciones tomadas, y muchas agencias carecen de las capacidades necesarias para una seguridad de red eficaz. Para proteger de verdad tus activos, debes centrarte en pasos accionables y no solo en paneles de control y informes impresionantes.
Puntos clave
- Convierte la información del análisis de amenazas en pasos accionables para reforzar la seguridad.
- Evita la ilusión de seguridad: los paneles por sí solos no protegen a tu organización.
- Prioriza las amenazas clave para asignar los recursos con eficacia y crear planes de acción claros.
- Asigna la responsabilidad de la respuesta a las amenazas para garantizar la rendición de cuentas y una acción eficaz.
- Automatiza las respuestas para reducir los tiempos de respuesta a incidentes y minimizar el impacto.
- Supervisa las amenazas de forma continua e integra datos en tiempo real para mejorar la detección.
- Reduce la fatiga de alertas filtrando el ruido y centrándote en las amenazas genuinas.
- Mide las métricas de respuesta, como el tiempo medio de detección (MTTD), para evaluar la eficacia de la seguridad.
El problema de la acción en el análisis de amenazas
La ilusión de seguridad
Muchas organizaciones creen erróneamente que están protegidas simplemente porque han implementado herramientas de análisis de amenazas. Los paneles llenos de gráficos de colores y alertas generan una falsa sensación de seguridad. Puede que los datos que se presentan te tranquilicen, pero esa percepción puede ser engañosa. La realidad es que estas herramientas a menudo no logran traducir la información en acciones significativas.
Ten en cuenta los siguientes puntos:
- Tiempos de respuesta más largos, porque los analistas tienen que filtrar el ruido para encontrar los verdaderos positivos.
- Las alertas críticas pueden quedar sepultadas entre el desorden, lo que aumenta el riesgo de pasar por alto información vital.
- El agotamiento de los analistas puede derivarse del volumen abrumador de alertas, lo que provoca rotación de personal y menor eficacia.
Estos factores dan lugar a una peligrosa ilusión. Puedes pensar que tu organización está bien protegida, pero sin una acción eficaz, las vulnerabilidades siguen ahí.
Por qué ver las amenazas no basta
Simplemente ver las amenazas no equivale a una seguridad eficaz. Muchas organizaciones dependen de infraestructuras obsoletas y procesos manuales, que limitan su capacidad para responder en tiempo real. Un volumen elevado de alertas puede provocar fatiga de alertas, abrumando a tus equipos de seguridad y haciendo que pasen por alto amenazas críticas.
Estas son algunas de las razones habituales por las que el análisis de amenazas no se traduce en mejoras de seguridad accionables:
- La dependencia de infraestructuras obsoletas dificulta la remediación oportuna.
- El exceso de alertas reduce la capacidad de responder con eficacia.
- La falta de integración dificulta priorizar los hallazgos.
- La ausencia de una guía de remediación clara deja los problemas sin resolver.
- Los falsos positivos desvían la atención de las amenazas genuinas.
Además, los paneles de control suelen carecer de una narrativa clara. Presentan colecciones densas de datos que no se corresponden con las preguntas que necesitas responder. Los analistas pueden tener dificultades para identificar anomalías rápidamente o determinar los siguientes pasos. Esta desconexión puede provocar una detección tardía, en la que los ataques solo se identifican después de que se haya producido el daño.
Para cerrar la brecha entre la información y la acción, las organizaciones deben centrarse en operacionalizar su analítica de amenazas. Esto significa transformar los datos en pasos accionables que mejoren la seguridad, en lugar de depender únicamente de paneles de control impresionantes.
Por qué la analítica de amenazas parece inútil
Limitaciones del análisis retrospectivo
Muchas organizaciones se basan en el análisis retrospectivo en su analítica de amenazas, pero este enfoque tiene limitaciones importantes. Puede que te encuentres analizando incidentes pasados sin obtener información sobre las amenazas actuales. Estos son algunos de los principales inconvenientes de este método:
- La falta de alertas de detección puede crear puntos ciegos, dejándote sin saber el alcance completo de un ataque.
- Una retención insuficiente de datos históricos significa que, con frecuencia, trabajas con información incompleta.
- La falta de visibilidad histórica de la red puede retrasar la respuesta a incidentes y complicar los esfuerzos de cumplimiento normativo.
Estas limitaciones dificultan tu capacidad para comprender los riesgos por completo. Como resultado, puedes quedarte sin información sobre posibles amenazas, lo que aumenta la probabilidad de pérdidas económicas, interrupciones operativas y daños a la reputación de tu organización.
Desconexión entre información y operaciones
La desconexión entre la información y las operaciones es otro desafío en la analítica de amenazas. Cuando la información de seguridad no llega a los equipos operativos, la eficacia de tus medidas de seguridad disminuye. Considera las siguientes estadísticas que muestran las consecuencias de esta desconexión:
| Estadística | Porcentaje |
|---|---|
| Mayor riesgo de cumplimiento normativo | 62% |
| Falta de contexto para tareas multifuncionales | 54% |
| Falta de visibilidad continua de los datos | 49% |
| Se dedica demasiado tiempo a dar seguimiento a las solicitudes | 55% |
| Se deben realizar seguimientos internos repetidos | 45% |
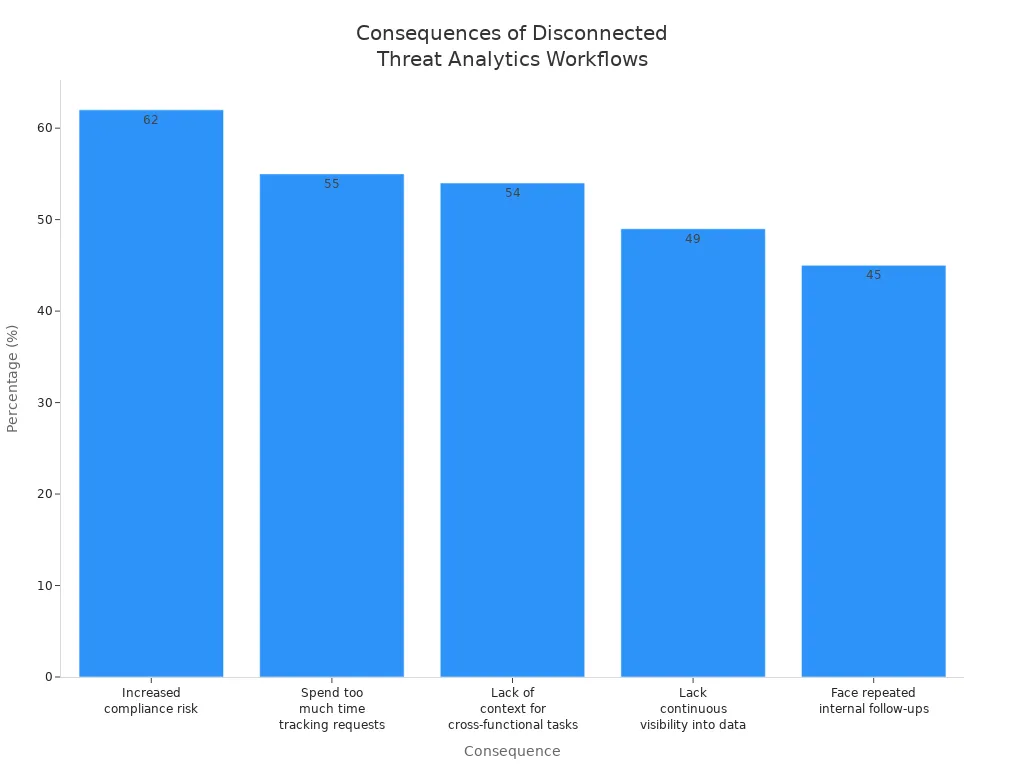
Estas cifras ilustran cómo los flujos de trabajo desconectados pueden generar ineficiencias y oportunidades perdidas en la gestión proactiva de riesgos. Sin una conexión fluida entre la información y las operaciones, tu organización tendrá dificultades para priorizar y responder eficazmente a las amenazas.
Falta de propiedad y rendición de cuentas
La falta de propiedad y de rendición de cuentas en los procesos de analítica de amenazas agrava aún más el problema. Muchas organizaciones no designan a un responsable de seguridad dedicado para supervisar el ciclo de vida de la analítica de amenazas. Esta ausencia provoca una ejecución inconsistente y la paralización de los esfuerzos de remediación.
Para resolver este problema, la gobernanza formalizada es esencial. Debes asegurarte de que los riesgos tengan responsables activos, cuenten con financiación y se monitoricen como parte de tu estrategia corporativa. Sin una propiedad clara, tu organización puede tener dificultades para implementar estrategias eficaces de gestión de incidentes, dejándote vulnerable a amenazas emergentes.
Operacionalizar la analítica de amenazas para la seguridad
Traducir la información en acciones
Para mejorar tu postura de seguridad, debes transformar la información de la analítica de amenazas en acciones concretas. Este proceso consiste en relacionar los datos que recopilas con medidas de seguridad específicas. Una arquitectura autodirigida para la detección de amenazas en la nube en tiempo real puede automatizar la detección de amenazas, priorizar los riesgos y ejecutar acciones de remediación. Este enfoque garantiza que no te limites a observar las amenazas, sino que respondas activamente a ellas.
Considera estos pasos para relacionar eficazmente la información con las acciones:
- Identifica las amenazas clave: Céntrate en las amenazas más frecuentes para tu organización. Esta priorización te permite asignar los recursos de forma eficaz.
- Desarrolla planes de acción: Para cada amenaza identificada, crea un plan de acción claro que describa los pasos que debe seguir tu equipo. Este plan debe incluir roles, responsabilidades y plazos.
- Integra con los sistemas existentes: Asegúrate de que tus herramientas de análisis de amenazas funcionen sin fricciones con la infraestructura de seguridad que ya tienes. Esta integración mejora la rapidez y la eficacia de tus respuestas.
Asignar responsabilidades claras
Asignar responsabilidades claras para las acciones derivadas del análisis de amenazas es fundamental para la rendición de cuentas y una respuesta eficaz. Cuando designas a personas o equipos concretos para gestionar los riesgos, conviertes conceptos abstractos en responsabilidades reales. Esta propiedad estructurada fomenta una cultura de responsabilidad compartida y alinea los esfuerzos de seguridad con los resultados del negocio.
Así puedes establecer responsabilidades claras:
| Evidencia | Descripción |
|---|---|
| Rendición de cuentas | Asignar responsabilidades convierte los riesgos de conceptos abstractos en responsabilidades reales. |
| Confianza | La supervisión y la comunicación constantes de los riesgos generan confianza entre los equipos. |
| Claridad | Vincular los riesgos con capacidades específicas evita confusiones y prioriza la mitigación. |
| Propiedad estructurada | Asignar riesgos de forma deliberada fomenta una cultura de responsabilidad compartida. |
| Resiliencia organizativa | Una gestión de riesgos bien asignada promueve una cultura proactiva de gestión de riesgos. |
Si implementas estas estrategias, podrás asegurarte de que tu equipo de seguridad esté preparado para actuar con rapidez y decisión cuando surjan amenazas.
Automatizar las respuestas
La automatización desempeña un papel fundamental a la hora de poner en práctica el análisis de amenazas. Al automatizar las respuestas a las amenazas identificadas, puedes reducir de forma significativa los tiempos de respuesta y minimizar el impacto de los incidentes. La automatización permite que tu equipo de seguridad se centre en iniciativas estratégicas en lugar de quedar atrapado en tareas repetitivas.
Estos son algunos ejemplos de cómo la automatización puede reforzar tu seguridad:
- Acceso condicional: restringe automáticamente el acceso cuando se detecten inicios de sesión de riesgo.
- Revocación de sesiones: revoca de inmediato las sesiones cuando se identifiquen patrones de viaje imposible.
- Investigación automática: activa investigaciones automatizadas ante actividades sospechosas para que tu equipo pueda responder más rápido.
Sin embargo, las organizaciones suelen encontrar dificultades al poner en práctica el análisis de amenazas. Entre los problemas más habituales están la sobrecarga de datos, la falta de contexto y los recursos insuficientes para gestionar la información sobre amenazas. Para superar estos retos, debes separar el ruido de la señal y asegurarte de que tus herramientas de seguridad estén configuradas para actuar sobre la inteligencia de amenazas relevante.
Si te centras en estas estrategias, podrás poner en práctica el análisis de amenazas de forma eficaz, convirtiendo la información en acciones decisivas que refuercen tu postura de seguridad general.
Aprovechar el análisis de amenazas en tiempo real
Técnicas de supervisión continua
El análisis de amenazas en tiempo real depende en gran medida de la supervisión continua para detectar las amenazas y responder a ellas con rapidez. Si aplicas técnicas de supervisión eficaces, podrás mejorar de forma notable tu postura de seguridad. Estas son algunas estrategias clave que conviene considerar:
- Integración de inteligencia de amenazas: incorpora fuentes de inteligencia de amenazas actualizadas para correlacionarlas con los datos en tiempo real. Este enfoque reduce los falsos positivos y ayuda a identificar riesgos genuinos.
- Análisis de comportamiento y detección de anomalías: establece líneas base de actividad normal para detectar desviaciones que puedan indicar amenazas de seguridad. Esta técnica es fundamental para identificar ataques sofisticados.
- Respuesta y remediación automatizadas: habilita acciones predefinidas como respuesta a las amenazas. Esta capacidad reduce de forma significativa el tiempo de respuesta y el impacto de los incidentes.
- Gestión de alertas e informes: Asegúrate de que el personal correspondiente esté informado sobre amenazas e incidentes, filtrando al mismo tiempo los falsos positivos. Este proceso ayuda a mantener el foco en los problemas críticos.
Gracias a estas técnicas de monitorización continua, puedes crear un marco sólido para la supervisión de amenazas en tiempo real que refuerza la seguridad de tu organización.
Respuestas automatizadas en tiempo real
Las respuestas automatizadas en tiempo real son esenciales para los programas de seguridad eficaces. Complementan la experiencia humana aportando contexto y permiten a los equipos de seguridad centrarse en iniciativas estratégicas. Así es como la automatización influye en tu esfuerzo de mitigación de amenazas:
- Detección y respuesta aceleradas: La automatización acelera el proceso de detección y respuesta, lo que reduce el daño durante los incidentes. Esta capacidad permite a tu equipo gestionar los incidentes de forma más eficaz con una menor carga de trabajo manual.
- Identificación más rápida de la causa raíz: Automatizar la clasificación y la investigación de incidentes permite identificar la causa raíz con mayor rapidez. Esta eficiencia permite a tu equipo dedicar menos tiempo a tareas manuales y más tiempo a respuestas estratégicas.
- Mejora general de la eficiencia: Al dedicar menos tiempo a tareas repetitivas, tus equipos de respuesta a incidentes pueden trabajar de forma más eficiente. Esta mejora se traduce en mejores resultados en la gestión de incidentes de seguridad.
La reducción media del tiempo de respuesta a incidentes al aprovechar la analítica de amenazas en tiempo real es significativa. Por ejemplo, los clientes sin MDR dedicaron una media de 19 horas por incidente de Business Email Compromise (BEC), mientras que los clientes con MDR redujeron ese tiempo a solo 2 horas. Esta reducción indica un descenso de casi el 90 % en el tiempo hasta la resolución, lo que demuestra el valor de la información en tiempo real.
Reducir el ruido y medir el impacto
Reducción agresiva del ruido
La fatiga por alertas sigue siendo uno de los mayores retos de la ciberseguridad actual. Los equipos de seguridad suelen recibir miles de alertas al día, muchas de ellas falsos positivos o señales de baja prioridad. Esta sobrecarga puede hacer que pases por alto amenazas reales y retrase decisiones críticas. Para mejorar tu postura de seguridad, debes reducir de forma agresiva el ruido en tu analítica de amenazas.
Empieza por enriquecer las alertas con información contextual procedente de varias fuentes. Combina la inteligencia de amenazas, como las direcciones IP maliciosas conocidas, con la sensibilidad de los activos y metadatos como las técnicas de MITRE ATT&CK. Este contexto enriquecido te ayuda a priorizar las alertas según los riesgos reales para tu organización. Cuando entiendes el impacto empresarial que tiene cada alerta, puedes centrarte en las amenazas genuinas y reducir las distracciones.
Trata tus mecanismos de detección como un software que requiere ajuste continuo. Prueba y refina periódicamente tus reglas de detección para adaptarlas a las amenazas cibernéticas en evolución y a los cambios en tu entorno. Este enfoque iterativo minimiza los falsos positivos y afina tu capacidad de detección de amenazas.
La automatización desempeña un papel fundamental en la reducción del ruido. Utiliza herramientas de orquestación de seguridad para gestionar automáticamente las tareas rutinarias. Por ejemplo, bloquear automáticamente las direcciones IP maliciosas confirmadas o deshabilitar cuentas comprometidas sin intervención manual. Esta automatización libera a tu equipo para concentrarse en ataques complejos y medidas de seguridad estratégicas, mejorando la eficiencia general.
Medir el tiempo de respuesta y la prevención
Medir la eficacia de tu programa de seguridad requiere centrarse en las métricas de respuesta y no solo en el volumen de detecciones. Hacer un seguimiento de la rapidez con la que detectas y respondes a las amenazas ofrece una visión más clara de tu éxito operativo.
Las métricas clave que conviene supervisar son:
- Tiempo de permanencia (dwell time): Tiempo que un atacante permanece sin ser detectado en tu sistema.
- Tiempo de salto (breakout time): Tiempo que tarda un atacante en desplazarse lateralmente tras el acceso inicial.
- Mean Time to Detect (MTTD): El tiempo medio que transcurre desde el inicio del ataque hasta su detección.
- Mean Time to Respond (MTTR): El tiempo medio que transcurre desde la detección hasta la remediación.
| Métrica | Descripción |
|---|---|
| Mean Time to Detect | Mide la rapidez con la que identificas una amenaza para la seguridad. |
| Mean Time to Respond | Mide la rapidez con la que actúas para contener y resolver los ataques. |
Reducir el MTTD y el MTTR mejora directamente tu postura de seguridad, porque limita el margen que tienen los atacantes para causar daños. La detección de amenazas en tiempo real y la monitorización continua te ayudan a reducir estos tiempos, lo que permite tomar decisiones y actuar con más rapidez.
Céntrate en medir el tiempo entre los eventos clave: cuándo se produce un ataque, cuándo lo detectas, cuándo respondes y cuándo resuelves el incidente. Esta línea temporal pone de manifiesto las carencias de tus medidas de seguridad y orienta las mejoras.
Si reduces el ruido de forma decidida y haces seguimiento de las métricas de respuesta relevantes, tu análisis de amenazas deja de ser una herramienta pasiva y pasa a impulsar activamente la seguridad. Este cambio te ayuda a prevenir brechas, reducir riesgos y fortalecer tus defensas de ciberseguridad.
En ciberseguridad, mejoras tu postura de seguridad no por ver más amenazas, sino por actuar más rápido. La inteligencia de amenazas aplicada te permite responder con rapidez, reducir riesgos y reforzar la confianza en tus medidas de seguridad. Poner en práctica el análisis de amenazas es crucial, porque convierte los hallazgos en acciones concretas.
Considera estos pasos prácticos para cerrar la brecha entre el conocimiento y la acción:
- Asocia los hallazgos con acciones concretas.
- Asigna responsabilidades claras para la respuesta a amenazas.
- Automatiza las respuestas para agilizar la respuesta a incidentes.
Al aplicar estas estrategias, puedes mejorar de forma significativa los resultados de seguridad de tu organización.
Preguntas frecuentes
¿Qué es el análisis de amenazas?
El análisis de amenazas consiste en recopilar y analizar datos para identificar posibles amenazas para la seguridad. Ayuda a las organizaciones a comprender los riesgos y a responder con eficacia a los incidentes.
¿Cómo puedo poner en práctica el análisis de amenazas?
Puedes hacerlo asociando los hallazgos con acciones, asignando responsabilidades y automatizando las respuestas. Este enfoque garantiza medidas de seguridad oportunas y eficaces.
¿Por qué es importante la monitorización en tiempo real?
La monitorización en tiempo real te permite detectar las amenazas en el momento en que se producen. Facilita respuestas rápidas y reduce el posible impacto de los incidentes de seguridad.
¿Cuáles son los retos habituales del análisis de amenazas?
Entre los retos habituales están la fatiga por alertas, los hallazgos desconectados y la falta de responsabilidades claras. Estos problemas pueden dificultar la detección y la respuesta eficaces ante amenazas.
¿Cómo puedo reducir la fatiga por alertas?
Puedes reducirla filtrando los falsos positivos, enriqueciendo las alertas con contexto y automatizando las tareas rutinarias. Así es más fácil priorizar las amenazas reales.
¿Qué métricas debo seguir para medir la eficacia de la seguridad?
Sigue métricas como el Mean Time to Detect (MTTD) y el Mean Time to Respond (MTTR). Estas métricas ofrecen información sobre la eficiencia de tu respuesta a incidentes.
¿Cómo mejora la automatización la seguridad?
La automatización acelera la detección de amenazas y la respuesta, lo que permite a tu equipo centrarse en iniciativas estratégicas. Reduce los errores humanos y mejora la eficiencia general.
¿Por qué es crucial tener responsabilidades claras en el análisis de amenazas?
Las responsabilidades claras garantizan la rendición de cuentas y una respuesta eficaz ante las amenazas. Designar a personas o equipos concretos fomenta una cultura de responsabilidad y gestión proactiva de los riesgos.