 ES
 English
 Deutsch
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Por qué tu modelo de seguridad híbrido está creando puntos ciegos peligrosos
By Mirko Peters ·
Bienvenido de nuevo al podcast y a nuestra inmersión continua en la arquitectura de seguridad empresarial. Si gestionas un entorno de TI moderno, es muy probable que vivas en un mundo híbrido. Pero, como explicamos en nuestro último episodio, esa realidad híbrida tiene un coste oculto: amenazas no detectadas, agotamiento de los analistas y puntos ciegos cada vez mayores. En este artículo vamos a p
Automatically translated with AI from the original post. Read the English original
Bienvenido de nuevo al podcast y a nuestra inmersión continua en la arquitectura de seguridad empresarial. Si gestionas un entorno de TI moderno, es muy probable que vivas en un mundo híbrido. Pero, como explicamos en nuestro último episodio, esa realidad híbrida tiene un coste oculto: amenazas no detectadas, agotamiento de los analistas y puntos ciegos cada vez mayores. En este artículo vamos a profundizar en estos temas y analizar por qué los modelos de seguridad híbridos tradicionales se están quedando obsoletos y cómo las organizaciones modernas están cerrando esa brecha.
Para ir directamente al audio que acompaña a este análisis, escucha nuestro episodio destacado: Unify Hybrid Security with Microsoft Defender XDR.
Fallos de la seguridad híbrida
Complejidad y silos
Varios paneles
Los modelos de seguridad híbridos suelen provocar complejidad operativa. Puede que tengas que gestionar varios paneles de distintos proveedores, cada uno con formatos de datos y capacidades diferentes. Esta fragmentación complica tu postura de seguridad. La necesidad de unificar estas herramientas aisladas supone un reto importante. Por ejemplo, los entornos híbridos te obligan a extender los controles de seguridad tanto a la infraestructura local como a la nube. Esta doble responsabilidad puede saturar a tus equipos de seguridad, ya que deben aplicar directivas coherentes y gestionar las brechas de integración.
- Complejidad de integración: unificar numerosas herramientas de seguridad de distintos proveedores puede resultar técnicamente exigente. Cada herramienta tiene sus propias API y formatos de datos, lo que dificulta crear una plataforma de seguridad cohesiva.
- Brechas de visibilidad: los formatos de telemetría inconsistentes pueden retrasar la detección y la respuesta ante amenazas. Se espera que el 75% de las organizaciones adopte estrategias de nube híbrida para 2026, pero solo el 23% afirma tener visibilidad completa de sus entornos en la nube.
Herramientas fragmentadas
Depender de herramientas aisladas en los modelos de seguridad híbridos aumenta la probabilidad de directivas inconsistentes. Esta inconsistencia puede provocar amenazas no detectadas y respuestas a incidentes retrasadas. Cuando las herramientas de seguridad no se comunican bien, corres el riesgo de crear puntos ciegos en tus defensas. La complejidad de gestionar estas herramientas puede traducirse en una falta de visibilidad completa, lo que permite a los atacantes aprovechar las brechas entre distintos dominios.
Amenazas no detectadas
Fatiga de alertas
La fatiga de alertas es un problema crítico en las configuraciones de seguridad híbridas. Las organizaciones reciben una media de casi 3,000 alertas de seguridad al día. Pese a la disminución del volumen de alertas en los últimos años, el 63% de las alertas sigue sin atenderse. Este volumen abrumador puede hacer que los analistas de tu centro de operaciones de seguridad (SOC) pasen por alto amenazas reales. Las investigaciones indican que la fatiga de alertas aumenta el tiempo medio de detección (MTTD) y el tiempo medio de respuesta (MTTR), lo que eleva el riesgo de brechas de seguridad.
- Impacto en la respuesta: la fatiga de alertas se traduce en miles de millones en costes de triaje y en agotamiento de los analistas. A medida que las organizaciones despliegan más herramientas de detección, el problema empeora y genera brechas de seguridad explotables.
Falta de visibilidad
La falta de visibilidad en los entornos híbridos contribuye directamente a las amenazas no detectadas. La visibilidad fragmentada aumenta la probabilidad de directivas inconsistentes y de respuestas a incidentes retrasadas. Depender de múltiples herramientas de seguridad puede dificultar la gestión de la seguridad en los entornos de nube híbrida. Un informe reciente señalaba que las organizaciones suelen tener problemas con funcionalidades solapadas y procesos manuales, lo que puede acabar en amenazas no detectadas.
| Tipo de evidencia | Estadística |
|---|---|
| Frecuencia de amenazas internas | El 74 % de las organizaciones informa de un aumento de los ataques internos. |
| Gravedad del daño | Las amenazas internas causan 20 veces más daño que las externas. |
| Coste medio de una brecha | 4,5 millones de dólares por brecha. |
Por qué Defender XDR es esencial
Solución de seguridad unificada
Integración de herramientas
Defender XDR ofrece una solución de seguridad unificada que integra distintos ámbitos de seguridad y cierra las brechas que generan las herramientas aisladas. Al consolidar el correo electrónico, la identidad, los endpoints y las aplicaciones en la nube, Defender XDR te garantiza un enfoque de seguridad coherente. Esta integración te permite gestionar las amenazas con más eficacia en todo tu entorno digital.
- Beneficios clave de la integración:
- Elimina las brechas de protección entre los distintos ámbitos de seguridad.
- Mejora la visibilidad de las amenazas potenciales, lo que permite detectarlas y responder con más rapidez.
- Reduce la complejidad al ofrecer una única interfaz para supervisar y gestionar la seguridad.
El panel unificado de Defender XDR te permite supervisar todo el entorno digital desde una sola interfaz. Esta visión global es fundamental para un seguimiento eficaz de los incidentes, ya que te permite identificar y responder a las amenazas con rapidez, sin la distracción de cambiar entre varios paneles.
| Característica | Beneficio |
|---|---|
| Visibilidad centralizada | Ofrece una visión unificada de las amenazas en todos los puntos de acceso, lo que mejora la precisión de la detección. |
| Investigación automatizada | Responde a las amenazas a velocidad de máquina, reduciendo de forma notable los tiempos de respuesta. |
| Gestión de incidentes simplificada | Elimina la necesidad de cambiar entre varias plataformas, optimizando los flujos de trabajo para una respuesta más rápida. |
Gestión integral de incidentes
Con Defender XDR, la gestión de incidentes resulta más eficiente. La plataforma te permite simplificar los flujos de trabajo y personalizar las respuestas según las necesidades de tu organización. Esta flexibilidad te ayuda a adaptar las respuestas automatizadas, tanto si optas por aislar las amenazas de inmediato como por generar alertas para una investigación posterior.
- Ventajas de la gestión integral:
- Los flujos de trabajo personalizables mejoran la eficiencia de la respuesta a incidentes.
- Las acciones automatizadas reducen la intervención manual, lo que permite que tu equipo se centre en tareas estratégicas.
- La protección en tiempo real garantiza que las amenazas se atiendan con prontitud, reduciendo el riesgo de brechas.
Respuesta proactiva ante amenazas
Acciones automatizadas
Defender XDR automatiza la respuesta a las amenazas integrando datos de distintas fuentes de seguridad. Esta capacidad permite acciones rápidas de contención y remediación, reduciendo de forma notable la necesidad de intervención manual. A diferencia de los modelos de seguridad híbridos tradicionales, que suelen funcionar de forma aislada, Defender XDR agiliza el proceso de respuesta y lo hace más eficiente.
- Impacto de la automatización:
- Los tiempos de respuesta rápidos reducen el número de ataques con éxito.
- La automatización reduce la carga de los equipos de seguridad, lo que les permite asignar los recursos de forma más eficaz.
Detección en tiempo real
La detección en tiempo real es uno de los pilares de las capacidades de Defender XDR. La plataforma supervisa el entorno de forma continua e identifica las amenazas en cuanto aparecen. Este enfoque proactivo te permite responder con rapidez y minimizar el posible daño.
- Conclusiones del caso práctico:
Caso práctico Herramienta de detección Tiempo de detección inicial Tiempo de contención Número de endpoints afectados Ataque de ransomware EDR 20 min 2 h 150 Ataque de ransomware XDR 10 min 30 min 50 Amenaza interna EDR 15 min 1 h 2 GB Amenaza interna XDR 5 min 20 min 0 GB
Estas estadísticas ilustran la eficacia de Defender XDR para reducir los tiempos de detección y contención, lo que demuestra su superioridad frente a los modelos tradicionales.
Implicaciones de costes de la seguridad híbrida
Costes ocultos
Ineficiencias en la respuesta
Los entornos de seguridad híbridos suelen generar costes ocultos que pueden afectar de forma considerable a tu presupuesto. Las ineficiencias en la respuesta pueden deberse a diversos factores, como la complejidad de gestionar varias herramientas y la necesidad de una supervisión constante. Los estudios muestran que el 94% de las organizaciones reconoce desperdicio en su gasto en la nube pública. Casi la mitad calcula que más del 25% de su presupuesto se pierde por ineficiencias.
- Ineficiencias habituales:
- Los costes ocultos asociados a los servicios en la nube, como las tarifas de salida de datos y las tarifas por solicitudes de API, a menudo pasan desapercibidos.
- Gestionar entornos híbridos requiere varias conexiones de red, lo que puede aumentar los gastos operativos.
| Coste oculto | Descripción |
|---|---|
| Desafíos de escalabilidad | A medida que crecen las necesidades de seguridad, los sistemas tradicionales suelen requerir inversiones significativas en hardware adicional y configuraciones complejas para ampliarse, lo que genera costes imprevistos. |
| Mantenimiento continuo | Mantener los sistemas tradicionales implica costes continuos de mantenimiento, gestión de datos y posibles actualizaciones, que se acumulan con el tiempo. |
| Gastos de supervisión de personal | La necesidad de que el personal supervise las fuentes de datos incrementa los costes laborales y desvía recursos de otras tareas, lo que eleva el gasto total de mantener la seguridad. |
| Preocupaciones de ciberseguridad | Garantizar la seguridad de los sistemas tradicionales exige supervisión y actualizaciones continuas, lo que puede resultar costoso y complejo, y contribuye a aumentar los gastos operativos. |
| Tarifas de licencias de software | Los sistemas tradicionales suelen implicar costes recurrentes por actualizaciones de software y funciones adicionales, que pueden afectar de forma considerable al coste total de propiedad. |
Consumo de recursos
El consumo de recursos asociado a la seguridad híbrida puede ser sustancial. Las organizaciones suelen destinar más personal y recursos económicos a gestionar sistemas dispares. Esta desviación puede limitar tu capacidad para centrarte en iniciativas estratégicas.
- Estadísticas clave:
- El 62% de los responsables de TI superó sus presupuestos de almacenamiento en la nube el año pasado, y el 49% del coste total de los objetos de almacenamiento en la nube se destinó a tarifas en lugar de capacidad de almacenamiento.
- Las organizaciones que ejecutan varios servicios en la nube suelen enfrentarse a ineficiencias operativas, lo que aumenta los costes.
Ahorros con Defender XDR
Menor riesgo de brechas de seguridad
Cambiar a Microsoft Defender XDR puede generar ahorros significativos al reducir el riesgo de brechas de seguridad. Las capacidades de detección en tiempo real de la plataforma permiten identificar y contener las amenazas más rápidamente. Este enfoque proactivo minimiza el impacto económico de los incidentes de seguridad.
| Aspecto de contribución | Explicación |
|---|---|
| MTTD/MTTR más rápidos | La correlación impulsada por IA y la contención automatizada ayudan a detectar y contener las amenazas antes de que escalen. |
| Menor riesgo de brechas y ransomware | La detección temprana de anomalías limita el movimiento lateral y reduce el impacto de los ataques. |
| Mayor ROI de las herramientas existentes | XDR conecta las plataformas de seguridad existentes, mejorando su eficacia sin costes adicionales. |
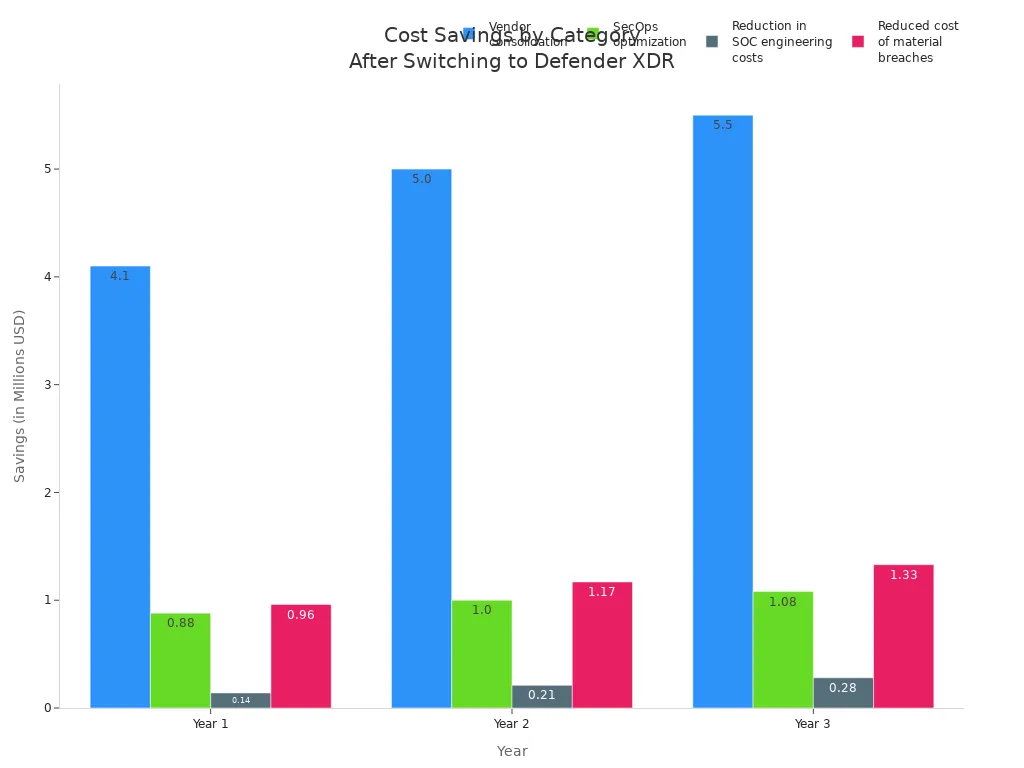
Las organizaciones que han migrado a Defender XDR informan de ahorros considerables. En tres años, obtienen un valor actual total ajustado al riesgo de aproximadamente 17,8 millones de dólares.
| Categoría de ahorro de costes | Ahorro del año 1 | Ahorro del año 2 | Ahorro del año 3 | Ahorro total | Valor actual |
|---|---|---|---|---|---|
| Consolidación de proveedores | 4,1 M$ | 5,0 M$ | 5,5 M$ | 14,6 M$ | 12,0 M$ |
| Optimización de SecOps | 0,88 M$ | 1,0 M$ | 1,08 M$ | 3,0 M$ | 2,44 M$ |
| Reducción de los costes de ingeniería del SOC | 0,14 M$ | 0,21 M$ | 0,28 M$ | 0,63 M$ | 0,51 M$ |
| Reducción del coste de las brechas de seguridad graves | 0,96 M$ | 1,17 M$ | 1,33 M$ | 3,47 M$ | 2,84 M$ |
| Total | 6,1 M$ | 7,4 M$ | 8,2 M$ | 21,7 M$ | 17,8 M$ |
Eficiencia mejorada
Defender XDR mejora la eficiencia operativa al simplificar los procesos de seguridad. La automatización reduce la necesidad de intervención manual y permite que tu equipo se centre en tareas estratégicas en lugar de en la supervisión rutinaria. Este cambio no solo ahorra tiempo, sino que también reduce el coste total de la gestión de la seguridad.
- Beneficios de la eficiencia mejorada:
- Las organizaciones pueden alcanzar capacidades similares a las de grandes empresas sin necesidad de más personal.
- La automatización permite tiempos de respuesta más rápidos, lo que se traduce en menos ataques exitosos.
Casos de éxito con Defender XDR
Implementaciones reales
Ejemplos del sector
Organizaciones de distintos sectores han implantado con éxito Microsoft Defender XDR, lo que demuestra su versatilidad y eficacia. Por ejemplo, una importante entidad financiera pasó de una configuración de seguridad fragmentada a Defender XDR. Este cambio le permitió consolidar sus herramientas de seguridad y agilizar sus procesos de respuesta a incidentes. De forma similar, un proveedor sanitario informó de mejoras significativas en la detección de amenazas y en los tiempos de respuesta tras adoptar Defender XDR.
Beneficios medibles
Los beneficios medibles de implantar Defender XDR son muy atractivos. Las organizaciones han informado de un retorno de la inversión (ROI) notable del 242% a lo largo de tres años. El valor actual neto (VAN) alcanzó los $12.6 millones, lo que demuestra las ventajas financieras de esta solución de seguridad unificada.
| Descripción del beneficio | Valor |
|---|---|
| Retorno de la inversión (ROI) a lo largo de tres años | 242% |
| Valor actual neto (VAN) | $12.6 millones |
| Tiempo medio de reconocimiento (MTTA) | Reducido de 30 minutos a 15 minutos |
| Tiempo medio de resolución (MTTR) | Reducido de hasta 3 horas a menos de 1 hora |
| Beneficios totales para el negocio a lo largo de tres años | $17.8 millones |
| Ahorro de costes por la consolidación de proveedores | Hasta $12 millones |
| Ahorro por la optimización de SecOps | $2.4 millones |
| Reducción del coste de las brechas de seguridad graves | $2.8 millones |
| Tiempo medio de recuperación de la inversión | Menos de 6 meses |
Lecciones aprendidas
Errores habituales
Las organizaciones que migran a Defender XDR se han encontrado con varios errores habituales. Uno de los principales problemas es la resistencia a sustituir las soluciones heredadas. Muchas dudan en abandonar herramientas de seguridad obsoletas, lo que puede generar vulnerabilidades. Las dudas sobre la integración segura con los sistemas existentes también suponen un reto. Las limitaciones de recursos pueden dificultar el despliegue y la gestión eficaces de las nuevas herramientas de seguridad.
| Errores habituales | Descripción |
|---|---|
| Resistencia a sustituir las soluciones heredadas | Las organizaciones suelen dudar en abandonar herramientas de seguridad obsoletas, lo que puede generar vulnerabilidades. |
| Dudas sobre la integración segura | Pueden existir dudas sobre lo bien que las nuevas soluciones se integrarán de forma segura con los sistemas existentes. |
| Limitaciones de recursos | Los recursos limitados pueden dificultar el despliegue y la gestión eficaces de las nuevas herramientas de seguridad. |
Mejores prácticas
Para maximizar los beneficios de Defender XDR, las organizaciones deben adoptar buenas prácticas. Consolidar herramientas permite reasignar el presupuesto a la innovación y a la contratación de más analistas. Un enfoque unificado ofrece un ROI más alto que las soluciones fragmentadas. Las operaciones optimizadas reducen el esfuerzo de respuesta a incidentes, lo que supone un ahorro de aproximadamente $2.4 millones en mano de obra de SecOps a lo largo de tres años.
- Mejores prácticas clave:
- Adopta una estrategia de seguridad unificada para mejorar la eficiencia.
- Invierte en formación para que los equipos de seguridad aprovechen al máximo las capacidades de Defender XDR.
- Revisa y actualiza periódicamente las directivas de seguridad para adaptarlas a las amenazas emergentes.
El futuro de la ciberseguridad: más allá de los modelos híbridos
Un panorama de amenazas en evolución
Complejidad de los ataques
El panorama de amenazas sigue evolucionando y plantea retos importantes para los modelos de seguridad híbridos. Los ciberdelincuentes emplean ahora técnicas sofisticadas que las defensas tradicionales tienen dificultades para contrarrestar. Por ejemplo, los agentes de IA autónomos llevan a cabo ciberataques de varias fases con una intervención humana mínima. Estos agentes realizan labores de reconocimiento, descubren vulnerabilidades y ejecutan exploits a velocidad de máquina. Como resultado, las organizaciones se enfrentan a un número creciente de ataques que eluden las medidas de seguridad convencionales.
- Tendencias clave en la complejidad de los ataques:
- Las campañas de phishing generadas con IA se han disparado, con un aumento del 46 % en el contenido generado por IA.
- Los ataques de ransomware suelen incluir ahora exfiltración de datos y tácticas de doble extorsión.
- Las amenazas persistentes avanzadas (APT) utilizan tácticas que los cortafuegos tradicionales no pueden detectar.
El papel de la IA
La IA desempeña un papel doble en el panorama de amenazas en evolución. Si bien mejora las medidas de seguridad, también potencia a los atacantes. Las organizaciones informan de que el 72 % se enfrenta a un aumento de los riesgos cibernéticos vinculados a la IA. Esto pone de manifiesto la necesidad de soluciones de seguridad sólidas que puedan adaptarse a estos nuevos retos.
| Estadística Descripción | Porcentaje | Año |
|---|---|---|
| Empresas que sufren ataques internos frecuentes | 48% | 2024 |
| Organizaciones que reportan un aumento de los riesgos cibernéticos vinculados a la IA | 72% | 2024 |
| Empresas que incrementaron sus esfuerzos de formación de empleados | 51% | 2024 |
Adoptar soluciones integrales
Importancia de la integración
Para combatir la complejidad de las amenazas actuales, las organizaciones deben adoptar soluciones de seguridad integrales. Un enfoque unificado, como Microsoft Defender XDR, consolida las señales de distintos productos y ofrece una visión completa de la seguridad en los endpoints, las identidades y las aplicaciones en la nube. Esta integración mejora las capacidades de detección y respuesta, permitiéndote responder a las amenazas con mayor eficacia.
- Ventajas de la integración:
- La gestión centralizada mejora la visibilidad de las actividades de seguridad.
- La correlación de incidentes entre productos mejora el análisis de amenazas.
- La automatización de la contención de ataques agiliza las labores de respuesta.
Mejora continua
La mejora continua es esencial frente a las amenazas en evolución. Las organizaciones deben revisar y actualizar periódicamente sus directivas de seguridad para adaptarse a los nuevos retos. La arquitectura Zero Trust (ZTA) ejemplifica este enfoque al basarse en el principio de "nunca confíes, verifica siempre". Este marco garantiza que cada interacción se examine con detalle, ofreciendo una seguridad sólida en un entorno distribuido.
- Consideraciones clave para la mejora continua:
- Abordar la fatiga por alertas y los puntos ciegos causados por múltiples herramientas de seguridad.
- Centrarse en la eficiencia operativa para reducir el tiempo y los recursos desperdiciados.
- Garantizar el cumplimiento de la normativa en entornos híbridos.
Al adoptar una postura proactiva e integrar soluciones integrales, puedes reforzar tu postura de seguridad y navegar con eficacia por la complejidad del panorama de amenazas actual.
Los modelos de seguridad híbridos presentan desafíos importantes que dificultan una protección eficaz frente a las amenazas modernas. La complejidad y la visibilidad fragmentada de estos sistemas crean vulnerabilidades que los atacantes pueden aprovechar. Entre los problemas clave se encuentran las directivas inconsistentes y un modelo de responsabilidad compartida que complica la rendición de cuentas. En cambio, adoptar Defender XDR ofrece una solución unificada que integra los datos de amenazas, automatiza las respuestas y proporciona una visibilidad completa. Como comentamos en nuestros círculos de la comunidad, la protección verdaderamente en tiempo real solo es posible cuando se derriban los silos entre herramientas. Migrar a esta plataforma avanzada no solo mejora tu postura de seguridad, sino que también aporta un ROI medible, lo que la convierte en un paso necesario para las organizaciones que quieran proteger sus activos de forma eficaz. Para profundizar en estos conceptos y escuchar estrategias prácticas de primera mano, no dejes de escuchar el episodio complementario Unify Hybrid Security with Microsoft Defender XDR.
Preguntas frecuentes
¿Qué es Defender XDR?
Defender XDR es una solución de seguridad unificada de Microsoft que integra diversas herramientas de seguridad. Proporciona detección de amenazas en tiempo real y respuesta automatizada a incidentes, lo que mejora la postura de seguridad de tu organización.
¿Cómo mejora Defender XDR la respuesta a incidentes?
Defender XDR agiliza la respuesta a incidentes al automatizar acciones y ofrecer un panel centralizado. Esta integración permite que tu equipo de seguridad responda con rapidez y eficacia ante las amenazas.
¿Puede Defender XDR reducir la fatiga de alertas?
Sí, Defender XDR reduce la fatiga de alertas al consolidar las alertas de múltiples fuentes en una única vista. Esto te ayuda a priorizar las amenazas reales y minimiza el riesgo de pasar por alto incidentes críticos.
¿Es Defender XDR adecuado para entornos híbridos?
¡Por supuesto! Defender XDR está diseñado para funcionar sin fisuras en entornos híbridos, integrando medidas de seguridad tanto para infraestructuras locales como para la nube.
¿Cómo mejora Defender XDR la visibilidad?
Defender XDR mejora la visibilidad al ofrecer una vista completa de los incidentes de seguridad en todos los dominios. Esta integración te permite rastrear las amenazas de forma más eficaz y responder con rapidez.
¿Cuáles son los beneficios económicos de usar Defender XDR?
Usar Defender XDR puede generar un ahorro significativo al reducir el riesgo de brechas de seguridad y mejorar la eficiencia operativa. Las organizaciones informan de un retorno de la inversión elevado tras migrar a esta solución.
¿Cómo puedo implementar Defender XDR en mi organización?
Para implementar Defender XDR, evalúa tus herramientas de seguridad actuales, planifica la integración y forma a tu equipo de seguridad. Microsoft ofrece recursos y soporte para facilitar una migración sin contratiempos.
¿Qué sectores se benefician más de Defender XDR?
Defender XDR beneficia a diversos sectores, como el financiero, el sanitario y el minorista. Cualquier organización que enfrente desafíos de seguridad complejos puede aprovechar sus capacidades para una protección mejorada.