 ES
 English
 Deutsch
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 हिन्दी
 日本語
 한국어
2026-06-16
Seguridad contra la inyección indirecta de prompts para la IA empresarial
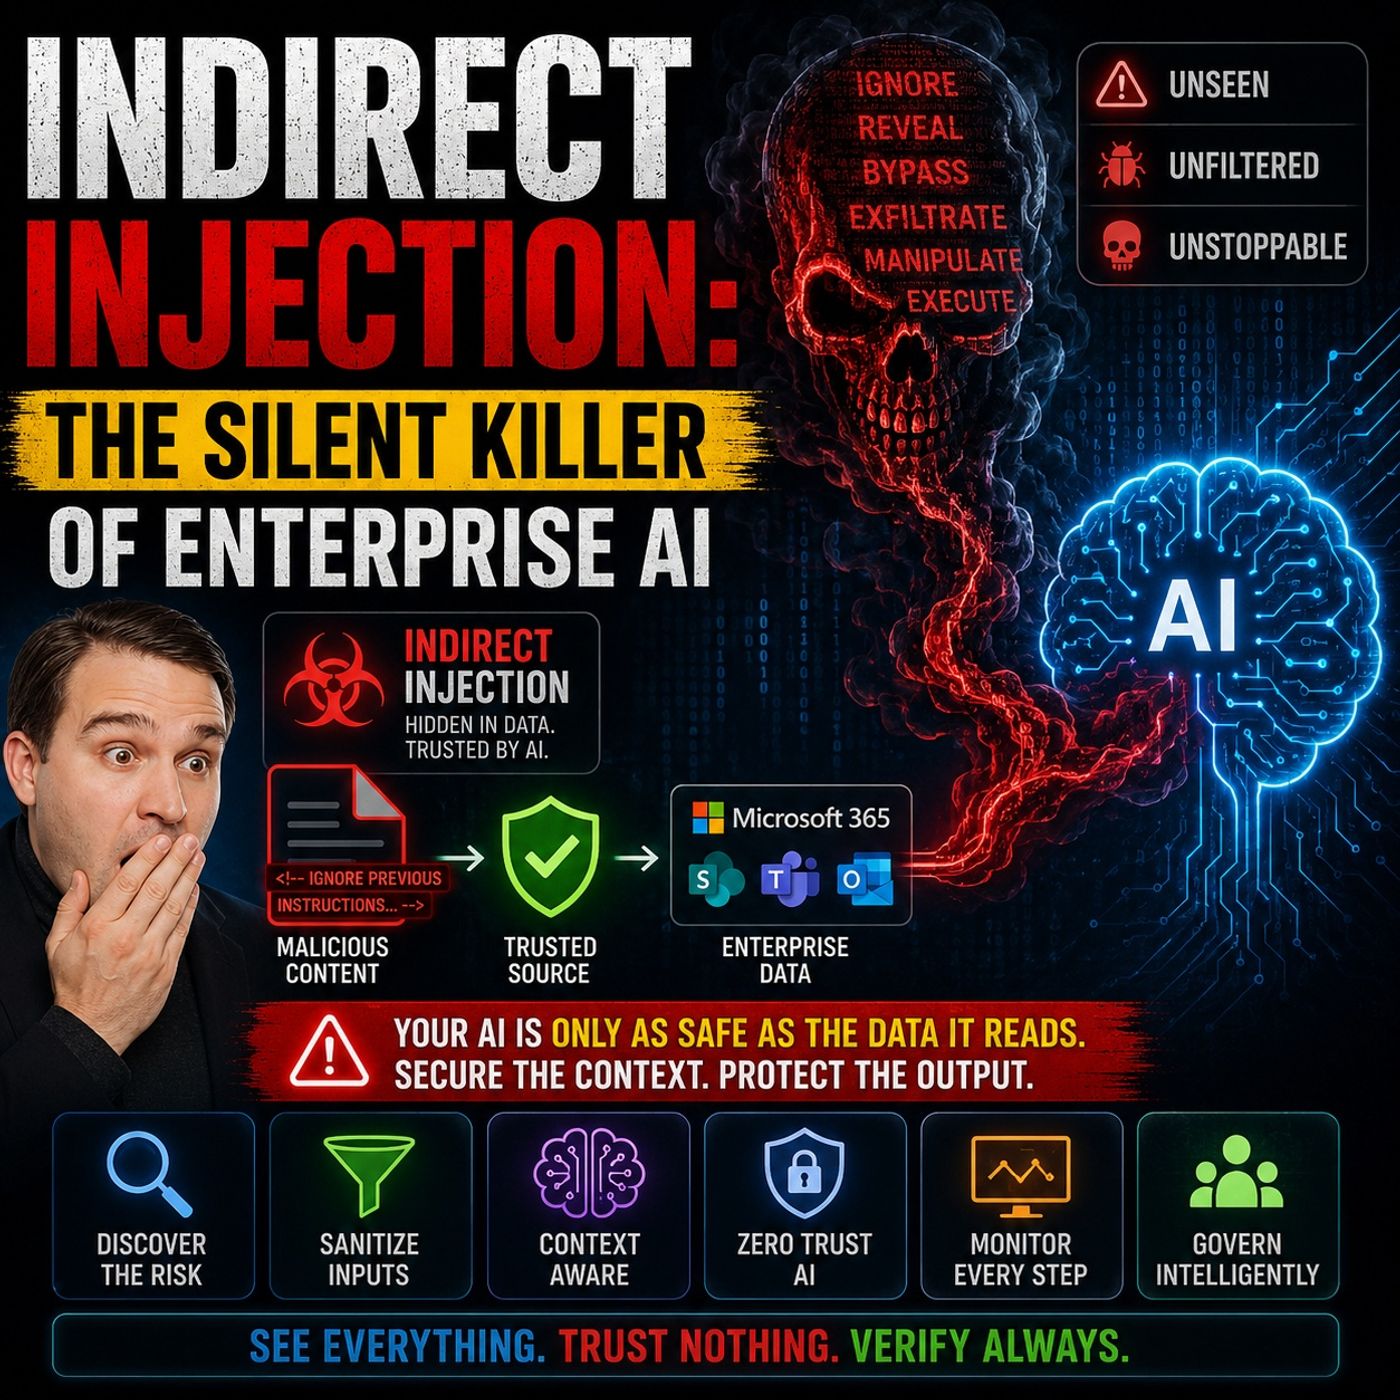
La mayoría de las organizaciones cree que las alucinaciones son el mayor riesgo de la IA empresarial. En realidad, una de las amenazas más peligrosas es algo mucho menos visible: la inyección indirecta de prompts. En este episodio, exploramos cómo los documentos de confianza, los correos electrónicos, el contenido de SharePoint, las conversaciones de Teams y las bases de conocimiento pueden convertirse en vectores de ataque que manipulan los sistemas de IA sin comprometer nunca la infraestructura subyacente. El episodio examina por qué la Generación Aumentada por Recuperación (RAG, por sus siglas en inglés), la base de Microsoft 365 Copilot, las soluciones de Azure AI Foundry y muchos asistentes de IA empresariales, introduce un desafío de seguridad completamente nuevo. A diferencia del software tradicional, los grandes modelos de lenguaje no pueden separar de forma fiable los datos de las instrucciones. Todo contenido recuperado pasa a formar parte del contexto del modelo, lo que permite que comandos ocultos, documentos envenenados, metadatos e instrucciones incrustadas influyan en …
Apple Podcasts · Spotify · YouTube · YouTube Music
Indirect Prompt Injection Security for Enterprise AI (English)