 FR
 English
 Deutsch
 Español
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Démystifier les zones d’atterrissage Azure : l’analogie du immeuble de bureaux
By Mirko Peters ·
Bienvenue de retour sur le blog ! Si vous avez déjà déployé une ressource dans Azure, vous savez à quel point le cloud évolue vite. Quelques clics ou un script rapide suffisent pour déployer des machines virtuelles, lancer des bases de données et construire des environnements complexes en quelques minutes. Mais cette rapidité et cette souplesse peuvent vite devenir une arme à double tranchant. Lor
Automatically translated with AI from the original post. Read the English original
Bienvenue de retour sur le blog ! Si vous avez déjà déployé une ressource dans Azure, vous savez à quel point le cloud évolue vite. Quelques clics ou un script rapide suffisent pour déployer des machines virtuelles, lancer des bases de données et construire des environnements complexes en quelques minutes. Mais cette rapidité et cette souplesse peuvent vite devenir une arme à double tranchant. Lorsque les équipes se précipitent dans le cloud sans plan solide, le chaos n'est jamais loin. Aujourd’hui, nous allons décortiquer l’un des concepts les plus importants de l’architecture cloud : la zone d’atterrissage Azure. Pour le rendre concret, nous l’observerons à travers un scénario bien connu : l’emménagement dans un tout nouvel immeuble de bureaux.
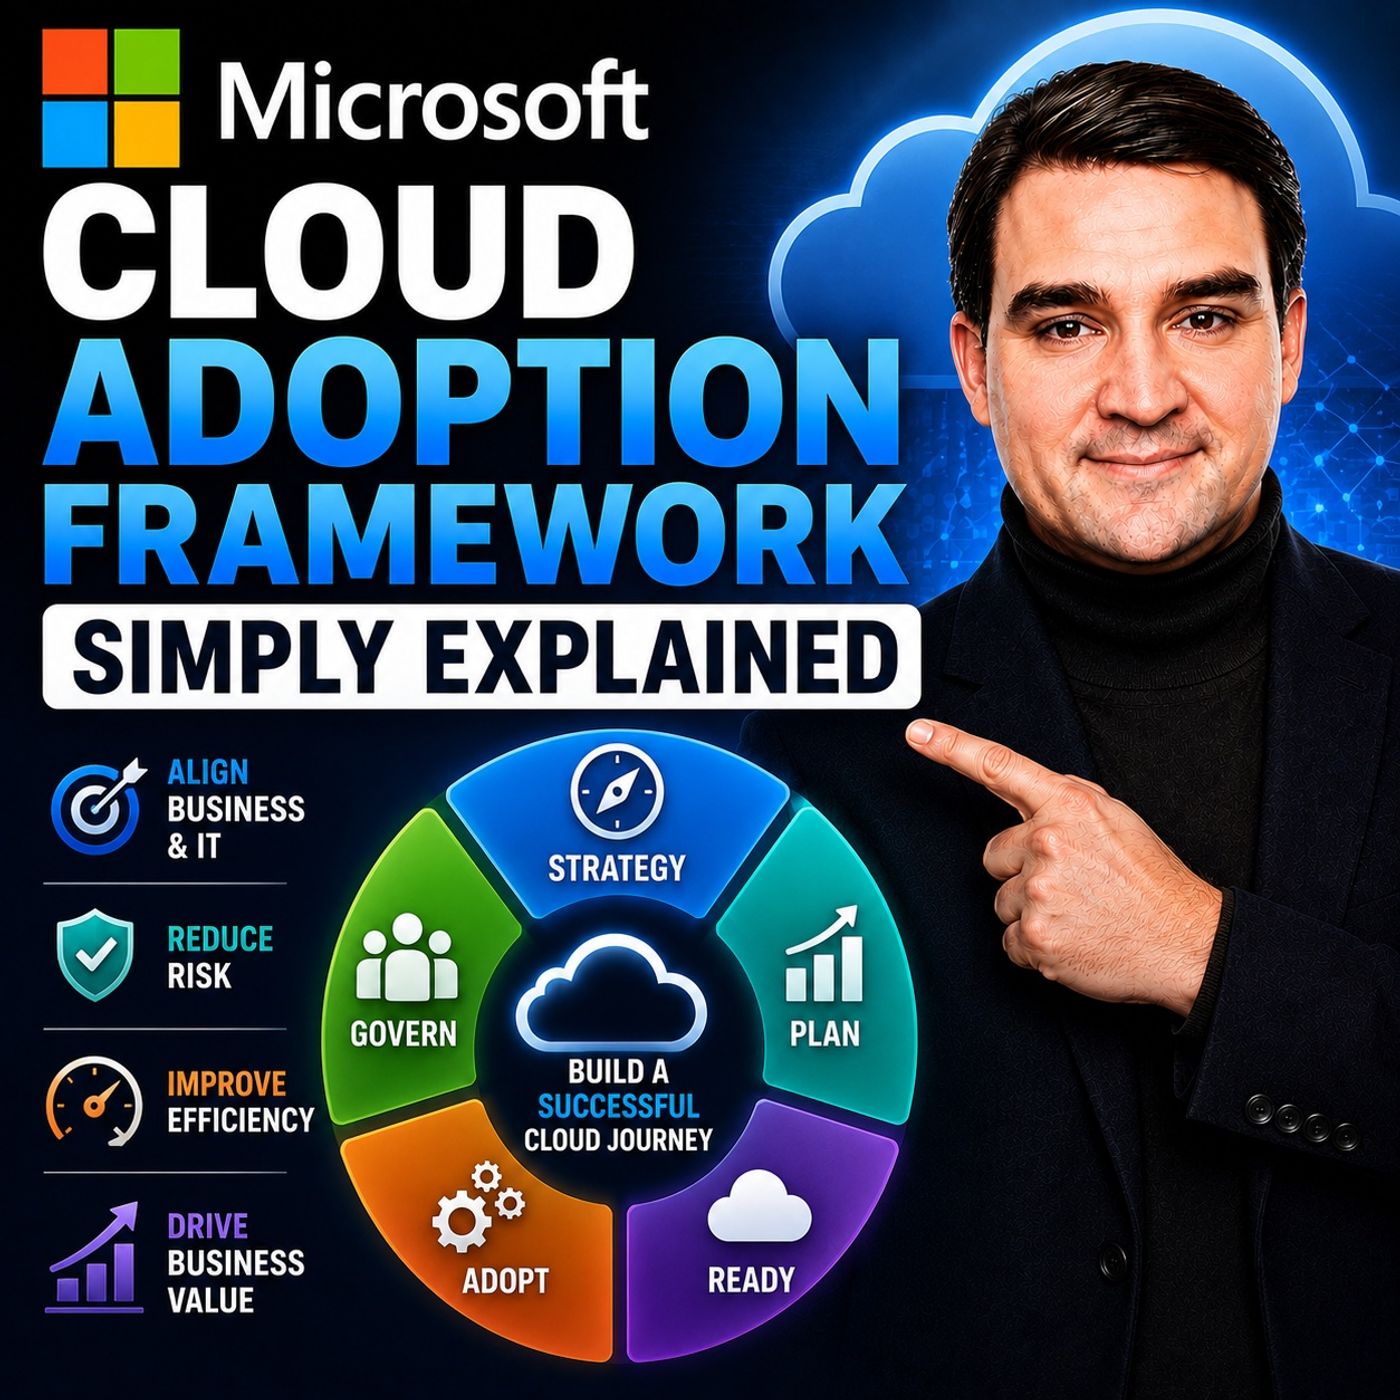
Cette réflexion prolonge directement notre récent épisode de podcast, Microsoft Cloud Adoption Framework - Simply Explained. Si vous ne l’avez pas encore écouté, je vous invite à le découvrir : il offre une vue d’ensemble complète de la manière dont le Cloud Adoption Framework (CAF) accompagne les organisations tout au long de leur parcours cloud, de la stratégie initiale jusqu’à la gestion au quotidien. Dans cet article, nous zoomerons sur la phase fondamentale « Ready » (Prêt) et nous détaillerons ce qu’est réellement une zone d’atterrissage Azure, pourquoi vous en avez besoin et comment elle garantit la sécurité, l’organisation et la scalabilité de votre entreprise.
Introduction : pourquoi le cloud a besoin d’un plan directeur
Lorsqu’une organisation décide pour la première fois de migrer vers le cloud, l’enthousiasme est palpable. La direction veut de l’innovation, les développeurs veulent de l’agilité, et les équipes informatiques veulent se libérer du matériel physique vieillissant. Pourtant, migrer vers le cloud sans plan structuré revient à déménager toute son entreprise, à entasser les cartons en un immense tas sur un terrain vague, en espérant que chacun construise ses propres réseaux d’alimentation.
Azure vous fournit toutes les matières premières nécessaires, mais il ne les assemble pas automatiquement en une architecture d’entreprise sécurisée et cohérente. Sans garde-fous partagés, une équipe pourrait exposer publiquement des bases de données par commodité, pendant qu’une autre déploie des ressources extrêmement coûteuses sans responsabilité claire sur les coûts. Très vite, personne ne sait qui possède quoi, les équipes de sécurité sont constamment en retard, et les exigences de conformité partent en fumée. C’est précisément pourquoi le cloud a besoin d’un plan directeur, et c’est là qu’intervient le concept de zone d’atterrissage.
L’analogie de l’immeuble de bureaux : qu’est-ce qu’une zone d’atterrissage Azure ?
Pour bien comprendre la zone d’atterrissage Azure, prenons l’analogie de l’immeuble de bureaux. Imaginez que votre entreprise se développe et loue un tout nouvel immeuble de plusieurs étages. Vous ne remettriez pas les clés à des centaines de collaborateurs dès le premier jour, en leur montrant des étages vides et en leur demandant de se débrouiller seuls pour l’électricité, la plomberie, les systèmes de sécurité et les portes.
Si vous procédiez ainsi, le service marketing pourrait installer un câblage non mis à la terre, la finance pourrait enfermer par mégarde tout le monde hors de la salle des serveurs, et les RH pourraient laisser la porte d’entrée déverrouillée. Que faites-vous donc à la place ? Vous faites appel à des professionnels pour construire d’abord l’infrastructure de base. Vous vous assurez que le bâtiment dispose de l’électricité, de l’eau courante, d’entrées sécurisées, de sorties de secours et de salles de réunion partagées.
Une zone d’atterrissage Azure n’est rien d’autre que cet immeuble de bureaux préconfiguré pour vos charges de travail numériques. Il s’agit d’un environnement Azure préparé, dans lequel la gestion des identités, la mise en réseau, les références de sécurité et les règles de gouvernance sont déjà en place. Lorsque les équipes applicatives sont prêtes à déployer leurs charges de travail, elles ne construisent pas les fondations du cloud à partir de zéro : elles emménagent simplement dans un bureau numérique préconstruit, sécurisé et pleinement opérationnel.
Les dangers de laisser les équipes construire à partir de zéro
Il est tentant de laisser chaque équipe de développement créer ses propres abonnements Azure et construire ce qu’elle souhaite. Après tout, cela leur permet d’avancer vite, non ? Malheureusement, cette « rapidité » n’est généralement qu’une illusion qui crée une dette technique considérable à terme.
Lorsque chaque équipe construit son propre environnement cloud à partir de zéro, la cohérence disparaît. L'équipe A applique une convention de nommage, l'équipe B en applique une autre, et l'équipe C n'en applique aucune. Lorsqu'un incident survient, identifier le responsable devient un jeu de détective frustrant. De plus, les stratégies de sécurité se fragmentent. Si la sécurité n'est pas intégrée à la couche fondamentale, chaque équipe applicative doit penser à mettre en œuvre les bonnes pratiques de manière indépendante, et l'erreur humaine garantit que quelqu'un finira par oublier un élément critique. En adoptant une approche de zone d'atterrissage centralisée, vous éliminez les travaux redondants, réduisez les erreurs de configuration et vous assurez que chaque application démarre son cycle de vie sur des bases sûres et solides.
Sécuriser les fondations : gestion des identités et des accès
Tout bon immeuble de bureaux a besoin d'un poste de sécurité robuste et d'un système de clés maîtresses. Dans le monde physique, vous ne donneriez pas à chaque employé la clé maîtresse du bureau du PDG, du coffre-fort et du local électrique. Le monde numérique exige exactement la même rigueur.
Dans Azure, l'identité constitue le nouveau périmètre de sécurité. Propulsée par Microsoft Entra ID, la gestion des identités contrôle qui, ou quoi, peut accéder à vos ressources numériques. Un principe fondamental d'une zone d'atterrissage bien conçue consiste à appliquer le principe du moindre privilège. Les utilisateurs ne doivent recevoir que les autorisations strictement nécessaires à l'exercice de leurs fonctions, et rien de plus. Les applications et les services automatisés doivent suivre exactement la même règle. Accorder à tous des autorisations d'administrateur étendues peut sembler pratique dès le premier jour, mais cela augmente de manière exponentielle le rayon d'impact en cas de compromission d'un compte ou d'une simple erreur humaine.
Poser les canalisations : les fondamentaux du réseau dans Azure
Un immeuble de bureaux ne peut fonctionner sans couloirs, portes et plomberie pour relier l'ensemble. De même, la mise en réseau dans Azure détermine la manière dont vos charges de travail communiquent entre elles, avec l'internet public et avec vos centres de données sur site.
Au sein d'une zone d'atterrissage, les modèles réseau fondamentaux sont établis avant l'arrivée de toute charge de travail. Certaines applications exigent une connectivité privée stricte vers des bases de données internes, sans jamais passer par l'internet public. D'autres systèmes, comme les applications web destinées aux clients, nécessitent un accès public contrôlé. Sans une stratégie réseau centralisée définie dans votre zone d'atterrissage, les équipes assembleront de manière hasardeuse des réseaux virtuels, des VPN et des connexions de peering, créant un réseau de trafic impossible à maintenir, vulnérable aux erreurs de configuration et aux failles de sécurité.
Maintenir l'ordre : gouvernance et Azure Policy
Même dans la culture d'entreprise la plus collaborative, des règles sont nécessaires pour assurer le bon fonctionnement de l'ensemble. Dans Azure, ces règles sont appliquées au moyen d'outils de gouvernance tels qu'Azure Policy et d'une organisation rigoureuse des ressources.
Azure vous permet d'organiser votre environnement à l'aide de groupes d'administration, d'abonnements et de groupes de ressources. Mais l'organisation seule ne suffit pas : vous avez besoin de garde-fous actifs. Azure Policy joue le rôle de votre agent de sécurité automatisé. Si votre organisation exige des balises spécifiques sur chaque ressource pour le suivi des coûts et la détermination des responsables, Azure Policy peut évaluer automatiquement les déploiements et bloquer tout élément non conforme. Si vous souhaitez restreindre les déploiements à certaines régions géographiques pour respecter les exigences de résidence des données, la stratégie s'en charge automatiquement. L'objectif n'est pas de ralentir les équipes ni de rendre Azure difficile à utiliser ; il s'agit d'empêcher les erreurs prévisibles tout en offrant aux équipes un chemin clair et conforme pour déployer leurs charges de travail.
Zones d'atterrissage de plateforme et zones d'atterrissage applicatives
À mesure que votre empreinte cloud s'étend, l'architecture de votre zone d'atterrissage évoluera naturellement pour séparer les responsabilités partagées. C'est à ce stade que la distinction entre zones d'atterrissage de plateforme et zones d'atterrissage applicatives devient essentielle.
Une zone de destination de plateforme fournit les services partagés dont dépend l’ensemble de l’entreprise. Elle comprend la gestion centralisée des identités, la connectivité réseau de base, la supervision de la sécurité et les systèmes de sauvegarde. Parallèlement, les zones de destination applicatives sont des espaces dédiés dans lesquels vivent des charges de travail ou des unités métier spécifiques. Par exemple, votre portail e-commerce destiné aux clients et votre application interne de paie peuvent fonctionner dans des zones de destination applicatives distinctes. Pourtant, les deux exploitent exactement les mêmes services de plateforme sous-jacents pour l’identité, la gouvernance et la mise en réseau. Cette séparation des responsabilités permet aux équipes applicatives de se concentrer sur la création de logiciels de qualité, tandis que l’équipe plateforme maintient une base sécurisée et stable.
Ne tout construire dès le premier jour : faire évoluer votre environnement cloud
Face aux schémas d’architecture cloud d’entreprise proposés par Microsoft, il est facile de se sentir dépassé. Ils présentent souvent des réseaux complexes, plusieurs couches de sécurité et une automatisation avancée, ce qui peut donner à un parcours cloud l’allure d’une montagne immense et infranchissable.
Voici le secret : vous n’avez pas besoin de tous les composants d’entreprise dès le premier jour. Si vous êtes une organisation de petite taille, vous n’avez pas besoin d’un réseau hub-and-spoke étendu et multirégional avant de déployer votre toute première machine virtuelle. Votre zone de destination doit correspondre à vos besoins réels d’aujourd’hui, tout en restant flexible pour évoluer demain. Commencez par les fondations essentielles dont vous avez réellement besoin, déployez quelques charges de travail représentatives, tirez les enseignements de l’expérience et itérez. Une zone de destination n’est pas un monolithe figé ; c’est un environnement vivant, qui grandit et gagne en maturité au rythme de votre activité.
Conclusion : prendre possession de votre nouveau bureau numérique
Adopter le cloud est bien plus qu’une migration technique : c’est un parcours de transformation. Se précipiter dans Azure sans plan, ou laisser chaque équipe bâtir ses fondations de zéro, c’est s’exposer à des failles de sécurité, à des dépassements budgétaires et à des difficultés administratives. En s’appuyant sur les concepts du Cloud Adoption Framework et en déployant des zones de destination Azure bien conçues, vous pouvez construire un bureau numérique sécurisé, organisé et prêt à évoluer.
Pour approfondir ce sujet et apprendre à planifier, préparer et gouverner efficacement votre environnement cloud, n’hésitez pas à écouter l’épisode complet, Microsoft Cloud Adoption Framework - Simply Explained. Merci pour votre lecture, et rendez-vous dans le prochain épisode !