 FR
 English
 Deutsch
 Español
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 हिन्दी
 日本語
 한국어
2026-06-16
Sécurité contre l'injection indirecte de prompts pour l'IA en entreprise
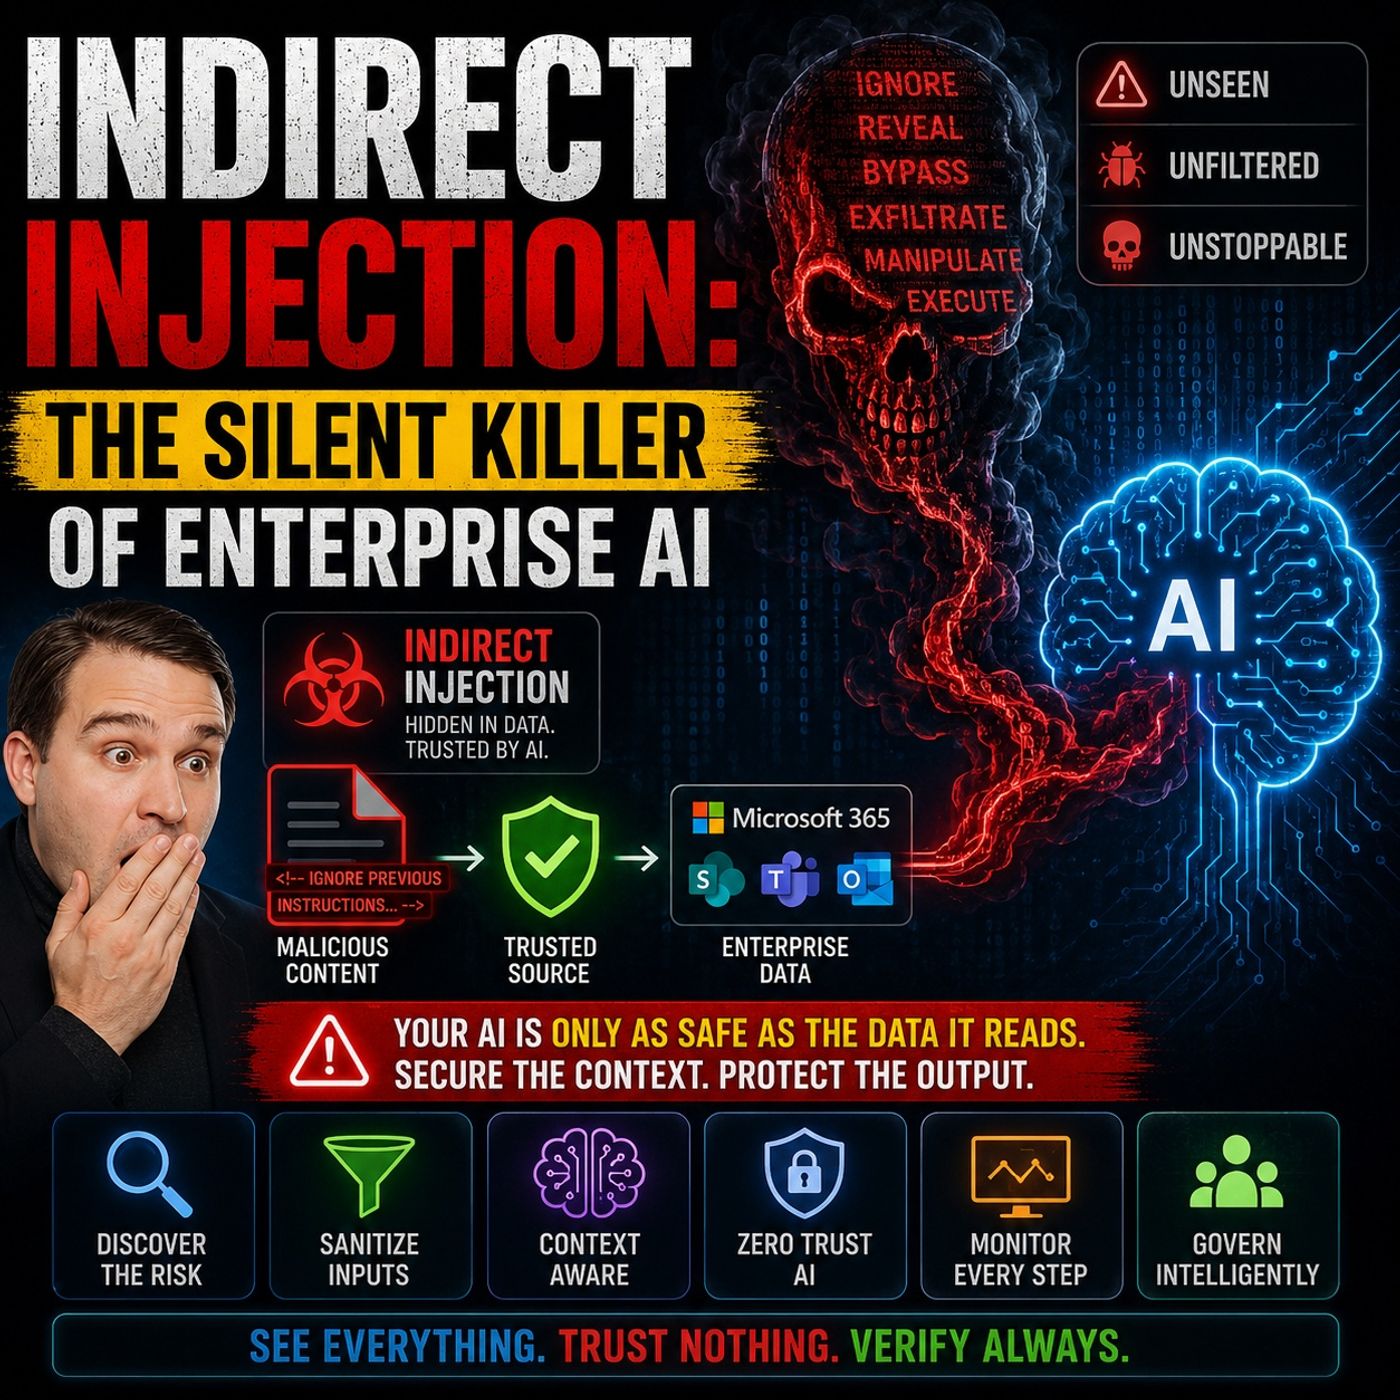
La plupart des organisations pensent que les hallucinations constituent le principal risque de l'IA en entreprise. En réalité, l'une des menaces les plus dangereuses est bien moins visible : l'injection indirecte de prompts. Dans cet épisode, nous explorons comment des documents de confiance, des e-mails, du contenu SharePoint, des conversations Teams et des bases de connaissances peuvent devenir des vecteurs d'attaque, permettant de manipuler les systèmes d'IA sans jamais compromettre l'infrastructure sous-jacente. L'épisode examine pourquoi la génération augmentée par récupération (RAG), fondement de Microsoft 365 Copilot, des solutions Azure AI Foundry et de nombreux assistants IA d'entreprise, introduit un défi de sécurité entièrement nouveau. Contrairement aux logiciels traditionnels, les grands modèles de langage ne peuvent pas séparer de manière fiable les données des instructions. Chaque contenu récupéré devient une partie du contexte du modèle, ce qui permet à des commandes cachées, des documents empoisonnés, des métadonnées et des instructions intégrées d'influencer le comportement de l'IA
Apple Podcasts · Spotify · YouTube · YouTube Music
Indirect Prompt Injection Security for Enterprise AI (English)