 FR
 English
 Deutsch
 Español
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 हिन्दी
 日本語
 한국어
2025-12-25
Corriger la dérive de conformité de Microsoft 365 au-delà des tableaux de bord verts

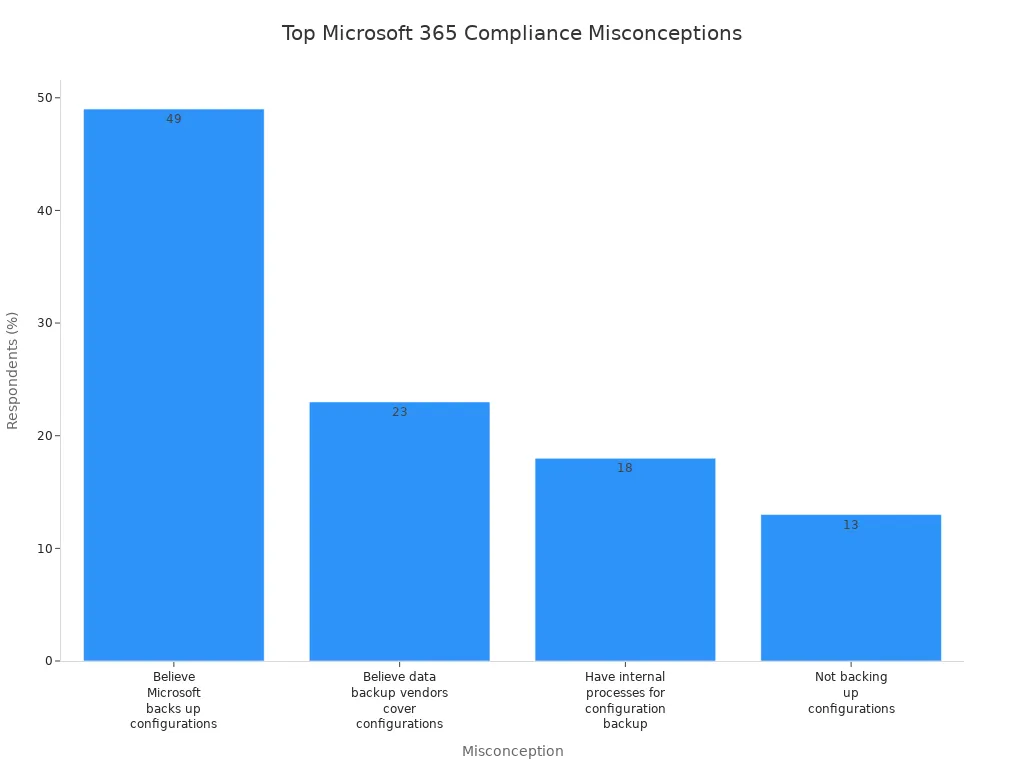
Les politiques de conformité Microsoft 365 peuvent souvent vous induire en erreur. Vous pouvez penser que tout est en ordre simplement parce que les tableaux de bord affichent des indicateurs verts. Pourtant, cette perception masque un problème plus profond connu sous le nom de boucle temporelle de la conformité. Comprendre ce concept est essentiel. Il révèle que, si vos politiques peuvent sembler efficaces, elles ne représentent pas forcément une gouvernance et une sécurité réelles. Des enquêtes récentes mettent en évidence des idées reçues courantes, comme le fait que 49 % des répondants estiment que Microsoft sauvegarde les configurations. De tels malentendus peuvent entraîner des écarts de conformité importants.
Points clés
-
Les indicateurs de conformité trompeurs peuvent créer un faux sentiment de sécurité. Ne vous fiez pas uniquement aux voyants verts des tableaux de bord.
-
La boucle temporelle de la conformité enferme les organisations dans un cycle de malentendus. Pour en sortir, analysez plus en profondeur votre état de conformité.
-
Les audits réguliers sont indispensables. Évaluez votre posture de conformité pour repérer les vulnérabilités avant qu'elles ne mènent à une violation.
-
La dérive des politiques peut exposer votre organisation à des risques. Examinez régulièrement les paramètres pour vous assurer qu'ils respectent les normes de conformité.
-
La surveillance continue est cruciale. Elle permet de détecter en temps réel les accès non autorisés et les fuites de données.
-
Utilisez des outils d'automatisation pour renforcer la conformité. Ils réduisent les erreurs manuelles et fournissent une vue en temps réel de votre état de conformité.
-
Sensibilisez vos équipes à la conformité. Une formation régulière favorise une culture de vigilance et aide à atténuer les menaces internes.
-
La gouvernance proactive est essentielle. Intégrez la conformité dans les opérations quotidiennes pour protéger votre organisation contre les menaces potentielles.
La boucle temporelle de la conformité expliquée
Indicateurs de conformité trompeurs
Vous pouvez faire confiance aux tableaux de bord de conformité de Microsoft 365 parce qu'ils affichent des voyants verts et des exécutions de politiques réussies. Toutefois, ces indicateurs peuvent vous induire en erreur. Le système génère souvent des alertes génériques qui ne donnent pas une image complète. Par exemple, certaines alertes ne font que prévenir ou bloquer sur la base de signatures larges, ce qui signifie qu'elles peuvent manquer des menaces spécifiques ou produire des faux positifs. Vous pouvez également voir des exclusions ou des indicateurs d'« autorisation » personnalisés conçus pour éviter les fausses alarmes. Bien qu'ils réduisent le bruit, ils peuvent masquer de réels problèmes de sécurité. Cela crée un faux sentiment de sécurité, vous faisant croire que vos données et vos politiques sont entièrement protégées alors que des lacunes subsistent.
Les outils de conformité de Microsoft se concentrent sur ce qui existe dans le système, et non toujours sur ce qui devrait être conservé ou protégé. Cela signifie que les indicateurs reflètent l'état actuel mais ne mesurent ni les comportements ni les schémas de risque. Vous pouvez penser que votre gouvernance est solide parce que les tableaux de bord l'indiquent, alors que la réalité peut être différente. L'impossibilité de bloquer certaines applications Microsoft en raison de leurs signatures complique encore la précision des alertes. Ces facteurs se combinent pour créer des signaux de conformité trompeurs qui masquent la véritable conformité en matière de sécurité.
Conséquences de la boucle temporelle
Ce cycle d'indicateurs de conformité trompeurs forme ce que nous appelons la boucle temporelle de la conformité. Vous voyez des voyants verts, vous supposez que tout va bien et vous cessez de creuser. Pendant ce temps, les données s'écartent de vos politiques de gouvernance. Des violations peuvent survenir discrètement parce que le système ne les signale pas correctement. Votre conformité réglementaire peut en pâtir à votre insu, exposant votre organisation à des amendes et à des atteintes à sa réputation.
La boucle temporelle de la conformité vous piège dans un cycle où les politiques semblent efficaces mais ne parviennent pas à appliquer une sécurité en temps réel. Vous pouvez manquer des modifications de données critiques ou des accès non autorisés parce que les indicateurs ne captent pas ces événements avec exactitude. Au fil du temps, cela conduit à des lacunes de gouvernance qui s'accentuent sans être remarquées. Plus vous restez dans cette boucle, plus il devient difficile d'en sortir et de rétablir une conformité réelle.
Pour sortir de cette boucle, il faut aller au-delà des indicateurs superficiels. Concentrez-vous sur la mesure des comportements, comme les ratios de création de données, les taux de survie et les ratios de couverture de découverte. Ces indicateurs révèlent dans quelle mesure vos politiques protègent les données dans la durée. Vous avez besoin d'une surveillance et d'une application continues alignées sur vos exigences de conformité. Ce n'est qu'à cette condition que vous pourrez garantir que votre environnement Microsoft 365 respecte les normes de sécurité et réglementaires sans tomber dans le piège des signaux de conformité trompeurs.
Remarque : se fier uniquement aux tableaux de bord de conformité peut mettre en danger vos données et votre gouvernance. Prenez des mesures proactives pour vérifier et faire appliquer vos politiques au-delà de ce que montrent les indicateurs.
Causes des problèmes de conformité
Dérive des politiques
Définition et exemples
La dérive des politiques se produit lorsque vos paramètres Microsoft 365 s'écartent progressivement des normes de conformité établies. Cette dérive peut résulter de différents facteurs, notamment :
-
des modifications non autorisées ou manuelles des paramètres, comme le partage avec des invités dans Teams.
-
des modifications des politiques d'identité et d'accès qui affaiblissent la sécurité.
-
des modifications directes en environnement de production sans suivre un pipeline de changement contrôlé.
-
l'absence d'approbations multipartites et de sauvegardes appropriées des configurations.
Ces actions peuvent entraîner d'importants échecs de conformité. Des travaux de recherche montrent d'ailleurs que 45 % des incidents de sécurité proviennent de mauvaises configurations, ce qui souligne l'importance de respecter strictement les politiques.
Impact sur la conformité
Lorsqu'une dérive des politiques se produit, vous risquez d'exposer votre organisation à des violations de données et à des sanctions réglementaires. L'absence de supervision peut créer des vulnérabilités que des acteurs malveillants pourraient exploiter. Vous devez rester vigilant et examiner régulièrement vos politiques pour vous assurer qu'elles correspondent à vos objectifs de conformité.
Lacunes dans l'application en temps réel
L'importance de la surveillance
Une surveillance efficace est indispensable pour maintenir la conformité de sécurité dans Microsoft 365. Sans supervision en temps réel, vous pouvez manquer des modifications critiques ou des tentatives d'accès non autorisées. Ce manque de visibilité peut créer des lacunes de gouvernance qui compromettent vos efforts de protection des données.
Outils pour une application efficace
L'utilisation des bons outils peut vous aider à combler ces lacunes d'application. Envisagez de mettre en place des solutions offrant une surveillance continue et des capacités d'alerte. Ces outils peuvent vous aider à d
Apple Podcasts · Spotify · YouTube · YouTube Music
Fix Microsoft 365 Compliance Drift Beyond Green Dashboards (English)