 FR
 English
 Deutsch
 Español
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 हिन्दी
 日本語
 한국어
2026-05-12
Sécurité des principaux de service : arrêtez d'utiliser des comptes personnels
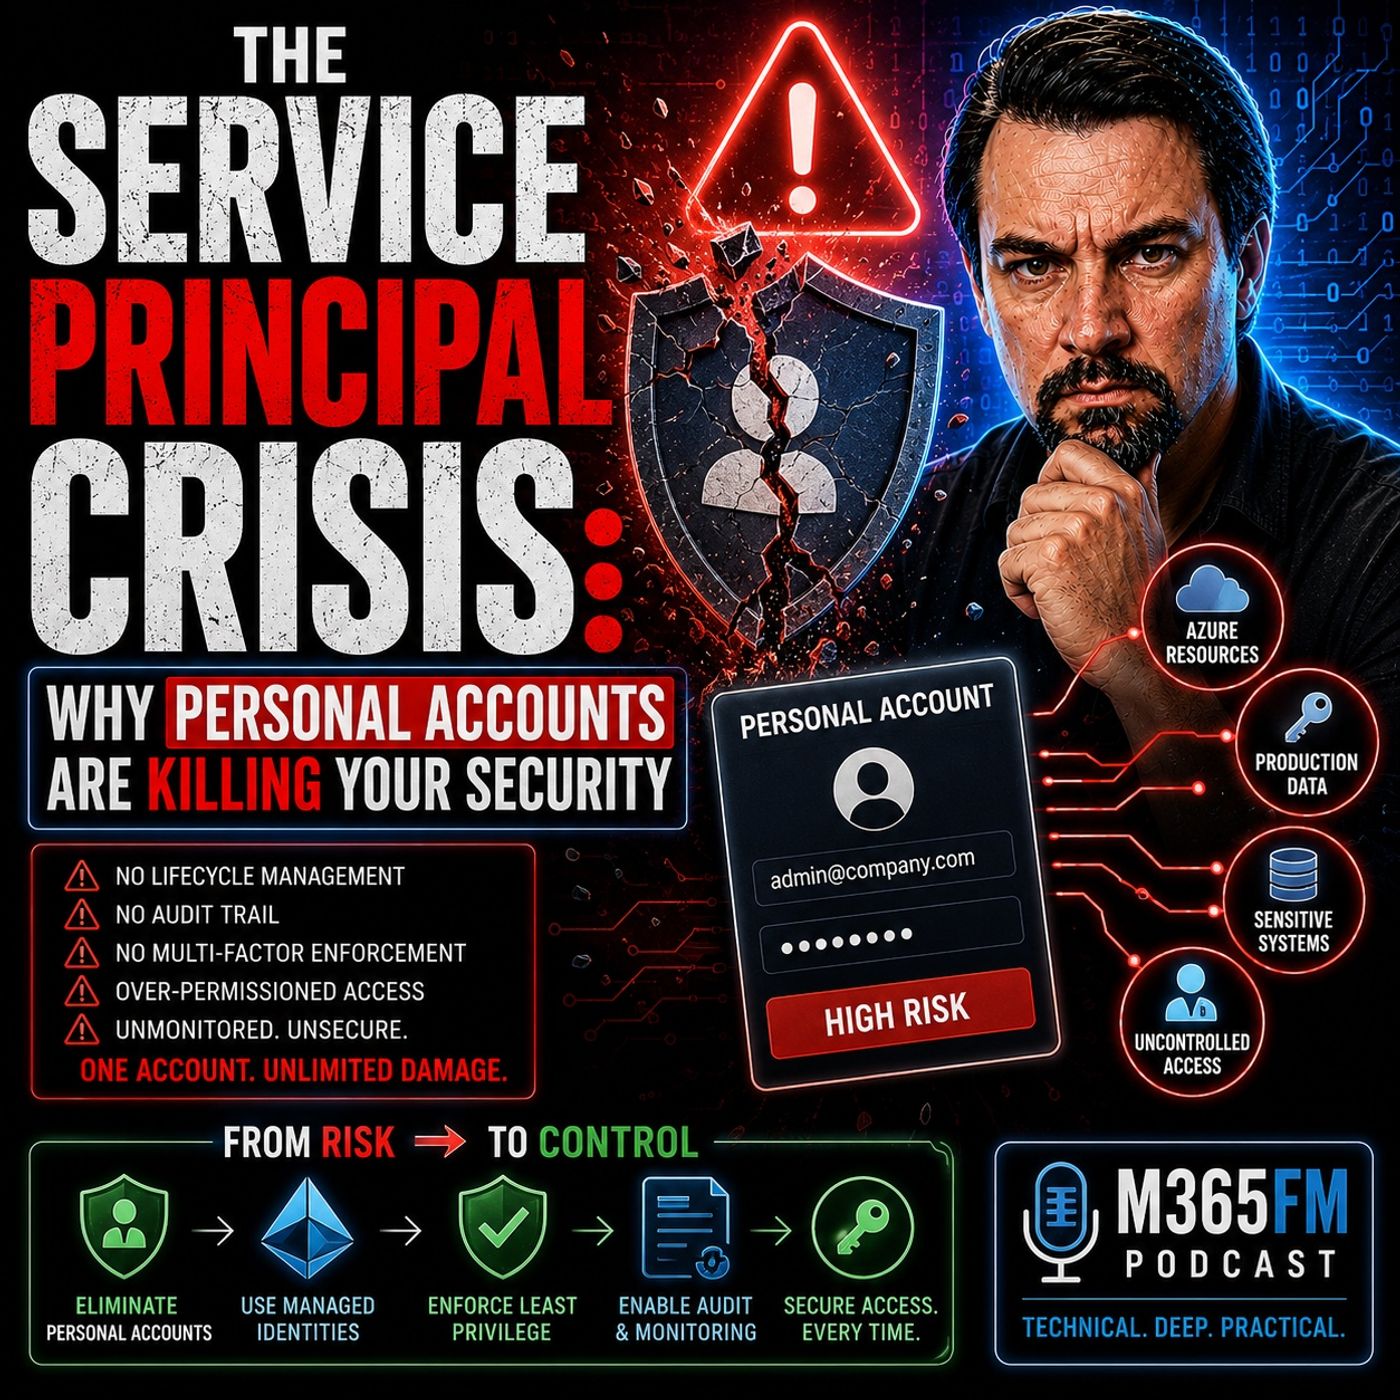
Votre environnement d'automatisation Microsoft 365 repose probablement sur une identité empruntée. Dans cet épisode du podcast M365FM, nous dévoilons l'un des risques cachés les plus importants de l'architecture cloud moderne : les flux de travail d'entreprise rattachés à des comptes utilisateurs personnels. Tout commence innocemment. Un ingénieur crée un flux Power Automate, connecte une Logic App, configure une actualisation Power BI ou déploie une intégration SharePoint avec ses propres identifiants, parce que c'est rapide et pratique. Mais dès que cette personne change de poste, réinitialise son mot de passe, déclenche une stratégie d'accès conditionnel, perd l'accès à son MFA ou quitte l'entreprise, toute la chaîne d'automatisation s'effondre. C'est ce que nous appelons la dégradation de l'identité. Des organisations du monde entier construisent, sans le savoir, une infrastructure critique reposant sur des dépendances humaines plutôt que sur des identités d'infrastructure. Il en résulte une automatisation fragile, des flux de travail défaillants et des pannes silencieuses
Apple Podcasts · Spotify · YouTube
Service Principal Security: Stop Using Personal Accounts (English)