 HI
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
2026-06-16
एंटरप्राइज़ AI के लिए अप्रत्यक्ष प्रॉम्प्ट इंजेक्शन सुरक्षा
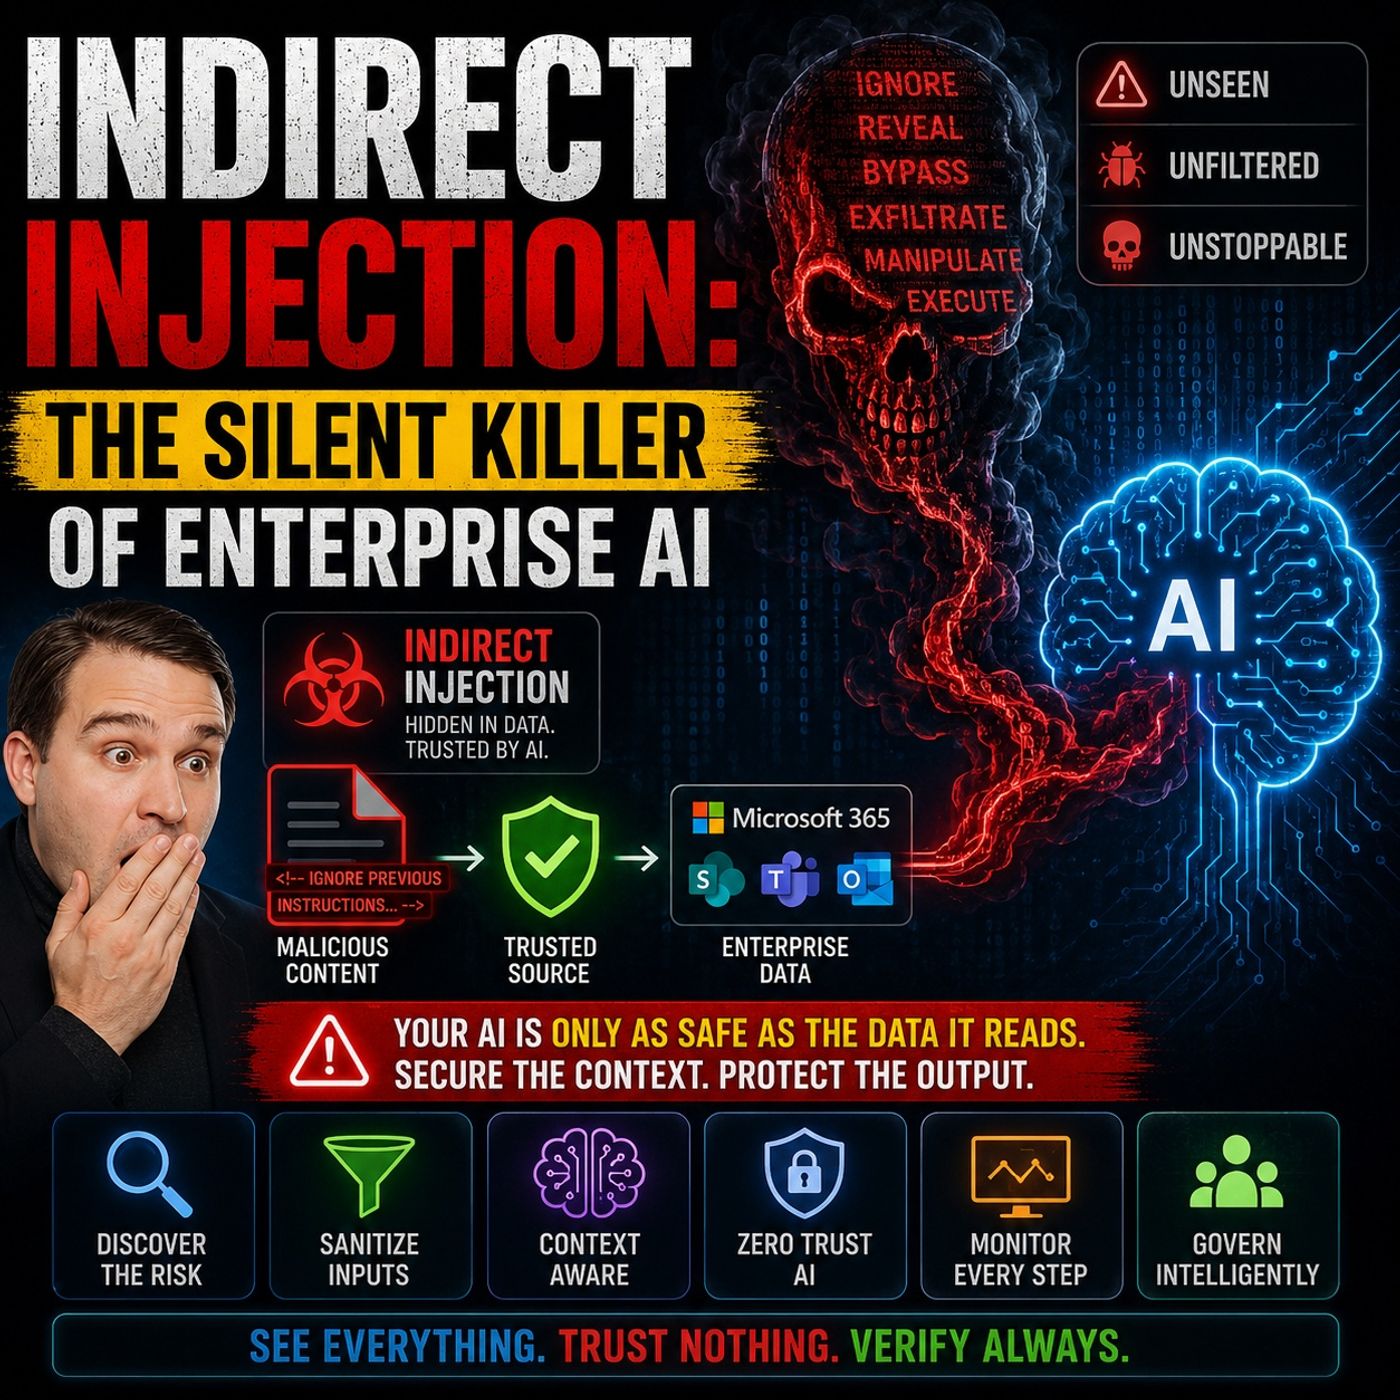
अधिकांश संगठनों का मानना है कि एंटरप्राइज़ AI में सबसे बड़ा जोखिम हेल्यूसिनेशन (भ्रामक उत्तर) है। वास्तव में, सबसे खतरनाक खतरों में से एक कहीं कम दिखाई देने वाला है: अप्रत्यक्ष प्रॉम्प्ट इंजेक्शन। इस एपिसोड में हम देखते हैं कि भरोसेमंद दस्तावेज़, ईमेल, SharePoint सामग्री, Teams वार्तालाप और ज्ञान आधार (knowledge bases) कैसे हमले के माध्यम बन सकते हैं, जो अंतर्निहित इन्फ्रास्ट्रक्चर से छेड़छाड़ किए बिना AI सिस्टम में हेरफेर कर देते हैं। इसमें यह भी जांचा गया है कि Retrieval-Augmented Generation (RAG) — जो Microsoft 365 Copilot, Azure AI Foundry समाधानों और कई एंटरप्राइज़ AI सहायकों की नींव है — एक पूरी तरह नई सुरक्षा चुनौती क्यों लाता है। पारंपरिक सॉफ़्टवेयर के विपरीत, बड़े भाषा मॉडल डेटा और निर्देशों को विश्वसनीय रूप से अलग नहीं कर पाते। पुनः प्राप्त की गई हर सामग्री मॉडल के संदर्भ (context) का हिस्सा बन जाती है, जिससे छिपे हुए कमांड, दूषित दस्तावेज़, मेटाडेटा और एम्बेडेड निर्देश मॉडल के व्यवहार को प्रभावित कर सकते हैं…
Apple Podcasts · Spotify · YouTube · YouTube Music
Indirect Prompt Injection Security for Enterprise AI (English)