 HI
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
2025-12-25
Microsoft 365 में कंप्लायंस ड्रिफ्ट को डैशबोर्ड की हरी रोशनी से आगे जाकर कैसे ठीक करें

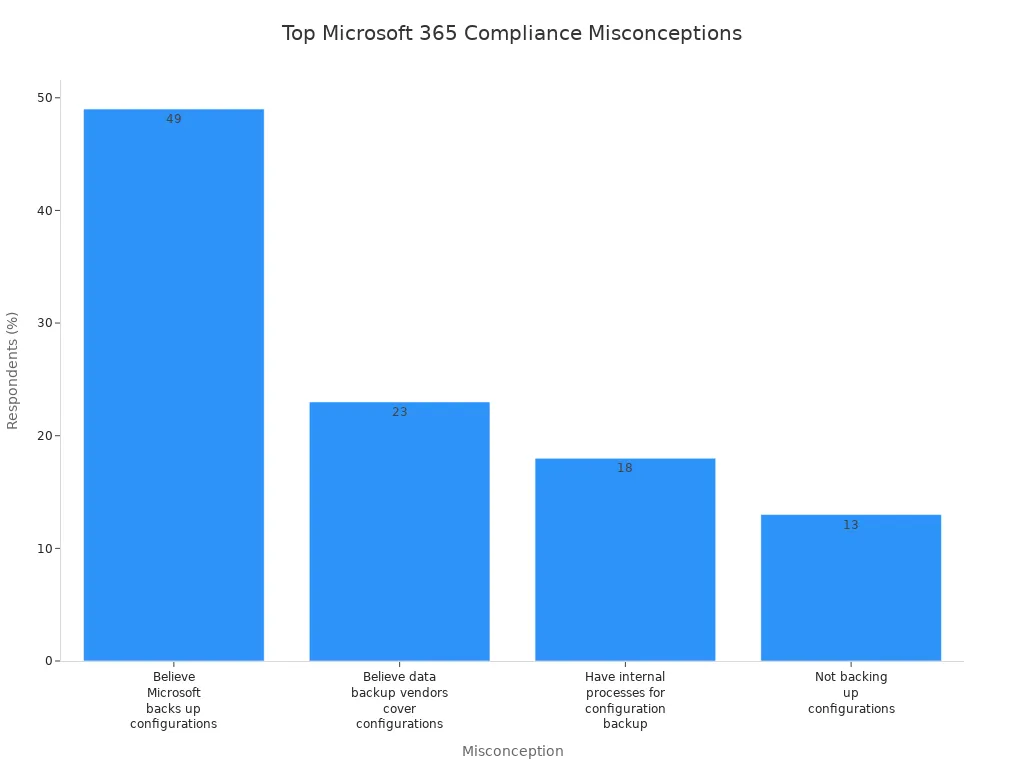
Microsoft 365 के अनुपालन नीतियाँ अक्सर आपको भ्रमित कर सकती हैं। आपको लग सकता है कि सब कुछ ठीक है क्योंकि डैशबोर्ड पर हरे संकेतक दिख रहे हैं। हालाँकि, यह धारणा एक गहरी समस्या को छिपा देती है जिसे अनुपालन समय-चक्र (compliance time-loop) कहा जाता है। इस अवधारणा को समझना महत्वपूर्ण है। यह दर्शाती है कि जबकि आपकी नीतियाँ प्रभावी दिख सकती हैं, वे वास्तविक शासन और सुरक्षा का प्रतिनिधित्व नहीं कर सकतीं। हाल के सर्वेक्षण आम गलतफहमियों को उजागर करते हैं, जैसे कि 49% उत्तरदाताओं का मानना है कि Microsoft कॉन्फ़िगरेशन का बैकअप रखता है। ऐसी गलतफहमियाँ अनुपालन में बड़ी खामियों का कारण बन सकती हैं।
मुख्य बिंदु
-
भ्रामक अनुपालन संकेतक झूठी सुरक्षा का एहसास करा सकते हैं। केवल डैशबोर्ड की हरी बत्तियों पर भरोसा न करें।
-
अनुपालन समय-चक्र संगठनों को गलतफहमी के चक्र में फँसा देता है। अपनी अनुपालन स्थिति की गहराई से जाँच करके इससे बाहर निकलें।
-
नियमित ऑडिट आवश्यक हैं। उल्लंघनों तक पहुँचने से पहले कमजोरियों की पहचान के लिए अपनी अनुपालन स्थिति का आकलन करें।
-
नीति विचलन (policy drift) आपके संगठन को जोखिम में डाल सकता है। यह सुनिश्चित करने के लिए नियमित रूप से सेटिंग्स की समीक्षा करें कि वे अनुपालन मानकों के अनुरूप हैं।
-
निरंतर निगरानी महत्वपूर्ण है। यह वास्तविक समय में अनधिकृत पहुँच और डेटा लीक का पता लगाने में मदद करती है।
-
अनुपालन बढ़ाने के लिए स्वचालन (automation) टूल्स का उपयोग करें। ये मैन्युअल त्रुटियों को कम करते हैं और आपकी अनुपालन स्थिति पर वास्तविक समय की जानकारी देते हैं।
-
अपनी टीम को अनुपालन के बारे में शिक्षित करें। नियमित प्रशिक्षण सतर्कता की संस्कृति को बढ़ावा देता है और आंतरिक खतरों को कम करने में मदद करता है।
-
सक्रिय शासन (proactive governance) महत्वपूर्ण है। संभावित खतरों से अपने संगठन की रक्षा के लिए अनुपालन को दैनिक संचालन में शामिल करें।
अनुपालन समय-चक्र की व्याख्या
भ्रामक अनुपालन संकेतक
आप Microsoft 365 के अनुपालन डैशबोर्ड पर भरोसा कर सकते हैं क्योंकि वे हरी बत्तियाँ और सफल नीति रन दिखाते हैं। हालाँकि, ये संकेतक आपको गुमराह कर सकते हैं। सिस्टम अक्सर सामान्य अलर्ट उत्पन्न करता है जो पूरी तस्वीर नहीं दिखाते। उदाहरण के लिए, कुछ अलर्ट केवल व्यापक सिग्नेचर के आधार पर चेतावनी देते हैं या ब्लॉक करते हैं, जिसका अर्थ है कि वे विशिष्ट खतरों को चूक सकते हैं या गलत सकारात्मक परिणाम दे सकते हैं। आप अपवर्जन (exclusions) या कस्टम "allow" संकेतक भी देख सकते हैं जो झूठे अलार्म रोकने के लिए बनाए गए हैं। हालाँकि ये शोर कम करने में मदद करते हैं, वे वास्तविक सुरक्षा समस्याओं को छिपा सकते हैं। इससे झूठी सुरक्षा का एहसास होता है, और आप मानने लगते हैं कि आपका डेटा और नीतियाँ पूरी तरह सुरक्षित हैं जबकि वास्तव में खामियाँ बनी रहती हैं।
Microsoft के अनुपालन टूल्स इस पर ध्यान केंद्रित करते हैं कि सिस्टम में क्या मौजूद है, न कि हमेशा इस पर कि क्या संरक्षित या सुरक्षित रखा जाना चाहिए। इसका मतलब है कि ये संकेतक वर्तमान स्थिति दर्शाते हैं लेकिन व्यवहार या जोखिम के पैटर्न को नहीं मापते। आप सोच सकते हैं कि आपका शासन मजबूत है क्योंकि डैशबोर्ड ऐसा कहते हैं, लेकिन वास्तविकता अलग हो सकती है। कुछ Microsoft ऐप्स को उनके सिग्नेचर के कारण ब्लॉक न कर पाना अलर्ट की सटीकता को और जटिल बनाता है। ये कारक मिलकर भ्रामक अनुपालन संकेत पैदा करते हैं जो वास्तविक सुरक्षा अनुपालन को छिपा देते हैं।
समय-चक्र के परिणाम
भ्रामक अनुपालन संकेतकों का यह चक्र वही है जिसे हम अनुपालन समय-चक्र कहते हैं। आप हरी बत्तियाँ देखते हैं, मान लेते हैं कि सब ठीक है, और गहराई से जाँचना बंद कर देते हैं। इस दौरान डेटा आपकी इच्छित शासन नीतियों से दूर भटकता रहता है। उल्लंघन चुपचाप हो सकते हैं क्योंकि सिस्टम उन्हें उचित रूप से चिह्नित नहीं करता। आपका नियामक अनुपालन आपकी जानकारी के बिना प्रभावित हो सकता है, जिससे आपका संगठन जुर्माने और प्रतिष्ठा की हानि के जोखिम में आ सकता है।
अनुपालन समय-चक्र आपको एक ऐसे चक्र में फँसा देता है जहाँ नीतियाँ प्रभावी दिखती हैं लेकिन वास्तविक समय की सुरक्षा लागू करने में विफल रहती हैं। आप महत्वपूर्ण डेटा परिवर्तन या अनधिकृत पहुँच को चूक सकते हैं क्योंकि संकेतक इन घटनाओं को सटीक रूप से दर्ज नहीं करते। समय के साथ, इससे शासन में खामियाँ बढ़ती जाती हैं जो अनदेखी रहती हैं। आप जितना अधिक इस चक्र में रहेंगे, उससे बाहर निकलना और वास्तविक अनुपालन बहाल करना उतना ही कठिन होगा।
इस चक्र से बाहर निकलने के लिए, आपको सतही संकेतकों से आगे देखना होगा। व्यवहार मापने पर ध्यान दें, जैसे डेटा निर्माण अनुपात, उत्तरजीविता हिट दर (survival hit rates), और खोज कवरेज अनुपात (discovery coverage ratios)। ये मेट्रिक्स दिखाते हैं कि आपकी नीतियाँ समय के साथ डेटा की कितनी अच्छी सुरक्षा करती हैं। आपको निरंतर निगरानी और प्रवर्तन की आवश्यकता है जो आपकी अनुपालन आवश्यकताओं के अनुरूप हो। तभी आप सुनिश्चित कर सकते हैं कि आपका Microsoft 365 वातावरण भ्रामक अनुपालन संकेतों का शिकार हुए बिना सुरक्षा और नियामक मानकों को पूरा करता है।
ध्यान दें: केवल अनुपालन डैशबोर्ड पर भरोसा करने से आपका डेटा और शासन जोखिम में पड़ सकता है। संकेतकों में दिखाए गए से आगे जाकर अपनी नीतियों को सत्यापित करने और लागू करने के लिए सक्रिय कदम उठाएँ।
अनुपालन समस्याओं के कारण
नीति विचलन (Policy Drift)
परिभाषा और उदाहरण
नीति विचलन तब होता है जब आपकी Microsoft 365 सेटिंग्स धीरे-धीरे स्थापित अनुपालन मानकों से हटने लगती हैं। यह विचलन विभिन्न कारणों से हो सकता है, जिनमें शामिल हैं:
-
सेटिंग्स में अनधिकृत या मैन्युअल बदलाव, जैसे Teams में गेस्ट शेयरिंग।
-
पहचान और पहुँच नीतियों में ऐसे बदलाव जो सुरक्षा को कमजोर करते हैं।
-
नियंत्रित परिवर्तन पाइपलाइन का पालन किए बिना प्रोडक्शन वातावरण में सीधे संपादन।
-
बहु-पक्षीय अनुमोदनों और उचित कॉन्फ़िगरेशन बैकअप का अभाव।
ये कार्य महत्वपूर्ण अनुपालन विफलताओं का कारण बन सकते हैं। वास्तव में, शोध बताते हैं कि 45% सुरक्षा घटनाएँ गलत कॉन्फ़िगरेशन से उत्पन्न होती हैं, जो नीतियों के सख्त पालन को बनाए रखने के महत्व को रेखांकित करता है।
अनुपालन पर प्रभाव
जब नीति विचलन होता है, तो आप अपने संगठन को डेटा उल्लंघनों और नियामक दंड के जोखिम में डाल देते हैं। निगरानी के अभाव से ऐसी कमजोरियाँ पैदा हो सकती हैं जिनका दुर्भावनापूर्ण तत्व फायदा उठा सकते हैं। आपको सतर्क रहना चाहिए और यह सुनिश्चित करने के लिए नियमित रूप से अपनी नीतियों की समीक्षा करनी चाहिए कि वे आपके अनुपालन लक्ष्यों के अनुरूप हैं।
वास्तविक समय प्रवर्तन में खामियाँ
निगरानी का महत्व
Microsoft 365 में सुरक्षा अनुपालन बनाए रखने के लिए प्रभावी निगरानी आवश्यक है। वास्तविक समय की निगरानी के बिना, आप महत्वपूर्ण परिवर्तनों या अनधिकृत पहुँच प्रयासों को चूक सकते हैं। दृश्यता की यह कमी शासन में खामियाँ पैदा कर सकती है जो आपके संगठन के डेटा संरक्षण प्रयासों को खतरे में डाल सकती हैं।
प्रभावी प्रवर्तन के लिए टूल्स
सही टूल्स का उपयोग करके आप इन प्रवर्तन खामियों को पाट सकते हैं। ऐसे समाधानों पर विचार करें जो निरंतर निगरानी और अलर्टिंग क्षमताएँ प्रदान करते हों। ये टूल्स आपकी मदद कर सकते हैं कि
Apple Podcasts · Spotify · YouTube · YouTube Music
Fix Microsoft 365 Compliance Drift Beyond Green Dashboards (English)