 HI
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
2026-05-12
सर्विस प्रिंसिपल सुरक्षा: व्यक्तिगत अकाउंट का उपयोग बंद करें
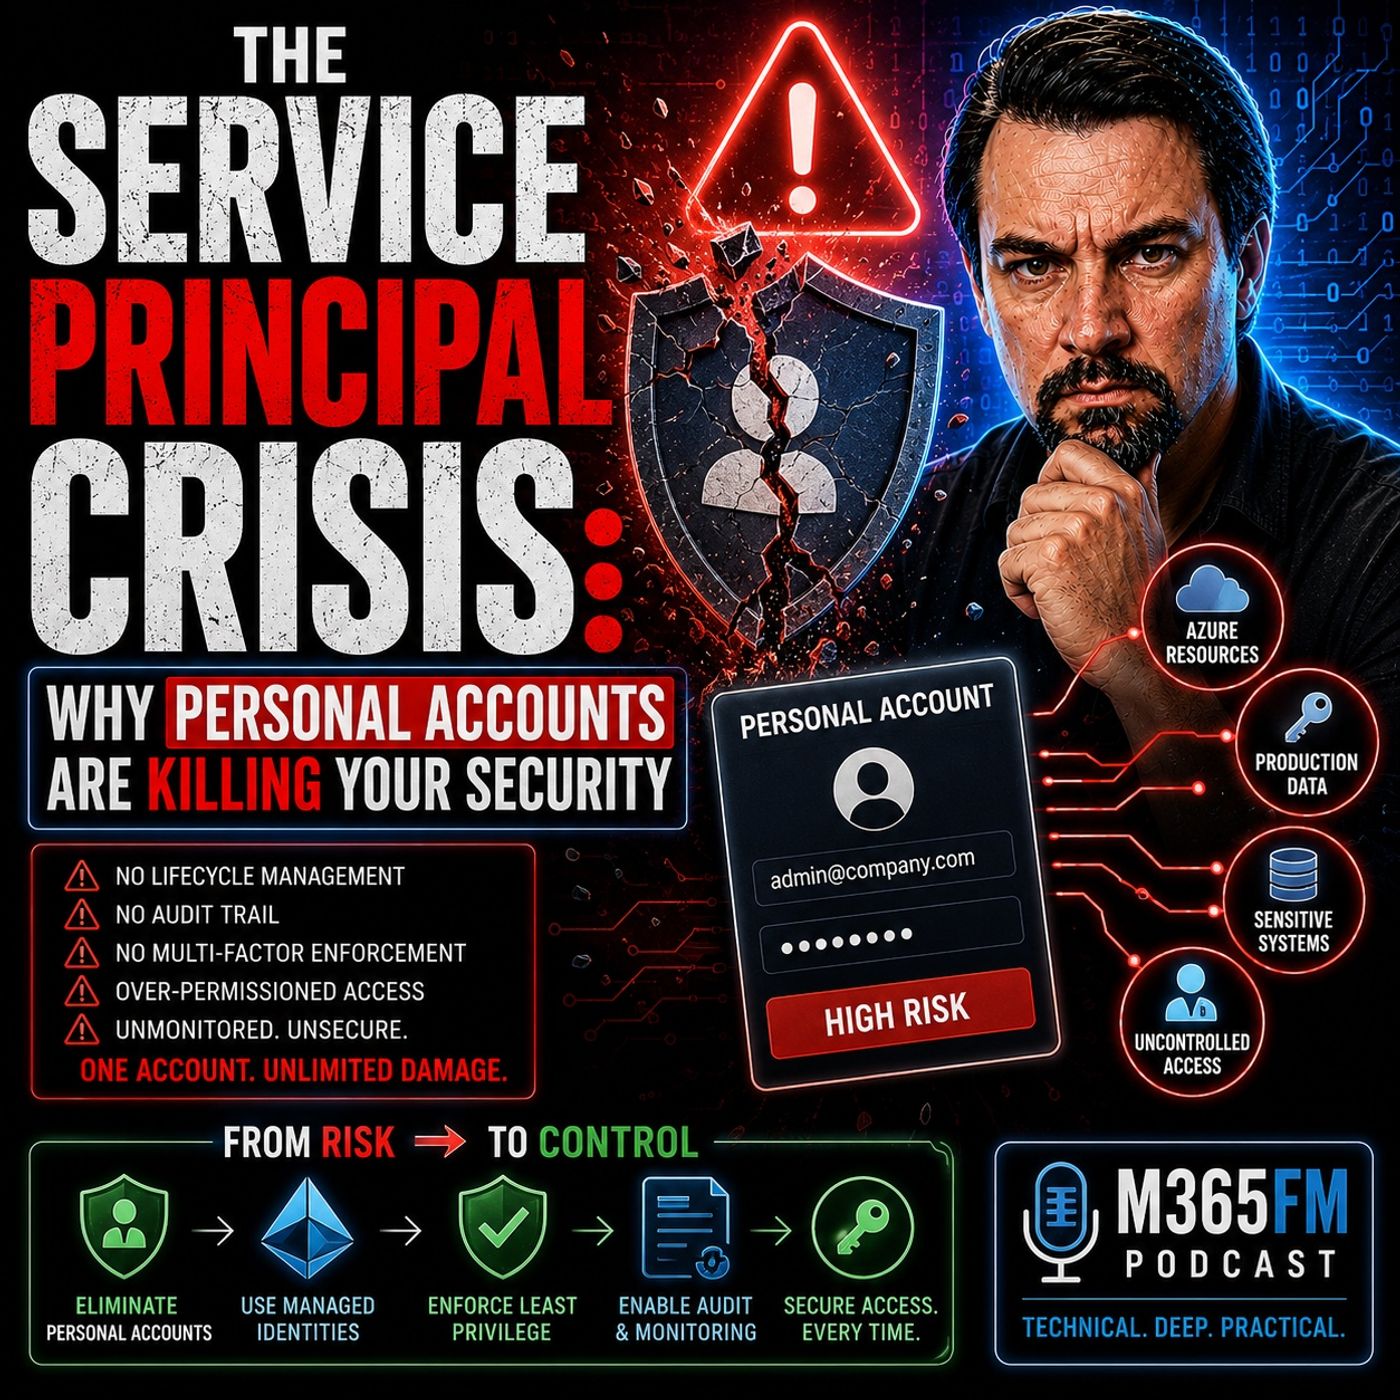
आपका Microsoft 365 ऑटोमेशन वातावरण शायद उधार की पहचान पर चल रहा है। M365FM Podcast के इस एपिसोड में हम आधुनिक क्लाउड आर्किटेक्चर के सबसे बड़े छिपे जोखिमों में से एक को उजागर करते हैं: व्यक्तिगत उपयोगकर्ता अकाउंट से जुड़े एंटरप्राइज़ वर्कफ़्लो। यह शुरुआत मासूमियत से होती है। कोई इंजीनियर अपने क्रेडेंशियल का उपयोग करके Power Automate फ़्लो बनाता है, Logic App कनेक्ट करता है, Power BI रिफ़्रेश कॉन्फ़िगर करता है, या SharePoint इंटीग्रेशन तैनात करता है, क्योंकि यह तेज़ और सुविधाजनक है। लेकिन जैसे ही वह व्यक्ति भूमिका बदलता है, पासवर्ड रीसेट होता है, Conditional Access सक्रिय होता है, MFA तक उसकी पहुँच खो जाती है, या वह कंपनी छोड़ देता है, पूरी ऑटोमेशन श्रृंखला ढह जाती है। यह पहचान सड़न (identity rot) है। दुनिया भर के संगठन अनजाने में महत्वपूर्ण इन्फ्रास्ट्रक्चर को पहचान-आधारित इन्फ्रास्ट्रक्चर अकाउंट के बजाय मानव निर्भरताओं पर खड़ा कर रहे हैं। इसका परिणाम है नाज़ुक ऑटोमेशन, विफल वर्कफ़्लो और चुपचाप होने वाले आउटेज।
Apple Podcasts · Spotify · YouTube
Service Principal Security: Stop Using Personal Accounts (English)