 ID
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Memahami Azure Landing Zone: Analogi Gedung Perkantoran
By Mirko Peters ·
Selamat datang kembali di blog ini! Jika Anda pernah membuat resource di Azure, Anda tentu tahu betapa cepatnya cloud bergerak. Hanya dengan beberapa klik atau sebuah skrip singkat, Anda dapat men-deploy virtual machine, membuat database, dan membangun lingkungan yang kompleks dalam hitungan menit. Namun, kecepatan dan fleksibilitas yang luar biasa ini dapat dengan cepat menjadi pedang bermata dua
Automatically translated with AI from the original post. Read the English original
Selamat datang kembali di blog ini! Jika Anda pernah membuat resource di Azure, Anda tentu tahu betapa cepatnya cloud bergerak. Hanya dengan beberapa klik atau sebuah skrip singkat, Anda dapat men-deploy virtual machine, membuat database, dan membangun lingkungan yang kompleks dalam hitungan menit. Namun, kecepatan dan fleksibilitas yang luar biasa ini dapat dengan cepat menjadi pedang bermata dua. Ketika tim mulai terburu-buru masuk ke cloud tanpa rencana yang matang, kekacauan tidak akan lama datang. Hari ini, kita akan membahas salah satu konsep terpenting dalam arsitektur cloud: Azure landing zone. Agar lebih mudah dipahami, kita akan melihatnya melalui sebuah skenario dunia nyata yang sangat familiar, yaitu pindah ke gedung perkantoran yang baru.
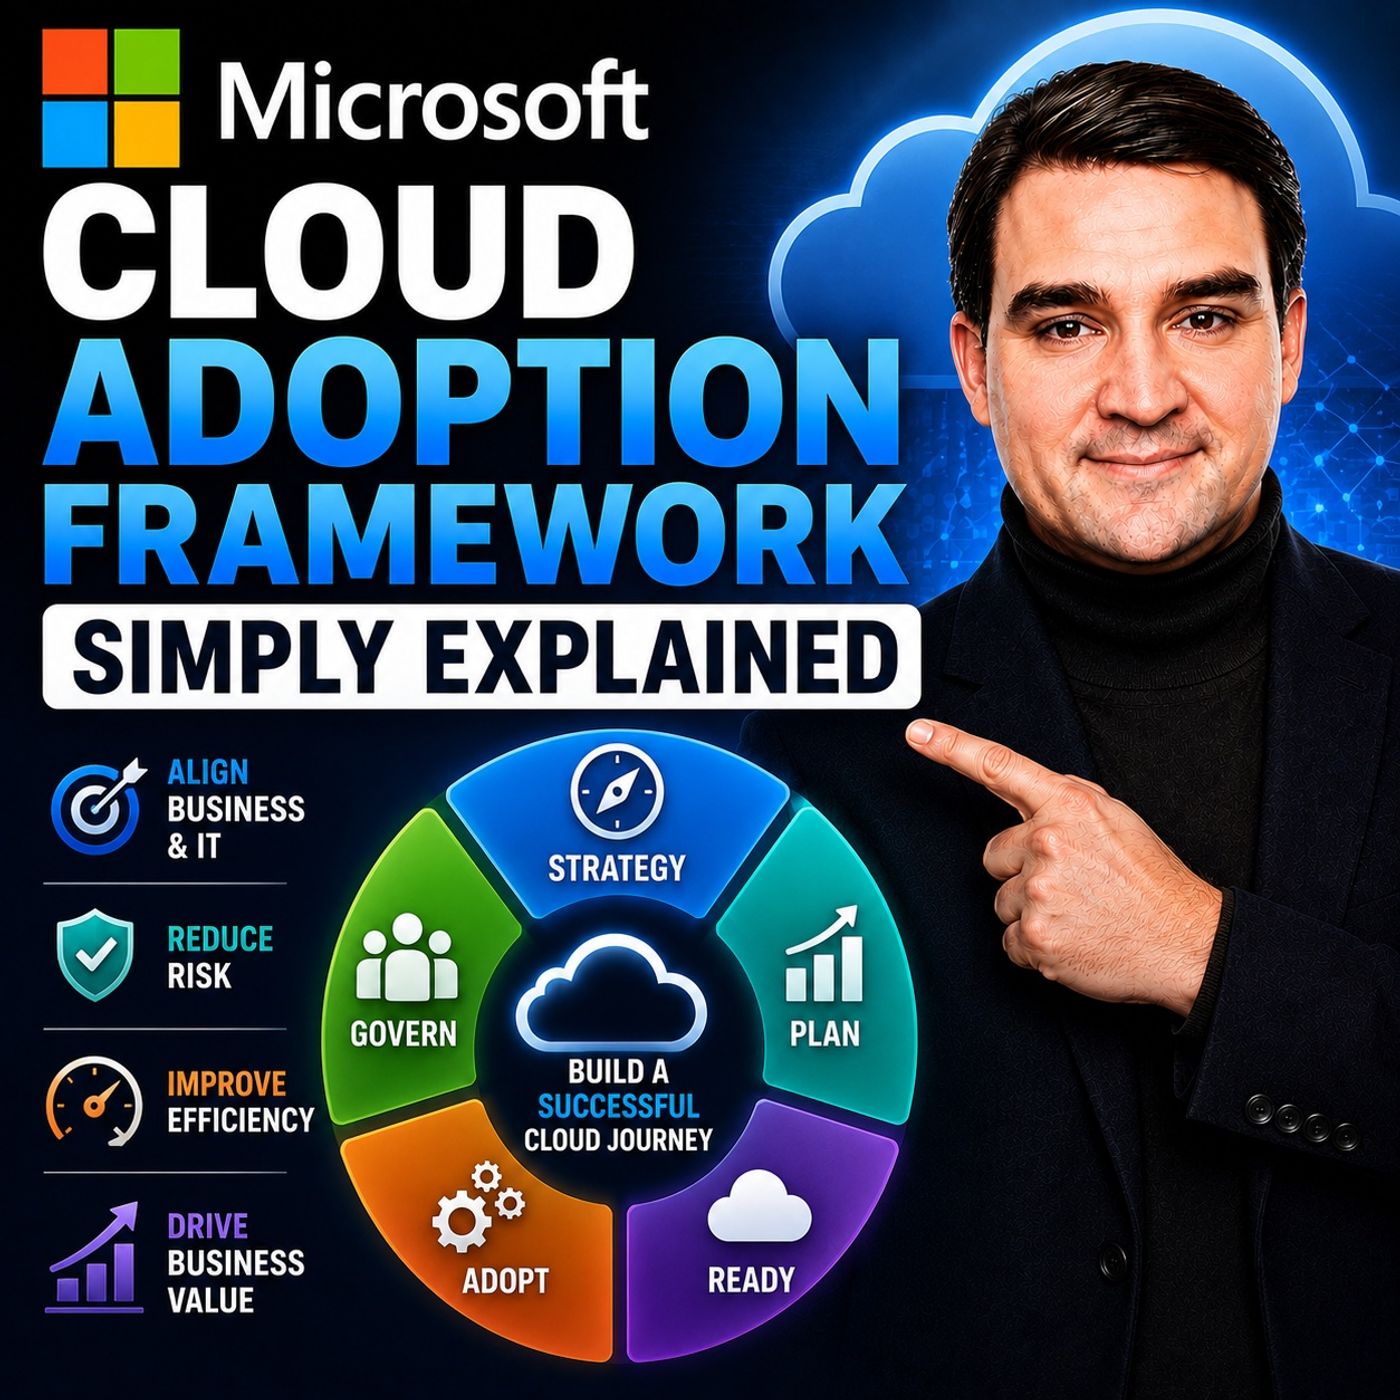
Pembahasan ini berkaitan langsung dengan episode podcast kami yang baru, Microsoft Cloud Adoption Framework - Simply Explained. Jika Anda belum mendengarkan episode tersebut, sangat disarankan untuk menyimaknya guna mendapatkan gambaran menyeluruh tentang bagaimana Cloud Adoption Framework (CAF) memandu organisasi melalui seluruh perjalanan cloud mereka, mulai dari strategi awal hingga pengelolaan berkelanjutan. Dalam artikel ini, kita akan menyoroti fase fondasi "Ready" dan menguraikan apa sebenarnya Azure landing zone, mengapa Anda membutuhkannya, dan bagaimana landing zone menjaga organisasi Anda tetap aman, tertata, dan dapat diskalakan.
Pendahuluan: Mengapa Cloud Membutuhkan Cetak Biru
Ketika organisasi pertama kali memutuskan untuk pindah ke cloud, antusiasmenya terasa jelas. Pimpinan menginginkan inovasi, developer menginginkan kelincahan, dan tim IT ingin terbebas dari perangkat keras fisik yang sudah usang. Namun, memindahkan seluruh operasi ke cloud tanpa rencana yang terstruktur ibarat mengemas seluruh perusahaan, menumpuk semua kotak di lahan kosong, lalu berharap setiap orang membangun sendiri jaringan utilitasnya.
Azure menyediakan semua bahan mentah yang Anda butuhkan, tetapi Azure tidak secara otomatis merakitnya menjadi arsitektur enterprise yang aman dan terpadu. Tanpa pagar pengaman bersama, satu tim mungkin mengekspos database ke publik demi kemudahan, sementara tim lain membuat resource yang sangat mahal tanpa kejelasan kepemilikan biaya. Tak lama kemudian, tidak ada yang tahu siapa memiliki apa, tim keamanan terus tertinggal, dan standar kepatuhan pun terabaikan. Inilah alasan mengapa cloud membutuhkan cetak biru, dan di sinilah konsep landing zone berperan.
Analogi Gedung Perkantoran: Apa Itu Azure Landing Zone?
Untuk benar-benar memahami Azure landing zone, mari kita gunakan analogi gedung perkantoran. Bayangkan perusahaan Anda sedang berkembang dan menyewa sebuah gedung perkantoran bertingkat yang baru. Anda tentu tidak akan langsung menyerahkan kunci kepada ratusan karyawan pada hari pertama, menunjuk lantai-lantai kosong, dan meminta setiap departemen mencari sendiri cara memasang instalasi listrik, saluran air, sistem keamanan, dan pintu.
Jika itu yang terjadi, departemen pemasaran mungkin memasang kabel tanpa pentanahan, departemen keuangan tanpa sengaja mengunci semua orang dari ruang server, dan HR mungkin membiarkan pintu depan terbuka tanpa kunci. Lalu, apa yang biasanya Anda lakukan? Anda mempekerjakan para profesional untuk membangun infrastruktur dasar terlebih dahulu. Anda memastikan gedung memiliki listrik, air bersih, pintu masuk yang aman, jalur evakuasi darurat, dan ruang rapat bersama.
Azure landing zone pada dasarnya adalah gedung perkantoran yang telah dikonfigurasi sebelumnya untuk beban kerja digital Anda. Ini adalah lingkungan Azure yang sudah disiapkan, dengan manajemen identitas, jaringan, baseline keamanan, dan aturan tata kelola yang sudah berjalan. Ketika tim aplikasi siap men-deploy beban kerjanya, mereka tidak perlu membangun fondasi cloud dari nol. Mereka cukup pindah ke kantor digital yang sudah jadi, aman, dan siap digunakan sepenuhnya.
Bahaya Membiarkan Tim Membangun dari Nol
Godaan untuk membiarkan setiap tim pengembangan membuat langganan Azure sendiri dan membangun apa pun yang mereka inginkan memang besar. Bukankah itu membuat mereka bergerak lebih cepat? Sayangnya, "kecepatan" tersebut biasanya hanyalah ilusi yang menciptakan utang teknis besar di kemudian hari.
Ketika setiap tim membangun lingkungan cloud-nya sendiri dari nol, konsistensi pun hilang. Tim A menggunakan satu konvensi penamaan, Tim B menggunakan konvensi lain, dan Tim C tidak menggunakan konvensi sama sekali. Saat insiden terjadi, mengidentifikasi kepemilikan berubah menjadi permainan detektif yang membuat frustrasi. Selain itu, kebijakan keamanan menjadi terfragmentasi. Jika keamanan tidak tertanam di lapisan fondasi, setiap tim aplikasi harus ingat untuk menerapkan praktik terbaik secara mandiri, dan kesalahan manusia pasti membuat seseorang melewatkan sesuatu yang krusial. Dengan menerapkan pendekatan landing zone terpusat, Anda menghilangkan pekerjaan yang berulang, mengurangi kesalahan konfigurasi, dan memastikan bahwa setiap aplikasi memulai siklus hidupnya di atas fondasi yang aman dan kokoh.
Mengamankan Fondasi: Manajemen Identitas dan Akses
Setiap gedung perkantoran yang baik membutuhkan meja keamanan yang andal dan sistem kunci induk. Di dunia fisik, Anda tentu tidak akan memberikan kunci induk ke ruang kantor CEO, brankas, dan ruang kelistrikan kepada setiap karyawan. Dunia digital menuntut disiplin yang persis sama.
Di Azure, identitas adalah perimeter keamanan baru Anda. Didukung oleh Microsoft Entra ID, manajemen identitas mengendalikan siapa, atau apa, yang dapat mengakses sumber daya digital Anda. Prinsip inti dari landing zone yang dirancang dengan baik adalah menerapkan prinsip hak akses minimum. Pengguna hanya boleh menerima izin yang benar-benar diperlukan untuk menjalankan pekerjaannya, tidak lebih. Aplikasi dan layanan otomatis seharusnya mengikuti aturan yang sama persis. Memberikan izin administratif yang luas kepada semua orang mungkin terasa praktis di hari pertama, tetapi hal itu meningkatkan dampak ledakan secara eksponensial jika suatu akun disusupi atau terjadi kesalahan manusia yang sederhana.
Memasang Jalur: Dasar-Dasar Jaringan di Azure
Anda tidak bisa memiliki gedung perkantoran yang berfungsi tanpa lorong, pintu, dan instalasi pipa untuk menghubungkan semuanya. Demikian pula, jaringan Azure menentukan bagaimana beban kerja Anda berkomunikasi satu sama lain, dengan internet publik, dan dengan pusat data on-premises Anda.
Dalam landing zone, pola jaringan dasar ditetapkan sebelum beban kerja apa pun masuk. Sebagian aplikasi memerlukan konektivitas privat yang ketat ke basis data internal tanpa pernah menyentuh internet publik. Sistem lain, seperti aplikasi web yang menghadap pelanggan, memerlukan akses publik yang terkendali. Tanpa strategi jaringan terpusat yang didefinisikan dalam landing zone Anda, setiap tim akan menyambungkan jaringan virtual, VPN, dan koneksi peering secara serampangan, menciptakan jaringan lalu lintas yang sulit dipelihara dan rentan terhadap salah konfigurasi serta celah keamanan.
Menjaga Ketertiban: Tata Kelola dan Azure Policy
Bahkan di budaya perusahaan yang paling kolaboratif sekalipun, aturan diperlukan agar segala sesuatu berjalan lancar. Di Azure, aturan tersebut ditegakkan melalui alat tata kelola seperti Azure Policy dan pengorganisasian sumber daya yang tepat.
Azure memungkinkan Anda mengatur lingkungan menggunakan grup manajemen, langganan, dan grup sumber daya. Namun, pengorganisasian saja tidak cukup; Anda memerlukan pagar pengaman yang aktif. Azure Policy berperan sebagai penjaga keamanan otomatis Anda. Jika organisasi Anda mewajibkan tag tertentu pada setiap sumber daya untuk pelacakan biaya dan kepemilikan, Azure Policy dapat secara otomatis mengevaluasi penerapan dan memblokir apa pun yang tidak sesuai. Jika Anda ingin membatasi penerapan ke wilayah geografis tertentu demi kepatuhan residensi data, policy mewujudkannya secara otomatis. Tujuannya bukan untuk memperlambat orang atau menyulitkan penggunaan Azure; tujuannya adalah mencegah kesalahan yang dapat diprediksi sambil memberi tim jalur yang jelas dan patuh untuk menerapkan beban kerja mereka.
Landing Zone Platform vs. Aplikasi
Seiring pertumbuhan jejak cloud Anda, arsitektur landing zone Anda secara alami akan berkembang untuk memisahkan tanggung jawab bersama. Di sinilah perbedaan antara landing zone platform dan landing zone aplikasi menjadi penting.
Platform landing zone menyediakan layanan bersama yang diandalkan oleh seluruh perusahaan. Layanan ini mencakup manajemen identitas terpusat, konektivitas jaringan inti, pemantauan keamanan, dan sistem cadangan. Sementara itu, application landing zone adalah ruang khusus tempat beban kerja atau unit bisnis tertentu beroperasi. Misalnya, portal e-commerce yang menghadap pelanggan dan aplikasi penggajian internal Anda mungkin beroperasi di application landing zone yang terpisah. Namun, keduanya sama-sama memanfaatkan layanan platform dasar yang persis sama untuk identitas, tata kelola, dan jaringan. Pemisahan tanggung jawab ini memastikan tim aplikasi dapat fokus menulis perangkat lunak yang baik, sementara tim platform menjaga fondasi yang aman dan stabil.
Jangan Membangun Semuanya di Hari Pertama: Mengembangkan Lingkungan Cloud Anda
Saat melihat diagram arsitektur cloud perusahaan yang disediakan Microsoft, mudah merasa kewalahan. Diagram tersebut sering menampilkan jaringan yang kompleks, berbagai lapisan keamanan, dan otomasi tingkat lanjut yang bisa membuat perjalanan cloud terlihat seperti gunung raksasa yang tak tertaklukkan.
Rahasianya begini: Anda tidak membutuhkan setiap komponen perusahaan sejak hari pertama. Jika organisasi Anda berukuran kecil, Anda tidak perlu jaringan hub-and-spoke multi-region yang besar sebelum menerapkan mesin virtual pertama Anda. Landing zone Anda sebaiknya sesuai dengan kebutuhan aktual saat ini, dengan fleksibilitas untuk berkembang di masa depan. Mulailah dengan fondasi inti yang benar-benar Anda butuhkan, terapkan beberapa beban kerja representatif, pelajari dari pengalaman tersebut, lalu lakukan iterasi. Landing zone bukanlah monolit statis; ia adalah lingkungan yang hidup, yang tumbuh dan matang seiring dengan kebutuhan bisnis Anda.
Kesimpulan: Pindah ke Kantor Digital Baru Anda
Mengadopsi cloud jauh lebih dari sekadar migrasi teknis—ini adalah perjalanan transformasi. Terburu-buru masuk ke Azure tanpa rencana, atau membiarkan setiap tim membangun fondasinya sendiri dari nol, adalah resep untuk celah keamanan, pembengkakan anggaran, dan sakit kepala administratif. Dengan memanfaatkan konsep Cloud Adoption Framework dan menerapkan Azure landing zone yang dirancang dengan baik, Anda dapat membangun kantor digital yang aman, terorganisasi, dan siap berkembang.
Untuk menggali lebih dalam topik ini dan mempelajari cara merencanakan, menyiapkan, serta mengelola lingkungan cloud Anda secara efektif, pastikan Anda mendengarkan episode lengkap kami, Microsoft Cloud Adoption Framework - Simply Explained. Terima kasih telah membaca, dan sampai jumpa di episode berikutnya!