 ID
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Mengapa Model Keamanan Hibrida Anda Menciptakan Titik Buta yang Berbahaya
By Mirko Peters ·
Selamat datang kembali di podcast dan pembahasan mendalam kami tentang arsitektur keamanan perusahaan. Jika Anda mengelola lingkungan TI modern, kemungkinan besar Anda sudah hidup di dunia hibrida. Namun, seperti yang kami bahas dalam episode terbaru, realitas hibrida ini memiliki "biaya tersembunyi", yaitu ancaman yang terlewat, kelelahan analis, dan titik buta yang terus bertambah. Dalam tulisan
Automatically translated with AI from the original post. Read the English original
Selamat datang kembali di podcast dan pembahasan mendalam kami tentang arsitektur keamanan perusahaan. Jika Anda mengelola lingkungan TI modern, kemungkinan besar Anda sudah hidup di dunia hibrida. Namun, seperti yang kami bahas dalam episode terbaru, realitas hibrida ini memiliki biaya tersembunyi, yaitu ancaman yang terlewat, kelelahan analis, dan titik buta yang terus bertambah. Dalam tulisan ini, kami akan memperluas tema-tema tersebut dan membahas mengapa model keamanan hibrida tradisional mulai runtuh serta bagaimana organisasi modern menjembatani celah tersebut.
Untuk langsung masuk ke pendamping audio dari pembahasan ini, dengarkan episode podcast unggulan kami: Unify Hybrid Security with Microsoft Defender XDR.
Kelemahan Model Keamanan Hibrida
Kompleksitas dan Silo
Banyak Dasbor
Model keamanan hibrida sering menimbulkan kompleksitas operasional. Anda mungkin mendapati diri Anda mengelola banyak dasbor dari berbagai vendor, masing-masing menyajikan format data dan kemampuan yang berbeda. Fragmentasi ini mempersulit postur keamanan Anda. Kebutuhan untuk menyatukan alat-alat yang terisolasi ini menimbulkan tantangan yang signifikan. Misalnya, lingkungan hibrida mengharuskan Anda untuk memperluas kontrol keamanan di seluruh infrastruktur on-premises dan cloud. Tanggung jawab ganda ini dapat membebani tim keamanan Anda, karena mereka harus menerapkan kebijakan yang konsisten sekaligus mengelola celah integrasi.
- Kompleksitas Integrasi: Menyatukan banyak alat keamanan dari vendor yang berbeda bisa sangat menantang secara teknis. Setiap alat memiliki API dan format data yang unik, sehingga sulit membangun platform keamanan yang kohesif.
- Celah Visibilitas: Format telemetri yang tidak konsisten dapat menunda deteksi dan respons terhadap ancaman. Sebagian besar organisasi (75%) diperkirakan mengadopsi strategi cloud hibrida pada 2026, namun hanya 23% yang melaporkan memiliki visibilitas penuh di seluruh lingkungan cloud mereka.
Alat yang Terpecah-pecah
Ketergantungan pada alat yang terisolasi dalam model keamanan hibrida meningkatkan kemungkinan terjadinya kebijakan yang tidak konsisten. Inkonsistensi ini dapat menyebabkan ancaman terlewat dan respons insiden yang tertunda. Ketika alat keamanan tidak saling berkomunikasi dengan baik, Anda berisiko menciptakan titik buta dalam pertahanan Anda. Kompleksitas dalam mengelola alat-alat ini dapat mengakibatkan kurangnya visibilitas yang menyeluruh, sehingga penyerang dapat memanfaatkan celah di antara berbagai domain.
Ancaman yang Terlewat
Kelelahan akibat Peringatan
Kelelahan akibat peringatan merupakan masalah kritis dalam pengaturan keamanan hibrida. Organisasi menerima rata-rata hampir 3.000 peringatan keamanan setiap hari. Meskipun volume peringatan menurun dalam beberapa tahun terakhir, 63% peringatan masih belum ditangani. Volume yang luar biasa besar ini dapat membuat analis security operations center (SOC) Anda melewatkan ancaman nyata. Riset menunjukkan bahwa kelelahan akibat peringatan meningkatkan rata-rata waktu deteksi (MTTD) dan rata-rata waktu respons (MTTR), sehingga meningkatkan risiko terjadinya pelanggaran.
- Dampak pada Respons: Kelelahan akibat peringatan menimbulkan biaya triase bernilai miliaran dan kelelahan analis. Seiring organisasi menerapkan lebih banyak alat deteksi, masalahnya semakin parah dan menciptakan celah keamanan yang dapat dieksploitasi.
Minimnya Visibilitas
Minimnya visibilitas di lingkungan hibrida secara langsung berkontribusi pada ancaman yang terlewat. Visibilitas yang terfragmentasi meningkatkan kemungkinan kebijakan yang tidak konsisten dan respons insiden yang tertunda. Ketergantungan pada banyak alat keamanan dapat menyulitkan pengelolaan keamanan di seluruh lingkungan cloud hibrida. Sebuah laporan terbaru menyoroti bahwa organisasi sering kesulitan dengan fungsi yang tumpang tindih dan proses manual, yang dapat berujung pada ancaman yang terlewat.
| Jenis Bukti | Statistik |
|---|---|
| Frekuensi Ancaman Orang Dalam | 74% organisasi melaporkan peningkatan serangan dari orang dalam. |
| Tingkat Keparahan Kerusakan | Ancaman dari orang dalam menimbulkan kerusakan 20 kali lebih besar dibandingkan ancaman dari luar. |
| Rata-rata Biaya Pelanggaran | $4,5 juta per pelanggaran. |
Mengapa Defender XDR Itu Penting
Solusi Keamanan Terpadu
Integrasi Berbagai Alat
Defender XDR menyediakan solusi keamanan terpadu yang mengintegrasikan berbagai domain keamanan, sehingga mengatasi celah yang muncul akibat alat yang terisolasi. Dengan menggabungkan email, identitas, endpoint, dan aplikasi cloud, Defender XDR memastikan Anda memiliki pendekatan keamanan yang kohesif. Integrasi ini memungkinkan Anda mengelola ancaman secara lebih efektif di seluruh lanskap digital Anda.
- Manfaat Utama Integrasi:
- Menghilangkan celah perlindungan di berbagai domain keamanan.
- Meningkatkan visibilitas terhadap potensi ancaman, sehingga deteksi dan respons menjadi lebih cepat.
- Mengurangi kompleksitas dengan menyediakan satu antarmuka untuk memantau dan mengelola keamanan.
Dasbor terpadu Defender XDR memungkinkan Anda memantau seluruh lingkungan digital dari satu antarmuka. Pandangan menyeluruh ini sangat penting untuk pelacakan insiden yang efektif, sehingga Anda dapat dengan cepat mengidentifikasi dan merespons ancaman tanpa harus berpindah-pindah antar dasbor.
| Fitur | Manfaat |
|---|---|
| Visibilitas Terpusat | Memberikan tampilan terpadu atas ancaman di seluruh titik akses, sehingga meningkatkan akurasi deteksi. |
| Investigasi Otomatis | Merespons ancaman dengan kecepatan mesin, sehingga waktu respons berkurang secara signifikan. |
| Manajemen Insiden yang Efisien | Menghilangkan kebutuhan untuk berpindah antar berbagai platform, sehingga alur kerja dioptimalkan untuk respons yang lebih cepat. |
Manajemen Insiden Komprehensif
Dengan Defender XDR, manajemen insiden menjadi lebih efisien. Platform ini memungkinkan Anda menyederhanakan alur kerja dan menyesuaikan respons agar sesuai dengan kebutuhan organisasi Anda. Fleksibilitas ini membantu Anda mengatur respons otomatis, baik dengan memilih isolasi ancaman secara langsung maupun peringatan untuk investigasi lebih lanjut.
- Keunggulan Manajemen Komprehensif:
- Alur kerja yang dapat disesuaikan meningkatkan efisiensi respons insiden.
- Tindakan otomatis meminimalkan intervensi manual, sehingga tim Anda dapat fokus pada tugas-tugas strategis.
- Perlindungan real-time memastikan ancaman ditangani dengan cepat, sehingga mengurangi risiko pelanggaran.
Respons Ancaman Proaktif
Tindakan Otomatis
Defender XDR mengotomatiskan respons ancaman dengan mengintegrasikan data dari berbagai sumber keamanan. Kemampuan ini memungkinkan tindakan penahanan dan pemulihan yang cepat, sehingga kebutuhan intervensi manual berkurang secara signifikan. Berbeda dengan model keamanan hibrida tradisional yang sering beroperasi secara terisolasi, Defender XDR menyederhanakan proses respons sehingga menjadi lebih efisien.
- Dampak Otomatisasi:
- Waktu respons yang cepat berarti lebih sedikit serangan yang berhasil.
- Otomatisasi mengurangi beban tim keamanan, sehingga mereka dapat mengalokasikan sumber daya dengan lebih efektif.
Deteksi Real-Time
Deteksi real-time merupakan fondasi kemampuan Defender XDR. Platform ini terus memantau lingkungan Anda dan mengidentifikasi ancaman saat muncul. Pendekatan proaktif ini memungkinkan Anda merespons dengan cepat sehingga potensi kerusakan dapat diminimalkan.
- Wawasan Studi Kasus:
Studi Kasus Alat Deteksi Waktu Deteksi Awal Waktu Penahanan Jumlah Endpoint Terdampak Serangan Ransomware EDR 20 menit 2 jam 150 Serangan Ransomware XDR 10 menit 30 menit 50 Ancaman dari Orang Dalam EDR 15 menit 1 jam 2 GB Ancaman dari Orang Dalam XDR 5 menit 20 menit 0 GB
Statistik ini menggambarkan efektivitas Defender XDR dalam mengurangi waktu deteksi dan penahanan, sekaligus menunjukkan keunggulannya dibandingkan model tradisional.
Implikasi Biaya Keamanan Hibrida
Biaya Tersembunyi
Inefisiensi dalam Respons
Lingkungan keamanan hibrida sering kali menimbulkan biaya tersembunyi yang dapat berdampak signifikan pada anggaran Anda. Ketidakefisienan dalam merespons dapat muncul dari berbagai faktor, termasuk kompleksitas mengelola banyak alat dan kebutuhan akan pemantauan terus-menerus. Riset menunjukkan bahwa 94% organisasi melaporkan pemborosan dalam belanja layanan cloud publik mereka. Hampir separuh memperkirakan lebih dari 25% anggaran mereka hilang akibat ketidakefisienan.
- Ketidakefisienan Umum:
- Biaya tersembunyi yang terkait dengan layanan cloud, seperti biaya egress dan biaya permintaan API, sering kali tidak disadari.
- Mengelola lingkungan hibrida membutuhkan beberapa koneksi jaringan, yang dapat meningkatkan biaya operasional.
| Biaya Tersembunyi | Deskripsi |
|---|---|
| Tantangan Skalabilitas | Seiring meningkatnya kebutuhan keamanan, sistem tradisional sering kali memerlukan investasi besar pada perangkat keras tambahan dan konfigurasi yang rumit untuk diperluas, sehingga menimbulkan biaya tak terduga. |
| Pemeliharaan Berkelanjutan | Memelihara sistem tradisional menimbulkan biaya berkelanjutan untuk perawatan, pengelolaan data, dan kemungkinan peningkatan, yang dapat menumpuk seiring waktu. |
| Biaya Pemantauan Karyawan | Kebutuhan staf untuk memantau umpan meningkatkan biaya tenaga kerja dan mengalihkan sumber daya dari tugas lain, menambah total biaya menjaga keamanan. |
| Kekhawatiran Keamanan Siber | Memastikan keamanan sistem tradisional membutuhkan pemantauan dan pembaruan berkelanjutan, yang bisa mahal dan rumit, sehingga menambah biaya operasional. |
| Biaya Lisensi Perangkat Lunak | Sistem tradisional sering kali melibatkan biaya berulang untuk peningkatan perangkat lunak dan fitur tambahan, yang dapat secara signifikan memengaruhi total biaya kepemilikan. |
Penguras Sumber Daya
Penguras sumber daya yang terkait dengan keamanan hibrida bisa sangat besar. Organisasi sering kali mendapati diri mereka mengalokasikan lebih banyak personel dan dana untuk mengelola sistem yang beragam. Pengalihan ini dapat menghambat kemampuan Anda untuk fokus pada inisiatif strategis.
- Statistik Utama:
- 62% pemimpin TI melampaui anggaran penyimpanan cloud mereka pada tahun lalu, dengan 49% dari total tagihan penyimpanan objek cloud dihabiskan untuk biaya, bukan untuk kapasitas penyimpanan.
- Organisasi yang menjalankan banyak layanan cloud sering menghadapi ketidakefisienan operasional, yang menyebabkan peningkatan biaya.
Penghematan dengan Defender XDR
Risiko Pelanggaran yang Lebih Rendah
Beralih ke Microsoft Defender XDR dapat menghasilkan penghematan signifikan dengan mengurangi risiko pelanggaran. Kemampuan deteksi real-time platform memungkinkan identifikasi dan penahanan ancaman yang lebih cepat. Pendekatan proaktif ini meminimalkan dampak finansial dari insiden keamanan.
| Aspek Kontribusi | Penjelasan |
|---|---|
| MTTD/MTTR Lebih Cepat | Korelasi berbasis AI dan penahanan otomatis membantu mendeteksi dan menahan ancaman sebelum meningkat. |
| Risiko pelanggaran dan ransomware lebih rendah | Deteksi dini anomali membatasi pergerakan lateral dan mengurangi dampak serangan. |
| ROI lebih tinggi pada alat yang ada | XDR menghubungkan platform keamanan yang ada, meningkatkan efektivitasnya tanpa biaya tambahan. |
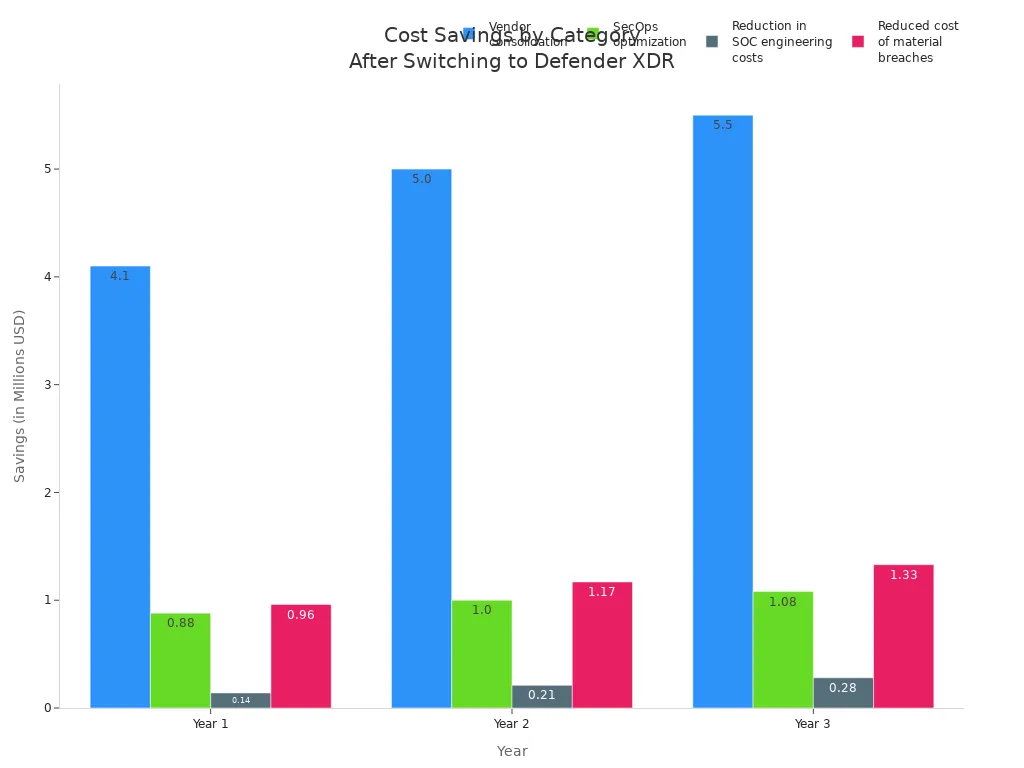
Organisasi yang telah beralih ke Defender XDR melaporkan penghematan biaya yang substansial. Selama tiga tahun, mereka memperoleh nilai sekarang (present value) yang disesuaikan dengan risiko total sekitar $17,8 juta.
| Kategori Penghematan Biaya | Penghematan Tahun 1 | Penghematan Tahun 2 | Penghematan Tahun 3 | Total Penghematan | Nilai Sekarang |
|---|---|---|---|---|---|
| Konsolidasi vendor | $4,1M | $5,0M | $5,5M | $14,6M | $12,0M |
| Optimasi SecOps | $0,88M | $1,0M | $1,08M | $3,0M | $2,44M |
| Pengurangan biaya rekayasa SOC | $0,14M | $0,21M | $0,28M | $0,63M | $0,51M |
| Pengurangan biaya pelanggaran material | $0,96M | $1,17M | $1,33M | $3,47M | $2,84M |
| Total | $6,1M | $7,4M | $8,2M | $21,7M | $17,8M |
Efisiensi yang Ditingkatkan
Defender XDR meningkatkan efisiensi operasional dengan menyederhanakan proses keamanan. Otomatisasi mengurangi kebutuhan intervensi manual, sehingga tim Anda dapat fokus pada tugas strategis, bukan pemantauan rutin. Pergeseran ini tidak hanya menghemat waktu, tetapi juga mengurangi total biaya pengelolaan keamanan.
- Manfaat Efisiensi yang Ditingkatkan:
- Organisasi dapat mencapai kemampuan yang setara dengan perusahaan besar tanpa perlu menambah staf.
- Otomatisasi memungkinkan waktu respons yang lebih cepat, sehingga jumlah serangan yang berhasil berkurang.
Kisah Sukses dengan Defender XDR
Implementasi di Dunia Nyata
Contoh dari Berbagai Industri
Organisasi di berbagai sektor telah berhasil menerapkan Microsoft Defender XDR, yang menunjukkan fleksibilitas dan efektivitasnya. Sebagai contoh, sebuah lembaga keuangan terkemuka beralih dari pengaturan keamanan yang terfragmentasi ke Defender XDR. Pergeseran ini memungkinkan mereka mengonsolidasikan alat keamanan dan menyederhanakan proses respons insiden. Demikian pula, sebuah penyedia layanan kesehatan melaporkan peningkatan signifikan dalam waktu deteksi dan respons ancaman setelah mengadopsi Defender XDR.
Manfaat Terukur
Manfaat terukur dari penerapan Defender XDR sangat meyakinkan. Organisasi telah melaporkan Pengembalian Investasi (ROI) yang luar biasa sebesar 242% selama tiga tahun. Nilai Sekarang Bersih (NPV) mencapai $12,6 juta, yang menunjukkan keuntungan finansial dari solusi keamanan terpadu ini.
| Deskripsi Manfaat | Nilai |
|---|---|
| Pengembalian Investasi (ROI) selama tiga tahun | 242% |
| Nilai Sekarang Bersih (NPV) | $12,6 juta |
| Waktu Rata-rata untuk Pengakuan (MTTA) | Turun dari 30 menit menjadi 15 menit |
| Waktu Rata-rata untuk Penyelesaian (MTTR) | Turun dari hingga 3 jam menjadi kurang dari 1 jam |
| Total manfaat bagi bisnis selama tiga tahun | $17,8 juta |
| Penghematan biaya dari konsolidasi vendor | Hingga $12 juta |
| Penghematan dari optimalisasi SecOps | $2,4 juta |
| Pengurangan biaya pelanggaran data yang signifikan | $2,8 juta |
| Rata-rata waktu untuk balik modal atas investasi | Kurang dari 6 bulan |
Pelajaran yang Dipetik
Jebakan Umum
Organisasi yang beralih ke Defender XDR kerap menghadapi sejumlah jebakan umum. Salah satu masalah utama adalah keengganan untuk mengganti solusi lama. Banyak yang ragu meninggalkan alat keamanan yang sudah usang, padahal hal ini dapat menimbulkan celah kerentanan. Kekhawatiran tentang integrasi yang aman dengan sistem yang ada juga menjadi tantangan. Keterbatasan sumber daya dapat menghambat penerapan dan pengelolaan alat keamanan baru secara efektif.
| Jebakan Umum | Deskripsi |
|---|---|
| Keengganan untuk mengganti solusi lama | Organisasi sering ragu meninggalkan alat keamanan yang sudah usang, padahal hal ini dapat menimbulkan celah kerentanan. |
| Kekhawatiran tentang integrasi yang aman | Ada kekhawatiran tentang seberapa baik solusi baru dapat terintegrasi secara aman dengan sistem yang ada. |
| Keterbatasan sumber daya | Keterbatasan sumber daya dapat menghambat penerapan dan pengelolaan alat keamanan baru secara efektif. |
Praktik Terbaik
Untuk memaksimalkan manfaat Defender XDR, organisasi sebaiknya menerapkan praktik terbaik. Mengonsolidasikan alat memungkinkan realokasi anggaran untuk inovasi dan perekrutan lebih banyak analis. Pendekatan terpadu menghasilkan ROI yang lebih tinggi dibandingkan solusi yang terfragmentasi. Operasi yang lebih ramping mengurangi upaya respons insiden, sehingga menghemat sekitar $2,4 juta untuk tenaga kerja SecOps selama tiga tahun.
- Praktik Terbaik Utama:
- Terapkan strategi keamanan terpadu untuk meningkatkan efisiensi.
- Investasikan pada pelatihan tim keamanan agar dapat memanfaatkan seluruh kemampuan Defender XDR.
- Tinjau dan perbarui kebijakan keamanan secara berkala agar selaras dengan ancaman yang terus berkembang.
Masa Depan Keamanan Siber: Melampaui Model Hibrida
Lanskap Ancaman yang Berkembang
Kompleksitas Serangan
Lanskap ancaman terus berkembang dan menghadirkan tantangan besar bagi model keamanan hibrida. Penjahat siber kini menggunakan teknik canggih yang sulit ditangkal oleh pertahanan tradisional. Misalnya, agen AI otonom melakukan serangan siber multi-tahap dengan intervensi manusia yang minimal. Agen-agen ini melakukan pengintaian, menemukan kerentanan, dan mengeksekusi eksploitasi dengan kecepatan mesin. Akibatnya, organisasi menghadapi semakin banyak serangan yang lolos dari langkah keamanan konvensional.
- Tren Utama dalam Kompleksitas Serangan:
- Kampanye phishing yang dihasilkan AI melonjak, dengan peningkatan 46% konten yang dihasilkan AI.
- Serangan ransomware kini sering disertai pencurian data (exfiltration) dan taktik pemerasan ganda (double extortion).
- Advanced Persistent Threats (APT) memanfaatkan taktik yang tidak dapat dideteksi oleh firewall tradisional.
Peran AI
AI memainkan peran ganda dalam lanskap ancaman yang terus berkembang. Meskipun memperkuat langkah keamanan, AI juga memberdayakan penyerang. Organisasi melaporkan bahwa 72% menghadapi peningkatan risiko siber yang terkait dengan AI. Hal ini menegaskan perlunya solusi keamanan yang tangguh dan mampu beradaptasi dengan tantangan baru ini.
| Statistik Deskripsi | Persentase | Tahun |
|---|---|---|
| Bisnis yang sering mengalami serangan orang dalam (insider) | 48% | 2024 |
| Organisasi yang melaporkan peningkatan risiko siber terkait AI | 72% | 2024 |
| Perusahaan yang meningkatkan upaya pelatihan karyawan | 51% | 2024 |
Menerapkan Solusi Komprehensif
Pentingnya Integrasi
Untuk menghadapi kompleksitas ancaman modern, organisasi harus menerapkan solusi keamanan yang komprehensif. Pendekatan terpadu, seperti Microsoft Defender XDR, menggabungkan sinyal dari berbagai produk sehingga memberikan gambaran keamanan yang menyeluruh di seluruh endpoint, identitas, dan aplikasi cloud. Integrasi ini meningkatkan kemampuan deteksi dan respons, sehingga Anda dapat merespons ancaman dengan lebih efektif.
- Manfaat Integrasi:
- Manajemen terpusat meningkatkan visibilitas terhadap aktivitas keamanan.
- Korelasi insiden lintas produk memperkaya analisis ancaman.
- Otomatisasi penahanan serangan menyederhanakan upaya respons.
Peningkatan Berkelanjutan
Peningkatan berkelanjutan sangat penting dalam menghadapi ancaman yang terus berkembang. Organisasi harus secara rutin meninjau dan memperbarui kebijakan keamanan mereka agar tetap relevan dengan tantangan baru. Zero Trust Architecture (ZTA) merupakan contoh pendekatan ini dengan berpegang pada prinsip "jangan pernah percaya, selalu verifikasi." Kerangka kerja ini memastikan setiap interaksi diperiksa dengan cermat, sehingga memberikan keamanan yang tangguh di lingkungan yang terdistribusi.
- Pertimbangan Utama untuk Peningkatan Berkelanjutan:
- Atasi kelelahan akibat peringatan (alert fatigue) dan titik buta yang disebabkan oleh banyaknya alat keamanan.
- Fokus pada efisiensi operasional untuk mengurangi pemborosan waktu dan sumber daya.
- Pastikan kepatuhan terhadap regulasi di seluruh lingkungan hibrida.
Dengan mengadopsi sikap proaktif dan mengintegrasikan solusi komprehensif, Anda dapat memperkuat postur keamanan dan menavigasi kompleksitas lanskap ancaman modern dengan lebih efektif.
Model keamanan hibrida menghadirkan tantangan besar yang menghambat perlindungan efektif terhadap ancaman modern. Kompleksitas dan visibilitas yang terfragmentasi pada sistem ini menciptakan celah yang dapat dimanfaatkan oleh penyerang. Isu utama mencakup kebijakan yang tidak konsisten serta model tanggung jawab bersama yang mempersulit akuntabilitas. Sebaliknya, mengadopsi Defender XDR menawarkan solusi terpadu yang mengintegrasikan data ancaman, mengotomatiskan respons, dan memberikan visibilitas menyeluruh. Seperti dibahas di komunitas kami, perlindungan real-time yang sesungguhnya hanya dapat dicapai ketika Anda menjembatani silo alat-alat tersebut. Beralih ke platform canggih ini tidak hanya meningkatkan postur keamanan Anda, tetapi juga memberikan ROI yang terukur, sehingga menjadi langkah yang diperlukan bagi organisasi yang ingin melindungi aset mereka secara efektif. Untuk mendalami konsep-konsep ini dan mendengar strategi praktis dari lapangan, pastikan Anda mendengarkan episode pendampingnya Unify Hybrid Security with Microsoft Defender XDR.
Pertanyaan Umum
Apa itu Defender XDR?
Defender XDR adalah solusi keamanan terpadu dari Microsoft yang mengintegrasikan berbagai alat keamanan. Solusi ini menyediakan deteksi ancaman real-time dan respons insiden otomatis, sehingga meningkatkan postur keamanan organisasi Anda.
Bagaimana Defender XDR meningkatkan respons insiden?
Defender XDR menyederhanakan respons insiden dengan mengotomatiskan tindakan dan menyediakan dasbor terpusat. Integrasi ini memungkinkan tim keamanan Anda merespons ancaman dengan cepat dan efektif.
Apakah Defender XDR dapat mengurangi kelelahan akibat peringatan?
Ya, Defender XDR mengurangi kelelahan akibat peringatan dengan menggabungkan peringatan dari berbagai sumber ke dalam satu tampilan. Hal ini membantu Anda memprioritaskan ancaman nyata dan meminimalkan risiko terlewatnya insiden kritis.
Apakah Defender XDR cocok untuk lingkungan hibrida?
Tentu saja! Defender XDR dirancang untuk bekerja dengan mulus di lingkungan hibrida, mengintegrasikan langkah keamanan untuk infrastruktur on-premises maupun cloud.
Bagaimana Defender XDR meningkatkan visibilitas?
Defender XDR meningkatkan visibilitas dengan menyediakan tampilan menyeluruh atas insiden keamanan di seluruh domain. Integrasi ini memungkinkan Anda melacak ancaman dengan lebih efektif dan merespons dengan cepat.
Apa saja manfaat biaya dari penggunaan Defender XDR?
Penggunaan Defender XDR dapat menghasilkan penghematan biaya yang signifikan dengan mengurangi risiko pelanggaran dan meningkatkan efisiensi operasional. Organisasi melaporkan tingkat pengembalian investasi (ROI) yang tinggi setelah beralih ke solusi ini.
Bagaimana saya dapat menerapkan Defender XDR di organisasi saya?
Untuk menerapkan Defender XDR, nilai alat keamanan Anda saat ini, rencanakan integrasi, dan latih tim keamanan Anda. Microsoft menyediakan sumber daya dan dukungan untuk memastikan transisi yang lancar.
Industri apa yang paling diuntungkan dari Defender XDR?
Defender XDR bermanfaat bagi berbagai industri, termasuk keuangan, kesehatan, dan ritel. Organisasi mana pun yang menghadapi tantangan keamanan yang kompleks dapat memanfaatkan kemampuannya untuk perlindungan yang lebih baik.