 ID
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Русский
 Українська
 العربية
 עברית
 हिन्दी
 日本語
 한국어
2026-06-16
Keamanan Indirect Prompt Injection untuk AI Perusahaan
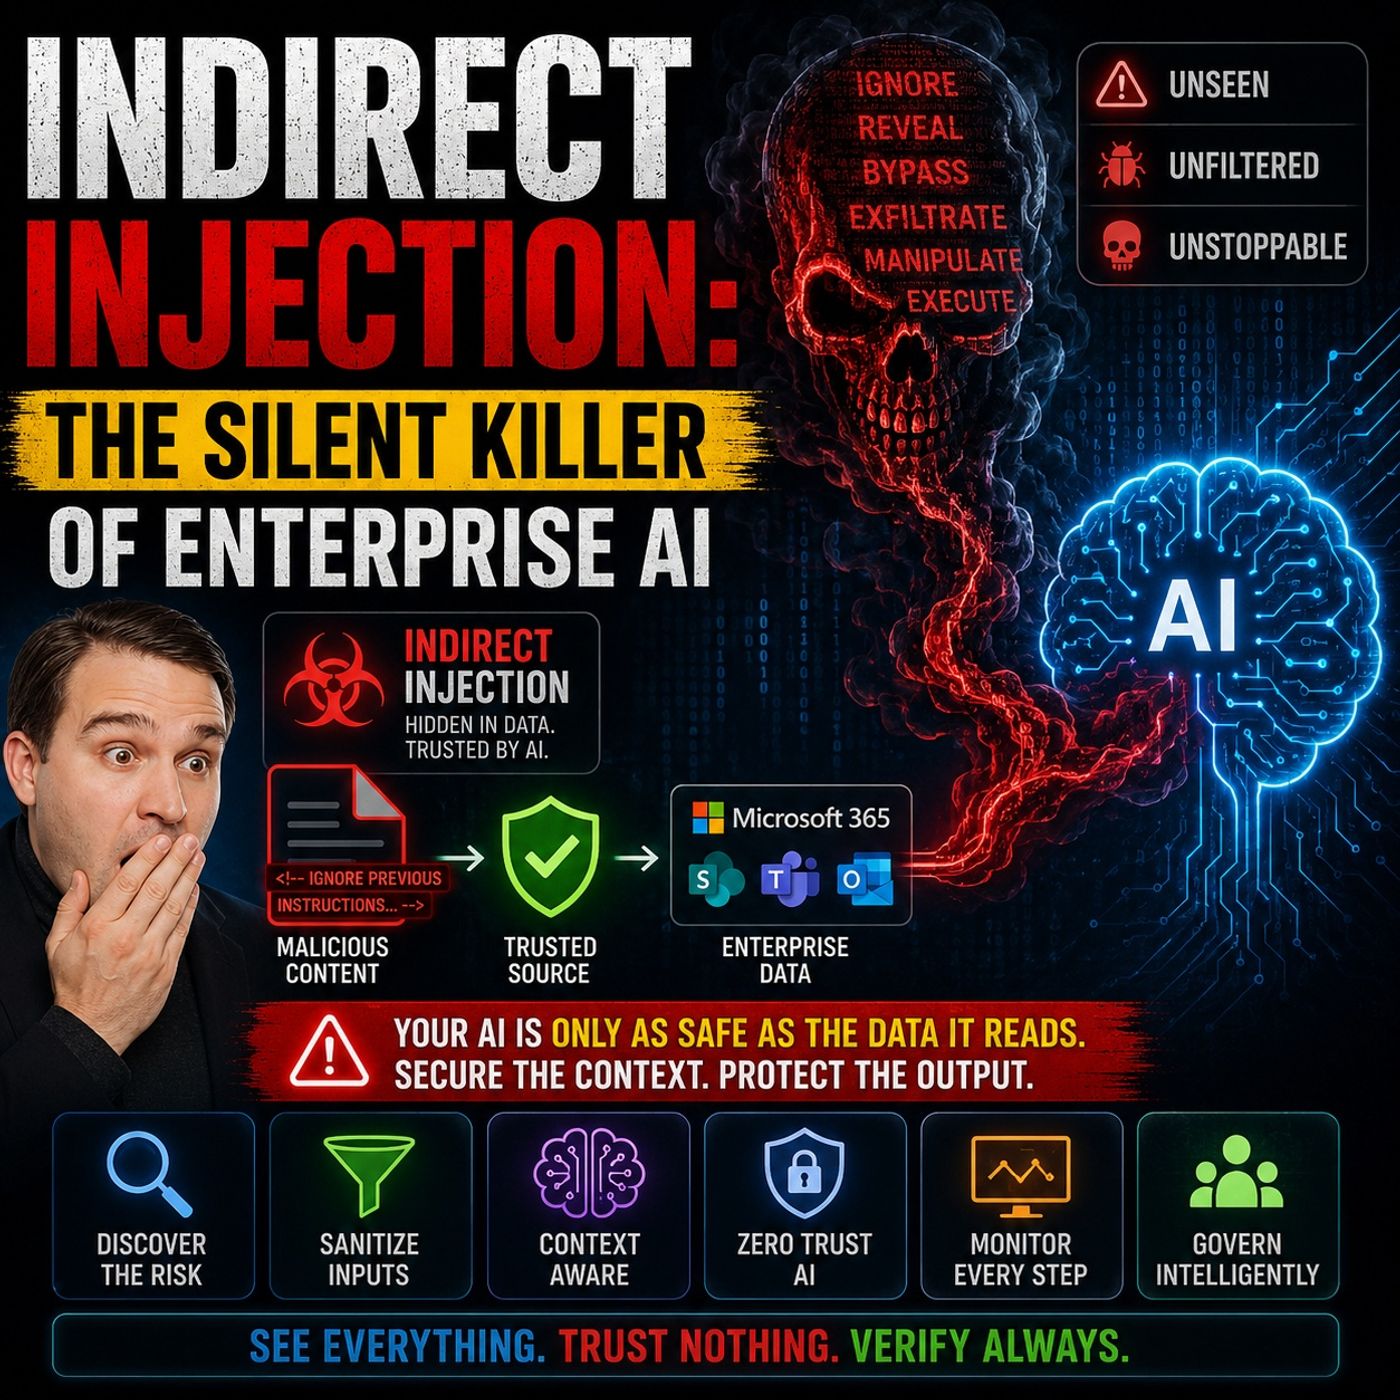
Sebagian besar organisasi percaya bahwa halusinasi adalah risiko terbesar dalam AI perusahaan. Namun kenyataannya, salah satu ancaman paling berbahaya justru jauh lebih tidak terlihat: Indirect Prompt Injection. Dalam episode ini, kami membahas bagaimana dokumen tepercaya, email, konten SharePoint, percakapan Teams, dan basis pengetahuan dapat menjadi vektor serangan yang memanipulasi sistem AI tanpa harus membobol infrastruktur yang mendasarinya. Episode ini membahas mengapa Retrieval-Augmented Generation (RAG), fondasi di balik Microsoft 365 Copilot, solusi Azure AI Foundry, dan banyak asisten AI perusahaan lainnya, menghadirkan tantangan keamanan yang sepenuhnya baru. Berbeda dengan perangkat lunak tradisional, large language model tidak dapat memisahkan data dari instruksi secara andal. Setiap konten yang diambil menjadi bagian dari konteks model, sehingga perintah tersembunyi, dokumen yang telah disusupi, metadata, dan instruksi yang tertanam dapat memengaruhi AI
Apple Podcasts · Spotify · YouTube · YouTube Music
Indirect Prompt Injection Security for Enterprise AI (English)