 IT
 English
 Deutsch
 Español
 Français
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
10 motivi convincenti per scegliere Microsoft Azure Bastion già oggi
By Mirko Peters · · Updated
Scopri 10 motivi convincenti per usare Azure Bastion per un accesso RDP/SSH sicuro e senza interruzioni alla tua macchina virtuale nel portale di Azure.
Automatically translated with AI from the original post. Read the English original
Nel mondo digitale di oggi, proteggere i dati durante l'accesso remoto è più importante che mai. Le minacce informatiche sono sempre più concrete, e per questo è indispensabile proteggere i tuoi sistemi. Microsoft Bastion offre una soluzione potente per l'accesso remoto sicuro, che impedisce che le tue macchine virtuali siano esposte senza autorizzazione. Con Bastion puoi connetterti senza interruzioni mantenendo i più alti standard di sicurezza. Non scendere a compromessi sulla sicurezza: scegli Microsoft Bastion per proteggere le tue esigenze di accesso remoto.
Punti chiave
- Microsoft Bastion rafforza la sicurezza eliminando gli indirizzi IP pubblici, riducendo l'esposizione alle minacce informatiche.
- Il controllo degli accessi centralizzato semplifica la gestione, perché ti consente di amministrare l'accesso remoto da un'unica piattaforma.
- Azure Bastion è economico: fa risparmiare su infrastruttura e manutenzione rispetto alle VPN tradizionali.
- La configurazione di Azure Bastion è semplice e consente una distribuzione rapida, senza particolari competenze tecniche.
- Bastion supporta sia il protocollo RDP sia SSH, offrendo flessibilità per esigenze di accesso remoto diverse.
- Azure Bastion aiuta a soddisfare gli standard di conformità grazie a funzionalità come la registrazione delle sessioni e il controllo degli accessi basato sui ruoli.
- Il servizio si adatta facilmente alla crescita dell'organizzazione e garantisce prestazioni ottimali anche nei periodi di picco di utilizzo.
- Gli aggiornamenti continui e il supporto tecnico di Microsoft fanno sì che il tuo accesso remoto resti sicuro ed efficiente.
- Nessun client richiesto: Microsoft Azure Bastion ti consente di connetterti in modo sicuro via RDP/SSH alle VM direttamente dal portale di Azure, senza installare alcun client e senza esporre IP pubblici sulle tue macchine virtuali.
- Esperienza nativa basata su HTML5: la sessione remota viene eseguita tramite un client web basato su HTML5, quindi le connessioni funzionano dai browser della maggior parte dei dispositivi, inclusi tablet e Chromebook.
- Nessuna gestione dei jump server: Bastion elimina la necessità di distribuire e mantenere jump server o gateway VPN separati, riducendo la superficie di attacco e il carico operativo.
- Scalabilità con le zone di disponibilità: Azure Bastion supporta distribuzioni con ridondanza di zona, che garantiscono un accesso sicuro e altamente disponibile tra le zone di disponibilità nelle aree supportate.
- Funzionalità avanzate di sessione: supporta copia e incolla negli appunti, trasferimento di file (con le opzioni SKU più recenti) e port forwarding per SSH, offrendo funzionalità più ricche di molte tunnel basate su browser.
- Integrazione con Azure AD e criteri: Microsoft Bastion può essere combinato con Azure RBAC, l'accesso condizionale di Azure AD e gli endpoint privati per applicare controlli di accesso granulari e flussi di gestione sicuri.
1. Sicurezza di Microsoft Bastion
Accesso sicuro senza esposizione pubblica
Nel panorama digitale di oggi, proteggere l'accesso remoto è fondamentale. Microsoft Bastion offre una soluzione solida che garantisce che le tue macchine virtuali (VM) restino protette da accessi non autorizzati. Eliminando la necessità di indirizzi IP pubblici, Bastion riduce in modo significativo la tua esposizione alle minacce informatiche.
Protezione delle macchine virtuali
Con Microsoft Bastion ti connetti alle tue VM in modo sicuro tramite il portale di Azure. Questo metodo consente la connettività RDP/SSH senza esporre le macchine su Internet. L'host bastion funge da gateway sicuro e fa sì che solo gli utenti autorizzati possano accedere alle risorse. In questo modo le VM sono protette da attacchi comuni, come la scansione delle porte e gli exploit zero-day.
Ecco una rapida panoramica delle principali funzionalità di sicurezza che distinguono Microsoft Bastion dalle altre soluzioni di accesso remoto:
| Funzionalità | Descrizione |
|---|---|
| Connettività sicura tramite TLS | Consente connessioni RDP/SSH su TLS tramite la porta 443, rafforzando la sicurezza durante l'accesso remoto. |
| Protezione da minacce esterne | Protegge le VM dalla scansione delle porte e consente il deployment con zone di disponibilità per una maggiore resilienza. |
| Scalabilità e flessibilità | Offre scalabilità dell'host, link condivisibili e connessioni tramite indirizzo IP per opzioni di accesso versatili. |
| Riduzione del carico di gestione | Consente un unico deployment per servire più reti tramite il peering di reti virtuali. |
| Conformità e audit | Offre la registrazione delle sessioni per le esigenze di conformità, disponibile nello SKU Premium. |
Eliminazione degli IP pubblici
Con Azure Bastion elimini del tutto la necessità di IP pubblici. Questo approccio riduce la superficie d'attacco, rendendo molto più difficile per gli malintenzionati prendere di mira i tuoi sistemi. I metodi tradizionali espongono direttamente su Internet le porte RDP e SSH, aumentando la vulnerabilità. Al contrario, Bastion isola la gestione delle VM tramite un indirizzo IP privato, facendo sì che solo l'host bastion sia esposto pubblicamente.
L'integrazione con Microsoft Entra ID consente una gestione granulare degli accessi, rafforzando la tua postura di sicurezza. Puoi decidere chi accede alle tue VM senza preoccuparti che utenti non autorizzati ottengano l'ingresso. Inoltre, Bastion offre un accesso basato su browser, il che significa che puoi connetterti senza bisogno di software client aggiuntivo, riducendo ulteriormente i rischi per la sicurezza.
2. Gestione semplificata con Azure Bastion
Controllo centralizzato degli accessi
Gestire l'accesso alle risorse può spesso risultare complesso, soprattutto in un ambiente IT articolato. Azure Bastion semplifica questo processo grazie a un controllo centralizzato degli accessi. Ottieni un'unica piattaforma per gestire tutte le esigenze di accesso remoto, riducendo la fatica di dover usare più strumenti contemporaneamente. Questo approccio semplificato ti permette di concentrarti su ciò che conta di più: il tuo business.
Funzionalità di gestione degli utenti
Con Azure Bastion puoi gestire gli utenti facilmente, senza le complicazioni delle tradizionali soluzioni di accesso remoto. La piattaforma elimina la necessità di più connessioni VPN e della distribuzione delle chiavi SSH. Puoi invece usare un'interfaccia basata su browser per accedere alle risorse in modo sicuro da qualsiasi dispositivo. Questa funzionalità riduce in modo significativo le attività amministrative e migliora l'esperienza complessiva dell'utente.
Immagina di poter concedere o revocare l'accesso alle tue macchine virtuali con pochi clic. Azure Bastion ti permette proprio questo. Puoi integrare rapidamente nuovi utenti o rimuovere l'accesso a chi non ne ha più bisogno. Questa flessibilità mantiene elevato il livello di sicurezza e rende la gestione davvero semplice.
Accesso basato sui ruoli
Il controllo degli accessi basato sui ruoli (RBAC) è un'altra potente funzionalità di Azure Bastion. Questa funzionalità consente di assegnare autorizzazioni in base ai ruoli degli utenti all'interno dell'organizzazione. Puoi definire chi ha accesso a quali risorse, garantendo che le informazioni sensibili restino protette.
Ad esempio, potresti voler concedere ai tuoi sviluppatori pieno accesso a determinate reti virtuali, limitando invece l'accesso agli altri membri del team. Con Azure Bastion puoi impostare queste autorizzazioni con facilità. Questo livello di controllo non solo rafforza la sicurezza, ma migliora anche la conformità ai criteri interni e alle normative esterne.
3. Convenienza economica di Azure Bastion
Risparmi rispetto alle VPN tradizionali
Quando si parla di soluzioni di accesso remoto, il costo è un fattore determinante. Azure Bastion si distingue come alternativa economicamente vantaggiosa alle VPN tradizionali. Scegliendo Azure Bastion puoi risparmiare sia sull'infrastruttura sia sulla manutenzione.
Riduzione dei costi infrastrutturali
Le soluzioni VPN tradizionali richiedono spesso investimenti consistenti in infrastruttura. Potrebbe essere necessario configurare server dedicati, gestire configurazioni complesse e mantenere hardware aggiuntivo. Azure Bastion, al contrario, semplifica questo processo. Con Azure Bastion puoi effettuare il provisioning dell'host Azure Bastion senza bisogno di hardware extra. Questo significa poter destinare il budget ad altri ambiti critici del business.
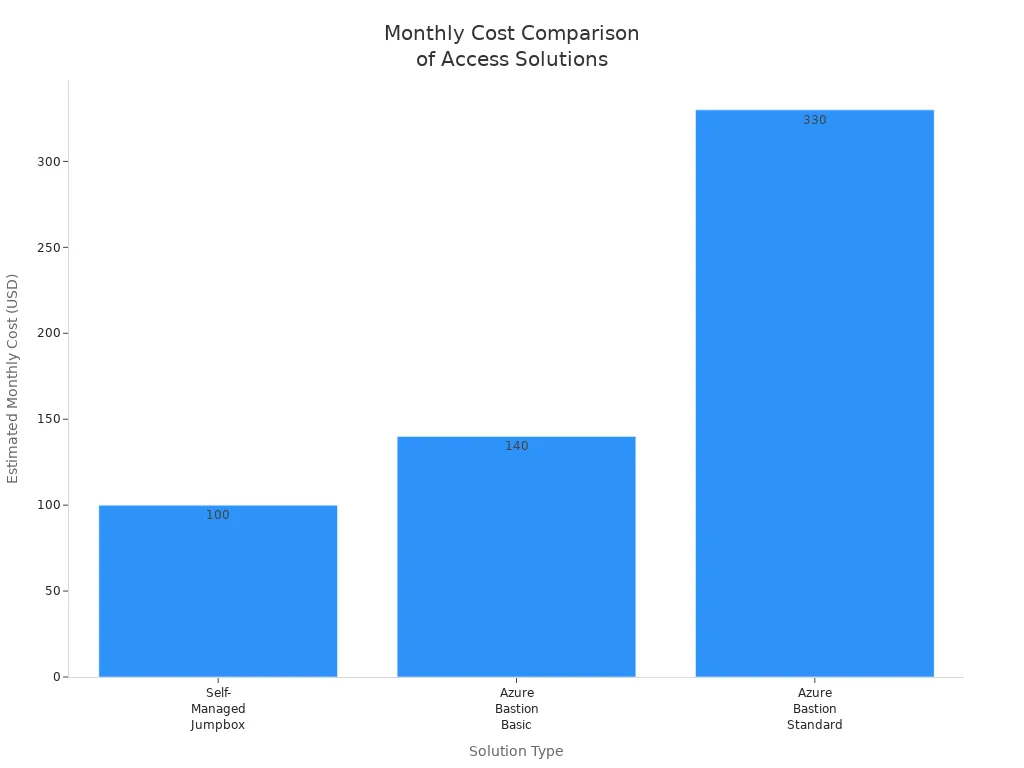
Ecco un rapido confronto dei costi tra jumpbox gestiti autonomamente e Azure Bastion:
| Fattore di costo | Jumpbox gestito autonomamente | Azure Bastion (Basic) | Azure Bastion (Standard) |
|---|---|---|---|
| Canone di servizio | Nessuno | ~140 $/mese (per host) | ~330 $/mese (per host, scalabile) |
| Patching / manutenzione | Manuale (ore del personale IT) | Nessuno (completamente gestito) | Nessuno (completamente gestito) |
| Totale stimato mensile | ~35-100 $ + tempo del personale | ~$140 | ~330 $+ (cresce con la domanda) |
Questa tabella mostra come Azure Bastion possa aiutarti a risparmiare in modo significativo sui costi infrastrutturali.
Costi di manutenzione più bassi
La manutenzione può assorbire molte risorse. Le VPN tradizionali richiedono patching e aggiornamenti continui, che spesso impegnano ore dedicate del personale IT. Azure Bastion elimina questi problemi. È un servizio completamente gestito, il che significa che non devi preoccuparti di aggiornamenti manuali o patch di sicurezza. Questo non solo ti fa risparmiare tempo, ma riduce anche i costi operativi.
Scegliendo Azure Bastion, puoi destinare le tue risorse alla crescita e all'innovazione invece che alla manutenzione. Questo cambio di prospettiva ti permette di investire nelle attività principali del business mantenendo un accesso remoto sicuro.
4. Integrazione senza attriti di Bastion
Compatibilità con i servizi Azure
Integrare Microsoft Bastion con i servizi Azure esistenti è semplice ed efficiente. Puoi potenziare le funzionalità di accesso remoto senza interrompere la configurazione attuale. Ecco come iniziare:
- Accedi al portale di Azure e vai alla tua VM o alla rete virtuale.
- Nel riquadro a sinistra, seleziona Connetti > Bastion.
- Scegli il metodo di distribuzione:
- Per le impostazioni predefinite, seleziona Distribuisci Bastion.
- Per le impostazioni personalizzate, seleziona Configura manualmente e compila i dettagli richiesti dell'istanza.
Questo processo semplice ti permette di effettuare il provisioning di Azure Bastion in poco tempo, garantendo un accesso sicuro alle tue risorse.
Processo di configurazione semplice
La configurazione di Azure Bastion è pensata per essere semplice da usare. Non servono conoscenze tecniche approfondite per iniziare. Il portale di Azure ti guida passo dopo passo nella distribuzione dell'host bastion. Questa facilità d'uso ti permette di concentrarti sulle attività principali del business invece di perderti in configurazioni complesse.
Inoltre, Azure Bastion supporta vari servizi Azure, ampliandone le funzionalità. È però importante tenere presente che, sebbene Azure Bastion supporti la distribuzione per Virtual WAN, non opera all'interno di un hub di Virtual WAN. Inoltre, non supporta la connettività ad Azure Virtual Desktop. Conoscere questi limiti ti aiuta a pianificare l'integrazione in modo efficace.
Funzionalità avanzate
Una volta configurato Azure Bastion, sbloccherai una serie di funzionalità avanzate. L'host bastion offre accesso sicuro e fluido alle macchine virtuali senza esporle a internet pubblico. Questa caratteristica riduce in modo significativo la superficie di attacco e ti consente di gestire le risorse con maggiore sicurezza.
Azure Bastion si integra inoltre bene con gli altri servizi Azure, offrendo un'esperienza coesa. Puoi gestire facilmente accessi e autenticazione, garantendo che solo gli utenti autorizzati possano connettersi alle tue VM. Questa integrazione non solo semplifica il flusso di lavoro, ma rafforza anche la postura di sicurezza.
5. Esperienza utente migliorata con l'host Azure Bastion
Interfaccia intuitiva
Quando usi l'host Azure Bastion, noterai subito la sua interfaccia intuitiva. Questo design semplice rende più facile accedere in modo sicuro alle macchine virtuali di Azure. Puoi connetterti dal portale di Azure tramite HTTPS, senza bisogno di configurazioni complesse. Di conseguenza, dedichi meno tempo alla gestione delle VM e più tempo alle attività principali. Questo approccio razionalizzato migliora direttamente la produttività degli utenti remoti.
Funzionalità di accessibilità
L'accessibilità è un aspetto chiave nell'ambiente di lavoro odierno, sempre più diversificato. Azure Bastion ti permette di accedere alle tue risorse da qualsiasi luogo e su qualsiasi dispositivo. L'interfaccia basata su browser significa che non devi installare software aggiuntivo né configurare VPN. Questa flessibilità ti consente di connetterti rapidamente e in sicurezza alle tue macchine virtuali, che tu sia in ufficio o in smart working.
Inoltre, Azure Bastion supporta diverse funzionalità di accessibilità. Puoi navigare facilmente nell'interfaccia, il che rende semplice trovare le risorse di cui hai bisogno. Questa facilità d'uso è particolarmente utile per i membri del team che potrebbero non avere grandi competenze tecniche. Tutti possono accedere agli strumenti necessari senza sentirsi sopraffatti.
Processo di accesso semplificato
Configurare un host Azure Bastion è semplice. Puoi effettuare il provisioning dell'host bastion con pochi clic. Il portale di Azure ti guida passo dopo passo, assicurandoti di non dimenticare nessuna configurazione critica. Questo processo di accesso semplificato ti permette di iniziare rapidamente, così puoi concentrarti sul lavoro invece di perderti nei dettagli tecnici.
Una volta configurato Azure Bastion, accedere alle tue macchine virtuali diventa un gioco da ragazzi. Accedi al portale di Azure, selezioni la VM e ti connetti tramite Bastion. Questo processo riduce al minimo i ritardi e massimizza l'efficienza. Puoi anche gestire l'autenticazione degli utenti in modo fluido, garantendo che solo il personale autorizzato possa accedere alle informazioni sensibili.
6. Scalabilità di Microsoft Bastion
Adattarsi alla crescita dell'organizzazione
Man mano che la tua organizzazione cresce, cresce anche la necessità di accesso remoto. Microsoft Bastion scala senza sforzo per soddisfare queste esigenze. Puoi regolare le risorse in base ai requisiti attuali senza compromettere sicurezza o prestazioni. Questa flessibilità ti consente di concentrarti sul core business mentre Bastion si occupa dei dettagli tecnici.
Allocazione flessibile delle risorse
Con Azure Bastion puoi allocare le risorse in modo dinamico. Ciò significa che puoi aumentare la capacità nei periodi di picco di utilizzo e ridurla quando la domanda diminuisce. Questa adattabilità evita il sovradimensionamento, facendoti risparmiare denaro e garantendo prestazioni ottimali. Ecco alcune caratteristiche chiave che evidenziano la scalabilità di Bastion's:
- Scalabilità: supporta in modo efficiente ambienti di macchine virtuali estesi mantenendo la sicurezza.
- Scalabilità dinamica: regola la capacità durante i picchi di utilizzo ed evita il sovradimensionamento nei periodi di bassa domanda.
- Connessioni simultanee: ogni istanza supporta 20 connessioni RDP e 40 connessioni SSH simultanee per una pianificazione precisa della capacità.
Questo livello di flessibilità ti assicura di poter gestire le risorse in modo efficace, indipendentemente da come evolve la tua organizzazione.
Supporto per una base utenti in crescita
Quando il team si espande, Azure Bastion ti offre il supporto necessario. Puoi aggiungere facilmente altri utenti senza la complessità di configurazioni articolate. La natura completamente gestita di Azure Bastion riduce il carico di manutenzione dell'infrastruttura, permettendo al tuo team IT di concentrarsi su iniziative più strategiche.
- Azure Bastion consente una connessione fluida a più macchine virtuali, un requisito fondamentale per le implementazioni su larga scala.
- Gli amministratori possono distribuire Bastion con il minimo sforzo, aumentando la produttività.
- Puoi gestire gli accessi degli utenti in modo efficiente, garantendo che solo il personale autorizzato si connetta alle risorse.
Questa capacità non solo semplifica le operazioni, ma rafforza anche la sicurezza. Puoi integrare rapidamente nuovi utenti e revocare l'accesso quando necessario, mantenendo un controllo rigoroso sull'ambiente.
7. Conformità e governance con Azure Bastion
Rispettare gli standard normativi
Nell'attuale contesto normativo, la conformità non è negoziabile. Azure Bastion ti aiuta a soddisfare diversi standard normativi, garantendo che la tua organizzazione resti conforme mentre accede alle risorse in modo sicuro. Usando Azure Bastion puoi affrontare con sicurezza la complessità della conformità senza sacrificare la protezione.
Standard di protezione dei dati
Azure Bastion aderisce a rigorosi standard di protezione dei dati. Questo impegno garantisce che le informazioni sensibili restino protette durante l'accesso remoto. Con Azure Bastion ottieni:
- Crittografia: tutti i dati trasmessi tramite Azure Bastion sono crittografati con protocolli conformi agli standard di settore. Questa crittografia protegge i dati dagli accessi non autorizzati.
- Controlli di accesso: puoi implementare controlli di accesso basati sui ruoli (RBAC) per limitare chi può accedere a specifiche risorse. Questa funzionalità ti aiuta a mantenere la conformità alle normative sulla protezione dei dati.
- Residenza dei dati: Azure Bastion ti consente di scegliere dove risiedono i tuoi dati. Puoi selezionare aree di Azure specifiche per garantire la conformità alle leggi locali sulla protezione dei dati.
Queste funzionalità lavorano insieme per creare un ambiente sicuro per i tuoi dati, permettendoti di concentrarti sulle attività principali del business.
Funzionalità di audit e reportistica
Azure Bastion offre solide funzionalità di audit e reportistica. Queste funzionalità ti aiutano a monitorare gli accessi e a rispettare i requisiti normativi. I vantaggi principali includono:
- Registrazione delle sessioni: Azure Bastion registra tutte le sessioni utente, fornendo un registro dettagliato di chi ha acceduto a quali risorse e quando. Questa registrazione è fondamentale per audit e verifiche di conformità.
- Monitoraggio in tempo reale: puoi monitorare l'attività degli utenti in tempo reale, rilevando immediatamente eventuali comportamenti sospetti. Questo approccio proattivo rafforza la tua postura di sicurezza.
- Report di conformità: Azure Bastion genera report di conformità che riepilogano l'attività degli utenti e i modelli di accesso. Questi report semplificano il processo di audit e ti aiutano a dimostrare la conformità alle autorità di controllo.
Sfruttando queste funzionalità di audit e reportistica, puoi garantire che la tua organizzazione soddisfi i propri obblighi di conformità mantenendo un ambiente di accesso remoto sicuro.
8. Supporto multiprotocollo di Bastion
Versatilità per casi d'uso diversi
Microsoft Bastion si distingue per la capacità di supportare più protocolli, il che lo rende una soluzione versatile per diverse esigenze di accesso remoto. Che tu abbia bisogno di un accesso desktop sicuro o di funzionalità da riga di comando, Bastion è la soluzione giusta. Questa flessibilità ti permette di adattarti a casi d'uso diversi senza compromettere la sicurezza.
Supporto per RDP e SSH
Con Azure Bastion puoi connetterti alle tue macchine virtuali utilizzando due protocolli principali: RDP (Remote Desktop Protocol) e SSH (Secure Shell). Questo doppio supporto significa che puoi scegliere il metodo migliore per le tue attività specifiche.
- RDP: ideale per gli utenti che hanno bisogno di un'interfaccia grafica per gestire le macchine virtuali Windows. Puoi accedere facilmente al tuo ambiente desktop e svolgere le attività come se fossi seduto davanti alla macchina.
- SSH: perfetto per sviluppatori e amministratori di sistema che preferiscono l'accesso da riga di comando. SSH offre un modo sicuro per gestire i sistemi basati su Linux, permettendoti di eseguire comandi e script in modo efficiente.
Questo supporto multiprotocollo ti consente di lavorare nel modo più adatto a te, aumentando la produttività e la soddisfazione degli utenti.
Opzioni di accesso alle applicazioni
Oltre a RDP e SSH, Azure Bastion offre diverse opzioni di accesso alle applicazioni. Questa funzionalità ti consente di connetterti alle applicazioni ospitate sulle tue macchine virtuali senza esporle a Internet pubblico. Puoi accedere in modo sicuro ad applicazioni web, database e altri servizi tramite il portale di Azure.
- Applicazioni web: accedi alle tue app web in modo sicuro, senza dover configurare VPN complesse né esporre le applicazioni a potenziali minacce.
- Gestione dei database: connettiti direttamente ai database dal portale di Azure, garantendo che i dati restino protetti mentre svolgi le operazioni necessarie.
Sfruttando queste opzioni di accesso alle applicazioni, puoi semplificare i flussi di lavoro e mantenere un elevato livello di sicurezza. La capacità di Azure Bastion di supportare più protocolli e tipi di applicazione lo rende uno strumento essenziale per qualsiasi organizzazione che voglia migliorare le proprie funzionalità di accesso remoto.
9. Riduzione della superficie di attacco con Azure Bastion
Riduzione delle vulnerabilità
Nel panorama digitale di oggi, ridurre le vulnerabilità è fondamentale per mantenere la sicurezza. Azure Bastion eccelle in questo ambito agendo come barriera protettiva. Centralizza l'accesso tramite un gateway gestito, chiudendo efficacemente le porte RDP e SSH dall'accesso pubblico. Questo approccio riduce in modo significativo il rischio di accessi non autorizzati e di potenziali violazioni dei dati.
Limitare l'esposizione alle minacce
Azure Bastion elimina la necessità di indirizzi IP pubblici, che rappresentano vettori di attacco comuni. Evitando porte aperte, proteggi le tue macchine virtuali (VM) dalle minacce esterne. Ecco alcuni vantaggi chiave dell'uso di Azure Bastion:
- Connettività diretta: puoi connetterti alle tue VM tramite il portale di Azure over SSL, eliminando la necessità di esporre un IP pubblico.
- Regole dei gruppi di sicurezza di rete (NSG): queste regole possono bloccare l'accesso diretto RDP/SSH consentendo al tempo stesso le connessioni Bastion sulla porta 443. Questa configurazione rafforza la postura di sicurezza.
- Riduzione degli incidenti di sicurezza: le organizzazioni che utilizzano Bastion riportano una riduzione del 60% degli incidenti di sicurezza legati all'accesso remoto. Questo dato evidenzia l'efficacia di Azure Bastion nel ridurre le vulnerabilità.
Centralizzando l'accesso e rimuovendo gli IP pubblici, Azure Bastion semplifica la gestione della sicurezza. Non devi più occuparti di configurazioni VPN complesse o di IP pubblici. Ottieni invece una soluzione semplice che si integra direttamente in Azure, consentendo un accesso rapido alle tue VM.
Postura di sicurezza rafforzata
Con Azure Bastion rafforzi la tua postura di sicurezza complessiva. Il servizio offre accesso sicuro basato sul browser tramite il portale di Azure, usando HTTPS sulla porta 443. Questo metodo garantisce che i dati restino protetti durante l'accesso remoto. Inoltre, Azure Bastion si integra con Azure Active Directory (Azure AD) per l'autenticazione, rafforzando ulteriormente le misure di sicurezza.
Inoltre, automatizzando e semplificando il processo di connessione, Azure Bastion riduce la probabilità di errori umani e di errori di configurazione. Questi errori portano spesso a vulnerabilità di sicurezza nelle configurazioni tradizionali. Con Azure Bastion puoi concentrarti sulle attività principali del business, con la tranquillità di sapere che l'accesso remoto è sicuro.
10. Aggiornamenti continui e supporto per Microsoft Bastion
Impegno per la sicurezza
Scegliendo Microsoft Bastion accedi a un servizio che dà priorità alla sicurezza grazie ad aggiornamenti continui e supporto. Microsoft riconosce l'importanza di mantenere sicuro l'accesso remoto. Si impegna a migliorare Azure Bastion regolarmente, così da garantirti sempre le funzionalità più recenti e le misure di sicurezza più aggiornate.
Miglioramenti periodici delle funzionalità
Microsoft Bastion beneficia di miglioramenti continui delle funzionalità che lo mantengono all'avanguardia nella tecnologia di sicurezza. Ecco alcuni aspetti chiave di questi miglioramenti:
- Microsoft enfatizza il monitoraggio continuo e la conformità delle risorse di Azure Bastion tramite Azure Policy. Questo garantisce che le configurazioni di sicurezza siano costantemente verificate e applicate.
- La crittografia TLS integrata protegge i dati in transito, a testimonianza dell'impegno di Microsoft nella protezione dei dati.
- Le funzionalità di gestione delle sessioni consentono di monitorare le sessioni attive e di implementare la disconnessione delle sessioni, mantenendo il controllo sugli accessi degli utenti.
Questi miglioramenti non solo migliorano la tua esperienza, ma rafforzano anche la sicurezza complessiva delle tue macchine virtuali.
Supporto tecnico continuo
Con Azure Bastion ricevi anche un supporto tecnico continuo. Microsoft mette a disposizione risorse per aiutarti a risolvere i problemi e ottimizzare l'uso del servizio. Il supporto comprende:
- Documentazione completa che ti guida nella configurazione e nella gestione.
- Accesso ai forum della community, dove puoi confrontarti con altri utenti e condividere approfondimenti.
- Canali di supporto diretto per le problematiche urgenti, così puoi risolvere rapidamente i problemi.
Questo livello di supporto ti consente di concentrarti sull'attività senza preoccuparti delle difficoltà di accesso remoto. L'impegno di Microsoft per il tuo successo è evidente nell'approccio proattivo agli aggiornamenti e al supporto.
In sintesi, Microsoft Bastion offre una soluzione completa per l'accesso remoto sicuro. I suoi vantaggi principali includono:
| Vantaggio | Descrizione |
|---|---|
| Sicurezza potenziata | Elimina la necessità di indirizzi IP pubblici e utilizza connessioni private e crittografate. |
| Facilità di gestione | Fornisce accesso diretto alle VM tramite il portale di Azure senza compromettere la sicurezza. |
| Convenienza economica | Aiuta le organizzazioni a mantenere solidi standard di sicurezza migliorando al contempo l'efficienza operativa. |
Scegliendo Azure Bastion puoi proteggere le tue macchine virtuali semplificando la gestione e riducendo i costi. Non aspettare: valuta già oggi Microsoft Bastion per potenziare la tua strategia di accesso remoto sicuro.
Domande frequenti
Che cos'è Microsoft Bastion?
Microsoft Bastion è un servizio completamente gestito che offre accesso remoto sicuro e senza interruzioni alle tue macchine virtuali di Azure, senza esporle a internet pubblico.
In che modo Azure Bastion migliora la sicurezza?
Azure Bastion elimina la necessità di indirizzi IP pubblici, riducendo la superficie di attacco. Utilizza connessioni crittografate tramite TLS, garantendo un accesso sicuro alle tue macchine virtuali.
Posso usare Azure Bastion sia per RDP sia per SSH?
Sì! Azure Bastion supporta sia RDP (Remote Desktop Protocol) sia SSH (Secure Shell), consentendoti di connetterti in modo sicuro a macchine virtuali Windows e Linux.
Azure Bastion è facile da configurare?
Certamente! La configurazione di Azure Bastion è semplice. Puoi distribuirlo direttamente dal portale di Azure con pochi clic, il che lo rende facile da usare.
Quali sono le implicazioni sui costi dell'uso di Azure Bastion?
Azure Bastion offre un risparmio rispetto alle tradizionali soluzioni VPN. Eviti i costi dell'infrastruttura e di manutenzione, rendendolo un'opzione economica per l'accesso remoto sicuro.
Azure Bastion supporta i requisiti di conformità?
Sì, Azure Bastion ti aiuta a rispettare diversi standard di conformità. Offre funzionalità come la registrazione delle sessioni e i controlli di accesso basati sui ruoli per far sì che la tua organizzazione resti conforme.
In che modo Azure Bastion migliora l'esperienza utente?
Azure Bastion offre un un'interfaccia intuitiva che consente di accedere facilmente alle macchine virtuali tramite il portale di Azure. Questa semplicità aumenta la produttività degli utenti remoti.
Che tipo di supporto offre Microsoft per Azure Bastion?
Microsoft offre supporto tecnico continuo per Azure Bastion, tra cui documentazione completa, forum della community e canali di supporto diretto per le problematiche urgenti.
distribuire bastion su una macchina virtuale e considerazioni sugli SKU
Che cos'è Microsoft Bastion e come protegge la connessione alla mia macchina virtuale?
Microsoft Bastion è un servizio bastion completamente gestito che offre connettività RDP/SSH sicura e senza interruzioni alle VM di Azure direttamente dal portale di Azure, senza esporre indirizzi IP pubblici sulle singole VM. Bastion fornisce una piattaforma integrata distribuita al perimetro della rete virtuale, così da poter usare Azure Bastion per connettersi a una VM Windows tramite SSH o RDP, beneficiando al tempo stesso degli aggiornamenti di sicurezza e di un'architettura senza agenti.
Come distribuisco gli host Bastion e quali sono i passaggi comuni per la distribuzione di Bastion?
Distribuisci Bastion creando una risorsa Azure Bastion nella stessa rete virtuale delle VM di destinazione oppure in una rete hub per l'accesso alle reti virtuali con peering. La distribuzione tipica di Bastion prevede la creazione o la selezione di una rete virtuale di Azure, l'assegnazione di un indirizzo IP pubblico (o di un IP pubblico specifico per lo SKU), la configurazione della subnet (AzureBastionSubnet) e il completamento delle impostazioni di configurazione direttamente tramite il portale di Azure.
Serve un IP pubblico per Azure Bastion?
Sì, Azure Bastion richiede un indirizzo IP pubblico per la risorsa Bastion, così che i client possano raggiungere il servizio bastion. A seconda del piano di prezzo e dello SKU di Azure Bastion, puoi assegnare un IP pubblico con SKU Standard. Per progetti solo privati puoi abbinare Bastion alle zone DNS privato di Azure e a configurazioni di reti virtuali con peering, così da ridurre l'esposizione.
In che modo funziona l'autenticazione di Microsoft Entra ID con Azure Bastion?
Azure Bastion si integra con l'autenticazione di Microsoft Entra ID per abilitare scenari di accesso sicuro basato sui ruoli e di single sign-on. Usando l'autenticazione di Microsoft Entra ID, gli amministratori possono applicare l'accesso condizionale e l'MFA alle sessioni RDP/SSH tramite Bastion, rafforzando la sicurezza senza richiedere agent aggiuntivi sulla VM di Azure di destinazione.
Posso usare Azure Bastion con una rete virtuale con peering o con una rete virtuale locale o con peering?
Sì, Bastion supporta le connessioni a VM in topologie di reti virtuali con peering, se configurato correttamente. Bastion può connettersi alle risorse in una rete virtuale con peering se sono presenti il peering di rete, il routing e le autorizzazioni necessari, e ti consente di centralizzare gli host bastion per servire più reti virtuali.
In che modo prezzi e SKU di Azure Bastion influiscono su distribuzione e costi?
I prezzi di Azure Bastion dipendono dallo SKU selezionato e dal modello di utilizzo: alcuni SKU prevedono costi orari fissi più addebiti per il trasferimento dei dati e per le sessioni. Scegliere lo SKU giusto e una strategia di scalabilità adeguata può rendere Bastion più conveniente rispetto all'esecuzione di VM jump. Consulta i prezzi di Azure Bastion e le indicazioni per sviluppatori su Microsoft Learn per allineare i costi al volume di connessioni previsto.
Azure Bastion è agentless e quali sono i vantaggi di sicurezza rispetto ai server jump?
Azure Bastion è agentless, il che significa che non installi agent sulle VM per abilitare l'accesso RDP/SSH. Questo riduce il carico di manutenzione e la superficie di attacco e, poiché Bastion offre un accesso sicuro dal browser (incluso il supporto in Microsoft Edge Chromium), eviti di gestire VM jump e puoi applicare aggiornamenti di sicurezza e criteri centralizzati sulla risorsa Bastion.
Posso usare Azure Bastion insieme ad Azure Firewall e alle zone DNS privato di Azure?
Sì, puoi combinare Bastion con Azure Firewall per protezioni perimetrali a più livelli e con le zone DNS privato di Azure per risolvere i nomi host interni tra reti virtuali. Un pattern di progettazione e architettura comune prevede di usare Azure Firewall per il controllo del traffico in uscita e di usare Bastion con le zone DNS privato di Azure per garantire la risoluzione dei nomi interni per le connessioni alle VM tramite Azure Bastion.
Come accedo a una VM usando Bastion da Microsoft Edge o da altri browser?
Puoi avviare una sessione RDP/SSH direttamente nel portale di Azure usando Microsoft Edge, Microsoft Edge Chromium o altri browser supportati. L'host bastion ti permette di aprire una sessione sicura dal browser verso la VM di destinazione tramite Azure Bastion, senza esporre su internet le porte RDP/SSH della VM.
Dove posso approfondire e trovare le domande frequenti o le indicazioni per sviluppatori su Azure Bastion?
Per tutorial pratici e indicazioni per sviluppatori, consulta Microsoft Learn, con articoli passo passo su come creare un host bastion, usare Bastion con diversi SKU e distribuire host bastion. La documentazione include le domande frequenti su Azure, le risorse per sviluppatori di Bastion e degli esempi che mostrano come usare le chiavi in Azure Key Vault, configurare Bastion per connettersi alla tua rete virtuale di Azure e ottimizzare gli scenari di distribuzione di Bastion.