 IT
 English
 Deutsch
 Español
 Français
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Come trasformare la threat analytics in sicurezza concreta (invece di report di facciata)
By Mirko Peters ·
Nel panorama attuale della cybersecurity, la threat analytics può migliorare in modo significativo la tua postura di sicurezza, trasformando le informazioni in azioni decisive. Tuttavia, molte organizzazioni cadono nella trappola di raccogliere dati senza tradurli in risposte operative.
Automatically translated with AI from the original post. Read the English original
Nel panorama attuale della cybersecurity, la threat analytics può migliorare in modo significativo la tua postura di sicurezza trasformando le informazioni in azioni decisive. Tuttavia, molte organizzazioni cadono nella trappola di raccogliere dati senza tradurli in risposte operative. Alcuni studi recenti evidenziano un divario critico tra i dati raccolti e le azioni intraprese, con molte agenzie che non dispongono delle capacità necessarie per una sicurezza di rete efficace. Per proteggere davvero i tuoi asset, devi concentrarti su passaggi concreti piuttosto che limitarti a dashboard e report di grande impatto visivo.
Punti chiave
- Trasforma le informazioni della threat analytics in passaggi concreti per migliorare la sicurezza.
- Evita l'illusione della sicurezza: le dashboard da sole non proteggono la tua organizzazione.
- Dai priorità alle minacce principali per allocare le risorse in modo efficace e definire piani d'azione chiari.
- Assegna la responsabilità della risposta alle minacce per garantire accountability e azioni efficaci.
- Automatizza le risposte per ridurre i tempi di risposta agli incidenti e limitarne l'impatto.
- Monitora in modo continuo le minacce e integra dati in tempo reale per migliorare il rilevamento.
- Riduci l'alert fatigue filtrando il rumore e concentrandoti sulle minacce reali.
- Misura le metriche di risposta, come il Mean Time to Detect (MTTD), per monitorare l'efficacia della sicurezza.
Il problema dell'azione nella threat analytics
L'illusione della sicurezza
Molte organizzazioni credono erroneamente di essere sicure semplicemente perché hanno implementato strumenti di threat analytics. Dashboard piene di grafici colorati e avvisi creano un falso senso di sicurezza. I dati presentati possono rassicurarti, ma questa percezione può essere fuorviante. In realtà, questi strumenti spesso non riescono a tradurre le informazioni in azioni concrete.
Considera i seguenti aspetti:
- Tempi di risposta più lunghi, perché gli analisti devono setacciare il rumore per trovare i veri positivi.
- Avvisi critici possono finire sepolti tra il rumore, aumentando il rischio di non vedere informazioni vitali.
- Burnout degli analisti può derivare dal volume eccessivo di avvisi, con conseguente turnover e minore efficacia.
Questi fattori alimentano un'illusione pericolosa. Potresti pensare che la tua organizzazione sia ben protetta, ma senza azioni efficaci le vulnerabilità restano.
Vedere le minacce non basta
Vedere le minacce non equivale a una sicurezza efficace. Molte organizzazioni si affidano a infrastrutture obsolete e a processi manuali, che limitano la capacità di rispondere in tempo reale. Un volume elevato di avvisi può generare alert fatigue, sovraccaricando i team di sicurezza e facendo loro perdere minacce critiche.
Ecco alcuni motivi comuni per cui la threat analytics non porta a miglioramenti concreti della sicurezza:
- Il ricorso a infrastrutture obsolete ostacola la risoluzione tempestiva dei problemi.
- Un volume eccessivo di avvisi riduce la capacità di rispondere in modo efficace.
- La mancanza di integrazione rende difficile dare priorità ai risultati.
- L'assenza di indicazioni chiare per la risoluzione lascia i problemi senza soluzione.
- I falsi positivi distolgono l'attenzione dalle minacce reali.
Inoltre, le dashboard spesso non hanno una narrazione chiara. Presentano insiemi densi di dati che non corrispondono alle domande a cui devi rispondere. Gli analisti possono fare fatica a individuare rapidamente le anomalie o a stabilire i passi successivi. Questo scollamento può portare a un rilevamento ritardato, in cui gli attacchi vengono individuati solo dopo che il danno è già avvenuto.
Per colmare il divario tra analisi e azione, le organizzazioni devono concentrarsi sull'operatività delle proprie threat analytics. Ciò significa trasformare i dati in passaggi concreti che rafforzano la sicurezza, invece di affidarsi solo a dashboard impressionanti.
Perché le threat analytics sembrano inutili
Limiti dell'analisi retrospettiva
Molte organizzazioni si affidano all'analisi retrospettiva nelle proprie threat analytics, ma questo approccio presenta limiti significativi. Potresti ritrovarti ad analizzare incidenti passati senza ottenere informazioni sulle minacce attuali. Ecco alcuni dei principali svantaggi di questo metodo:
- La mancanza di avvisi di rilevamento può creare punti ciechi, lasciandoti all'oscuro della reale portata di un attacco.
- Una conservazione insufficiente dei dati storici significa che spesso lavori con informazioni incomplete.
- La mancanza di visibilità storica sul traffico di rete può ritardare la risposta agli incidenti e complicare le attività di conformità.
Questi limiti compromettono la tua capacità di comprendere appieno i rischi. Di conseguenza, potresti non essere al corrente delle potenziali minacce, aumentando la probabilità di perdite finanziarie, interruzioni operative e danni alla reputazione dell'organizzazione.
Informazioni e operazioni disconnesse
Informazioni e operazioni disconnesse rappresentano un'altra criticità delle threat analytics. Quando le informazioni sulla sicurezza non raggiungono i team operativi, l'efficacia delle misure di sicurezza diminuisce. Considera le seguenti statistiche che evidenziano le conseguenze di questo scollamento:
| Statistica | Percentuale |
|---|---|
| Maggiore rischio di conformità | 62% |
| Mancanza di contesto per le attività interfunzionali | 54% |
| Mancanza di visibilità continua sui dati | 49% |
| Si dedica troppo tempo al monitoraggio delle richieste | 55% |
| Si devono effettuare ripetuti solleciti interni | 45% |
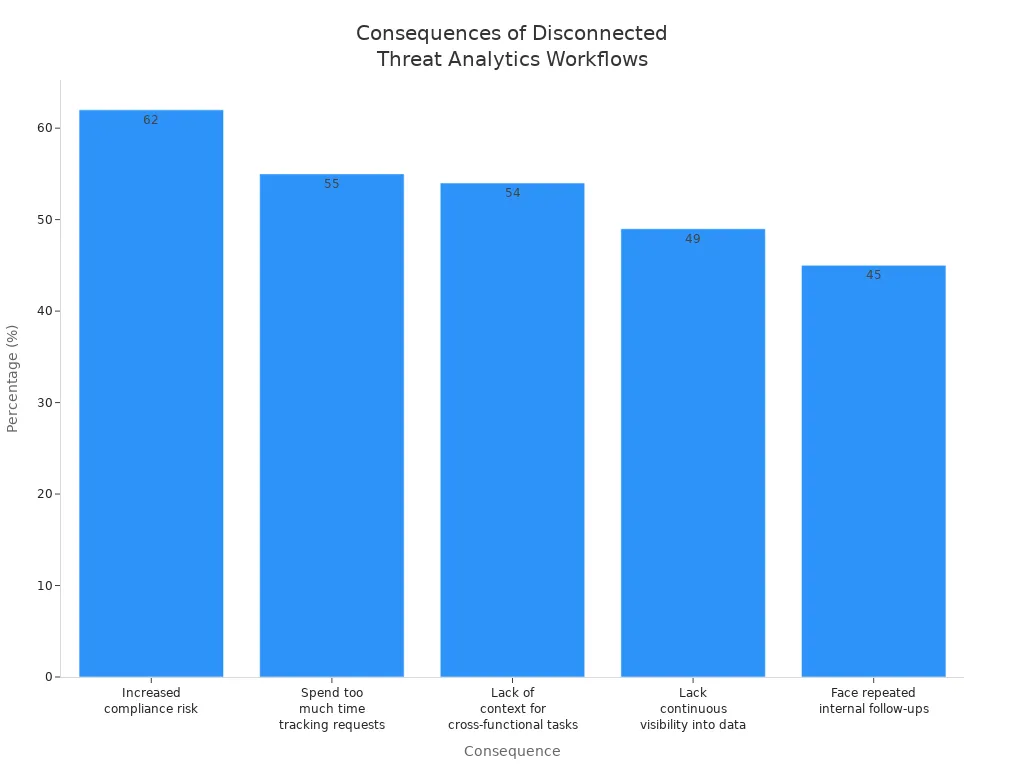
Questi dati mostrano come i flussi di lavoro disconnessi possano portare a inefficienze e opportunità mancate di gestione proattiva del rischio. Senza un collegamento fluido tra informazioni e operazioni, la tua organizzazione fatica a dare priorità alle minacce e a rispondere in modo efficace.
Mancanza di responsabilità e proprietà
La mancanza di responsabilità e di un referente nei processi di threat analytics aggrava ulteriormente il problema. Molte organizzazioni non designano un responsabile della sicurezza dedicato alla supervisione del ciclo di vita delle threat analytics. Questa assenza porta a un'esecuzione incoerente e a interventi di risoluzione bloccati.
Per risolvere questo problema, è essenziale una governance formalizzata. Devi assicurarti che i rischi abbiano un responsabile attivo, siano finanziati e monitorati come parte della strategia aziendale. Senza una responsabilità chiara, la tua organizzazione potrebbe faticare a implementare strategie efficaci di gestione degli incidenti, restando vulnerabile alle minacce emergenti.
Rendere operative le threat analytics per la sicurezza
Associare le informazioni alle azioni
Per rafforzare la postura di sicurezza, devi trasformare le informazioni delle threat analytics in azioni concrete. Questo processo consiste nell'associare i dati raccolti a specifiche misure di sicurezza. Un'architettura auto-guidata per il rilevamento delle minacce cloud in tempo reale può automatizzare il rilevamento delle minacce, dare priorità ai rischi ed eseguire azioni di risoluzione. Questo approccio garantisce che tu non ti limiti a osservare le minacce, ma reagisca attivamente.
Considera questi passaggi per associare efficacemente le informazioni alle azioni:
- Individuare le minacce principali: concentrati sulle minacce più diffuse per la tua organizzazione. Dare questa priorità ti permette di allocare le risorse in modo efficace.
- Sviluppare piani d'azione: per ogni minaccia individuata, crea un piano d'azione chiaro che descriva i passaggi che il tuo team deve compiere. Il piano deve includere ruoli, responsabilità e tempistiche.
- Integrare con i sistemi esistenti: assicurati che gli strumenti di analisi delle minacce funzionino senza problemi con l'infrastruttura di sicurezza già in uso. Questa integrazione migliora la rapidità e l'efficacia delle risposte.
Assegnare una responsabilità chiara
Assegnare una responsabilità chiara per le azioni guidate dall'analisi delle minacce è essenziale per garantire accountability e una risposta efficace. Quando designi persone o team specifici per gestire i rischi, trasformi concetti astratti in responsabilità concrete. Questa responsabilità strutturata favorisce una cultura di responsabilità condivisa e allinea gli sforzi di sicurezza agli obiettivi di business.
Ecco come stabilire una responsabilità chiara:
| Evidenza | Descrizione |
|---|---|
| Accountability | Assegnare la responsabilità trasforma i rischi da concetti astratti in responsabilità concrete. |
| Fiducia | Il monitoraggio costante e la comunicazione dei rischi costruiscono fiducia tra i team. |
| Chiarezza | Collegare i rischi a funzionalità specifiche previene la confusione e stabilisce le priorità di mitigazione. |
| Responsabilità strutturata | Una responsabilità intenzionale sui rischi favorisce una cultura di responsabilità condivisa. |
| Resilienza organizzativa | Una gestione efficace della responsabilità sui rischi promuove una cultura proattiva della gestione dei rischi. |
Applicando queste strategie, puoi fare in modo che il tuo team di sicurezza sia pronto ad agire con rapidità e decisione quando emergono le minacce.
Automatizzare le risposte
L'automazione ha un ruolo fondamentale nel rendere operative le analisi delle minacce. Automatizzando le risposte alle minacce individuate, puoi ridurre in modo significativo i tempi di risposta e limitare l'impatto degli incidenti. L'automazione permette al tuo team di sicurezza di concentrarsi su iniziative strategiche invece di restare impantanato in attività ripetitive.
Ecco alcuni esempi di come l'automazione può potenziare la sicurezza:
- Accesso condizionale: limita automaticamente l'accesso quando vengono rilevati accessi a rischio.
- Revoca delle sessioni: revoca immediatamente le sessioni quando vengono identificati schemi di "viaggio impossibile".
- Indagine automatica: avvia indagini automatizzate per attività sospette, così il team può reagire più rapidamente.
Tuttavia, le organizzazioni incontrano spesso difficoltà nel rendere operative le analisi delle minacce. Tra i problemi più comuni ci sono il sovraccarico di dati, la mancanza di contesto e risorse insufficienti per gestire i dati sulle minacce. Per superare queste difficoltà, devi separare il rumore dal segnale e assicurarti che gli strumenti di sicurezza siano configurati per agire sulle informazioni rilevanti sulle minacce.
Concentrandoti su queste strategie, puoi rendere operative in modo efficace le analisi delle minacce, trasformando le informazioni in azioni decisive che rafforzano la postura di sicurezza complessiva.
Sfruttare l'analisi delle minacce in tempo reale
Tecniche di monitoraggio continuo
L'analisi delle minacce in tempo reale si basa in larga misura sul monitoraggio continuo per rilevare e rispondere rapidamente alle minacce. Implementando tecniche di monitoraggio efficaci, puoi migliorare in modo significativo la tua postura di sicurezza. Ecco alcune strategie chiave da considerare:
- Integrazione dell'intelligence sulle minacce: integra feed di intelligence sulle minacce sempre aggiornati per correlarli ai dati in tempo reale. Questo approccio riduce i falsi positivi e aiuta a individuare i rischi reali.
- Analisi comportamentale e rilevamento delle anomalie: definisci delle baseline dell'attività normale per individuare gli scostamenti che potrebbero indicare minacce alla sicurezza. Questa tecnica è fondamentale per riconoscere attacchi sofisticati.
- Risposta e bonifica automatizzate: abilita azioni predefinite in risposta alle minacce. Questa funzionalità riduce in modo significativo i tempi di risposta e l'impatto degli incidenti.
- Gestione degli avvisi e reporting: assicurati che il personale competente sia informato di minacce e incidenti, filtrando al tempo stesso i falsi positivi. Questo processo aiuta a mantenere il focus sui problemi critici.
Grazie a queste tecniche di monitoraggio continuo puoi creare un solido framework per il monitoraggio delle minacce in tempo reale, che rafforza la sicurezza dell'organizzazione.
Risposte automatizzate in tempo reale
Le risposte automatizzate in tempo reale sono essenziali per i programmi di sicurezza efficaci. Potenziano le competenze umane fornendo contesto e consentono ai team di sicurezza di concentrarsi sulle iniziative strategiche. Ecco come l'automazione incide sulle tue attività di mitigazione delle minacce:
- Rilevamento e risposta più rapidi: l'automazione accelera il processo di rilevamento e risposta, riducendo i danni durante gli incidenti. Questa capacità permette al team di gestire gli incidenti in modo più efficace, con un carico di lavoro manuale ridotto.
- Identificazione più rapida della causa radice: automatizzare il triage e le indagini sugli incidenti porta a identificare più rapidamente la causa radice. Questa efficienza consente al team di dedicare meno tempo alle attività manuali e più tempo alle risposte strategiche.
- Miglior efficienza complessiva: con meno tempo dedicato ad attività ripetitive, i team di risposta agli incidenti possono operare in modo più efficiente. Questo miglioramento si traduce in risultati migliori nella gestione degli incidenti di sicurezza.
La riduzione media dei tempi di risposta agli incidenti, quando si sfruttano le analisi delle minacce in tempo reale, è significativa. Ad esempio, i clienti non MDR hanno impiegato in media 19 ore per incidente di Business Email Compromise (BEC), mentre i clienti MDR hanno ridotto questo tempo a sole 2 ore. Ciò indica una riduzione di quasi il 90% del tempo necessario per la risoluzione, a dimostrazione della potenza delle informazioni in tempo reale.
Ridurre il rumore e misurare l'impatto
Riduzione aggressiva del rumore
La fatica da avvisi resta una delle sfide più gravi della cybersicurezza odierna. I team di sicurezza devono spesso gestire migliaia di avvisi al giorno, molti dei quali sono falsi positivi o segnali a bassa priorità. Questo sovraccarico può farti perdere di vista le minacce informatiche reali e ritardare decisioni critiche. Per migliorare la tua postura di sicurezza, devi ridurre in modo deciso il rumore nelle tue analisi delle minacce.
Inizia arricchendo gli avvisi con informazioni di contesto provenienti da più fonti. Combina la threat intelligence, come gli indirizzi IP malevoli noti, con la sensibilità degli asset e i metadati, come le tecniche MITRE ATT&CK. Questo contesto arricchito ti aiuta a dare priorità agli avvisi in base ai rischi reali per l'organizzazione. Quando comprendi l'impatto sul business di ciascun avviso, puoi concentrarti sulle minacce genuine e ridurre le distrazioni.
Tratta i tuoi meccanismi di rilevamento come un software che richiede una messa a punto continua. Testa e affina regolarmente le regole di rilevamento per adattarle alle minacce informatiche in evoluzione e ai cambiamenti dell'ambiente. Questo approccio iterativo riduce i falsi positivi e rende più precise le tue capacità di rilevamento delle minacce.
L'automazione svolge un ruolo fondamentale nella riduzione del rumore. Usa strumenti di orchestrazione della sicurezza per gestire automaticamente le attività di routine. Ad esempio, bloccare automaticamente gli IP malevoli confermati o disattivare gli account compromessi senza intervento manuale. Questa automazione libera il team, che può concentrarsi su attacchi complessi e misure di sicurezza strategiche, migliorando l'efficienza complessiva.
Misurare il tempo di reazione e la prevenzione
Misurare l'efficacia del tuo programma di sicurezza richiede di concentrarsi sulle metriche di risposta piuttosto che solo sul volume di rilevamenti. Monitorare la rapidità con cui rilevi e rispondi alle minacce offre indicazioni più chiare sul successo operativo.
Le metriche principali da monitorare sono:
- Dwell Time: per quanto tempo un attaccante resta non rilevato nel tuo sistema.
- Breakout Time: il tempo necessario a un attaccante per muoversi lateralmente dopo l'accesso iniziale.
- Mean Time to Detect (MTTD): il tempo medio che intercorre dall'inizio di un attacco alla sua individuazione.
- Mean Time to Respond (MTTR): il tempo medio che intercorre dall'individuazione alla risoluzione.
| Metrica | Descrizione |
|---|---|
| Mean Time to Detect | Misura la rapidità con cui individui una minaccia alla sicurezza. |
| Mean Time to Respond | Misura la rapidità con cui agisci per contenere e risolvere gli attacchi. |
Ridurre MTTD e MTTR migliora direttamente la tua postura di sicurezza, perché limita la finestra di tempo che gli aggressori hanno per causare danni. Il rilevamento delle minacce in tempo reale e il monitoraggio continuo ti aiutano a ridurre questi tempi, consentendoti di prendere decisioni e agire più rapidamente.
Concentrati sulla misurazione del tempo che intercorre tra gli eventi chiave: quando si verifica un attacco, quando lo individui, quando rispondi e quando risolvi l'incidente. Questa sequenza temporale evidenzia le lacune nelle tue misure di sicurezza e indica dove migliorare.
Riducendo con decisione il rumore e monitorando metriche di risposta significative, trasformi l'analisi delle minacce da strumento passivo a motore attivo della sicurezza. Questo cambio di approccio ti aiuta a prevenire violazioni, ridurre i rischi e rafforzare le difese di cybersecurity.
In cybersecurity, migliori la postura di sicurezza non limitandoti a vedere più minacce, ma agendo più rapidamente. Una threat intelligence di qualità ti permette di rispondere in fretta, riducendo i rischi e rafforzando la fiducia nelle tue misure di sicurezza. Rendere operativa l'analisi delle minacce è fondamentale: trasforma le informazioni in azioni concrete.
Considera questi passaggi pratici per colmare il divario tra informazione e azione:
- Collega ogni informazione ad azioni specifiche.
- Assegna una responsabilità chiara per la risposta alle minacce.
- Automatizza le risposte per semplificare la gestione degli incidenti.
Implementando queste strategie, puoi migliorare in modo significativo i risultati di sicurezza della tua organizzazione.
Domande frequenti
Che cos'è l'analisi delle minacce?
L'analisi delle minacce consiste nella raccolta e nell'analisi dei dati per individuare potenziali minacce alla sicurezza. Aiuta le organizzazioni a comprendere i rischi e a rispondere in modo efficace agli incidenti.
Come posso rendere operativa l'analisi delle minacce?
Puoi renderla operativa collegando le informazioni alle azioni, assegnando responsabilità e automatizzando le risposte. Questo approccio garantisce misure di sicurezza tempestive ed efficaci.
Perché il monitoraggio in tempo reale è importante?
Il monitoraggio in tempo reale ti consente di rilevare le minacce nel momento in cui si verificano. Permette risposte rapide, riducendo il potenziale impatto degli incidenti di sicurezza.
Quali sono le sfide più comuni nell'analisi delle minacce?
Le sfide più comuni sono l'affaticamento da allerte, le informazioni disconnesse e la mancanza di responsabilità. Questi problemi possono ostacolare il rilevamento e la risposta efficaci alle minacce.
Come posso ridurre l'affaticamento da allerte?
Puoi ridurlo filtrando i falsi positivi, arricchendo gli avvisi con il contesto e automatizzando le attività di routine. Questo aiuta a dare priorità alle minacce reali.
Quali metriche dovrei monitorare per valutare l'efficacia della sicurezza?
Monitora metriche come Mean Time to Detect (MTTD) e Mean Time to Respond (MTTR). Questi indicatori forniscono informazioni sull'efficienza della gestione degli incidenti.
In che modo l'automazione migliora la sicurezza?
L'automazione accelera il rilevamento e la risposta alle minacce, permettendo al tuo team di concentrarsi su iniziative strategiche. Riduce gli errori umani e migliora l'efficienza complessiva.
Perché la responsabilità è fondamentale nell'analisi delle minacce?
La responsabilità garantisce accountability e una risposta efficace alle minacce. Assegnare persone o team specifici favorisce una cultura di responsabilità e di gestione proattiva dei rischi.