 IT
 English
 Deutsch
 Español
 Français
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Perché il tuo modello di sicurezza ibrido crea pericolosi punti ciechi
By Mirko Peters ·
Bentornati al podcast e al nostro approfondimento continuo sull'architettura di sicurezza aziendale. Se gestisci un ambiente IT moderno, quasi certamente vivi in un mondo ibrido …
Automatically translated with AI from the original post. Read the English original
Bentornati al podcast e al nostro approfondimento continuo sull'architettura di sicurezza aziendale. Se gestisci un ambiente IT moderno, quasi certamente vivi in un mondo ibrido. Come approfondiamo nell'ultimo episodio, però, questa realtà ibrida ha un costo nascosto, pagato in minacce non rilevate, esaurimento degli analisti e punti ciechi sempre più estesi. In questo post ampliamo questi temi, analizzando perché i tradizionali modelli di sicurezza ibrida stanno cedendo e come le organizzazioni moderne stanno colmando il divario.
Per passare subito al contenuto audio su questo argomento, ascolta l'episodio di podcast in evidenza: Unificare la sicurezza ibrida con Microsoft Defender XDR.
Criticità della sicurezza ibrida
Complessità e silos
Più dashboard
I modelli di sicurezza ibrida portano spesso a una complessità operativa. Potresti ritrovarti a gestire più dashboard di fornitori diversi, ciascuna con formati di dati e funzionalità differenti. Questa frammentazione indebolisce la tua postura di sicurezza. La necessità di unificare questi strumenti isolati crea sfide significative. Ad esempio, gli ambienti ibridi richiedono di estendere i controlli di sicurezza sia all'infrastruttura on-premises sia a quella cloud. Questa doppia responsabilità può sovraccaricare i team di sicurezza, che devono applicare criteri coerenti e gestire le lacune di integrazione.
- Complessità di integrazione: unificare numerosi strumenti di sicurezza di fornitori diversi può essere tecnicamente impegnativo. Ogni strumento ha API e formati di dati propri, il che rende difficile creare una piattaforma di sicurezza coesa.
- Lacune di visibilità: formati di telemetria non uniformi possono ritardare il rilevamento e la risposta alle minacce. Si prevede che una larga maggioranza di organizzazioni (75%) adotterà strategie cloud ibride entro il 2026, ma solo il 23% dichiara di avere piena visibilità sui propri ambienti cloud.
Strumenti frammentati
Affidarsi a strumenti isolati nei modelli di sicurezza ibrida aumenta la probabilità di criteri incoerenti. Questa incoerenza può portare a minacce non rilevate e a risposte agli incidenti più lente. Quando gli strumenti di sicurezza non comunicano in modo efficace, rischi di creare punti ciechi nelle tue difese. La complessità della gestione di questi strumenti può tradursi in una visibilità non completa, permettendo agli attacchi di sfruttare le lacune tra i diversi domini.
Minacce non rilevate
Affaticamento da alert
L'affaticamento da alert è un problema critico nelle configurazioni di sicurezza ibrida. Le organizzazioni ricevono in media quasi 3.000 alert di sicurezza al giorno. Nonostante il calo del volume degli alert negli ultimi anni, il 63% degli alert resta senza risposta. Questo volume eccessivo può far sì che gli analisti del tuo security operations center (SOC) si lascino sfuggire minacce reali. Le ricerche indicano che l'affaticamento da alert porta a un aumento del tempo medio di rilevamento (MTTD) e del tempo medio di risposta (MTTR), aumentando il rischio di violazioni.
- Impatto sulla risposta: l'affaticamento da alert genera miliardi di costi di triage e l'esaurimento degli analisti. Man mano che le organizzazioni implementano più strumenti di rilevamento, il problema peggiora, creando lacune di sicurezza sfruttabili.
Mancanza di visibilità
La scarsa visibilità negli ambienti ibridi contribuisce direttamente alle minacce non rilevate. La visibilità frammentata aumenta la probabilità di criteri incoerenti e di risposte agli incidenti più lente. Il ricorso a più strumenti di sicurezza può rendere difficile gestire la sicurezza negli ambienti cloud ibridi. Un report recente ha evidenziato che le organizzazioni spesso faticano con funzionalità sovrapposte e processi manuali, situazione che può tradursi in minacce non rilevate.
| Tipo di evidenza | Statistica |
|---|---|
| Frequenza delle minacce interne | Il 74% delle organizzazioni segnala un aumento degli attacchi interni. |
| Gravità del danno | Le minacce interne causano danni 20 volte superiori a quelli delle minacce esterne. |
| Costo medio di una violazione | 4,5 milioni di dollari per violazione. |
Perché Defender XDR è essenziale
Una soluzione di sicurezza unificata
Integrazione degli strumenti
Defender XDR offre una soluzione di sicurezza unificata che integra diversi ambiti di sicurezza, colmando le lacune create dagli strumenti isolati. Unendo posta elettronica, identità, endpoint e applicazioni cloud, Defender XDR ti garantisce un approccio coerente alla sicurezza. Questa integrazione ti permette di gestire le minacce in modo più efficace su tutto il tuo ambiente digitale.
- Vantaggi principali dell'integrazione:
- Elimina le lacune nella protezione tra i diversi ambiti di sicurezza.
- Migliora la visibilità sulle potenziali minacce, consentendo un rilevamento e una risposta più rapidi.
- Riduce la complessità grazie a un'unica interfaccia per monitorare e gestire la sicurezza.
La dashboard unificata di Defender XDR ti permette di monitorare l'intero ambiente digitale da un'unica interfaccia. Questa visione d'insieme è fondamentale per una gestione efficace degli incidenti, perché ti consente di individuare e rispondere rapidamente alle minacce senza dover passare continuamente tra più dashboard.
| Funzionalità | Vantaggio |
|---|---|
| Visibilità centralizzata | Offre una visione unificata delle minacce su tutti i punti di accesso, migliorando la precisione del rilevamento. |
| Indagine automatizzata | Risponde alle minacce a velocità di macchina, riducendo in modo significativo i tempi di risposta. |
| Gestione degli incidenti semplificata | Elimina la necessità di passare tra più piattaforme, ottimizzando i flussi di lavoro per una risposta più rapida. |
Gestione completa degli incidenti
Con Defender XDR, la gestione degli incidenti diventa più efficiente. La piattaforma ti permette di semplificare i flussi di lavoro e di personalizzare le risposte in base alle esigenze della tua organizzazione. Questa flessibilità ti aiuta a configurare le risposte automatiche, che si tratti di isolare subito una minaccia o di generare avvisi per un'analisi successiva.
- Vantaggi della gestione completa:
- I flussi di lavoro personalizzabili migliorano l'efficienza della risposta agli incidenti.
- Le azioni automatizzate riducono l'intervento manuale, permettendo al team di concentrarsi su attività strategiche.
- La protezione in tempo reale garantisce una risposta tempestiva alle minacce, riducendo il rischio di violazioni.
Risposta proattiva alle minacce
Azioni automatizzate
Defender XDR automatizza la risposta alle minacce integrando i dati provenienti da diverse fonti di sicurezza. Questa capacità consente azioni rapide di contenimento e bonifica, riducendo in modo significativo la necessità di interventi manuali. A differenza dei modelli di sicurezza ibridi tradizionali, che spesso operano in isolamento, Defender XDR semplifica il processo di risposta e lo rende più efficiente.
- Impatto dell'automazione:
- Tempi di risposta rapidi significano meno attacchi andati a buon fine.
- L'automazione alleggerisce il carico dei team di sicurezza, permettendo di allocare le risorse in modo più efficace.
Rilevamento in tempo reale
Il rilevamento in tempo reale è uno dei punti di forza di Defender XDR. La piattaforma monitora costantemente l'ambiente e individua le minacce nel momento in cui emergono. Questo approccio proattivo ti consente di reagire rapidamente, riducendo al minimo i potenziali danni.
- Dati dai casi di studio:
Caso di studio Strumento di rilevamento Tempo di rilevamento iniziale Tempo di contenimento N. di endpoint interessati Attacco ransomware EDR 20 min 2 ore 150 Attacco ransomware XDR 10 min 30 min 50 Minaccia interna EDR 15 min 1 ora 2 GB Minaccia interna XDR 5 min 20 min 0 GB
Questi dati mostrano l'efficacia di Defender XDR nel ridurre i tempi di rilevamento e contenimento, dimostrando la sua superiorità rispetto ai modelli tradizionali.
Implicazioni dei costi della sicurezza ibrida
Costi nascosti
Inefficienze nella risposta
Gli ambienti di sicurezza ibridi spesso portano a costi nascosti che possono incidere in modo significativo sul budget. Le inefficienze nella risposta possono derivare da diversi fattori, tra cui la complessità di gestire più strumenti e la necessità di un monitoraggio costante. Le ricerche mostrano che il 94% delle organizzazioni segnala sprechi nella spesa per il cloud pubblico. Quasi la metà stima che oltre il 25% del budget vada perso a causa di inefficienze.
- Inefficienze più comuni:
- I costi nascosti associati ai servizi cloud, come le commissioni di egress e le commissioni per le richieste API, spesso passano inosservati.
- Gestire ambienti ibridi richiede più connessioni di rete, che possono aumentare le spese operative.
| Costo nascosto | Descrizione |
|---|---|
| Sfide di scalabilità | Con la crescita delle esigenze di sicurezza, i sistemi tradizionali richiedono spesso investimenti significativi in hardware aggiuntivo e configurazioni complesse per essere ampliati, con costi imprevisti. |
| Manutenzione continua | Mantenere i sistemi tradizionali comporta costi continui per aggiornamenti, gestione dei dati e possibili upgrade, che nel tempo si accumulano. |
| Costi di monitoraggio del personale | La necessità che il personale controlli i flussi aumenta i costi del lavoro e sottrae risorse ad altre attività, incrementando la spesa complessiva per la gestione della sicurezza. |
| Preoccupazioni per la cybersecurity | Garantire la sicurezza dei sistemi tradizionali richiede monitoraggio e aggiornamenti continui, che possono essere costosi e complessi, contribuendo a un aumento dei costi operativi. |
| Costi delle licenze software | I sistemi tradizionali comportano spesso costi ricorrenti per aggiornamenti software e funzionalità aggiuntive, che possono incidere in modo significativo sul costo totale di proprietà. |
Dispersione di risorse
La dispersione di risorse legata alla sicurezza ibrida può essere considerevole. Le organizzazioni si ritrovano spesso a destinare più personale e risorse finanziarie alla gestione di sistemi eterogenei. Questa dispersione può ostacolare la capacità di concentrarsi su iniziative strategiche.
- Statistiche chiave:
- Il 62% dei responsabili IT ha superato i budget per lo storage cloud nell'ultimo anno, e il 49% della spesa totale per lo storage cloud a oggetti è andato in commissioni anziché nella capacità di archiviazione.
- Le organizzazioni che utilizzano più servizi cloud spesso devono fare i conti con inefficienze operative, che fanno crescere i costi.
Risparmi con Defender XDR
Riduzione dei rischi di violazione
Passare a Microsoft Defender XDR può generare risparmi significativi riducendo il rischio di violazioni. Le funzionalità di rilevamento in tempo reale della piattaforma consentono di identificare e contenere le minacce più rapidamente. Questo approccio proattivo riduce l'impatto finanziario degli incidenti di sicurezza.
| Aspetto del contributo | Spiegazione |
|---|---|
| MTTD/MTTR più rapidi | La correlazione basata sull'IA e il contenimento automatizzato aiutano a rilevare e contenere le minacce prima che si aggravino. |
| Minor rischio di violazione e ransomware | Il rilevamento tempestivo delle anomalie limita il movimento laterale e riduce l'impatto degli attacchi. |
| ROI più alto sugli strumenti esistenti | XDR collega le piattaforme di sicurezza esistenti, migliorandone l'efficacia senza costi aggiuntivi. |
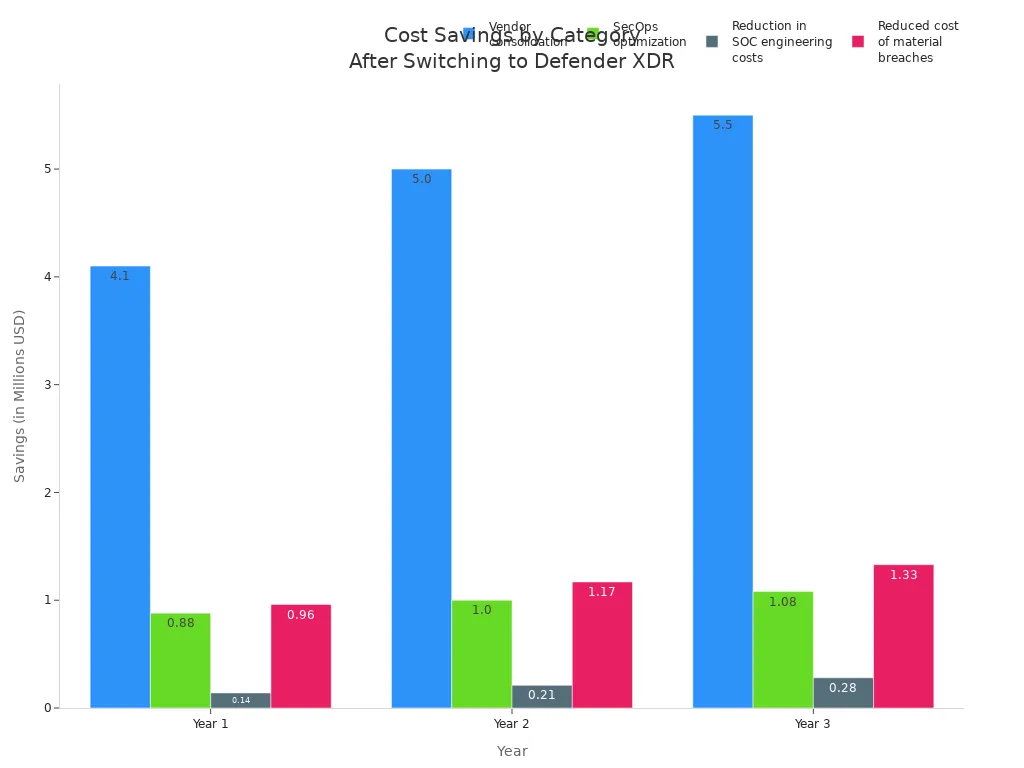
Le organizzazioni che sono passate a Defender XDR riportano risparmi sostanziali. In tre anni, ottengono un valore attuale totale corretto per il rischio di circa 17,8 milioni di dollari.
| Categoria di risparmio | Risparmi anno 1 | Risparmi anno 2 | Risparmi anno 3 | Risparmi totali | Valore attuale |
|---|---|---|---|---|---|
| Consolidamento dei fornitori | 4,1 M$ | 5,0 M$ | 5,5 M$ | 14,6 M$ | 12,0 M$ |
| Ottimizzazione SecOps | 0,88 M$ | 1,0 M$ | 1,08 M$ | 3,0 M$ | 2,44 M$ |
| Riduzione dei costi di ingegneria SOC | 0,14 M$ | 0,21 M$ | 0,28 M$ | 0,63 M$ | 0,51 M$ |
| Riduzione del costo delle violazioni rilevanti | 0,96 M$ | 1,17 M$ | 1,33 M$ | 3,47 M$ | 2,84 M$ |
| Totale | 6,1 M$ | 7,4 M$ | 8,2 M$ | 21,7 M$ | 17,8 M$ |
Efficienza migliorata
Defender XDR migliora l'efficienza operativa semplificando i processi di sicurezza. L'automazione riduce la necessità di interventi manuali, consentendo al team di concentrarsi su attività strategiche anziché sul monitoraggio di routine. Questo cambiamento non solo fa risparmiare tempo, ma riduce anche il costo complessivo della gestione della sicurezza.
- Vantaggi dell'efficienza migliorata:
- Le organizzazioni possono ottenere capacità simili a quelle delle grandi aziende senza dover aumentare il personale.
- L'automazione consente tempi di risposta più rapidi, con meno attacchi andati a segno.
Casi di successo con Defender XDR
Implementazioni reali
Esempi di settore
Organizzazioni di diversi settori hanno implementato con successo Microsoft Defender XDR, dimostrandone la versatilità e l'efficacia. Ad esempio, un importante istituto finanziario è passato da un'infrastruttura di sicurezza frammentata a Defender XDR. Questo passaggio gli ha permesso di consolidare gli strumenti di sicurezza e semplificare i processi di risposta agli incidenti. Analogamente, un fornitore di servizi sanitari ha riportato miglioramenti significativi nel rilevamento delle minacce e nei tempi di risposta dopo l'adozione di Defender XDR.
Benefici misurabili
I benefici misurabili dell'implementazione di Defender XDR sono convincenti. Le organizzazioni hanno riportato un ritorno sull'investimento (ROI) notevole del 242% in tre anni. Il valore attuale netto (NPV) ha raggiunto i 12,6 milioni di dollari, a dimostrazione dei vantaggi economici di questa soluzione di sicurezza unificata.
| Descrizione del beneficio | Valore |
|---|---|
| Ritorno sull'investimento (ROI) in tre anni | 242% |
| Valore attuale netto (NPV) | 12,6 milioni di dollari |
| Tempo medio di riconoscimento (MTTA) | Ridotto da 30 minuti a 15 minuti |
| Tempo medio di risoluzione (MTTR) | Ridotto da un massimo di 3 ore a meno di 1 ora |
| Benefici complessivi per l'azienda in tre anni | 17,8 milioni di dollari |
| Risparmi derivanti dal consolidamento dei fornitori | Fino a 12 milioni di dollari |
| Risparmi derivanti dall'ottimizzazione di SecOps | 2,4 milioni di dollari |
| Riduzione del costo delle violazioni rilevanti | 2,8 milioni di dollari |
| Tempo medio di recupero dell'investimento | Meno di 6 mesi |
Lezioni apprese
Errori comuni
Le organizzazioni che passano a Defender XDR si sono imbattute in diversi errori ricorrenti. Un problema rilevante è la resistenza a sostituire le soluzioni legacy. Molti esitano ad abbandonare strumenti di sicurezza obsoleti, il che può generare vulnerabilità. Anche i timori sull'integrazione sicura con i sistemi esistenti rappresentano una sfida. I vincoli di risorse possono ostacolare un'implementazione e una gestione efficaci dei nuovi strumenti di sicurezza.
| Errori comuni | Descrizione |
|---|---|
| Resistenza a sostituire le soluzioni legacy | Le organizzazioni spesso esitano ad abbandonare strumenti di sicurezza obsoleti, il che può generare vulnerabilità. |
| Timori sull'integrazione sicura | Possono esserci dubbi su quanto bene le nuove soluzioni si integreranno in modo sicuro con i sistemi esistenti. |
| Vincoli di risorse | Risorse limitate possono ostacolare l'implementazione e la gestione efficaci dei nuovi strumenti di sicurezza. |
Best practice
Per massimizzare i benefici di Defender XDR, le organizzazioni dovrebbero adottare alcune best practice. Consolidare gli strumenti consente di riallocare il budget verso l'innovazione e l'assunzione di altri analisti. Un approccio unificato produce un ROI più elevato rispetto alle soluzioni frammentate. Operazioni semplificate riducono gli sforzi di risposta agli incidenti, con un risparmio di circa 2,4 milioni di dollari in costi di lavoro SecOps nell'arco di tre anni.
- Best practice principali:
- Adotta una strategia di sicurezza unificata per aumentare l'efficienza.
- Investi nella formazione dei team di sicurezza per sfruttare appieno le funzionalità di Defender XDR.
- Rivedi e aggiorna regolarmente i criteri di sicurezza per allinearli alle minacce in evoluzione.
Il futuro della cybersecurity: oltre i modelli ibridi
Scenario delle minacce in evoluzione
Complessità degli attacchi
Il panorama delle minacce continua a evolversi e pone sfide significative ai modelli di sicurezza ibridi. I criminali informatici oggi impiegano tecniche sofisticate che le difese tradizionali faticano a contrastare. Ad esempio, agenti IA autonomi conducono attacchi informatici in più fasi con un intervento umano minimo. Questi agenti svolgono attività di ricognizione, individuano vulnerabilità ed eseguono exploit a velocità di macchina. Di conseguenza, le organizzazioni devono affrontare un numero crescente di attacchi che aggirano le misure di sicurezza convenzionali.
- Tendenze principali nella complessità degli attacchi:
- Le campagne di phishing generate dall'IA sono aumentate in modo significativo, con un aumento del 46% dei contenuti generati dall'IA.
- Gli attacchi ransomware includono ormai spesso l'esfiltrazione di dati e tattiche di doppia estorsione.
- Le minacce persistenti avanzate (APT) utilizzano tattiche che i firewall tradizionali non riescono a rilevare.
Il ruolo dell'IA
L'IA svolge un duplice ruolo nel panorama delle minacce in evoluzione. Se da un lato rafforza le misure di sicurezza, dall'altro dà maggiore potere agli attaccanti. Le organizzazioni riferiscono che il 72% di esse è esposto a rischi informatici accresciuti legati all'IA. Ciò evidenzia la necessità di soluzioni di sicurezza solide, in grado di adattarsi a queste nuove sfide.
| Statistica Descrizione | Percentuale | Anno |
|---|---|---|
| Aziende che subiscono frequentemente attacchi interni | 48% | 2024 |
| Organizzazioni che segnalano un aumento dei rischi informatici legati all'IA | 72% | 2024 |
| Aziende che hanno intensificato la formazione dei dipendenti | 51% | 2024 |
Adottare soluzioni complete
L'importanza dell'integrazione
Per affrontare la complessità delle minacce moderne, le organizzazioni devono adottare soluzioni di sicurezza complete. Un approccio unificato, come Microsoft Defender XDR, consolida i segnali provenienti da diversi prodotti, offrendo una visione completa della sicurezza su endpoint, identità e applicazioni cloud. Questa integrazione migliora le capacità di rilevamento e risposta, consentendoti di reagire alle minacce in modo più efficace.
- Vantaggi dell'integrazione:
- La gestione centralizzata migliora la visibilità sulle attività di sicurezza.
- La correlazione degli incidenti tra prodotti diversi potenzia l'analisi delle minacce.
- L'automazione del contenimento degli attacchi snellisce le attività di risposta.
Miglioramento continuo
Il miglioramento continuo è essenziale di fronte a minacce in evoluzione. Le organizzazioni devono rivedere e aggiornare regolarmente i propri criteri di sicurezza per adattarsi alle nuove sfide. La Zero Trust Architecture (ZTA) esemplifica questo approccio, basandosi sul principio "mai fidarsi, verificare sempre". Questo framework garantisce che ogni interazione venga analizzata con attenzione, offrendo una sicurezza solida in un ambiente distribuito.
- Considerazioni chiave per il miglioramento continuo:
- Affrontare la sovraccarico di alert e i punti ciechi causati da più strumenti di sicurezza.
- Concentrarsi sull'efficienza operativa per ridurre tempi e risorse sprecati.
- Garantire la conformità alle normative in tutti gli ambienti ibridi.
Adottando un approccio proattivo e integrando soluzioni complete, puoi rafforzare la tua postura di sicurezza e orientarti con efficacia nella complessità del panorama delle minacce moderno.
I modelli di sicurezza ibridi presentano sfide significative che ostacolano una protezione efficace dalle minacce moderne. La complessità e la visibilità frammentata di questi sistemi creano vulnerabilità che gli attaccanti possono sfruttare. Tra i problemi principali ci sono criteri incoerenti e un modello di responsabilità condivisa che complica la definizione delle responsabilità. Al contrario, adottare Defender XDR offre una soluzione unificata che integra i dati sulle minacce, automatizza le risposte e garantisce una visibilità completa. Come abbiamo discusso nelle nostre community, una protezione davvero in tempo reale è possibile solo quando si abbattono i silos tra questi strumenti. Passare a questa piattaforma avanzata non solo migliora la postura di sicurezza, ma garantisce anche un ROI misurabile, rendendolo un passo necessario per le organizzazioni che vogliono proteggere efficacemente i propri asset. Per approfondire questi concetti e ascoltare strategie pratiche dal campo, non perdere l'episodio correlato Unify Hybrid Security with Microsoft Defender XDR.
Domande frequenti
Che cos'è Defender XDR?
Defender XDR è una soluzione di sicurezza unificata di Microsoft che integra diversi strumenti di sicurezza. Offre il rilevamento delle minacce in tempo reale e la risposta automatizzata agli incidenti, migliorando la postura di sicurezza della tua organizzazione.
In che modo Defender XDR migliora la risposta agli incidenti?
Defender XDR semplifica la risposta agli incidenti automatizzando le azioni e fornendo una dashboard centralizzata. Questa integrazione consente al tuo team di sicurezza di rispondere in modo rapido ed efficace alle minacce.
Defender XDR può ridurre l'affaticamento da alert?
Sì, Defender XDR riduce l'affaticamento da alert consolidando gli avvisi provenienti da più fonti in un'unica vista. Questo aiuta a dare priorità alle minacce reali e riduce la probabilità di perdere incidenti critici.
Defender XDR è adatto agli ambienti ibridi?
Assolutamente sì! Defender XDR è progettato per funzionare senza soluzione di continuità in ambienti ibridi, integrando le misure di sicurezza sia per le infrastrutture on-premises sia per quelle cloud.
In che modo Defender XDR migliora la visibilità?
Defender XDR migliora la visibilità offrendo una vista completa degli incidenti di sicurezza in tutti i domini. Questa integrazione ti permette di tracciare le minacce in modo più efficace e di rispondere tempestivamente.
Quali sono i vantaggi economici di Defender XDR?
Usare Defender XDR può portare a risparmi significativi riducendo i rischi di violazione e migliorando l'efficienza operativa. Le organizzazioni segnalano un ritorno sull'investimento elevato dopo il passaggio a questa soluzione.
Come posso implementare Defender XDR nella mia organizzazione?
Per implementare Defender XDR, valuta gli strumenti di sicurezza attuali, pianifica l'integrazione e forma il tuo team di sicurezza. Microsoft mette a disposizione risorse e supporto per facilitare una transizione senza intoppi.
Quali settori traggono maggior beneficio da Defender XDR?
Defender XDR è utile in diversi settori, tra cui finanza, sanità e retail. Qualsiasi organizzazione che affronta sfide di sicurezza complesse può sfruttarne le funzionalità per una protezione più avanzata.