 IT
 English
 Deutsch
 Español
 Français
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
2025-12-25
Correggere la deriva della conformità in Microsoft 365 oltre i dashboard verdi

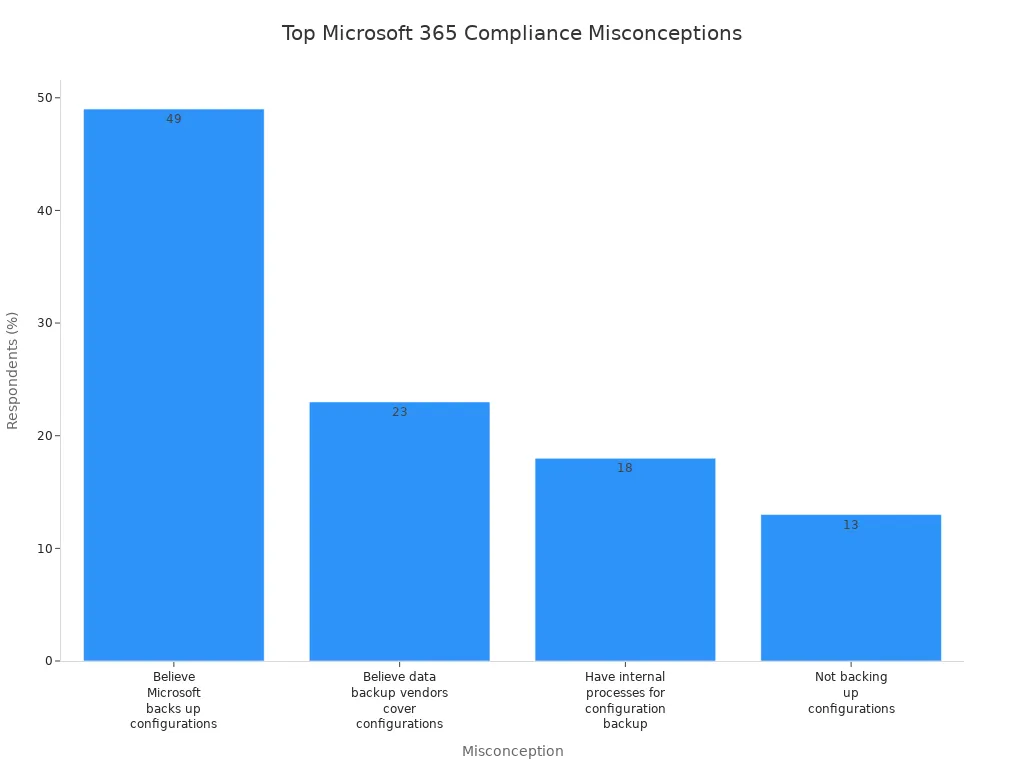
Microsoft 365 le policy di conformità possono spesso trarre in inganno. Potresti pensare che tutto sia in ordine solo perché le dashboard mostrano indicatori verdi. Tuttavia, questa percezione nasconde un problema più profondo noto come il ciclo temporale della conformità. Comprendere questo concetto è fondamentale. Rivela che, sebbene le tue policy possano sembrare efficaci, potrebbero non rappresentare una vera governance e sicurezza. Sondaggi recenti evidenziano idee sbagliate comuni, come il fatto che il 49% degli intervistati ritenga che Microsoft esegua il backup delle configurazioni. Tali fraintendimenti possono portare a significative lacune di conformità.
Punti chiave
-
Gli indicatori di conformità fuorvianti possono creare un falso senso di sicurezza. Non fare affidamento esclusivamente sulle luci verdi nelle dashboard.
-
Il ciclo temporale della conformità intrappola le organizzazioni in un circolo di incomprensioni. Liberatene approfondendo lo stato di conformità.
-
Gli audit regolari sono essenziali. Valuta la tua postura di conformità per individuare le vulnerabilità prima che portino a violazioni.
-
La deriva delle policy può esporre l'organizzazione a rischi. Rivedi regolarmente le impostazioni per assicurarti che siano allineate agli standard di conformità.
-
Il monitoraggio continuo è cruciale. Aiuta a rilevare accessi non autorizzati e fughe di dati in tempo reale.
-
Utilizza strumenti di automazione per migliorare la conformità. Riducono gli errori manuali e forniscono approfondimenti in tempo reale sullo stato di conformità.
-
Formare il team sulla conformità. La formazione regolare promuove una cultura di vigilanza e aiuta a mitigare le minacce interne.
-
La governance proattiva è la chiave. Integra la conformità nelle operazioni quotidiane per proteggere l'organizzazione da potenziali minacce.
Il ciclo temporale della conformità spiegato
Indicatori di conformità fuorvianti
Potresti fidarti delle dashboard di conformità in Microsoft 365 perché mostrano luci verdi ed esecuzioni riuscite delle policy. Tuttavia, questi indicatori possono trarre in inganno. Il sistema genera spesso avvisi generici che non rivelano il quadro completo. Ad esempio, alcuni avvisi segnalano o bloccano solo in base a firme generiche, il che significa che potrebbero non individuare minacce specifiche o produrre falsi positivi. Potresti anche vedere esclusioni o indicatori di "consenso" personalizzati progettati per prevenire falsi allarmi. Sebbene questi aiutino a ridurre il rumore, possono nascondere reali problemi di sicurezza. Ciò crea un falso senso di sicurezza, facendoti credere che i tuoi dati e le tue policy siano pienamente protetti quando in realtà restano delle lacune.
Gli strumenti di conformità di Microsoft si concentrano su ciò che esiste nel sistema, non sempre su ciò che dovrebbe essere conservato o protetto. Ciò significa che gli indicatori riflettono lo stato attuale ma non misurano i comportamenti o i modelli di rischio. Potresti pensare che la tua governance sia solida perché le dashboard lo indicano, ma la realtà potrebbe essere diversa. L'impossibilità di bloccare determinate app Microsoft a causa delle loro firme complica ulteriormente l'accuratezza degli avvisi. Questi fattori si combinano per creare segnali di conformità fuorvianti che mascherano la vera conformità in materia di sicurezza.
Conseguenze del ciclo temporale
Questo ciclo di indicatori di conformità fuorvianti costituisce ciò che chiamiamo ciclo temporale della conformità. Vedi luci verdi, presumi che tutto vada bene e smetti di approfondire. Nel frattempo, i dati si allontanano dalle policy di governance previste. Le violazioni possono verificarsi silenziosamente perché il sistema non le segnala correttamente. La conformità normativa potrebbe risentirne senza che tu ne sia a conoscenza, esponendo l'organizzazione a sanzioni e danni reputazionali.
Il ciclo temporale della conformità ti intrappola in un circolo in cui le policy appaiono efficaci ma non riescono ad applicare la sicurezza in tempo reale. Potresti perdere modifiche critiche ai dati o accessi non autorizzati perché gli indicatori non registrano accuratamente questi eventi. Col tempo, ciò porta a lacune di governance che crescono inosservate. Più a lungo rimani in questo circolo, più diventa difficile uscirne e ripristinare una conformità reale.
Per uscire da questo ciclo, devi guardare oltre gli indicatori superficiali. Concentrati sulla misurazione dei comportamenti, come i rapporti di creazione dei dati, i tassi di successo di sopravvivenza e i rapporti di copertura della scoperta. Queste metriche rivelano quanto bene le tue policy proteggono i dati nel tempo. Hai bisogno di monitoraggio e applicazione continui allineati ai tuoi requisiti di conformità. Solo così potrai garantire che il tuo ambiente Microsoft 365 soddisfi gli standard di sicurezza e normativi senza cadere vittima di segnali di conformità fuorvianti.
Nota: Fidarsi esclusivamente delle dashboard di conformità può mettere a rischio i tuoi dati e la governance. Adotta misure proattive per verificare e applicare le tue policy oltre ciò che mostrano gli indicatori.
Cause dei problemi di conformità
Deriva delle policy
Definizione ed esempi
La deriva delle policy si verifica quando le impostazioni di Microsoft 365 si discostano gradualmente dagli standard di conformità stabiliti. Questa deriva può verificarsi per vari fattori, tra cui:
-
Modifiche non autorizzate o manuali alle impostazioni, come la condivisione con ospiti in Teams.
-
Modifiche alle policy di identità e accesso che indeboliscono la sicurezza.
-
Modifiche dirette negli ambienti di produzione senza seguire una pipeline di modifica controllata.
-
Mancanza di approvazioni multi-parte e di backup adeguati delle configurazioni.
Queste azioni possono portare a significativi fallimenti di conformità. Infatti, le ricerche mostrano che il 45% degli incidenti di sicurezza deriva da configurazioni errate, a conferma dell'importanza di mantenere un'aderenza rigorosa alle policy.
Impatto sulla conformità
Quando si verifica la deriva delle policy, rischi di esporre l'organizzazione a violazioni dei dati e sanzioni normative. L'assenza di supervisione può creare vulnerabilità che i malintenzionati sfruttano. Devi restare vigile e rivedere regolarmente le policy per assicurarti che siano allineate ai tuoi obiettivi di conformità.
Lacune nell'applicazione in tempo reale
Importanza del monitoraggio
Un monitoraggio efficace è fondamentale per mantenere la conformità in materia di sicurezza in Microsoft 365. Senza una supervisione in tempo reale, potresti non notare modifiche critiche o tentativi di accesso non autorizzati. Questa mancanza di visibilità può portare a lacune di governance che compromettono gli sforzi di protezione dei dati dell'organizzazione.
Strumenti per un'applicazione efficace
Utilizzare gli strumenti giusti può aiutarti a colmare queste lacune di applicazione. Valuta l'implementazione di soluzioni che offrano capacità di monitoraggio e avviso continuo. Questi strumenti possono aiutarti a d
Apple Podcasts · Spotify · YouTube · YouTube Music
Fix Microsoft 365 Compliance Drift Beyond Green Dashboards (English)