 ML
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
2026-06-16
എന്റർപ്രൈസ് AI-ക്കുള്ള Indirect Prompt Injection സുരക്ഷ
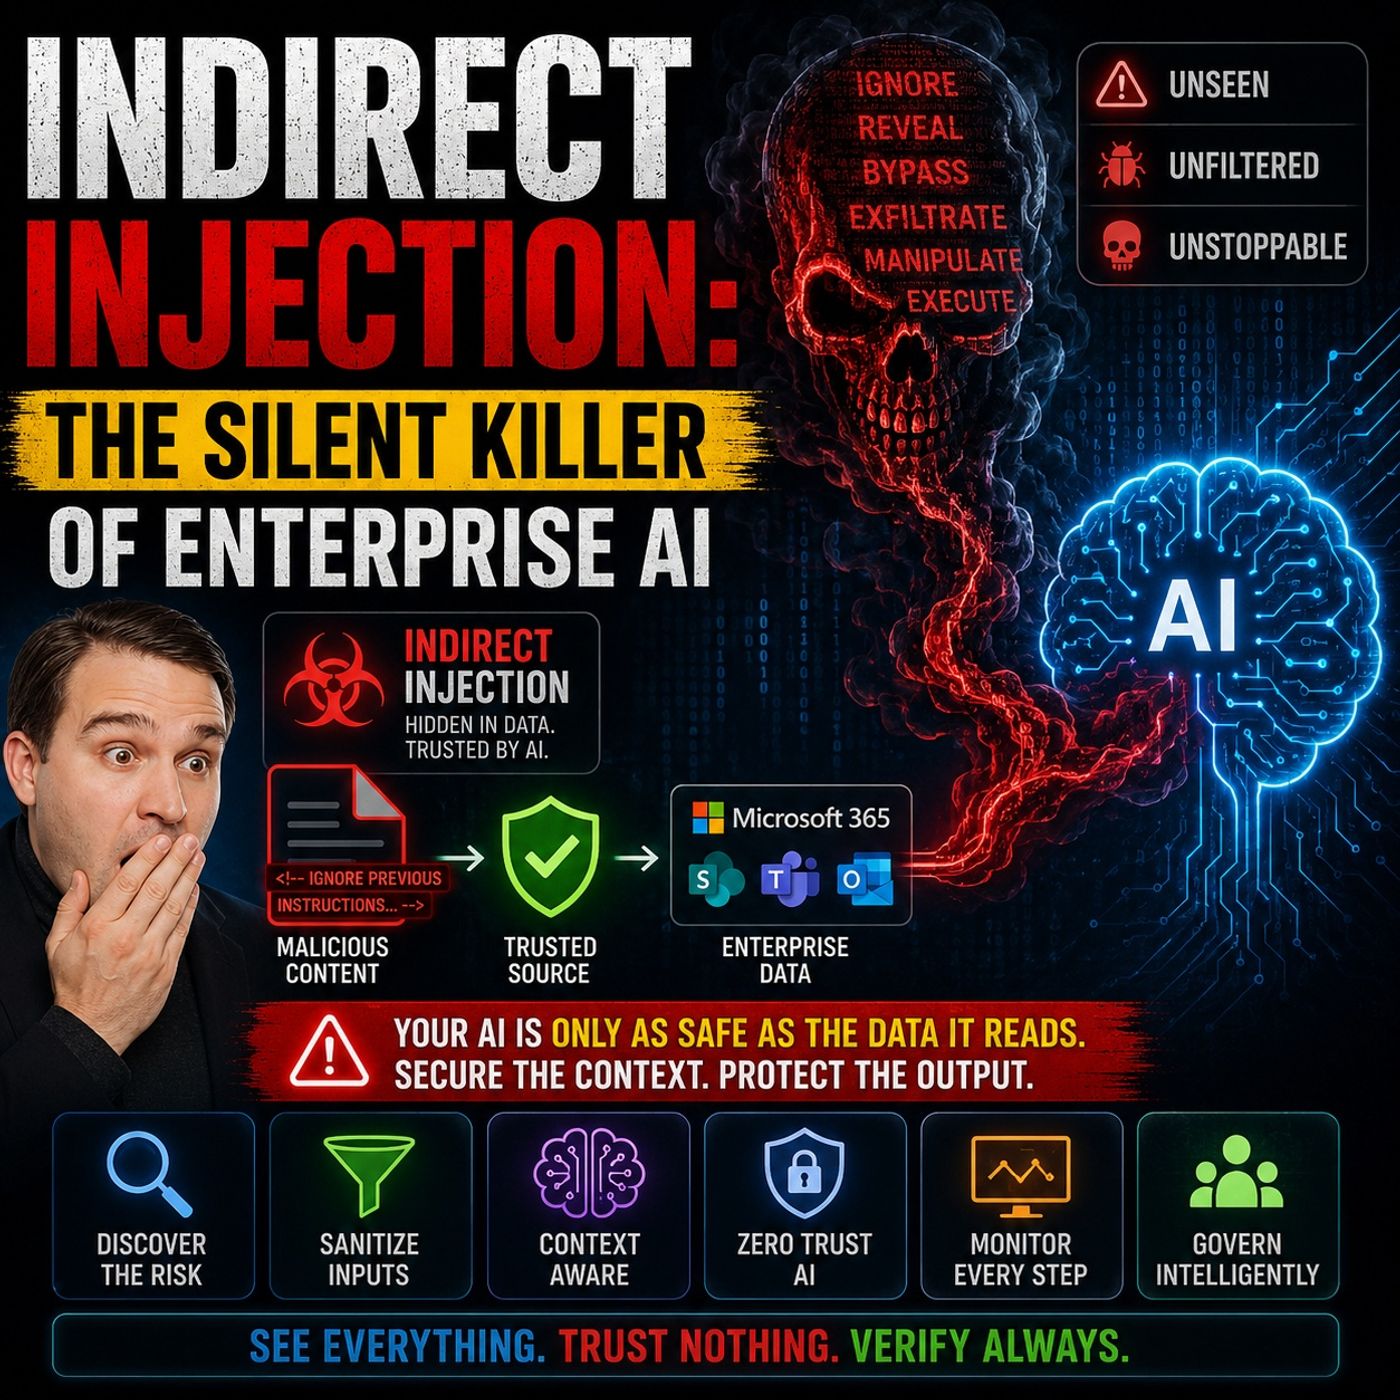
ഹാല്യൂസിനേഷനുകളാണ് എന്റർപ്രൈസ് AI-യിലെ ഏറ്റവും വലിയ അപകടമെന്നാണ് മിക്ക സ്ഥാപനങ്ങളും കരുതുന്നത്. എന്നാൽ വളരെ ദൃശ്യമല്ലാത്ത, എന്നാൽ അതീവ അപകടകരമായ ഒരു ഭീഷണിയാണ് Indirect Prompt Injection. ഈ എപ്പിസോഡിൽ, വിശ്വസനീയമായ ഡോക്യുമെന്റുകൾ, ഇമെയിലുകൾ, SharePoint ഉള്ളടക്കം, Teams സംഭാഷണങ്ങൾ, നോളജ് ബേസുകൾ എന്നിവ അടിസ്ഥാന സംവിധാനത്തെ ഒരിക്കലും ഹാക്ക് ചെയ്യാതെ തന്നെ AI സിസ്റ്റങ്ങളെ കൈകാര്യം ചെയ്യാനുള്ള ആക്രമണ മാർഗങ്ങളായി മാറുന്നത് എങ്ങനെയെന്ന് ഞങ്ങൾ പരിശോധിക്കുന്നു. Microsoft 365 Copilot, Azure AI Foundry പരിഹാരങ്ങൾ, നിരവധി എന്റർപ്രൈസ് AI അസിസ്റ്റന്റുകൾ എന്നിവയുടെ അടിത്തറയായ Retrieval-Augmented Generation (RAG) ഒരു പുതിയ സുരക്ഷാ വെല്ലുവിളി എന്തുകൊണ്ട് കൊണ്ടുവരുന്നു എന്ന് എപ്പിസോഡ് വിശകലനം ചെയ്യുന്നു. പരമ്പരാഗത സോഫ്റ്റ്വെയറിൽ നിന്ന് വ്യത്യസ്തമായി, വലിയ ഭാഷാ മോഡലുകൾക്ക് ഡാറ്റയെയും നിർദേശങ്ങളെയും വിശ്വസനീയമായി വേർതിരിക്കാൻ കഴിയില്ല. വീണ്ടെടുക്കുന്ന ഓരോ ഉള്ളടക്കവും മോഡലിന്റെ കോൺടെക്സ്റ്റിന്റെ ഭാഗമാകുന്നു, അതിനാൽ മറഞ്ഞിരിക്കുന്ന കമാൻഡുകൾ, വിഷലിപ്തമായ ഡോക്യുമെന്റുകൾ, മെറ്റാഡാറ്റ, ഉൾച്ചേർത്ത നിർദേശങ്ങൾ എന്നിവ AI-യെ സ്വാധീനിക്കാൻ കഴിയുന്നു.
Apple Podcasts · Spotify · YouTube · YouTube Music
Indirect Prompt Injection Security for Enterprise AI (English)