 ML
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
2025-12-25
Microsoft 365 കംപ്ലയൻസ് ഡ്രിഫ്റ്റ് ഗ്രീൻ ഡാഷ്ബോർഡുകൾക്കപ്പുറം എങ്ങനെ പരിഹരിക്കാം

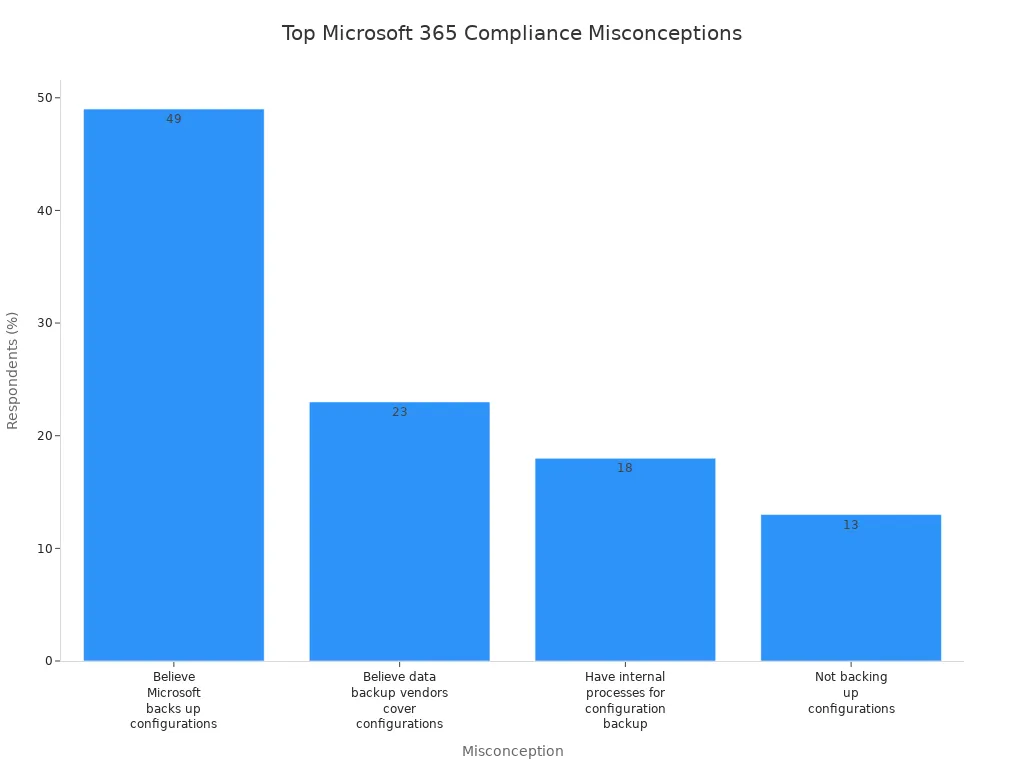
Microsoft 365 കംപ്ലയൻസ് നയങ്ങൾ പലപ്പോഴും നിങ്ങളെ തെറ്റിദ്ധരിപ്പിച്ചേക്കാം. ഡാഷ്ബോർഡുകളിൽ പച്ച സൂചകങ്ങൾ കാണുന്നതുകൊണ്ട് എല്ലാം ശരിയാണെന്ന് നിങ്ങൾ കരുതിയേക്കാം. എന്നാൽ ഈ ധാരണ compliance time-loop എന്നറിയപ്പെടുന്ന ഒരു ആഴത്തിലുള്ള പ്രശ്നത്തെ മറച്ചുവെക്കുന്നു. ഈ ആശയം മനസ്സിലാക്കേണ്ടത് വളരെ പ്രധാനമാണ്. നിങ്ങളുടെ നയങ്ങൾ ഫലപ്രദമെന്ന് തോന്നിയാലും അവ യഥാർത്ഥ ഗവേണൻസും സുരക്ഷയും പ്രതിനിധീകരിക്കണമെന്നില്ലെന്ന് ഇത് വെളിപ്പെടുത്തുന്നു. സമീപകാല സർവേകൾ സാധാരണ തെറ്റിദ്ധാരണകൾ ചൂണ്ടിക്കാണിക്കുന്നു, ഉദാഹരണത്തിന് 49% പ്രതികരിച്ചവർ Microsoft കോൺഫിഗറേഷനുകൾ ബാക്കപ്പ് ചെയ്യുന്നുവെന്ന് വിശ്വസിക്കുന്നു. ഇത്തരം തെറ്റിദ്ധാരണകൾ കാര്യമായ കംപ്ലയൻസ് വിടവുകളിലേക്ക് നയിച്ചേക്കാം.
പ്രധാന കാര്യങ്ങൾ
-
തെറ്റിദ്ധരിപ്പിക്കുന്ന കംപ്ലയൻസ് സൂചകങ്ങൾ തെറ്റായ സുരക്ഷാ ബോധം സൃഷ്ടിച്ചേക്കാം. ഡാഷ്ബോർഡുകളിലെ പച്ച ലൈറ്റുകളിൽ മാത്രം ആശ്രയിക്കരുത്.
-
Compliance time-loop സ്ഥാപനങ്ങളെ തെറ്റിദ്ധാരണയുടെ ഒരു ചക്രത്തിൽ കുടുക്കുന്നു. നിങ്ങളുടെ കംപ്ലയൻസ് നില കൂടുതൽ ആഴത്തിൽ പരിശോധിച്ച് ഇതിൽ നിന്ന് പുറത്തുകടക്കുക.
-
പതിവ് ഓഡിറ്റുകൾ അത്യാവശ്യമാണ്. ലംഘനങ്ങളിലേക്ക് നയിക്കുന്നതിന് മുമ്പ് ദുർബലതകൾ തിരിച്ചറിയാൻ നിങ്ങളുടെ കംപ്ലയൻസ് നില വിലയിരുത്തുക.
-
പോളിസി ഡ്രിഫ്റ്റ് നിങ്ങളുടെ സ്ഥാപനത്തെ അപകടസാധ്യതകളിലേക്ക് തുറന്നുകാട്ടിയേക്കാം. ക്രമീകരണങ്ങൾ കംപ്ലയൻസ് മാനദണ്ഡങ്ങളുമായി യോജിക്കുന്നുണ്ടെന്ന് ഉറപ്പാക്കാൻ പതിവായി പരിശോധിക്കുക.
-
തുടർച്ചയായ നിരീക്ഷണം നിർണായകമാണ്. അനധികൃത ആക്സസും ഡാറ്റാ ചോർച്ചകളും തത്സമയം കണ്ടെത്താൻ ഇത് സഹായിക്കുന്നു.
-
കംപ്ലയൻസ് മെച്ചപ്പെടുത്താൻ ഓട്ടോമേഷൻ ടൂളുകൾ ഉപയോഗിക്കുക. അവ മാനുവൽ പിഴവുകൾ കുറയ്ക്കുകയും കംപ്ലയൻസ് നിലയെക്കുറിച്ച് തത്സമയ ഉൾക്കാഴ്ചകൾ നൽകുകയും ചെയ്യുന്നു.
-
നിങ്ങളുടെ ടീമിനെ കംപ്ലയൻസിനെക്കുറിച്ച് ബോധവൽക്കരിക്കുക. പതിവ് പരിശീലനം ജാഗ്രതയുടെ സംസ്കാരം വളർത്തുകയും ആന്തരിക ഭീഷണികൾ കുറയ്ക്കാൻ സഹായിക്കുകയും ചെയ്യുന്നു.
-
മുൻകൂട്ടിയുള്ള ഗവേണൻസ് പ്രധാനമാണ്. സാധ്യതയുള്ള ഭീഷണികളിൽ നിന്ന് സ്ഥാപനത്തെ സംരക്ഷിക്കാൻ കംപ്ലയൻസ് ദൈനംദിന പ്രവർത്തനങ്ങളിൽ ഉൾച്ചേർക്കുക.
Compliance Time-Loop വിശദീകരണം
തെറ്റിദ്ധരിപ്പിക്കുന്ന കംപ്ലയൻസ് സൂചകങ്ങൾ
പച്ച ലൈറ്റുകളും വിജയകരമായ പോളിസി റണ്ണുകളും കാണിക്കുന്നതിനാൽ നിങ്ങൾ Microsoft 365-ലെ കംപ്ലയൻസ് ഡാഷ്ബോർഡുകളിൽ വിശ്വസിച്ചേക്കാം. എന്നാൽ ഈ സൂചകങ്ങൾ നിങ്ങളെ തെറ്റിദ്ധരിപ്പിച്ചേക്കാം. സിസ്റ്റം പലപ്പോഴും പൂർണ്ണചിത്രം വെളിപ്പെടുത്താത്ത പൊതുവായ അലേർട്ടുകൾ സൃഷ്ടിക്കുന്നു. ഉദാഹരണത്തിന്, ചില അലേർട്ടുകൾ വിശാലമായ സിഗ്നേച്ചറുകളെ അടിസ്ഥാനമാക്കി മുന്നറിയിപ്പ് നൽകുകയോ തടയുകയോ മാത്രമേ ചെയ്യുന്നുള്ളൂ, അതായത് അവ പ്രത്യേക ഭീഷണികൾ നഷ്ടപ്പെടുത്തുകയോ തെറ്റായ പോസിറ്റീവുകൾ സൃഷ്ടിക്കുകയോ ചെയ്തേക്കാം. തെറ്റായ അലാറങ്ങൾ തടയാൻ രൂപകൽപ്പന ചെയ്ത ഒഴിവാക്കലുകളോ ഇഷ്ടാനുസൃത "allow" സൂചകങ്ങളോ നിങ്ങൾ കണ്ടേക്കാം. ഇവ ശബ്ദം കുറയ്ക്കാൻ സഹായിക്കുമെങ്കിലും യഥാർത്ഥ സുരക്ഷാ പ്രശ്നങ്ങൾ മറച്ചുവെച്ചേക്കാം. ഇത് തെറ്റായ സുരക്ഷാ ബോധം സൃഷ്ടിക്കുന്നു, അവശേഷിക്കുന്ന വിടവുകളുണ്ടെങ്കിലും നിങ്ങളുടെ ഡാറ്റയും നയങ്ങളും പൂർണ്ണമായി സംരക്ഷിതമാണെന്ന് നിങ്ങൾ വിശ്വസിച്ചേക്കാം.
Microsoft-ന്റെ കംപ്ലയൻസ് ടൂളുകൾ സിസ്റ്റത്തിൽ നിലവിലുള്ളതിലാണ് ശ്രദ്ധ കേന്ദ്രീകരിക്കുന്നത്, എന്ത് സംരക്ഷിക്കപ്പെടണം അല്ലെങ്കിൽ സംരക്ഷിക്കപ്പെടണം എന്നതിലല്ല. അതായത് സൂചകങ്ങൾ നിലവിലെ അവസ്ഥകളെ പ്രതിഫലിപ്പിക്കുന്നു, പക്ഷേ പെരുമാറ്റമോ റിസ്ക് പാറ്റേണുകളോ അളക്കുന്നില്ല. ഡാഷ്ബോർഡുകൾ പറയുന്നതിനാൽ നിങ്ങളുടെ ഗവേണൻസ് ഉറപ്പുള്ളതാണെന്ന് നിങ്ങൾ കരുതിയേക്കാം, പക്ഷേ യാഥാർത്ഥ്യം വ്യത്യസ്തമായിരിക്കാം. ചില Microsoft ആപ്പുകൾ അവയുടെ സിഗ്നേച്ചറുകൾ കാരണം തടയാനുള്ള കഴിവില്ലായ്മ അലേർട്ടുകളുടെ കൃത്യതയെ കൂടുതൽ സങ്കീർണ്ണമാക്കുന്നു. ഈ ഘടകങ്ങൾ ചേർന്ന് യഥാർത്ഥ സുരക്ഷാ കംപ്ലയൻസിനെ മറയ്ക്കുന്ന തെറ്റിദ്ധരിപ്പിക്കുന്ന കംപ്ലയൻസ് സിഗ്നലുകൾ സൃഷ്ടിക്കുന്നു.
Time-Loop-ന്റെ അനന്തരഫലങ്ങൾ
തെറ്റിദ്ധരിപ്പിക്കുന്ന കംപ്ലയൻസ് സൂചകങ്ങളുടെ ഈ ചക്രമാണ് ഞങ്ങൾ compliance time-loop എന്ന് വിളിക്കുന്നത്. നിങ്ങൾ പച്ച ലൈറ്റുകൾ കാണുന്നു, എല്ലാം ശരിയാണെന്ന് കരുതി കൂടുതൽ ആഴത്തിൽ പരിശോധിക്കുന്നത് നിർത്തുന്നു. അതിനിടയിൽ ഡാറ്റ നിങ്ങളുടെ ഉദ്ദേശിച്ച ഗവേണൻസ് നയങ്ങളിൽ നിന്ന് വ്യതിചലിക്കുന്നു. സിസ്റ്റം അവയെ ശരിയായി ഫ്ലാഗ് ചെയ്യാത്തതിനാൽ ലംഘനങ്ങൾ നിശബ്ദമായി സംഭവിക്കാം. നിങ്ങളുടെ റെഗുലേറ്ററി കംപ്ലയൻസ് നിങ്ങൾ അറിയാതെ തന്നെ തകരാറിലായേക്കാം, ഇത് പിഴകൾക്കും പ്രശസ്തിക്ക് നാശത്തിനും നിങ്ങളുടെ സ്ഥാപനത്തെ വിധേയമാക്കുന്നു.
Compliance time-loop നിങ്ങളെ ഒരു ചക്രത്തിൽ കുടുക്കുന്നു, അവിടെ നയങ്ങൾ ഫലപ്രദമെന്ന് തോന്നുമെങ്കിലും തത്സമയ സുരക്ഷ നടപ്പാക്കുന്നതിൽ പരാജയപ്പെടുന്നു. സൂചകങ്ങൾ ഈ സംഭവങ്ങൾ കൃത്യമായി പിടിച്ചെടുക്കാത്തതിനാൽ നിർണായകമായ ഡാറ്റാ മാറ്റങ്ങളോ അനധികൃത ആക്സസോ നിങ്ങൾക്ക് നഷ്ടപ്പെട്ടേക്കാം. കാലക്രമേണ ഇത് ശ്രദ്ധയിൽപ്പെടാതെ വളരുന്ന ഗവേണൻസ് വിടവുകളിലേക്ക് നയിക്കുന്നു. നിങ്ങൾ ഈ ചക്രത്തിൽ കൂടുതൽ നേരം തുടരുന്തോറും അതിൽ നിന്ന് പുറത്തുകടന്ന് യഥാർത്ഥ കംപ്ലയൻസ് പുനഃസ്ഥാപിക്കുന്നത് കൂടുതൽ ബുദ്ധിമുട്ടാകുന്നു.
ഈ ചക്രത്തിൽ നിന്ന് പുറത്തുകടക്കാൻ, ഉപരിതല തല സൂചകങ്ങൾക്കപ്പുറം നോക്കേണ്ടതുണ്ട്. ഡാറ്റാ സൃഷ്ടി അനുപാതങ്ങൾ, സർവൈവൽ ഹിറ്റ് റേറ്റുകൾ, ഡിസ്കവറി കവറേജ് അനുപാതങ്ങൾ തുടങ്ങിയ പെരുമാറ്റം അളക്കുന്നതിൽ ശ്രദ്ധ കേന്ദ്രീകരിക്കുക. കാലക്രമേണ നിങ്ങളുടെ നയങ്ങൾ ഡാറ്റയെ എത്രത്തോളം നന്നായി സംരക്ഷിക്കുന്നുവെന്ന് ഈ മെട്രിക്കുകൾ വെളിപ്പെടുത്തുന്നു. നിങ്ങളുടെ കംപ്ലയൻസ് ആവശ്യകതകളുമായി യോജിക്കുന്ന തുടർച്ചയായ നിരീക്ഷണവും നടപ്പാക്കലും നിങ്ങൾക്ക് ആവശ്യമാണ്. അപ്പോൾ മാത്രമേ തെറ്റിദ്ധരിപ്പിക്കുന്ന കംപ്ലയൻസ് സിഗ്നലുകളിൽ വീഴാതെ നിങ്ങളുടെ Microsoft 365 പരിസ്ഥിതി സുരക്ഷാ, റെഗുലേറ്ററി മാനദണ്ഡങ്ങൾ പാലിക്കുന്നുവെന്ന് ഉറപ്പാക്കാൻ കഴിയൂ.
കുറിപ്പ്: കംപ്ലയൻസ് ഡാഷ്ബോർഡുകളിൽ മാത്രം വിശ്വസിക്കുന്നത് നിങ്ങളുടെ ഡാറ്റയെയും ഗവേണൻസിനെയും അപകടത്തിലാക്കിയേക്കാം. സൂചകങ്ങൾ കാണിക്കുന്നതിനപ്പുറം നിങ്ങളുടെ നയങ്ങൾ പരിശോധിക്കാനും നടപ്പാക്കാനും മുൻകൈയെടുത്ത് നടപടികൾ സ്വീകരിക്കുക.
കംപ്ലയൻസ് പ്രശ്നങ്ങളുടെ കാരണങ്ങൾ
പോളിസി ഡ്രിഫ്റ്റ്
നിർവചനവും ഉദാഹരണങ്ങളും
സ്ഥാപിത കംപ്ലയൻസ് മാനദണ്ഡങ്ങളിൽ നിന്ന് നിങ്ങളുടെ Microsoft 365 ക്രമീകരണങ്ങൾ ക്രമേണ വ്യതിചലിക്കുമ്പോഴാണ് പോളിസി ഡ്രിഫ്റ്റ് സംഭവിക്കുന്നത്. താഴെപ്പറയുന്ന വിവിധ ഘടകങ്ങൾ മൂലം ഇത് സംഭവിക്കാം:
-
Teams-ലെ ഗസ്റ്റ് ഷെയറിംഗ് പോലുള്ള ക്രമീകരണങ്ങളിൽ അനധികൃതമോ മാനുവൽ മാറ്റങ്ങളോ.
-
സുരക്ഷ ദുർബലപ്പെടുത്തുന്ന ഐഡന്റിറ്റി, ആക്സസ് നയങ്ങളിലെ മാറ്റങ്ങൾ.
-
നിയന്ത്രിത മാറ്റ പൈപ്പ്ലൈൻ പിന്തുടരാതെ പ്രൊഡക്ഷൻ പരിസ്ഥിതിയിൽ നേരിട്ടുള്ള എഡിറ്റുകൾ.
-
മൾട്ടി-പാർട്ടി അംഗീകാരങ്ങളുടെയും ശരിയായ കോൺഫിഗറേഷൻ ബാക്കപ്പുകളുടെയും അഭാവം.
ഈ പ്രവർത്തനങ്ങൾ കാര്യമായ കംപ്ലയൻസ് പരാജയങ്ങളിലേക്ക് നയിച്ചേക്കാം. വാസ്തവത്തിൽ, 45% സുരക്ഷാ സംഭവങ്ങളും തെറ്റായ കോൺഫിഗറേഷനുകളിൽ നിന്നാണ് ഉണ്ടാകുന്നതെന്ന് ഗവേഷണം കാണിക്കുന്നു, ഇത് നയങ്ങൾ കർശനമായി പാലിക്കുന്നതിന്റെ പ്രാധാന്യം എടുത്തുകാണിക്കുന്നു.
കംപ്ലയൻസിൽ ഉണ്ടാകുന്ന സ്വാധീനം
പോളിസി ഡ്രിഫ്റ്റ് സംഭവിക്കുമ്പോൾ നിങ്ങളുടെ സ്ഥാപനം ഡാറ്റാ ലംഘനങ്ങൾക്കും റെഗുലേറ്ററി പിഴകൾക്കും വിധേയമാകാനുള്ള സാധ്യതയുണ്ട്. മേൽനോട്ടത്തിന്റെ അഭാവം ദുരുപയോഗം ചെയ്യപ്പെടാവുന്ന ദുർബലതകൾ സൃഷ്ടിച്ചേക്കാം. നിങ്ങളുടെ നയങ്ങൾ കംപ്ലയൻസ് ലക്ഷ്യങ്ങളുമായി യോജിക്കുന്നുണ്ടെന്ന് ഉറപ്പാക്കാൻ നിങ്ങൾ ജാഗ്രത പാലിക്കുകയും പതിവായി അവ അവലോകനം ചെയ്യുകയും വേണം.
തത്സമയ നടപ്പാക്കലിലെ വിടവുകൾ
നിരീക്ഷണത്തിന്റെ പ്രാധാന്യം
Microsoft 365-ൽ സുരക്ഷാ കംപ്ലയൻസ് നിലനിർത്താൻ ഫലപ്രദമായ നിരീക്ഷണം നിർണായകമാണ്. തത്സമയ മേൽനോട്ടമില്ലാതെ നിർണായക മാറ്റങ്ങളോ അനധികൃത ആക്സസ് ശ്രമങ്ങളോ നിങ്ങൾക്ക് നഷ്ടപ്പെട്ടേക്കാം. ദൃശ്യതയുടെ ഈ അഭാവം നിങ്ങളുടെ സ്ഥാപനത്തിന്റെ ഡാറ്റാ സംരക്ഷണ ശ്രമങ്ങളെ അപകടത്തിലാക്കുന്ന ഗവേണൻസ് വിടവുകളിലേക്ക് നയിച്ചേക്കാം.
ഫലപ്രദമായ നടപ്പാക്കലിനുള്ള ടൂളുകൾ
ശരിയായ ടൂളുകൾ ഉപയോഗിക്കുന്നത് ഈ നടപ്പാക്കൽ വിടവുകൾ നികത്താൻ നിങ്ങളെ സഹായിക്കും. തുടർച്ചയായ നിരീക്ഷണവും അലേർട്ടിംഗ് കഴിവുകളും നൽകുന്ന പരിഹാരങ്ങൾ നടപ്പാക്കുന്നത് പരിഗണിക്കുക. ഈ ടൂളുകൾ നിങ്ങളെ സഹായിക്കും
Apple Podcasts · Spotify · YouTube · YouTube Music
Fix Microsoft 365 Compliance Drift Beyond Green Dashboards (English)