 NL
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Azure landing zones ontrafeld: de kantoorgebouw-analogie
By Mirko Peters ·
Welkom terug op de blog! Als je ooit een resource in Azure hebt opgestart, weet je hoe snel de cloud zich ontwikkelt. Met een paar klikken of een kort script deploy je virtuele machines, zet je databases op en bouw je in een paar minuten complexe omgevingen. Maar die indrukwekkende snelheid en flexibiliteit kunnen snel een tweesnijdend zwaard worden. Als teams zonder goed plan de cloud in rennen,
Automatically translated with AI from the original post. Read the English original
Welkom terug op de blog! Als je ooit een resource in Azure hebt opgestart, weet je hoe snel de cloud zich ontwikkelt. Met een paar klikken of een kort script deploy je virtuele machines, zet je databases op en bouw je in een paar minuten complexe omgevingen. Maar die indrukwekkende snelheid en flexibiliteit kunnen snel een tweesnijdend zwaard worden. Als teams zonder goed plan de cloud in rennen, is chaos niet ver weg. Vandaag ontleden we een van de belangrijkste concepten in cloudarchitectuur: de Azure landing zone. Om het eenvoudig te houden, bekijken we het vanuit een heel herkenbaar scenario: verhuizen naar een gloednieuw kantoorgebouw.
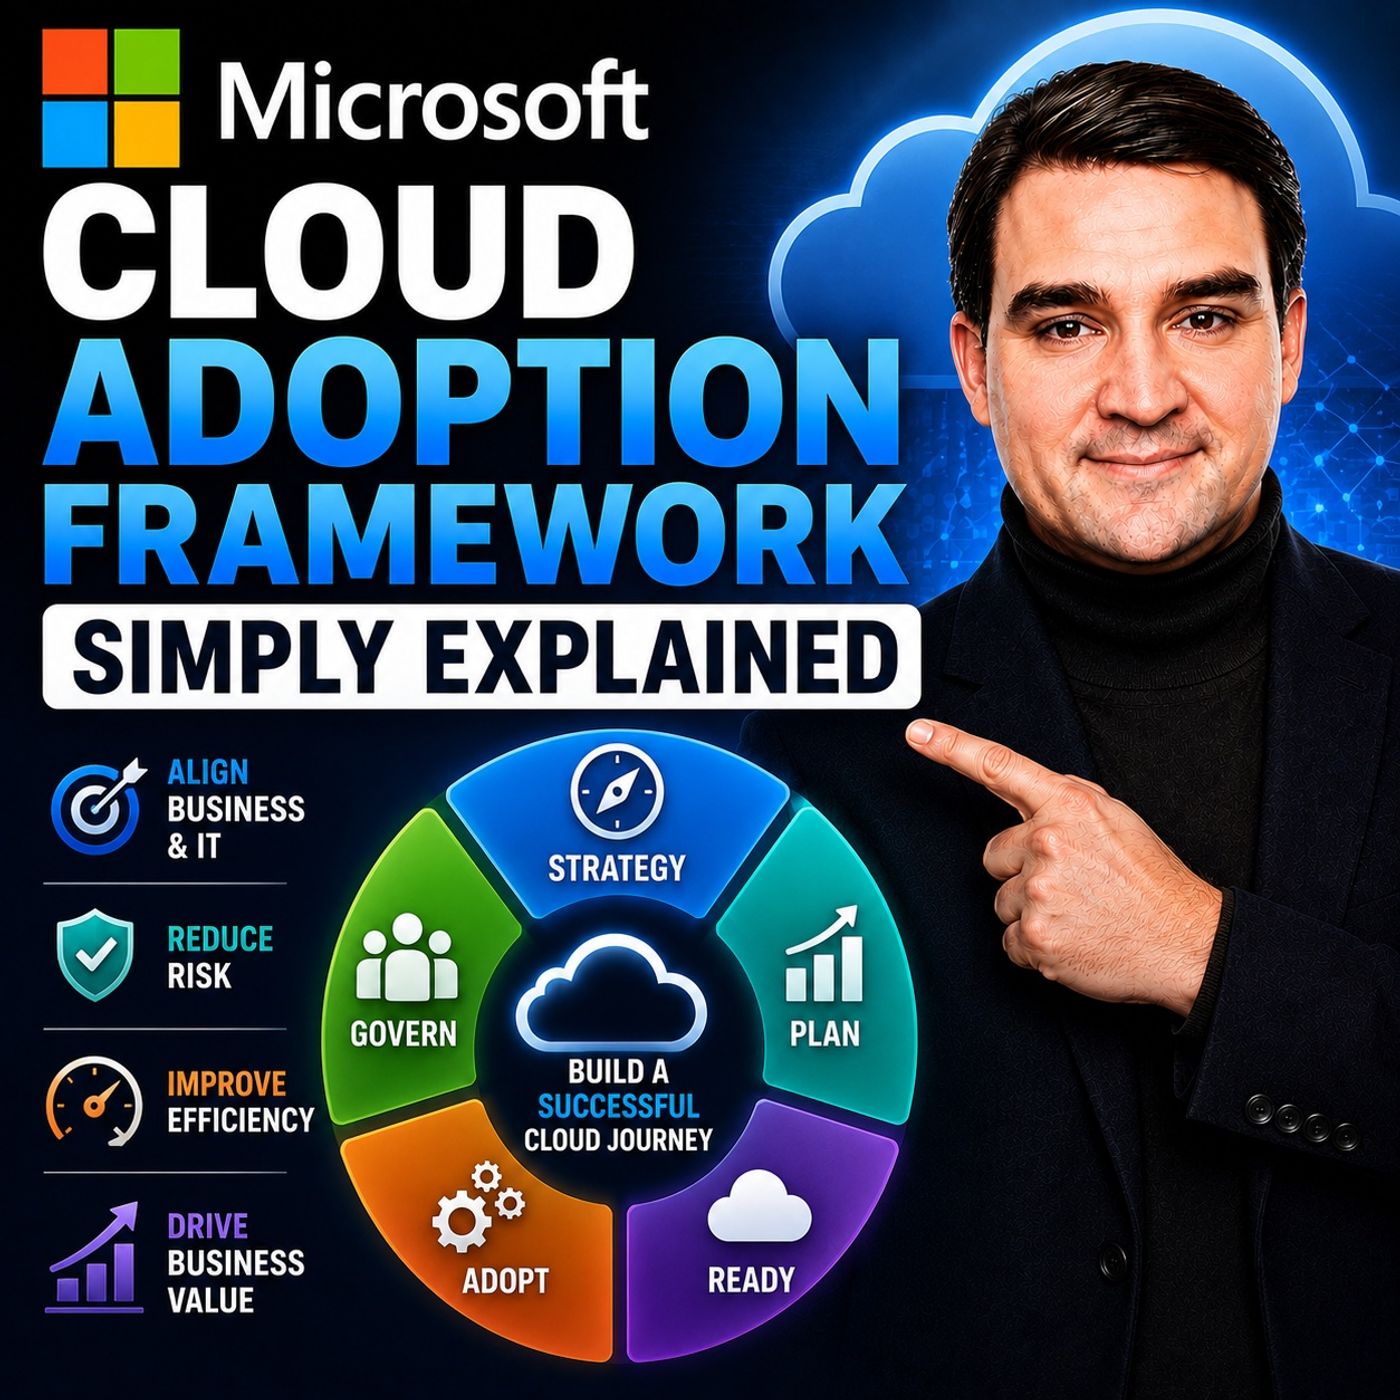
Deze discussie sluit direct aan op onze recente podcastaflevering Microsoft Cloud Adoption Framework - Simply Explained. Als je die aflevering nog niet hebt beluisterd, kun je hem zeker bekijken voor een uitgebreid overzicht van hoe het Cloud Adoption Framework (CAF) organisaties begeleidt op hun volledige cloudreis, van de eerste strategie tot het doorlopend beheer. In deze post zoomen we in op de fundamentele fase "Ready" en werken we uit wat een Azure landing zone precies is, waarom je er een nodig hebt en hoe die je organisatie veilig, georganiseerd en schaalbaar houdt.
Inleiding: waarom de cloud een blauwdruk nodig heeft
Wanneer organisaties besluiten naar de cloud te verhuizen, is het enthousiasme groot. Het management wil innovatie, ontwikkelaars willen wendbaarheid en IT-teams willen af van verouderde fysieke hardware. Toch is verhuizen naar de cloud zonder gestructureerd plan vergelijkbaar met je hele bedrijf inpakken, alle dozen op een grote hoop op een leeg stuk grond gooien en hopen dat iedereen zijn eigen nutsvoorzieningen bouwt.
Azure geeft je alle ruwe bouwstoffen die je nodig hebt, maar zet ze niet automatisch in elkaar tot een veilige, samenhangende bedrijfsarchitectuur. Zonder gedeelde kaders zet het ene team databases voor het gemak publiek open, terwijl een ander team torenhoge kosten maakt zonder duidelijke kostenverantwoordelijkheid. Voor je het weet, weet niemand meer wie waarvoor verantwoordelijk is, lopen de securityteams achter de feiten aan en verdampen de compliancenormen. Precies daarom heeft de cloud een blauwdruk nodig, en hier komt het concept van de landing zone om de hoek kijken.
De kantoorgebouw-analogie: wat is een Azure landing zone?
Om een Azure landing zone echt te begrijpen, gebruiken we de kantoorgebouw-analogie. Stel je voor dat je bedrijf groeit en een gloednieuw kantoorgebouw met meerdere verdiepingen huurt. Je zou de sleutels op dag één toch niet aan honderden medewerkers geven, naar lege verdiepingen wijzen en elke afdeling zelf laten uitzoeken hoe ze de elektriciteit, leidingen, beveiligingssystemen en deuren aanleggen?
Als je dat wel deed, zou de marketingafdeling misschien ondeugdelijke bedrading aanleggen, zou financiën per ongeluk iedereen buiten de serverruimte sluiten en zou HR de voordeur volledig onvergrendeld laten. Wat doe je dan in plaats daarvan? Je huurt professionals in die eerst de fundamentele infrastructuur bouwen. Je zorgt ervoor dat het gebouw stroom, stromend water, beveiligde ingangen, nooduitgangen en gedeelde vergaderzalen heeft.
Een Azure landing zone is simpelweg dat vooraf ingerichte kantoorgebouw voor je digitale workloads. Het is een voorbereide Azure-omgeving waarin identiteitsbeheer, netwerken, beveiligingsbasislijnen en governanceregels al zijn ingericht. Wanneer applicatieteams klaar zijn om hun workloads te deployen, bouwen ze geen cloudfundament vanaf nul; ze trekken simpelweg in een kant-en-klaar, veilig en volledig functioneel digitaal kantoor.
De gevaren van teams die vanaf nul bouwen
Het is verleidelijk om individuele ontwikkelteams hun eigen Azure-abonnementen te laten opzetten en te bouwen wat ze willen. Het geeft ze tenslotte de vrijheid om snel te werken, toch? Helaas is die "snelheid" meestal een illusie die op termijn enorme technische schuld creëert.
Wanneer elk team zijn eigen cloudomgeving vanaf nul opbouwt, verdwijnt de consistentie. Team A gebruikt de ene naamconventie, team B een andere en team C helemaal geen. Als er een incident optreedt, wordt het vaststellen van eigenaarschap een frustrerend speurwerk. Bovendien raken beveiligingsbeleidsregels versnipperd. Als beveiliging niet in de fundamentlaag is ingebouwd, moet elk applicatieteam zelf onthouden om best practices toe te passen, en menselijke fouten zorgen ervoor dat iemand er wel iets belangrijks over het hoofd ziet. Door een gecentraliseerde landing zone-aanpak af te dwingen, elimineer je dubbel werk, verklein je het aantal configuratiefouten en zorg je ervoor dat elke applicatie zijn levenscyclus begint op veilige, stevige grond.
Het fundament beveiligen: identiteits- en toegangsbeheer
Elk goed kantoorgebouw heeft een robuuste beveiligingsbalie en een sleutelsysteem met een hoofdsleutel. In de fysieke wereld geef je ook niet elke medewerker de hoofdsleutel van de kamer van de CEO, de kluis en de elektriciteitsruimte. De digitale wereld vraagt om precies dezelfde discipline.
In Azure is identiteit je nieuwe beveiligingsperimeter. Met Microsoft Entra ID bepaalt identiteitsbeheer wie of wat toegang heeft tot je digitale resources. Een kernprincipe van een goed ontworpen landing zone is het toepassen van het principe van least privilege. Gebruikers krijgen alleen de machtigingen die ze precies nodig hebben om hun werk te doen, en niets meer. Applicaties en geautomatiseerde services moeten dezelfde regel volgen. Iedereen brede, administratieve machtigingen geven voelt op dag één misschien handig, maar het vergroot de blast radius exponentieel als een account wordt gecompromitteerd of er een simpele menselijke fout wordt gemaakt.
De leidingen aanleggen: netwerkbasics in Azure
Je kunt geen functioneel kantoorgebouw hebben zonder gangen, deuren en leidingwerk om alles met elkaar te verbinden. Azure-netwerken bepalen op dezelfde manier hoe je workloads met elkaar communiceren, met het publieke internet en met je on-premises datacenters.
Binnen een landing zone worden de fundamentele netwerkpatronen vastgelegd voordat er workloads binnenkomen. Sommige applicaties vereisen strikte, privé-connectiviteit met interne databases zonder ooit het publieke internet aan te raken. Andere systemen, zoals klantgerichte webapps, hebben gecontroleerde publieke toegang nodig. Zonder een gecentraliseerde netwerkstrategie die in je landing zone is vastgelegd, gaan teams willekeurig virtuele netwerken, VPN's en peering-verbindingen aan elkaar knutselen. Dat levert een onbeheerbaar web van verkeer op, dat kwetsbaar is voor misconfiguraties en beveiligingslekken.
Orde houden: governance en Azure Policy
Zelfs in de meest samenwerkingsgerichte bedrijfscultuur zijn regels nodig om alles soepel te laten verlopen. In Azure worden die regels afgedwongen via governancetools zoals Azure Policy en een goede resource-organisatie.
Met Azure kun je je omgeving organiseren met managementgroepen, abonnementen en resourcegroepen. Maar organisatie alleen is niet genoeg; je hebt actieve vangrails nodig. Azure Policy fungeert als je geautomatiseerde beveiligingsbewaker. Als je organisatie specifieke tags op elke resource vereist voor kostenopvolging en eigenaarschap, kan Azure Policy implementaties automatisch evalueren en alles blokkeren wat niet voldoet. Als je implementaties wilt beperken tot specifieke geografische regio's voor naleving van dataresidentie, zorgt beleid er automatisch voor. Het doel is niet om mensen af te remmen of Azure moeilijk in gebruik te maken; het doel is om voorspelbare fouten te voorkomen en teams een duidelijk, compliant pad te geven om hun workloads uit te rollen.
Platform- versus applicatie-landing zones
Naarmate je cloudfootprint groeit, evolueert je landing zone-architectuur vanzelf om gedeelde verantwoordelijkheden te scheiden. Hier wordt het onderscheid tussen platform-landing zones en applicatie-landing zones essentieel.
Een platform landing zone biedt de gedeelde diensten waar de hele onderneming op rekent. Denk aan centraal identiteitsbeheer, basisnetwerkconnectiviteit, securitymonitoring en back-upsystemen. Application landing zones zijn daarentegen de eigen omgevingen waarin afzonderlijke workloads of business units draaien. Je klantgerichte e-commerceportaal en je interne salarisapplicatie kunnen bijvoorbeeld in verschillende application landing zones draaien. Toch gebruiken ze allebei exact dezelfde onderliggende platformdiensten voor identiteit, governance en netwerken. Door die scheiding van verantwoordelijkheden kunnen applicatieteams zich concentreren op het bouwen van goede software, terwijl het platformteam zorgt voor een veilige en stabiele basis.
Bouw niet alles op dag één: je cloudomgeving stapsgewijs laten groeien
Als je de referentiearchitecturen voor enterprise cloud bekijkt die Microsoft aanbiedt, kun je je gemakkelijk overweldigd voelen. Ze bevatten vaak complexe netwerken, meerdere beveiligingslagen en geavanceerde automatisering, waardoor je cloudtraject al snel lijkt op een enorme, onbeklimbare berg.
Het geheim is dit: je hebt niet op dag één elk afzonderlijk enterprise-onderdeel nodig. Als je een kleinere organisatie bent, heb je geen uitgebreid, multi-region hub-and-spoke-netwerk nodig voordat je je eerste virtuele machine uitrolt. Je landing zone moet passen bij je huidige eisen, met de flexibiliteit om morgen mee te groeien. Begin met de kernfundamenten die je echt nodig hebt, rol een paar representatieve workloads uit, leer van de ervaring en verbeter stap voor stap. Een landing zone is geen statisch monoliet; het is een levende omgeving die groeit en volwassen wordt, precies in de pas met de behoeften van je bedrijf.
Conclusie: naar je nieuwe digitale kantoor
De overstap naar de cloud is veel meer dan een technische migratie; het is een transformatietraject. Zonder plan de haast in met Azure, of teams hun fundamenten helemaal zelf laten bouwen, is een recept voor beveiligingslekken, budgetoverschrijdingen en administratieve hoofdpijn. Door de concepten van het Cloud Adoption Framework te gebruiken en goed ontworpen Azure landing zones uit te rollen, bouw je een digitaal kantoor dat veilig, overzichtelijk en klaar is om mee te groeien.
Wil je dit onderwerp nog verder verdiepen en leren hoe je je cloudomgeving effectief plant, voorbereidt en beheert? Luister dan zeker naar onze volledige aflevering, Microsoft Cloud Adoption Framework - Simply Explained. Bedankt voor het lezen, en we zien je in de volgende aflevering!