 NL
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Waarom een Unified Namespace geen fabrieksplattegrond is voor manufacturing analytics
By Mirko Peters ·
Ontdek waarom een Unified Namespace eerder een berichtensnelweg is dan een fabrieksplattegrond, en waarom industriële connectiviteit nog geen echte integratie is.
Automatically translated with AI from the original post. Read the English original
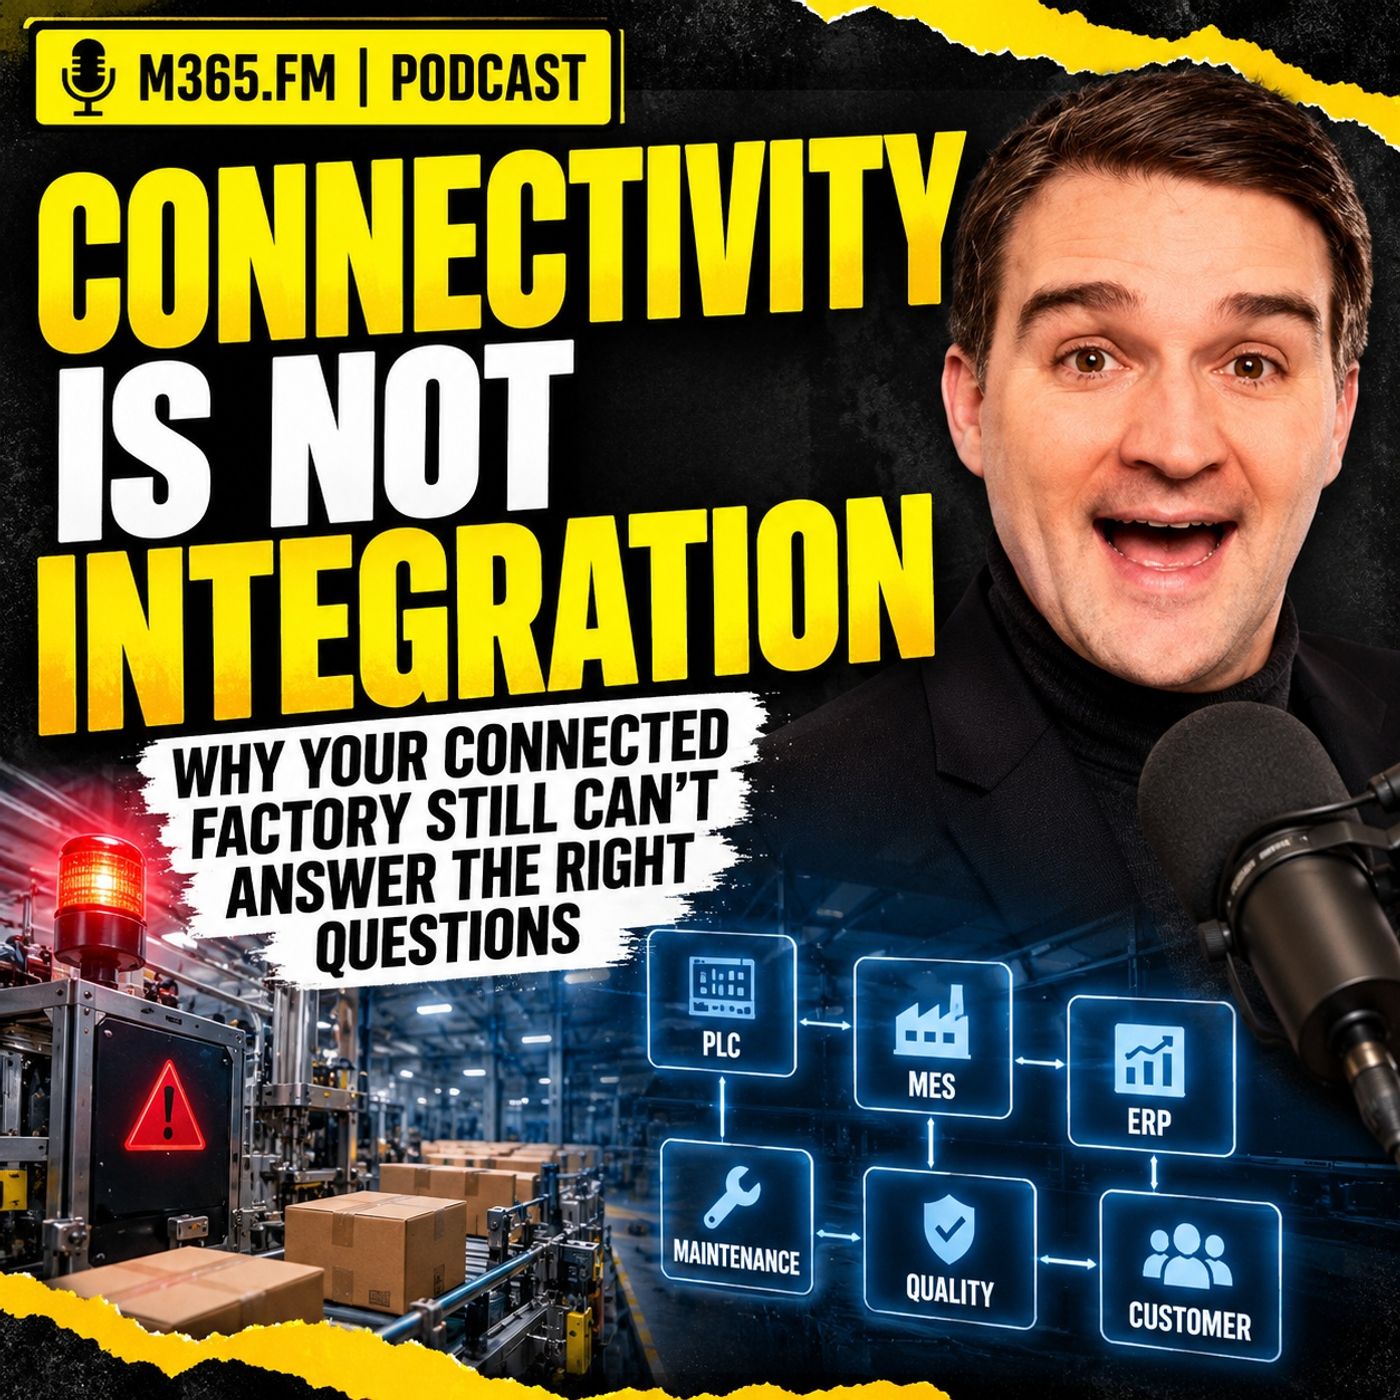
Een Unified Namespace (UNS) biedt een uitstekende, event-gedreven snelweg om operationele signalen door een moderne fabriek te verplaatsen, maar het kan zakelijke relaties niet automatisch in kaart brengen. Een MQTT-broker streamt realtime telemetrie direct door, maar ingenieurs moeten nog steeds expliciet vastleggen hoe machinestoringen samenhangen met actieve werkorders, materiaalloten en leveringsafspraken met klanten, voordat er echte beslissingsondersteuning ontstaat.
Belangrijkste punten
- Een Unified Namespace functioneert als een geavanceerde transportsnelweg voor berichten, niet als een geautomatiseerde operationele kaart van je hele fabrieksecosysteem.
- Het publiceren van MES-, ERP- en machinegebeurtenissen naar dezelfde MQTT-broker legt niet automatisch relaties vast tussen die afzonderlijke datapunten.
- Naamgevingsconventies voor tags en hiërarchische onderwerppaden verbeteren de vindbaarheid van data, maar ze kunnen geen stabiel identiteitsbeheer en expliciete semantische modellering vervangen.
- Echte beslissingsondersteuning vereist dat de kloof wordt overbrugd tussen laagwaardige machinealarmen en de bredere context van de bedrijfsketen.
De belofte en de grenzen van een Unified Namespace
In moderne industriële automatisering is de Unified Namespace (UNS) uitgegroeid tot een toonaangevend architectuurpatroon om legacy-silo's af te breken. Door rigide punt-naar-punt-verbindingen te vervangen door een gecentraliseerde, pub-sub-berichtenarchitectuur, vaak geïmplementeerd met MQTT en Sparkplug B, kunnen organisaties machinestatussen, sensortelemetrie en gebeurtenissen op de productievloer streamen naar elke geabonneerde consument. Plantmanagers hoeven niet langer voor elke nieuwe applicatie of dashboard dat toegang tot productievloerdata vraagt, maatwerkscripts te schrijven.
Toch gaat bij UNS-implementaties vaak een gevaarlijke misvatting schuil: het idee dat een gestructureerde onderwerphiërarchie vanzelf een volledige digitale tweeling of semantische kaart van de productieomgeving oplevert. Wanneer een verpakkingsmachine een storing heeft, wordt de gebeurtenis netjes gepubliceerd onder een overzichtelijk pad, zoals site/area/line2/packer7/faultcode. De transportlaag doet haar werk foutloos en zorgt ervoor dat onderhoudsteams, lokale historians en edge-applicaties de melding binnen milliseconden ontvangen.
Ondanks dit technische succes blijft de fundamentele zakelijke kloof volledig open. Weten dat Packer 7 in storing is, vertelt je niets over welke klantorder op dit moment vertraging dreigt, of er voldoende capaciteit is op alternatieve productielijnen, of dat goedgekeurde voorraad al in een magazijn met eindproducten ligt. De UNS levert het bericht, maar niet de betekenis.
Navigeren in de valkuil van tagnamen
Een belangrijke valkuil in industriële IoT-projecten is te veel vertrouwen op beschrijvende conventies voor tagnamen om problemen met gegevensintegratie op te lossen. Ingenieurs steken vaak veel werk in het standaardiseren van tagnamen over de hele fabriek, waarbij ze cryptische PLC-geheugenadressen zoals DB14.DBD28 vervangen door begrijpelijke, leesbare namen zoals Line2.Packer7.ProductCount.
Gestructureerde naamgevingsconventies verbeteren de vindbaarheid voor ontwikkelaars en operators aanzienlijk, maar namen zijn fundamenteel geen identiteiten. Eén fysiek asset kan op de werkvloer Packer 7 heten, in het computergestuurde onderhoudsbeheersysteem (CMMS) PK07, en in het bedrijfsbrede activaregister Line 2 Packaging Asset 042. Bovendien geeft een tag die een temperatuur van 72 graden rapporteert op zichzelf geen enkele context over de vraag of die waarde acceptabel is, tenzij je die combineert met het specifieke recept, de processtap en de productfamilie die op dat moment draaien.
De evolutie van tagcontext
Zonder beheerde identiteit en expliciete datacontracten leidt het vertrouwen op leesbare namen rechtstreeks tot ongedocumenteerde mappingtabellen en kwetsbare, op maat gemaakte vertaalscripts. Wanneer een machine later wordt geüpgraded, hernoemd of aan een nieuwe controller wordt gekoppeld, kan de datastroom gewoon doorlopen terwijl de relaties in de backend stilletjes wegvallen. Een stabiele identiteit in het bedrijf en een robuuste semantische modellering zorgen ervoor dat systemen over levenscycli van meerdere jaren verbonden blijven, ook nadat de tagstructuren al zijn veranderd.
Waarom de rollen van ERP en MES gescheiden moeten blijven
Wanneer architecten proberen één systeem te bouwen dat elke operationele vraag beantwoordt, schenden ze vaak basisprincipes van scheiding van verantwoordelijkheden. Enterprise Resource Planning (ERP)-systemen en Manufacturing Execution Systems (MES) bedienen heel verschillende bedrijfslagen en moeten duidelijk afgebakende operationele grenzen behouden.
Het ERP-platform beheert de commerciële realiteit: klantvraag, verkooporders, strikte leveringsafspraken, financiële grootboeken en hoofdmaterialenplannen. Het MES werkt daarentegen dichter bij de fysieke machines en beheert de actieve ploegendienst, productiemiddelen, operatortoewijzingen, verbruik van grondstoffen en de directe voortgang van de uitvoering. Voor meer inzichten over het overbruggen van deze technologische kloven kun je de volledige aflevering beluisteren om te ontdekken hoe industriële integratie veel verder gaat dan alleen het verbinden van apparaten.
Een ERP-platform dwingen om machinetoestanden te micromanagen, of verwachten dat een PLC-broker boetebepalingen in klantcontracten begrijpt, leidt tot broze bedrijfsarchitecturen. De betrouwbaarheid van een moderne fabriek hangt ervan af dat elk platform zijn eigen domein beheerst, terwijl je bewust beheerde relaties tussen die platformen tot stand brengt.
Betekenis opbouwen via semantisch beheer
Ruwe telemetrie omzetten in bruikbare productie-inzichten vereist dat je verder gaat dan schema's en brokeronderwerpen, en overstapt naar ontologie- en grafmodellering. Een schema definieert alleen de vorm van een record, met velden zoals tijdstempel, asset-ID en foutcode. Een ontologie daarentegen legt de gedeelde semantische betekenis van concepten binnen het bedrijf vast.
Door assets te koppelen aan operaties, operaties aan werkorders en werkorders aan klantvraag via een beheerd semantisch model, ontsluiten industriële organisaties echte beslissingsondersteuning. Zodra dit raamwerk er is, is een machinealarm niet langer een op zichzelf staand rood lampje op een dashboard. Het wordt een volledig gecontextualiseerde gebeurtenis waarmee planners realtime risico's in de supply chain kunnen beoordelen en direct, slim kunnen handelen.
Veelgestelde vragen
Wat is het belangrijkste verschil tussen industriële connectiviteit en industriële integratie?
Connectiviteit gaat over het efficiënt verplaatsen van machinesignalen, telemetrie en gebeurtenissen van punt A naar punt B, met protocollen zoals OPC UA en MQTT. Integratie verbindt de achterliggende betekenis, zakelijke beperkingen, eigenaarschap, timing en operationele gevolgen van die signalen over alle bedrijfssystemen heen.
Creëert een Unified Namespace automatisch een digitale tweeling van mijn fabriek?
Nee. Een Unified Namespace fungeert als snelweg voor gebeurtenissen en als gestructureerde onderwerpenruimte, maar legt zelf niet automatisch de relationele logica vast tussen machines, werkorders, kwaliteitstoestanden en klantorders. Daarvoor is bewuste modellering en beheer nodig.
Waarom kan een PLC-foutcode niet rechtstreeks de vraag van een planner over klantzendingen beantwoorden?
Een PLC-foutcode meldt alleen een mechanische of elektrische gebeurtenis op apparaatniveau. Ze heeft geen zicht op de actieve productieopdracht, de vrijgavestatus van de productkwaliteit, de voorraadniveaus en de commerciële leveringsafspraken die zijn opgeslagen in MES- en ERP-systemen.
Waar schieten tagnaamgevingsconventies tekort in complexe industriële omgevingen?
Tagnamen die voor mensen leesbaar zijn, helpen bij het vinden van data, maar het zijn geen stabiele identiteiten. Verschillende business units gebruiken vaak conflicterende namen voor hetzelfde fysieke asset, en tagnamen alleen kunnen geen complexe procescontext overbrengen, zoals actieve recepten of acceptabele bedrijfsbereiken.