 NL
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Waarom je hybride beveiligingsmodel gevaarlijke blinde vlekken creëert
By Mirko Peters ·
Welkom terug bij de podcast en bij onze voortdurende verdieping in de beveiligingsarchitectuur van ondernemingen. Als je een moderne IT-omgeving beheert, leef je vrijwel zeker in een hybride wereld. Maar zoals we in onze laatste aflevering bespreken, brengt die hybride realiteit een verborgen prijs met zich mee: gemiste dreigingen, burn-out bij analisten en steeds grotere blinde vlekken. In dit be
Automatically translated with AI from the original post. Read the English original
Welkom terug bij de podcast en bij onze voortdurende verdieping in de beveiligingsarchitectuur van ondernemingen. Als je een moderne IT-omgeving beheert, leef je vrijwel zeker in een hybride wereld. Maar zoals we in onze laatste aflevering bespreken, brengt die hybride realiteit een verborgen prijs met zich mee: gemiste dreigingen, burn-out bij analisten en steeds grotere blinde vlekken. In dit bericht gaan we dieper in op deze thema’s en bekijken we waarom traditionele hybride beveiligingsmodellen steeds minder goed werken en hoe organisaties de kloof dichten.
Wil je meteen naar de audio-aanvulling bij deze discussie? Beluister dan onze uitgelichte podcastaflevering: Unify Hybrid Security with Microsoft Defender XDR.
Tekortkomingen van hybride beveiliging
Complexiteit en silo’s
Meerdere dashboards
Hybride beveiligingsmodellen leiden vaak tot operationele complexiteit. Je kunt merken dat je meerdere dashboards van verschillende leveranciers beheert, elk met andere gegevensformaten en mogelijkheden. Die versnippering maakt je beveiligingspositie complexer. Het samenvoegen van deze afzonderlijke tools is een serieuze uitdaging. Hybride omgevingen vragen bijvoorbeeld dat je beveiligingscontroles uitbreidt over zowel on-premises als cloudinfrastructuur. Deze dubbele verantwoordelijkheid kan je securityteams overbelasten, omdat ze consistent beleid moeten afdwingen en tegelijk de gaten in de integratie moeten dichten.
- Integratiecomplexiteit: Het samenvoegen van talloze beveiligingstools van verschillende leveranciers is technisch lastig. Elke tool heeft eigen API’s en gegevensformaten, waardoor het moeilijk wordt om één samenhangend beveiligingsplatform te bouwen.
- Lacunes in zichtbaarheid: Inconsistente telemetrieformaten kunnen de detectie en respons op dreigingen vertragen. Naar verwachting zal een ruime meerderheid van de organisaties (75%) tegen 2026 hybride cloudstrategieën adopteren, maar slechts 23% meldt volledig zicht te hebben op hun cloudomgevingen.
Versnipperde tools
Het vertrouwen op afzonderlijke tools in hybride beveiligingsmodellen vergroot de kans op inconsistent beleid. Die inconsistentie kan leiden tot gemiste dreigingen en trage incidentrespons. Wanneer beveiligingstools onvoldoende met elkaar communiceren, ontstaan er blinde vlekken in je verdediging. De complexiteit van het beheren van deze tools kan leiden tot een gebrek aan volledig overzicht, waardoor aanvallers de gaten tussen de verschillende domeinen kunnen misbruiken.
Gemiste dreigingen
Meldingsmoeheid
Meldingsmoeheid is een kritiek probleem in hybride beveiligingsomgevingen. Organisaties ontvangen gemiddeld bijna 3.000 beveiligingsmeldingen per dag. Ondanks een daling van het aantal meldingen de afgelopen jaren, blijft 63% van de meldingen onopgepakt. Dit overweldigende volume kan ervoor zorgen dat je security operations center (SOC)-analisten echte dreigingen missen. Onderzoek wijst uit dat meldingsmoeheid leidt tot een langere gemiddelde tijd tot detectie (MTTD) en een langere gemiddelde tijd tot respons (MTTR), wat het risico op datalekken vergroot.
- Impact op respons: Meldingsmoeheid kost miljarden aan triagekosten en leidt tot burn-out bij analisten. Naarmate organisaties meer detectietools inzetten, wordt het probleem groter en ontstaan er gaten die aanvallers kunnen uitbuiten.
Gebrek aan zichtbaarheid
Het gebrek aan zichtbaarheid in hybride omgevingen draagt direct bij aan gemiste dreigingen. Versnipperde zichtbaarheid vergroot de kans op inconsistent beleid en trage incidentrespons. Het vertrouwen op meerdere beveiligingstools kan het beheer van beveiliging in hybride cloudomgevingen bemoeilijken. Een recent rapport laat zien dat organisaties vaak worstelen met overlappende functionaliteiten en handmatige processen, wat kan resulteren in gemiste dreigingen.
| Type bewijs | Statistiek |
|---|---|
| Frequentie van insider-dreigingen | 74% van de organisaties meldt een toename van insider-aanvallen. |
| Ernst van de schade | Insider-dreigingen veroorzaken 20 keer meer schade dan externe dreigingen. |
| Gemiddelde kosten per datalek | $4,5 miljoen per datalek. |
Waarom Defender XDR essentieel is
Een geïntegreerde beveiligingsoplossing
Integratie van tools
Defender XDR biedt een geïntegreerde beveiligingsoplossing die verschillende beveiligingsdomeinen samenbrengt en de hiaten aanpakt die ontstaan door losse tools. Door e-mail, identiteit, endpoints en cloudapplicaties te consolideren, zorgt Defender XDR voor een samenhangende aanpak van beveiliging. Deze integratie helpt je om dreigingen beter te beheren binnen je hele digitale landschap.
- Belangrijkste voordelen van integratie:
- Sluit hiaten in de bescherming tussen verschillende beveiligingsdomeinen.
- Vergroot het zicht op potentiële dreigingen, waardoor detectie en respons sneller verlopen.
- Vermindert complexiteit doordat je beveiliging vanuit één interface kunt monitoren en beheren.
Het geïntegreerde dashboard van Defender XDR laat je de volledige digitale omgeving monitoren vanuit één interface. Dit totaaloverzicht is cruciaal voor effectief incidentbeheer: je kunt dreigingen snel identificeren en erop reageren zonder te hoeven wisselen tussen meerdere dashboards.
| Kenmerk | Voordeel |
|---|---|
| Gecentraliseerd zicht | Biedt een geïntegreerd overzicht van dreigingen over alle toegangspunten heen, wat de detectienauwkeurigheid verbetert. |
| Geautomatiseerd onderzoek | Reageert op dreigingen in machinesnelheid, waardoor de responstijd aanzienlijk daalt. |
| Gestroomlijnd incidentbeheer | Je hoeft niet meer te wisselen tussen meerdere platforms, wat workflows optimaliseert en sneller reageren mogelijk maakt. |
Uitgebreid incidentbeheer
Met Defender XDR wordt incidentbeheer efficiënter. Het platform helpt je workflows te stroomlijnen en reacties aan te passen aan de behoeften van je organisatie. Deze flexibiliteit maakt het mogelijk automatische reacties op maat in te richten, of je nu dreigingen direct wilt isoleren of juist waarschuwingen voor verder onderzoek wilt ontvangen.
- Voordelen van uitgebreid beheer:
- Aanpasbare workflows verhogen de efficiëntie van incidentrespons.
- Geautomatiseerde acties beperken handmatige tussenkomst, zodat je team zich kan richten op strategische taken.
- Bescherming in real time zorgt ervoor dat dreigingen snel worden aangepakt, wat het risico op datalekken verkleint.
Proactieve dreigingsrespons
Geautomatiseerde acties
Defender XDR automatiseert dreigingsrespons door gegevens uit verschillende beveiligingsbronnen te integreren. Hierdoor kunnen snelle inperkings- en herstelacties worden uitgevoerd, waardoor handmatige tussenkomst grotendeels overbodig wordt. In tegenstelling tot traditionele hybride beveiligingsmodellen, die vaak los van elkaar werken, stroomlijnt Defender XDR het responsproces en maakt het efficiënter.
- Impact van automatisering:
- Snelle responstijden leiden tot minder geslaagde aanvallen.
- Automatisering verlicht de belasting van beveiligingsteams, zodat zij middelen gerichter kunnen inzetten.
Detectie in real time
Detectie in real time vormt de kern van de mogelijkheden van Defender XDR. Het platform bewaakt je omgeving voortdurend en signaleert dreigingen zodra ze opduiken. Deze proactieve aanpak stelt je in staat snel te reageren en mogelijke schade te beperken.
- Inzichten uit de casestudy:
Casestudy Detectietool Initiële detectietijd Insluitingstijd Aantal getroffen endpoints Ransomware-aanval EDR 20 min 2 uur 150 Ransomware-aanval XDR 10 min 30 min 50 Insider-dreiging EDR 15 min 1 uur 2 GB Insider-dreiging XDR 5 min 20 min 0 GB
Deze cijfers laten zien hoe effectief Defender XDR is in het verkorten van detectie- en insluitingstijden, en hoe het traditionele modellen overtreft.
Kostenimplicaties van hybride beveiliging
Verborgen kosten
Inefficiënties in de respons
Hybride beveiligingsomgevingen leiden vaak tot verborgen kosten die je budget flink kunnen raken. Inefficiënties in de respons kunnen uit verschillende factoren voortkomen, zoals de complexiteit van het beheren van meerdere tools en de noodzaak van constant toezicht. Onderzoek toont aan dat 94% van de organisaties verspilling meldt in hun uitgaven aan public cloud. Bijna de helft schat dat meer dan 25% van hun budget verloren gaat aan inefficiënties.
- Veelvoorkomende inefficiënties:
- Verborgen kosten van clouddiensten, zoals egresskosten en kosten voor API-verzoeken, blijven vaak onopgemerkt.
- Het beheren van hybride omgevingen vereist meerdere netwerkverbindingen, wat de operationele kosten kan verhogen.
| Verborgen kosten | Omschrijving |
|---|---|
| Uitdagingen op het gebied van schaalbaarheid | Naarmate de beveiligingsbehoeften groeien, vereisen traditionele systemen vaak aanzienlijke investeringen in extra hardware en complexe configuraties om uit te breiden, wat tot onvoorziene kosten leidt. |
| Doorlopend onderhoud | Het onderhouden van traditionele systemen brengt voortdurende kosten met zich mee voor beheer, gegevensbeheer en mogelijke upgrades, die zich na verloop van tijd opstapelen. |
| Kosten voor toezicht door medewerkers | Doordat medewerkers feeds moeten monitoren, stijgen de personeelskosten en worden middelen onttrokken aan andere taken, wat de totale kosten van beveiliging verhoogt. |
| Cybersecurityzorgen | Het waarborgen van de beveiliging van traditionele systemen vereist voortdurend toezicht en updates, wat kostbaar en complex kan zijn en bijdraagt aan hogere operationele kosten. |
| Licentiekosten voor software | Traditionele systemen brengen vaak terugkerende kosten met zich mee voor softwareupgrades en extra functies, wat de totale eigendomskosten flink kan beïnvloeden. |
Verlies aan middelen
Het verlies aan middelen door hybride beveiliging kan aanzienlijk zijn. Organisaties zetten vaak meer personeel en financiële middelen in om afzonderlijke systemen te beheren. Deze afleiding kan je vermogen om je te richten op strategische initiatieven belemmeren.
- Belangrijke cijfers:
- 62% van de IT-leiders heeft het afgelopen jaar hun cloudopslagbudget overschreden, waarbij 49% van de totale cloudobjectopslagrekeningen werd besteed aan kosten in plaats van aan opslagcapaciteit.
- Organisaties die meerdere cloudservices gebruiken, krijgen vaak te maken met operationele inefficiënties, wat leidt tot hogere kosten.
Besparingen met Defender XDR
Minder kans op datalekken
Overstappen naar Microsoft Defender XDR kan leiden tot aanzienlijke besparingen doordat het risico op datalekken afneemt. De realtime detectiemogelijkheden van het platform maken een snellere identificatie en inperking van dreigingen mogelijk. Deze proactieve aanpak beperkt de financiële impact van beveiligingsincidenten.
| Bijdrage | Toelichting |
|---|---|
| Snellere MTTD/MTTR | AI-gestuurde correlatie en geautomatiseerde inperking helpen dreigingen te detecteren en in te perken voordat ze escaleren. |
| Lager risico op datalekken en ransomware | Vroege detectie van afwijkingen beperkt laterale beweging en verkleint de impact van aanvallen. |
| Hoger rendement op bestaande tools | XDR verbindt bestaande beveiligingsplatformen en verbetert hun effectiviteit zonder extra kosten. |
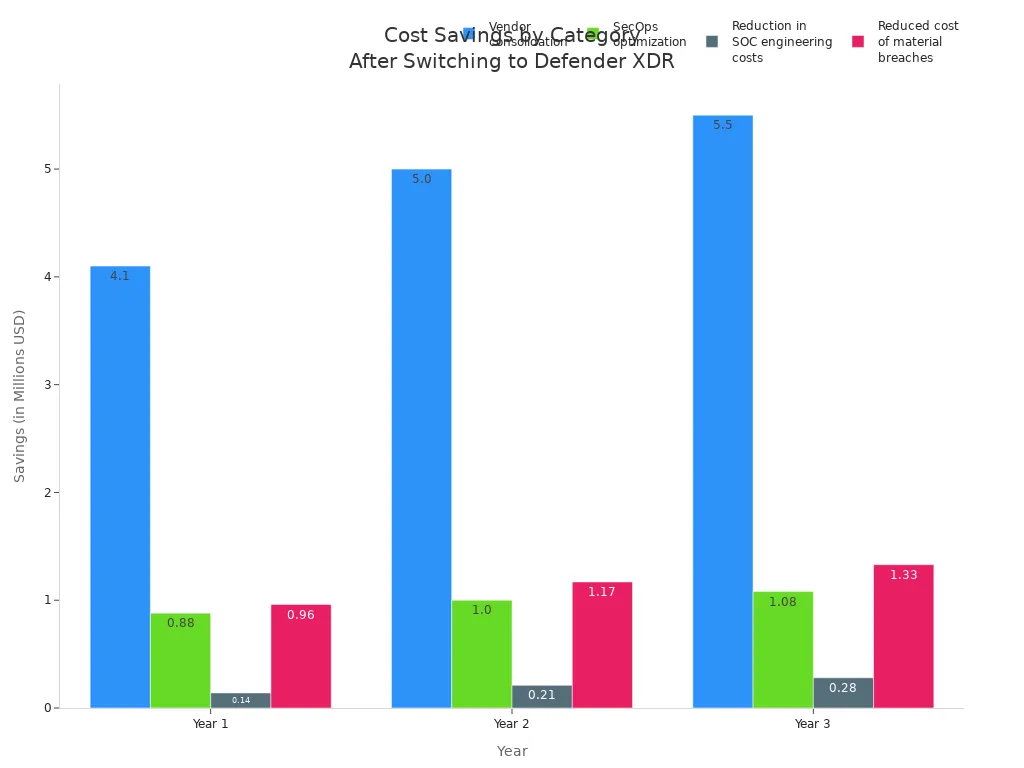
Organisaties die zijn overgestapt op Defender XDR melden substantiële kostenbesparingen. Over drie jaar realiseren ze een totale risicogecorrigeerde contante waarde van ongeveer $17,8 miljoen.
| Categorie kostenbesparing | Besparing jaar 1 | Besparing jaar 2 | Besparing jaar 3 | Totale besparing | Contante waarde |
|---|---|---|---|---|---|
| Consolidatie van leveranciers | $4,1 mln. | $5,0 mln. | $5,5 mln. | $14,6 mln. | $12,0 mln. |
| Optimalisatie SecOps | $0,88 mln. | $1,0 mln. | $1,08 mln. | $3,0 mln. | $2,44 mln. |
| Lagere kosten voor SOC-engineering | $0,14 mln. | $0,21 mln. | $0,28 mln. | $0,63 mln. | $0,51 mln. |
| Lagere kosten door ernstige datalekken | $0,96 mln. | $1,17 mln. | $1,33 mln. | $3,47 mln. | $2,84 mln. |
| Totaal | $6,1 mln. | $7,4 mln. | $8,2 mln. | $21,7 mln. | $17,8 mln. |
Verbeterde efficiëntie
Defender XDR verhoogt de operationele efficiëntie door beveiligingsprocessen te stroomlijnen. Automatisering vermindert de noodzaak van handmatig ingrijpen, zodat je team zich kan richten op strategische taken in plaats van routinematig toezicht. Deze verschuiving bespaart niet alleen tijd, maar verlaagt ook de totale kosten van beveiligingsbeheer.
- Voordelen van verbeterde efficiëntie:
- Organisaties kunnen vergelijkbare mogelijkheden bereiken als grote ondernemingen, zonder dat ze meer personeel nodig hebben.
- Automatisering zorgt voor snellere reactietijden, waardoor er minder succesvolle aanvallen zijn.
Succesverhalen met Defender XDR
Implementaties in de praktijk
Voorbeelden uit de industrie
Organisaties in uiteenlopende sectoren hebben Microsoft Defender XDR succesvol geïmplementeerd, wat de veelzijdigheid en effectiviteit ervan laat zien. Een toonaangevende financiële instelling ging bijvoorbeeld over van een gefragmenteerde beveiligingsopzet naar Defender XDR. Daardoor konden ze hun beveiligingstools consolideren en hun incidentrespons stroomlijnen. Ook een zorgaanbieder meldde na de overstap naar Defender XDR aanzienlijke verbeteringen in de detectie van bedreigingen en in de reactietijden.
Meetbare voordelen
De meetbare voordelen van het implementeren van Defender XDR zijn overtuigend. Organisaties melden een opmerkelijk Return on Investment (ROI) van 242% over drie jaar. De Net Present Value (NPV) bedroeg $12,6 miljoen, wat de financiële voordelen van deze geünificeerde beveiligingsoplossing aantoont.
| Voordeel Beschrijving | Waarde |
|---|---|
| Return on Investment (ROI) over drie jaar | 242% |
| Net Present Value (NPV) | $12,6 miljoen |
| Mean Time to Acknowledge (MTTA) | Teruggebracht van 30 minuten naar 15 minuten |
| Mean Time to Resolve (MTTR) | Teruggebracht van maximaal 3 uur naar minder dan 1 uur |
| Totale baten voor de organisatie over drie jaar | $17,8 miljoen |
| Kostenbesparingen door consolidatie van leveranciers | Tot $12 miljoen |
| Besparingen door optimalisatie van SecOps | $2,4 miljoen |
| Lagere kosten van ernstige datalekken | $2,8 miljoen |
| Gemiddelde terugverdientijd van de investering | Minder dan 6 maanden |
Geleerde lessen
Veelvoorkomende valkuilen
Organisaties die overstappen naar Defender XDR zijn op verschillende veelvoorkomende valkuilen gestuit. Een belangrijk probleem is de terughoudendheid om oude oplossingen te vervangen. Veel organisaties aarzelen om af te stappen van verouderde beveiligingstools, wat tot kwetsbaarheden kan leiden. Ook zorgen over een veilige integratie met bestaande systemen vormen een uitdaging. Beperkte middelen kunnen de effectieve uitrol en het beheer van nieuwe beveiligingstools belemmeren.
| Veelvoorkomende valkuilen | Beschrijving |
|---|---|
| Terughoudendheid om oude oplossingen te vervangen | Organisaties aarzelen vaak om af te stappen van verouderde beveiligingstools, wat tot kwetsbaarheden kan leiden. |
| Zorgen over een veilige integratie | Er kan twijfel bestaan over hoe goed nieuwe oplossingen veilig met bestaande systemen samenwerken. |
| Beperkte middelen | Beperkte middelen kunnen de effectieve uitrol en het beheer van nieuwe beveiligingstools belemmeren. |
Beste praktijken
Om de voordelen van Defender XDR maximaal te benutten, doen organisaties er goed aan best practices toe te passen. Door tools te consolideren komt er budget vrij voor innovatie en het aantrekken van extra analisten. Een geünificeerde aanpak levert een hogere ROI op dan gefragmenteerde oplossingen. Gestroomlijnde processen leiden tot minder inspanning bij incidentrespons, wat over drie jaar ongeveer $2,4 miljoen aan SecOps-arbeid bespaart.
- Belangrijkste best practices:
- Omarm een geünificeerde beveiligingsstrategie om de efficiëntie te verhogen.
- Investeer in training voor beveiligingsteams zodat ze de volledige mogelijkheden van Defender XDR kunnen benutten.
- Evalueer en actualiseer beveiligingsbeleid regelmatig, zodat het aansluit bij nieuwe dreigingen.
Toekomst van cybersecurity: voorbij hybride modellen
Veranderend dreigingslandschap
Complexiteit van aanvallen
Het dreigingslandschap blijft zich ontwikkelen en stelt hybride beveiligingsmodellen voor grote uitdagingen. Cybercriminelen gebruiken inmiddels geavanceerde technieken waar traditionele verdediging moeite mee heeft. Autonome AI-agents voeren bijvoorbeeld meerfasige cyberaanvallen uit met weinig menselijke tussenkomst. Deze agents verkennen het doelwit, ontdekken kwetsbaarheden en voeren exploits uit met machinesnelheid. Daardoor krijgen organisaties te maken met een toenemend aantal aanvallen die conventionele beveiligingsmaatregelen omzeilen.
- Belangrijke trends in de complexiteit van aanvallen:
- AI-gegenereerde phishingcampagnes zijn sterk toegenomen, met een stijging van 46% in AI-gegenereerde content.
- Ransomwareaanvallen bevatten nu vaak ook datadiefstal en dubbele afpersing.
- Advanced Persistent Threats (APT's) gebruiken tactieken die traditionele firewalls niet kunnen detecteren.
De rol van AI
AI speelt een dubbele rol in het veranderende dreigingslandschap. Hoewel het de beveiligingsmaatregelen versterkt, geeft het aanvallers ook meer mogelijkheden. Organisaties melden dat 72% te maken heeft met toegenomen cyberrisico's door AI. Dit onderstreept de noodzaak van robuuste beveiligingsoplossingen die zich aan deze nieuwe uitdagingen kunnen aanpassen.
| Statistiek Beschrijving | Percentage | Jaar |
|---|---|---|
| Bedrijven die regelmatig te maken krijgen met aanvallen van binnenuit | 48% | 2024 |
| Organisaties die toenemende cyberrisico's door AI melden | 72% | 2024 |
| Bedrijven die meer inzetten op training van medewerkers | 51% | 2024 |
Het omarmen van uitgebreide oplossingen
Het belang van integratie
Om de complexiteit van moderne dreigingen het hoofd te bieden, moeten organisaties uitgebreide beveiligingsoplossingen omarmen. Een geïntegreerde aanpak, zoals Microsoft Defender XDR, bundelt signalen van verschillende producten en biedt zo een compleet beeld van de beveiliging op endpoints, identiteiten en cloudapplicaties. Deze integratie versterkt de detectie- en responsmogelijkheden, zodat je sneller en gerichter op dreigingen kunt reageren.
- Voordelen van integratie:
- Centraal beheer verbetert het inzicht in beveiligingsactiviteiten.
- Correlatie van incidenten over producten heen versterkt de dreigingsanalyse.
- Automatisering van het insluiten van aanvallen stroomlijnt de respons.
Continue verbetering
Continue verbetering is essentieel in het licht van veranderende dreigingen. Organisaties moeten hun beveiligingsbeleid regelmatig doorlichten en bijwerken om zich aan nieuwe uitdagingen aan te passen. De Zero Trust-architectuur (ZTA) is hiervan een voorbeeld en werkt volgens het principe "vertrouw nooit, verifieer altijd". Dit raamwerk zorgt ervoor dat elke interactie wordt gecontroleerd, wat zorgt voor robuuste beveiliging in een gedistribueerd landschap.
- Belangrijke aandachtspunten voor continue verbetering:
- Pak alertmoeheid en blinde vlekken aan die worden veroorzaakt door meerdere beveiligingstools.
- Richt je op operationele efficiëntie om verspilde tijd en middelen te beperken.
- Zorg voor naleving van regelgeving in hybride omgevingen.
Door een proactieve houding aan te nemen en uitgebreide oplossingen te integreren, versterk je je beveiligingspositie en navigeer je effectief door de complexiteit van het moderne dreigingslandschap.
Hybride beveiligingsmodellen brengen aanzienlijke uitdagingen met zich mee die effectieve bescherming tegen moderne dreigingen in de weg staan. De complexiteit en versnipperde zichtbaarheid van deze systemen creëren kwetsbaarheden die aanvallers kunnen misbruiken. Belangrijke problemen zijn inconsistent beleid en een gedeeld verantwoordelijkheidsmodel dat de verantwoordelijkheid onduidelijk maakt. Daarentegen biedt Defender XDR een geïntegreerde oplossing die dreigingsdata samenbrengt, reacties automatiseert en uitgebreide zichtbaarheid geeft. Zoals we ook in onze community hebben besproken, is echte realtime bescherming alleen mogelijk als je de silo's tussen tools doorbreekt. Overstappen naar dit geavanceerde platform versterkt niet alleen je beveiligingspositie, maar levert ook meetbaar rendement op, waardoor het een noodzakelijke stap is voor organisaties die hun assets effectief willen beschermen. Wil je deze concepten verder verkennen en praktische strategieën uit de praktijk horen? Luister dan zeker naar de bijbehorende aflevering Unify Hybrid Security with Microsoft Defender XDR.
Veelgestelde vragen
Wat is Defender XDR?
Defender XDR is een geïntegreerde beveiligingsoplossing van Microsoft die verschillende beveiligingstools samenbrengt. Het biedt realtime dreigingsdetectie en geautomatiseerde incidentrespons, wat de beveiligingspositie van je organisatie versterkt.
Hoe verbetert Defender XDR de incidentrespons?
Defender XDR stroomlijnt de incidentrespons door acties te automatiseren en een centraal dashboard te bieden. Deze integratie stelt je beveiligingsteam in staat snel en doeltreffend op dreigingen te reageren.
Kan Defender XDR alert-vermoeidheid verminderen?
Ja, Defender XDR vermindert alert-vermoeidheid door waarschuwingen uit meerdere bronnen samen te voegen in één overzicht. Zo kun je echte dreigingen beter prioriteren en is de kans kleiner dat je kritieke incidenten mist.
Is Defender XDR geschikt voor hybride omgevingen?
Zeker! Defender XDR is ontworpen om naadloos te werken in hybride omgevingen en integreert beveiligingsmaatregelen voor zowel on-premises als cloudinfrastructuur.
Hoe vergroot Defender XDR de zichtbaarheid?
Defender XDR vergroot de zichtbaarheid door een uitgebreid overzicht van beveiligingsincidenten over alle domeinen te bieden. Deze integratie helpt je dreigingen effectiever te volgen en er snel op te reageren.
Wat zijn de kostenvoordelen van Defender XDR?
Het gebruik van Defender XDR kan leiden tot aanzienlijke kostenbesparingen doordat het de risico's op datalekken verkleint en de operationele efficiëntie verbetert. Organisaties melden een hoog rendement op hun investering na de overstap naar deze oplossing.
Hoe implementeer ik Defender XDR in mijn organisatie?
Om Defender XDR te implementeren, beoordeel je je huidige beveiligingstools, plan je de integratie en train je je beveiligingsteam. Microsoft biedt bronnen en ondersteuning om de overstap soepel te laten verlopen.
Welke sectoren profiteren het meest van Defender XDR?
Defender XDR is nuttig voor verschillende sectoren, waaronder financiële dienstverlening, de zorg en retail. Elke organisatie die met complexe beveiligingsuitdagingen te maken heeft, kan de mogelijkheden gebruiken voor een betere bescherming.