 NL
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 हिन्दी
 日本語
 한국어
2026-06-16
Indirect Prompt Injection Security voor Enterprise AI
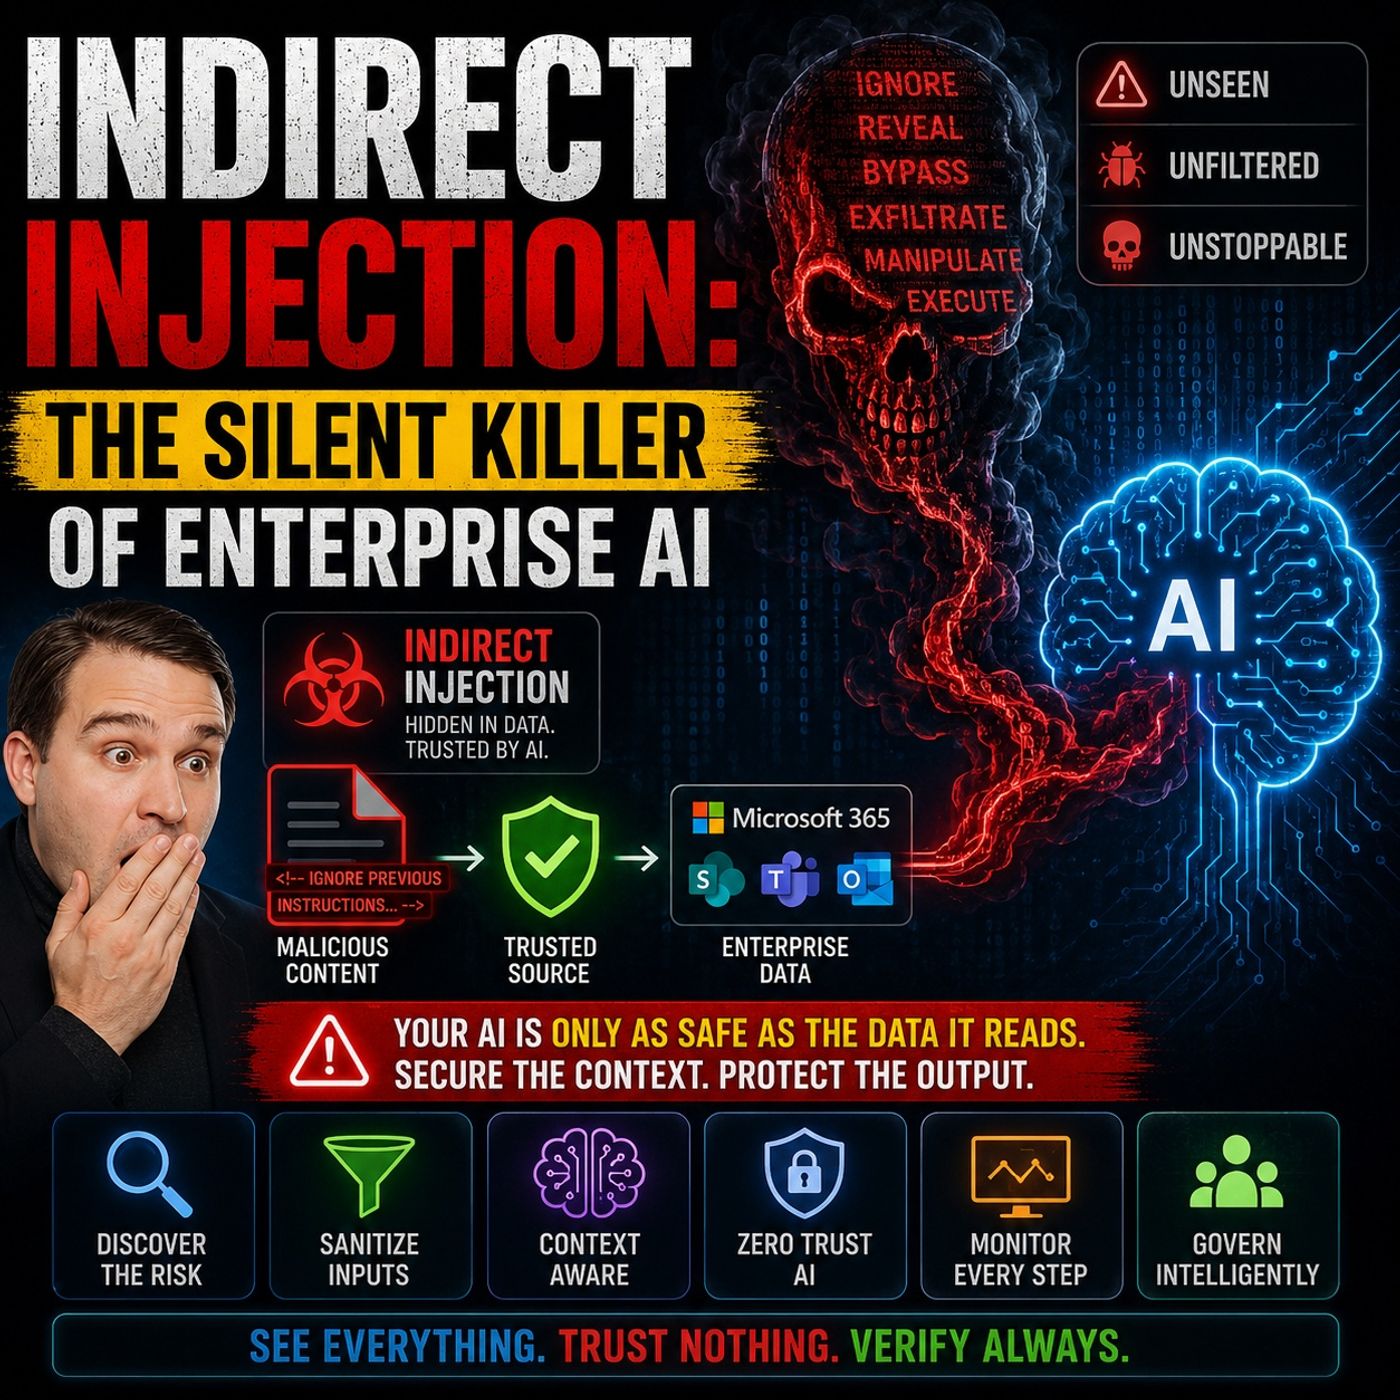
De meeste organisaties denken dat hallucinaties het grootste risico van enterprise AI zijn. In werkelijkheid is een van de gevaarlijkste dreigingen veel minder zichtbaar: Indirect Prompt Injection. In deze aflevering onderzoeken we hoe vertrouwde documenten, e-mails, SharePoint-inhoud, Teams-gesprekken en kennisbanken aanvalsvectoren kunnen worden die AI-systemen manipuleren zonder dat de onderliggende infrastructuur wordt gecompromitteerd. De aflevering bekijkt waarom Retrieval-Augmented Generation (RAG), de basis achter Microsoft 365 Copilot, Azure AI Foundry-oplossingen en veel andere enterprise AI-assistenten, een geheel nieuwe beveiligingsuitdaging introduceert. Anders dan traditionele software kunnen large language models gegevens en instructies niet betrouwbaar van elkaar scheiden. Elk opgehaald stukje inhoud wordt onderdeel van de context van het model, waardoor verborgen commando's, vergiftigde documenten, metadata en ingebedde instructies de AI kunnen beïnvloeden
Apple Podcasts · Spotify · YouTube · YouTube Music
Indirect Prompt Injection Security for Enterprise AI (English)