 PL
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
10 przekonujących powodów, by już dziś wybrać Microsoft Azure Bastion
By Mirko Peters · · Updated
Poznaj 10 przekonujących powodów, by korzystać z Azure Bastion w celu bezpiecznego i bezproblemowego dostępu RDP/SSH do maszyny wirtualnej w portalu Azure.
Automatically translated with AI from the original post. Read the English original
W dzisiejszym cyfrowym świecie zabezpieczenie danych podczas zdalnego dostępu jest ważniejsze niż kiedykolwiek. Zagrożenia cybernetyczne są coraz poważniejsze, dlatego ochrona systemów jest dla Ciebie kluczowa. Microsoft Bastion oferuje wydajne rozwiązanie do bezpiecznego zdalnego dostępu, dzięki któremu maszyny wirtualne pozostają chronione przed nieautoryzowaną ekspozycją. Dzięki usłudze Bastion połączysz się bezproblemowo, zachowując najwyższe standardy bezpieczeństwa. Nie idź na ustępstwa w kwestii bezpieczeństwa – wybierz Microsoft Bastion, by zabezpieczyć swój zdalny dostęp.
Najważniejsze wnioski
- Microsoft Bastion zwiększa bezpieczeństwo, eliminując publiczne adresy IP, co ogranicza narażenie na zagrożenia cybernetyczne.
- Scentralizowana kontrola dostępu upraszcza zarządzanie, pozwalając zarządzać zdalnym dostępem z jednej platformy.
- Azure Bastion jest opłacalny, pozwalając oszczędzić na infrastrukturze i utrzymaniu w porównaniu z tradycyjnymi sieciami VPN.
- Proces konfiguracji Azure Bastion jest przyjazny dla użytkownika, umożliwiając szybkie wdrożenie bez rozległej wiedzy technicznej.
- Bastion obsługuje zarówno protokoły RDP, jak i SSH, zapewniając elastyczność dla różnych potrzeb zdalnego dostępu.
- Azure Bastion pomaga spełniać wymogi zgodności dzięki funkcjom takim jak rejestrowanie sesji i kontrola dostępu oparta na rolach.
- Usługa łatwo się skaluje, by sprostać rozwojowi organizacji, zapewniając optymalną wydajność w okresach szczytowego obciążenia.
- Bieżące aktualizacje i wsparcie techniczne firmy Microsoft sprawiają, że zdalny dostęp pozostaje bezpieczny i wydajny.
- Brak wymogu instalacji klienta: Microsoft Azure Bastion pozwala bezpiecznie łączyć się przez RDP/SSH z maszynami wirtualnymi bezpośrednio z portalu Azure, bez instalowania jakiegokolwiek klienta i bez udostępniania publicznych adresów IP na maszynach wirtualnych.
- Natywne środowisko oparte na HTML5: Sesja zdalna działa w kliencie webowym opartym na HTML5, dzięki czemu połączenia działają z przeglądarek na większości urządzeń, w tym tabletów i Chromebooków.
- Brak zarządzania serwerami przeskokowymi: Bastion eliminuje potrzebę wdrażania i utrzymywania osobnych serwerów przeskokowych lub bram VPN, co zmniejsza powierzchnię ataku i obciążenie operacyjne.
- Skalowanie dzięki strefom dostępności: Azure Bastion obsługuje wdrożenia odporne na awarie stref, umożliwiając wysoko dostępny bezpieczny dostęp w strefach dostępności w obsługiwanych regionach.
- Zaawansowane funkcje sesji: Obsługuje kopiowanie i wklejanie ze schowka, transfer plików (z nowszymi opcjami SKU) oraz przekierowanie portów dla SSH, oferując bogatszą funkcjonalność niż wiele tuneli działających w przeglądarce.
- Integracja z Azure AD i zasadami: Microsoft Bastion można łączyć z Azure RBAC, warunkowym dostępem Azure AD oraz punktami końcowymi prywatnymi, aby egzekwować szczegółowe kontrole dostępu i zapewnić bezpieczne procesy zarządzania.
1. Zabezpieczenia Microsoft Bastion
Bezpieczny dostęp bez publicznej ekspozycji
W dzisiejszym krajobrazie cyfrowym zabezpieczenie zdalnego dostępu ma kluczowe znaczenie. Microsoft Bastion oferuje solidne rozwiązanie, które zapewnia, że maszyny wirtualne (VM) pozostają chronione przed nieautoryzowanym dostępem. Dzięki wyeliminowaniu potrzeby stosowania publicznych adresów IP Bastion znacząco ogranicza narażenie na zagrożenia cybernetyczne.
Ochrona maszyn wirtualnych
Dzięki Microsoft Bastion łączysz się z maszynami wirtualnymi w bezpieczny sposób, za pośrednictwem portalu Azure. Taka metoda umożliwia łączność RDP/SSH bez wystawiania maszyn do internetu. Host bastionowy działa jako bezpieczna brama, zapewniając, że zasoby może wykorzystywać wyłącznie uprawniony personel. Ta konfiguracja chroni maszyny wirtualne przed typowymi atakami, takimi jak skanowanie portów i ataki zero-day.
Oto krótki przegląd głównych funkcji zabezpieczeń, które odróżniają Microsoft Bastion od innych rozwiązań do zdalnego dostępu:
| Funkcja | Opis |
|---|---|
| Bezpieczna łączność przez TLS | Umożliwia połączenia RDP/SSH przez TLS na porcie 443, co zwiększa bezpieczeństwo podczas zdalnego dostępu. |
| Ochrona przed zagrożeniami zewnętrznymi | Chroni maszyny wirtualne przed skanowaniem portów i umożliwia wdrażanie w strefach dostępności, co zwiększa odporność. |
| Skalowalność i elastyczność | Oferuje skalowanie hosta, udostępnialne linki oraz połączenia za pomocą adresów IP, zapewniając wszechstronne opcje dostępu. |
| Mniejszy nakład pracy związany z zarządzaniem | Umożliwia jedno wdrożenie obsługujące wiele sieci dzięki peeringowi sieci wirtualnych. |
| Zgodność z przepisami i audyt | Zapewnia nagrywanie sesji na potrzeby zgodności z przepisami, dostępne w SKU Premium. |
Eliminacja publicznych adresów IP
Dzięki usłudze Azure Bastion całkowicie eliminujesz potrzebę stosowania publicznych adresów IP. Takie podejście minimalizuje powierzchnię ataku, znacznie utrudniając złośliwym podmiotom atakowanie Twoich systemów. Tradycyjne metody udostępniają porty RDP i SSH bezpośrednio w internecie, co zwiększa podatność na ataki. Natomiast Bastion izoluje zarządzanie maszynami wirtualnymi, używając prywatnego adresu IP, dzięki czemu publicznie dostępny jest wyłącznie host bastion.
Integracja z Microsoft Entra ID umożliwia szczegółowe zarządzanie dostępem, wzmacniając Twoją postawę bezpieczeństwa. Możesz kontrolować, kto uzyskuje dostęp do Twoich maszyn wirtualnych, bez obaw o nieuprawnionych użytkowników. Dodatkowo Bastion zapewnia dostęp przez przeglądarkę, dzięki czemu możesz połączyć się bez dodatkowego oprogramowania klienckiego, co jeszcze bardziej ogranicza ryzyka bezpieczeństwa.
2. Uproszczone zarządzanie dzięki usłudze Azure Bastion
Scentralizowana kontrola dostępu
Zarządzanie dostępem do zasobów może często przytłaczać, zwłaszcza w złożonym środowisku IT. Usługa Azure Bastion upraszcza ten proces dzięki scentralizowanej kontroli dostępu. Zyskujesz jedną platformę do zarządzania wszystkimi potrzebami zdalnego dostępu, co ogranicza kłopot związany z jednoczesnym korzystaniem z wielu narzędzi. Dzięki temu uproszczonemu podejściu możesz skupić się na tym, co najważniejsze — na Twojej firmie.
Funkcje zarządzania użytkownikami
Dzięki usłudze Azure Bastion możesz łatwo zarządzać użytkownikami bez komplikacji typowych dla tradycyjnych rozwiązań zdalnego dostępu. Platforma eliminuje potrzebę stosowania wielu połączeń VPN oraz dystrybucji kluczy SSH. Zamiast tego możesz korzystać z interfejsu przeglądarkowego, aby bezpiecznie uzyskiwać dostęp do zasobów z dowolnego urządzenia. Ta funkcja znacząco ogranicza zadania administracyjne i podnosi ogólne doświadczenie użytkownika.
Wyobraź sobie możliwość przyznawania lub odbierania dostępu do maszyn wirtualnych jednym kliknięciem. Usługa Azure Bastion pozwala na dokładnie to. Możesz szybko dodać nowych użytkowników lub odebrać dostęp tym, którzy go już nie potrzebują. Ta elastyczność sprawia, że bezpieczeństwo pozostaje na wysokim poziomie, a zarządzanie staje się prostsze.
Dostęp oparty na rolach
Kontrola dostępu oparta na rolach (RBAC) to kolejna istotna funkcja usługi Azure Bastion. Pozwala ona przypisywać uprawnienia na podstawie ról użytkowników w organizacji. Możesz określić, kto ma dostęp do jakich zasobów, dzięki czemu wrażliwe informacje pozostają chronione.
Na przykład możesz chcieć, aby deweloperzy mieli pełny dostęp do wybranych sieci wirtualnych, a dostęp innych członków zespołu ograniczyć. W usłudze Azure Bastion możesz łatwo ustawić takie uprawnienia. Ten poziom kontroli nie tylko zwiększa bezpieczeństwo, ale także poprawia zgodność z wewnętrznymi zasadami i przepisami zewnętrznymi.
3. Opłacalność usługi Azure Bastion
Oszczędności w porównaniu z tradycyjnymi sieciami VPN
Przy wyborze rozwiązania do zdalnego dostępu koszt jest istotnym czynnikiem. Azure Bastion wyróżnia się jako opłacalna alternatywa dla tradycyjnych sieci VPN. Wybierając Azure Bastion, możesz zaoszczędzić zarówno na infrastrukturze, jak i na utrzymaniu.
Niższe koszty infrastruktury
Tradycyjne rozwiązania VPN często wymagają dużych inwestycji w infrastrukturę. Może być konieczne uruchomienie dedykowanych serwerów, zarządzanie złożonymi konfiguracjami i utrzymywanie dodatkowego sprzętu. Usługa Azure Bastion upraszcza ten proces. Z Azure Bastion możesz udostępnić host Azure Bastion bez potrzeby zakupu dodatkowego sprzętu. Oznacza to, że możesz przeznaczyć budżet na inne kluczowe obszary Twojej firmy.
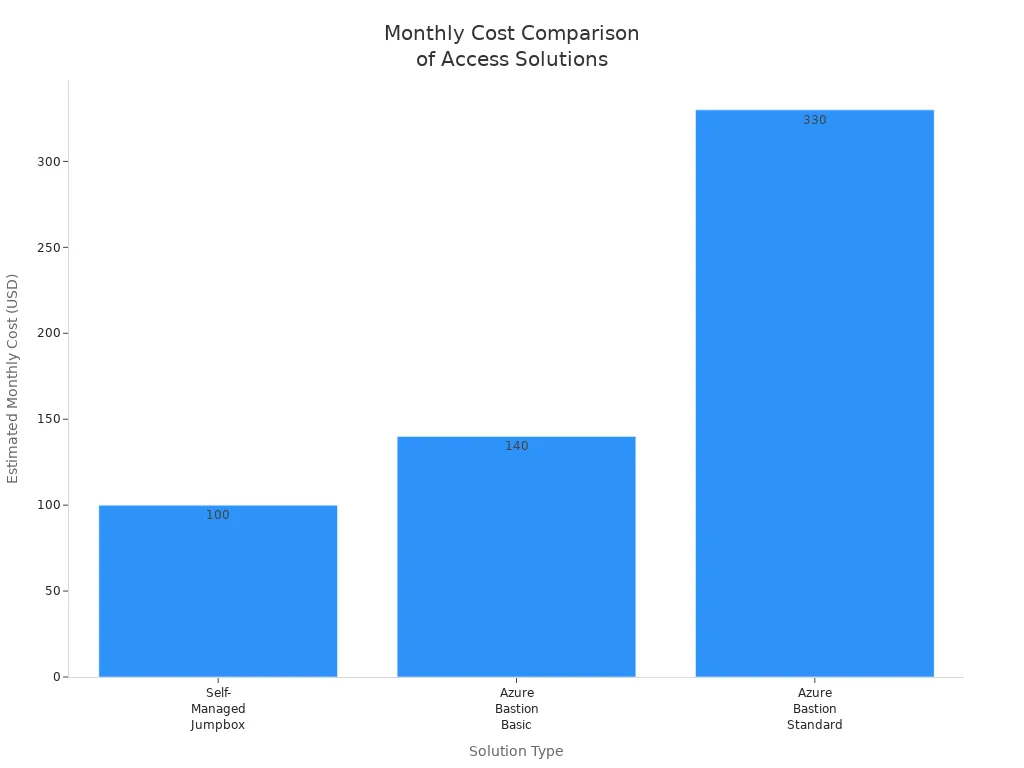
Oto szybkie porównanie kosztów między samodzielnie zarządzanymi jumpboxami a usługą Azure Bastion:
| Czynnik kosztowy | Samodzielnie zarządzany jumpbox | Azure Bastion (Basic) | Azure Bastion (Standard) |
|---|---|---|---|
| Opłata za usługę | Brak | ok. 140 USD/mies. (na host) | ok. 330 USD/mies. (na host, skalowalne) |
| Łatanie / konserwacja | Ręcznie (godziny pracy personelu IT) | Brak (w pełni zarządzana usługa) | Brak (w pełni zarządzana usługa) |
| Szacunkowy łączny koszt miesięczny | ok. 35–100 USD + czas personelu | ~$140 | ok. 330 USD+ (zależnie od zapotrzebowania) |
Ta tabela pokazuje, jak Azure Bastion może znacznie obniżyć koszty infrastruktury.
Niższe wydatki na utrzymanie
Utrzymanie może pochłaniać zasoby. Tradycyjne VPN-y wymagają ciągłego łatania i aktualizacji, co często oznacza konieczność poświęcania godzin dedykowanych pracowników IT. Azure Bastion eliminuje te problemy. To w pełni zarządzana usługa, więc nie musisz martwić się ręcznymi aktualizacjami ani poprawkami zabezpieczeń. Oszczędza to nie tylko czas, ale także obniża koszty operacyjne.
Wybierając Azure Bastion, możesz przekierować zasoby na rozwój i innowacje zamiast na utrzymanie. Ta zmiana pozwala inwestować w podstawową działalność biznesową, zachowując jednocześnie bezpieczny zdalny dostęp.
4. Bezproblemowa integracja Bastionu
Zgodność z usługami Azure
Integracja usługi Microsoft Bastion z istniejącymi usługami Azure jest prosta i wydajna. Możesz rozszerzyć możliwości zdalnego dostępu bez zakłócania obecnej konfiguracji. Oto jak zacząć:
- Zaloguj się do portalu Azure i przejdź do swojej maszyny wirtualnej lub sieci wirtualnej.
- W lewym okienku wybierz Połącz > Bastion.
- Wybierz metodę wdrożenia:
- Aby użyć ustawień domyślnych, wybierz Wdróż usługę Bastion.
- Aby użyć ustawień niestandardowych, wybierz Konfiguruj ręcznie i uzupełnij wymagane dane wystąpienia.
Ten prosty proces pozwala szybko udostępnić Azure Bastion i bezpiecznie uzyskać dostęp do zasobów.
Prosty proces konfiguracji
Konfiguracja Azure Bastion jest zaprojektowana tak, aby była przyjazna dla użytkownika. Aby zacząć, nie potrzebujesz rozległej wiedzy technicznej. Portal Azure prowadzi przez każdy krok, co ułatwia wdrożenie hosta bastion. Dzięki temu możesz skupić się na podstawowej działalności biznesowej zamiast grzęznąć w złożonych konfiguracjach.
Ponadto Azure Bastion obsługuje różne usługi Azure, co zwiększa jego funkcjonalność. Warto jednak pamiętać, że choć Azure Bastion obsługuje wdrożenie dla Virtual WAN, nie działa wewnątrz huba Virtual WAN. Ponadto nie obsługuje łączności z Azure Virtual Desktop. Zrozumienie tych ograniczeń pomaga skutecznie zaplanować integrację.
Rozszerzona funkcjonalność
Po skonfigurowaniu Azure Bastion zyskujesz szereg rozszerzonych funkcji. Host bastion zapewnia bezpieczny i płynny dostęp do maszyn wirtualnych bez ich wystawiania do publicznego internetu. Ta funkcja znacząco ogranicza powierzchnię ataku, dzięki czemu możesz zarządzać zasobami z większą pewnością.
Ponadto Azure Bastion dobrze integruje się z innymi usługami Azure, zapewniając spójne doświadczenie. Możesz łatwo zarządzać dostępem i uwierzytelnianiem, dzięki czemu tylko upoważnieni użytkownicy mogą łączyć się z maszynami wirtualnymi. Ta integracja nie tylko upraszcza pracę, ale także wzmacnia bezpieczeństwo.
5. Lepsze doświadczenie użytkownika dzięki hostowi Azure Bastion
Przyjazny interfejs
Korzystając z hosta Azure Bastion, od razu zauważysz jego przyjazny interfejs. Ten intuicyjny projekt upraszcza bezpieczny dostęp do maszyn wirtualnych Azure. Możesz łączyć się przez portal Azure, korzystając z protokołu HTTPS, co eliminuje potrzebę złożonych konfiguracji. Dzięki temu poświęcasz mniej czasu na zarządzanie maszynami wirtualnymi, a więcej na podstawowe zadania. Ten usprawniony sposób pracy bezpośrednio zwiększa produktywność zdalnych użytkowników.
Funkcje ułatwień dostępu
Dostępność to kluczowa kwestia w dzisiejszym zróżnicowanym środowisku pracy. Azure Bastion zapewnia dostęp do zasobów z dowolnego miejsca i na dowolnym urządzeniu. Interfejs działający w przeglądarce oznacza, że nie trzeba instalować dodatkowego oprogramowania ani konfigurować sieci VPN. Ta elastyczność pozwala szybko i bezpiecznie połączyć się z maszynami wirtualnymi, niezależnie od tego, czy pracujesz w biurze, czy zdalnie.
Ponadto Azure Bastion obsługuje różne funkcje ułatwień dostępu. Interfejs jest łatwy w nawigacji, dzięki czemu znalezienie potrzebnych zasobów nie sprawia kłopotu. Ta prostota obsługi jest szczególnie przydatna dla członków zespołu, którzy nie mają rozległej wiedzy technicznej. Każdy może uzyskać dostęp do niezbędnych narzędzi, nie czując się przytłoczonym.
Usprawniony proces dostępu
Konfiguracja hosta Azure Bastion jest prosta. Hosta bastionu można wdrożyć w zaledwie kilku kliknięciach. Portal Azure prowadzi przez każdy krok, dzięki czemu nie pominiesz żadnej istotnej konfiguracji. Ten usprawniony proces dostępu pozwala szybko rozpocząć pracę i skupić się na zadaniach zamiast na szczegółach technicznych.
Po skonfigurowaniu Azure Bastion dostęp do maszyn wirtualnych staje się bardzo prosty. Wystarczy zalogować się do portalu Azure, wybrać maszynę wirtualną i połączyć się przez Bastion. Proces ten minimalizuje opóźnienia i maksymalizuje efektywność. Możesz też płynnie zarządzać uwierzytelnianiem użytkowników, dzięki czemu dostęp do wrażliwych informacji będą mieli wyłącznie upoważnieni pracownicy.
6. Skalowalność Microsoft Bastion
Dostosowanie do rozwoju organizacji
Wraz ze wzrostem organizacji rosną potrzeby w zakresie zdalnego dostępu. Microsoft Bastion skaluje się bez wysiłku, aby sprostać tym wymaganiom. Zasoby można dostosowywać do bieżących potrzeb bez uszczerbku dla bezpieczeństwa i wydajności. Ta elastyczność pozwala skupić się na działalności podstawowej, podczas gdy Bastion zajmuje się szczegółami technicznymi.
Elastyczne przydzielanie zasobów
Dzięki Azure Bastion można dynamicznie przydzielać zasoby. Oznacza to, że w okresach szczytowego obciążenia można zwiększać moc, a gdy zapotrzebowanie spada, ją zmniejszać. Taka adaptacyjność zapobiega nadmiernemu przydzielaniu zasobów, pozwalając oszczędzać pieniądze przy zachowaniu optymalnej wydajności. Oto kluczowe funkcje, które podkreślają skalowalność Bastion:
- Skalowalność: Efektywnie obsługuje rozbudowane środowiska maszyn wirtualnych, zachowując bezpieczeństwo.
- Dynamiczne skalowanie: Dostosowuje pojemność w okresach szczytowego obciążenia i unika nadmiernego przydzielania zasobów w okresach małego zapotrzebowania.
- Równoczesne połączenia: Każde wystąpienie obsługuje 20 równoczesnych połączeń RDP i 40 równoczesnych połączeń SSH, co umożliwia precyzyjne planowanie pojemności.
Taka elastyczność sprawia, że możesz skutecznie zarządzać zasobami, niezależnie od tego, jak rozwija się Twoja organizacja.
Obsługa rosnącej liczby użytkowników
Wraz z rozwojem zespołu Azure Bastion zapewnia potrzebne wsparcie. Możesz łatwo obsłużyć więcej użytkowników bez kłopotliwych złożonych konfiguracji. W pełni zarządzany charakter Azure Bastion ogranicza obciążenie związane z utrzymaniem infrastruktury, dzięki czemu zespół IT może skupić się na bardziej strategicznych inicjatywach.
- Azure Bastion umożliwia bezproblemowe połączenia z wieloma maszynami wirtualnymi, co ma kluczowe znaczenie przy wdrożeniach na dużą skalę.
- Administratorzy mogą wdrożyć Bastion przy minimalnym nakładzie pracy, co zwiększa produktywność.
- Możesz skutecznie zarządzać dostępem użytkowników, dzięki czemu z zasobami będą się łączyć wyłącznie upoważnieni pracownicy.
Ta możliwość nie tylko usprawnia operacje, ale także zwiększa bezpieczeństwo. Nowych użytkowników można szybko wdrożyć, a w razie potrzeby odebrać im dostęp, co pozwala zachować pełną kontrolę nad środowiskiem.
7. Zgodność z przepisami i ład korporacyjny w Azure Bastion
Spełnianie wymogów regulacyjnych
W dzisiejszym otoczeniu regulacyjnym zgodność z przepisami nie podlega negocjacjom. Azure Bastion pomaga spełniać różne standardy regulacyjne, dzięki czemu organizacja pozostaje zgodna z przepisami podczas bezpiecznego dostępu do zasobów. Korzystając z Azure Bastion, możesz z pewnością poruszać się po zawiłościach zgodności bez rezygnowania z bezpieczeństwa.
Standardy ochrony danych
Azure Bastion stosuje rygorystyczne standardy ochrony danych. To zobowiązanie gwarantuje, że wrażliwe informacje pozostają bezpieczne podczas zdalnego dostępu. Dzięki Azure Bastion zyskujesz:
- Szyfrowanie: Wszystkie dane przesyłane za pośrednictwem usługi Azure Bastion są szyfrowane przy użyciu standardowych protokołów branżowych. Dzięki temu szyfrowaniu dane są chronione przed nieautoryzowanym dostępem.
- Kontrola dostępu: Możesz wdrożyć kontrolę dostępu opartą na rolach (RBAC), aby ograniczyć, kto może uzyskać dostęp do określonych zasobów. Ta funkcja pomaga utrzymać zgodność z przepisami dotyczącymi ochrony danych.
- Rezydencja danych: Usługa Azure Bastion pozwala wybrać miejsce przechowywania danych. Możesz wskazać konkretne regiony Azure, aby zapewnić zgodność z lokalnymi przepisami o ochronie danych.
Te funkcje współpracują ze sobą, tworząc bezpieczne środowisko dla danych i pozwalając skupić się na kluczowej działalności biznesowej.
Możliwości audytu i raportowania
Usługa Azure Bastion zapewnia rozbudowane możliwości audytu i raportowania. Te funkcje pomagają monitorować dostęp i utrzymywać zgodność z wymogami regulacyjnymi. Kluczowe korzyści obejmują:
- Rejestrowanie sesji: Azure Bastion rejestruje wszystkie sesje użytkowników, zapewniając szczegółowy zapis tego, kto, do jakich zasobów i kiedy uzyskał dostęp. Rejestrowanie jest kluczowe podczas audytów i kontroli zgodności.
- Monitorowanie w czasie rzeczywistym: Możesz monitorować aktywność użytkowników w czasie rzeczywistym, co pozwala natychmiast wykryć podejrzane zachowania. To proaktywne podejście wzmacnia Twoją postawę bezpieczeństwa.
- Raporty zgodności: Azure Bastion generuje raporty zgodności podsumowujące aktywność użytkowników i wzorce dostępu. Raporty upraszczają proces audytu i pomagają wykazać zgodność przed regulatorami.
Wykorzystując te możliwości audytu i raportowania, możesz zapewnić, że organizacja spełnia swoje zobowiązania w zakresie zgodności, zachowując bezpieczne środowisko zdalnego dostępu.
8. Obsługa wielu protokołów w usłudze Bastion
Wszechstronność w różnych scenariuszach
Microsoft Bastion wyróżnia się zdolnością do obsługi wielu protokołów, co czyni go wszechstronnym rozwiązaniem dla różnych potrzeb zdalnego dostępu. Niezależnie od tego, czy potrzebujesz bezpiecznego dostępu do pulpitu, czy możliwości pracy z wierszem poleceń, Bastion spełni te wymagania. Ta elastyczność pozwala dostosować się do różnych scenariuszy bez kompromisów w zakresie bezpieczeństwa.
Obsługa protokołów RDP i SSH
Dzięki usłudze Azure Bastion możesz połączyć się z maszynami wirtualnymi, używając dwóch podstawowych protokołów: RDP (Remote Desktop Protocol) i SSH (Secure Shell). Dzięki takiemu wsparciu możesz wybrać najlepszą metodę do konkretnych zadań.
- RDP: Idealny dla użytkowników, którzy potrzebują graficznego interfejsu do zarządzania maszynami wirtualnymi z systemem Windows. Możesz łatwo uzyskać dostęp do środowiska pulpitu i wykonywać zadania tak, jakbyś siedział bezpośrednio przy maszynie.
- SSH: Doskonały dla deweloperów i administratorów systemów, którzy wolą dostęp z wiersza poleceń. SSH zapewnia bezpieczny sposób zarządzania systemami opartymi na Linuksie, umożliwiając wydajne wykonywanie poleceń i skryptów.
Obsługa wielu protokołów pozwala pracować w sposób najbardziej odpowiadający Twoim potrzebom, zwiększając produktywność i satysfakcję użytkowników.
Opcje dostępu do aplikacji
Oprócz RDP i SSH usługa Azure Bastion oferuje różne opcje dostępu do aplikacji. Dzięki nim możesz łączyć się z aplikacjami hostowanymi na maszynach wirtualnych bez ich udostępniania w publicznym internecie. Możesz bezpiecznie uzyskiwać dostęp do aplikacji webowych, baz danych i innych usług za pośrednictwem portalu Azure.
- Aplikacje webowe: Bezpiecznie uzyskuj dostęp do aplikacji webowych bez konieczności konfigurowania złożonych sieci VPN i bez narażania aplikacji na potencjalne zagrożenia.
- Zarządzanie bazami danych: Łącz się bezpośrednio z bazami danych z poziomu portalu Azure, zachowując ochronę danych podczas wykonywania niezbędnych operacji.
Wykorzystując te opcje dostępu do aplikacji, możesz usprawnić przepływy pracy i utrzymać wysoki poziom bezpieczeństwa. Zdolność usługi Azure Bastion do obsługi wielu protokołów i typów aplikacji sprawia, że jest ona niezbędnym narzędziem dla każdej organizacji, która chce usprawnić zdalny dostęp.
9. Ograniczenie powierzchni ataku dzięki Azure Bastion
Minimalizacja podatności
W dzisiejszym cyfrowym krajobrazie minimalizowanie luk w zabezpieczeniach jest kluczowe dla utrzymania bezpieczeństwa. Azure Bastion sprawdza się w tym obszarze, działając jako ochronna bariera. Centralizuje dostęp za pośrednictwem zarządzanej bramy, skutecznie zamykając porty RDP i SSH na dostęp z internetu publicznego. Takie podejście znacząco zmniejsza ryzyko nieautoryzowanego dostępu i potencjalnych wycieków danych.
Ograniczanie narażenia na zagrożenia
Azure Bastion eliminuje potrzebę stosowania publicznych adresów IP, które są częstym wektorem ataków. Dzięki unikaniu otwartych portów chronisz maszyny wirtualne (VM) przed zagrożeniami zewnętrznymi. Oto kluczowe korzyści płynące z użycia Azure Bastion:
- Bezpośrednia łączność: Możesz połączyć się z maszynami wirtualnymi za pośrednictwem portalu Azure przez SSL, co eliminuje potrzebę udostępniania publicznych adresów IP.
- Reguły grupy zabezpieczeń sieci (NSG): Reguły te mogą blokować bezpośredni dostęp RDP/SSH, jednocześnie zezwalając na połączenia Bastion przez port 443. Takie rozwiązanie wzmacnia ogólny poziom bezpieczeństwa.
- Mniej incydentów bezpieczeństwa: Organizacje korzystające z Bastion raportują 60% spadek liczby incydentów bezpieczeństwa związanych ze zdalnym dostępem. Ta statystyka pokazuje, jak skuteczny jest Azure Bastion w ograniczaniu luk w zabezpieczeniach.
Dzięki centralizacji dostępu i usunięciu publicznych adresów IP Azure Bastion upraszcza zarządzanie bezpieczeństwem. Nie musisz już zajmować się skomplikowanymi konfiguracjami VPN ani publicznymi adresami IP. Zamiast tego zyskujesz prosте rozwiązanie, które integruje się bezpośrednio z Azure, umożliwiając szybki dostęp do maszyn wirtualnych.
Wzmocniona postawa bezpieczeństwa
Dzięki Azure Bastion wzmacniasz ogólną postawę bezpieczeństwa. Usługa zapewnia bezpieczny dostęp przeglądarkowy za pośrednictwem portalu Azure, wykorzystując HTTPS na porcie 443. Takie podejście gwarantuje, że dane pozostają chronione podczas zdalnego dostępu. Ponadto Azure Bastion integruje się z Azure Active Directory (Azure AD) w zakresie uwierzytelniania, co dodatkowo wzmacnia zabezpieczenia.
Ponadto dzięki automatyzacji i usprawnieniu procesu połączenia Azure Bastion ogranicza prawdopodobieństwo błędu ludzkiego i pomyłek konfiguracyjnych. Tego rodzaju błędy często prowadzą do luk w zabezpieczeniach w tradycyjnych rozwiązaniach. Dzięki Azure Bastion możesz skupić się na kluczowej działalności biznesowej, mając pewność, że zdalny dostęp jest bezpieczny.
10. Ciągłe aktualizacje i wsparcie dla Microsoft Bastion
Zaangażowanie w bezpieczeństwo
Wybierając Microsoft Bastion, zyskujesz dostęp do usługi, która stawia bezpieczeństwo na pierwszym miejscu dzięki ciągłym aktualizacjom i wsparciu. Microsoft rozumie, jak ważne jest utrzymanie bezpiecznego zdalnego dostępu. Firma zobowiązuje się do regularnego rozwijania Azure Bastion, dzięki czemu zawsze masz do dyspozycji najnowsze funkcje i zabezpieczenia.
Regularne ulepszenia funkcji
Microsoft Bastion korzysta z ciągłych ulepszeń funkcji, które utrzymują go w czołówce technologii bezpieczeństwa. Oto kluczowe aspekty tych usprawnień:
- Microsoft kładzie nacisk na ciągłe monitorowanie i zgodność zasobów Azure Bastion za pośrednictwem Azure Policy. Dzięki temu konfiguracje zabezpieczeń są stale audytowane i egzekwowane.
- Wbudowane szyfrowanie TLS chroni dane w tranzycie, co pokazuje zaangażowanie Microsoftu w ochronę danych.
- Funkcje zarządzania sesjami pozwalają monitorować aktywne sesje i wymuszać rozłączanie sesji, zachowując kontrolę nad dostępem użytkowników.
Te usprawnienia nie tylko poprawiają Twoje doświadczenia, ale także wzmacniają ogólne bezpieczeństwo maszyn wirtualnych.
Bieżące wsparcie techniczne
Z Azure Bastion otrzymujesz także bieżące wsparcie techniczne. Microsoft udostępnia zasoby, które pomagają rozwiązywać problemy i optymalizować korzystanie z usługi. Ich wsparcie obejmuje:
- Obszerna dokumentacja, która przeprowadzi Cię przez konfigurację i zarządzanie.
- Dostęp do forów społecznościowych, na których możesz nawiązywać kontakty z innymi użytkownikami i wymieniać się spostrzeżeniami.
- Bezpośrednie kanały wsparcia dla pilnych spraw, dzięki którym szybko rozwiążesz problemy.
Dzięki takiemu poziomowi wsparcia możesz skupić się na swojej działalności, nie martwiąc się o wyzwania związane ze zdalnym dostępem. Zaangażowanie Microsoftu w Twój sukces widać w jego proaktywnym podejściu do aktualizacji i wsparcia.
Podsumowując, Microsoft Bastion oferuje kompleksowe rozwiązanie do bezpiecznego zdalnego dostępu. Jego główne korzyści obejmują:
| Korzyść | Opis |
|---|---|
| Zwiększone bezpieczeństwo | Eliminuje potrzebę stosowania publicznych adresów IP i wykorzystuje prywatne, szyfrowane połączenia. |
| Łatwość zarządzania | Zapewnia bezpośredni dostęp do maszyn wirtualnych przez Azure portal bez uszczerbku dla bezpieczeństwa. |
| Opłacalność | Pomaga organizacjom utrzymywać solidne standardy bezpieczeństwa, jednocześnie zwiększając efektywność operacyjną. |
Wybierając Azure Bastion, możesz chronić swoje maszyny wirtualne, upraszczając zarządzanie i obniżając koszty. Nie zwlekaj — rozważ już dziś Microsoft Bastion, aby wzmocnić swoją strategię bezpiecznego zdalnego dostępu.
Często zadawane pytania
Czym jest Microsoft Bastion?
Microsoft Bastion to w pełni zarządzana usługa, która zapewnia bezpieczny i bezproblemowy zdalny dostęp do maszyn wirtualnych Azure bez ich udostępniania publicznemu internetowi.
W jaki sposób Azure Bastion zwiększa bezpieczeństwo?
Azure Bastion eliminuje potrzebę stosowania publicznych adresów IP, ograniczając powierzchnię ataku. Wykorzystuje szyfrowane połączenia przez protokół TLS, zapewniając bezpieczny dostęp do maszyn wirtualnych.
Czy mogę używać Azure Bastion zarówno do RDP, jak i SSH?
Tak! Azure Bastion obsługuje zarówno RDP (Remote Desktop Protocol), jak i SSH (Secure Shell), umożliwiając bezpieczne połączenie z maszynami wirtualnymi z systemem Windows i Linux.
Czy Azure Bastion jest łatwy w konfiguracji?
Zdecydowanie! Wdrożenie Azure Bastion jest proste. Można je przeprowadzić bezpośrednio z poziomu Azure portal, w zaledwie kilku kliknięciach, co czyni je przyjaznym dla użytkownika.
Jakie są koszty korzystania z Azure Bastion?
Azure Bastion pozwala zaoszczędzić w porównaniu z tradycyjnymi rozwiązaniami VPN. Nie ponosisz kosztów infrastruktury ani wydatków na utrzymanie, co czyni go opłacalną opcją bezpiecznego zdalnego dostępu.
Czy Azure Bastion spełnia wymogi zgodności?
Tak, Azure Bastion pomaga spełniać różne standardy zgodności. Oferuje funkcje, takie jak rejestrowanie sesji i kontrola dostępu oparta na rolach, które pomagają organizacji zachować zgodność.
W jaki sposób Azure Bastion poprawia doświadczenia użytkownika?
Azure Bastion oferuje przyjazny interfejs użytkownika, który umożliwia łatwy dostęp do maszyn wirtualnych przez Azure portal. Ta prostota zwiększa produktywność zdalnych użytkowników.
Jakiego wsparcia Microsoft udziela w przypadku Azure Bastion?
Microsoft zapewnia stałe wsparcie techniczne dla Azure Bastion, obejmujące obszerną dokumentację, fora społecznościowe i bezpośrednie kanały wsparcia dla pilnych spraw.
Wdrażanie Bastion na maszynie wirtualnej oraz zagadnienia dotyczące SKU
Czym jest Microsoft Bastion i w jaki sposób zabezpiecza połączenia z moją maszyną wirtualną?
Microsoft Bastion to w pełni zarządzana usługa bastion, która zapewnia bezpieczną i bezproblemową łączność RDP/SSH z maszynami wirtualnymi Azure bezpośrednio w Azure portal, bez udostępniania publicznych adresów IP poszczególnym maszynom wirtualnym. Bastion stanowi zintegrowaną platformę wdrożoną na obwodzie sieci wirtualnej, dzięki czemu możesz używać Azure Bastion do łączenia się z maszyną wirtualną z systemem Windows przez SSH lub RDP, korzystając jednocześnie z aktualizacji zabezpieczeń i architektury bez agentów.
Jak wdrożyć hosty Bastion i jakie są typowe etapy wdrażania?
Bastion wdrażasz, tworząc zasób Azure Bastion w tej samej sieci wirtualnej co docelowe maszyny wirtualne lub w sieci typu hub, aby zapewnić dostęp do połączonych peeringiem sieci wirtualnych. Typowe wdrożenie Bastion obejmuje utworzenie lub wybranie sieci wirtualnej Azure, przydzielenie publicznego adresu IP (lub publicznego adresu IP odpowiedniego dla danego SKU), skonfigurowanie podsieci (AzureBastionSubnet) oraz dokończenie ustawień konfiguracji bezpośrednio w Azure portal.
Czy do Azure Bastion potrzebuję publicznego adresu IP?
Tak, Azure Bastion wymaga publicznego adresu IP dla zasobu Bastion, aby klienci mogli połączyć się z usługą bastionu. W zależności od warstwy cenowej i SKU Azure Bastion możesz przypisać publiczny adres IP w SKU Standard. W przypadku projektów wyłącznie prywatnych możesz połączyć Bastion ze strefami Azure Private DNS oraz konfiguracjami sieci wirtualnych połączonych w peering, aby ograniczyć ekspozycję.
Jak uwierzytelnianie Microsoft Entra ID działa z Azure Bastion?
Azure Bastion integruje się z uwierzytelnianiem Microsoft Entra ID, umożliwiając bezpieczny dostęp oparty na rolach oraz scenariusze logowania jednokrotnego. Przy użyciu uwierzytelniania Microsoft Entra ID administratorzy mogą wymuszać dostęp warunkowy i MFA dla sesji RDP/SSH przez Bastion, co zwiększa bezpieczeństwo bez konieczności instalowania dodatkowych agentów na docelowej maszynie wirtualnej Azure.
Czy mogę używać Azure Bastion z siecią wirtualną połączoną w peering albo z lokalną siecią wirtualną lub siecią wirtualną połączoną w peering?
Tak, Bastion obsługuje połączenia z maszynami wirtualnymi w topologiach sieci połączonych w peering, pod warunkiem prawidłowej konfiguracji. Bastion może łączyć się z zasobami w sieci połączonej w peering, jeśli zapewniono odpowiednie peering, routing i uprawnienia. Dzięki temu możesz centralizować hosty bastionowe i obsługiwać wiele sieci wirtualnych.
Jak cennik i SKU Azure Bastion wpływają na wdrożenie i koszty?
Cena Azure Bastion zależy od wybranego SKU i modelu rozliczeń; niektóre SKU obejmują stałe stawki godzinowe oraz opłaty za transfer danych i sesje. Dobór właściwego SKU i strategii skalowania może sprawić, że bastion będzie bardziej opłacalny niż utrzymywanie maszyn jump. Sprawdź cennik Azure Bastion oraz wskazówki dla deweloperów dotyczące bastion developer na Microsoft Learn, aby dopasować koszty do oczekiwanej liczby połączeń.
Czy Azure Bastion jest bezagentowy i jakie ma korzyści dla bezpieczeństwa w porównaniu z serwerami jump?
Azure Bastion jest bezagentowy, co oznacza, że nie musisz instalować agentów na maszynach wirtualnych, aby włączyć dostęp RDP/SSH. Zmniejsza to nakład pracy związany z utrzymaniem oraz powierzchnię ataku. Ponieważ bastion zapewnia bezpieczny dostęp przeglądarkowy (w tym obsługę w Microsoft Edge Chromium), nie musisz zarządzać maszynami jump, a centralne aktualizacje zabezpieczeń i zasady możesz stosować na zasobie bastionu.
Czy mogę używać Azure Bastion razem z Azure Firewall i strefami Azure Private DNS?
Tak, Bastion można łączyć z Azure Firewall w celu uzyskania wielowarstwowej ochrony obwodowej oraz ze strefami Azure Private DNS, aby rozwiązywać wewnętrzne nazwy hostów w sieciach wirtualnych. Typowym wzorcem projektowym i architektonicznym jest użycie Azure Firewall do kontroli ruchu wychodzącego, a Bastion ze strefami Azure Private DNS do zapewnienia wewnętrznego rozwiązywania nazw przy połączeniach z maszynami wirtualnymi przez Azure Bastion.
Jak połączyć się z maszyną wirtualną przez Bastion z Microsoft Edge lub innych przeglądarek?
Sesję RDP/SSH możesz uruchomić bezpośrednio w portalu Azure, używając Microsoft Edge, Microsoft Edge Chromium lub innej obsługiwanej przeglądarki. Host bastionowy umożliwia otwarcie bezpiecznej sesji przeglądarkowej z docelową maszyną wirtualną przez Azure Bastion bez wystawiania portów RDP/SSH maszyny na zewnętrzną sieć.
Gdzie mogę znaleźć więcej informacji, często zadawane pytania oraz wskazówki dla deweloperów dotyczące Azure Bastion?
Samouczki praktyczne i wskazówki dla deweloperów znajdziesz w Microsoft Learn, gdzie są artykuły krok po kroku dotyczące tworzenia hosta bastionowego, korzystania z bastion w różnych SKU i wdrażania hostów bastionowych. Dokumentacja zawiera często zadawane pytania dotyczące Azure, zasoby dla deweloperów bastion, przykłady użycia kluczy w Azure Key Vault oraz konfiguracji bastionu do łączenia się z siecią wirtualną Azure, a także optymalizacji scenariuszy wdrożenia.