 PL
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Azure AD: zrozumienie Conditional Access a zasad Identity Protection
By Mirko Peters ·
W świecie bezpieczeństwa chmury zrozumienie niuansów Azure Active Directory (Azure AD) ma kluczowe znaczenie dla utrzymania solidnej postawy bezpieczeństwa. Dwie kluczowe funkcje…
Automatically translated with AI from the original post. Read the English original
W świecie bezpieczeństwa chmury zrozumienie niuansów Azure Active Directory (Azure AD) ma kluczowe znaczenie dla utrzymania solidnej postawy bezpieczeństwa. Dwie kluczowe funkcje usługi Azure AD, które odgrywają istotną rolę w zabezpieczaniu dostępu, to Conditional Access i Identity Protection. Choć obie mają na celu ochronę tożsamości użytkowników i zasobów, działają according to different principles... Zamiast tego: choć obie mają na celu ochronę tożsamości użytkowników i zasobów, opierają się na innych zasadach i dotyczą różnych aspektów zarządzania tożsamościami. Ten artykuł wyjaśnia główne różnice między Azure AD Conditional Access a Azure AD Identity Protection, pokazując, jaka jest ich rola i jak przyczyniają się do kompleksowej strategii zero trust.
Wprowadzenie do Azure AD i zarządzania tożsamościami
Czym jest Azure Active Directory?
Azure Active Directory (Azure AD), obecnie część usługi Microsoft Entra ID, to oparta na chmurze usługa firmy Microsoft do zarządzania tożsamościami i dostępem. Stanowi fundament zarządzania tożsamościami użytkowników oraz zabezpieczania dostępu do zasobów zarówno w chmurze, jak i lokalnie. Azure AD umożliwia logowanie jednokrotne (SSO), dzięki któremu użytkownicy mają dostęp do tysięcy aplikacji chmurowych, w tym Microsoft 365, Salesforce i wielu innych. Usługa zapewnia też solidne mechanizmy uwierzytelniania i autoryzacji, dzięki którym dostęp do wrażliwych danych i aplikacji uzyskują wyłącznie upoważnieni użytkownicy. Elastyczność i skalowalność Azure AD sprawiają, że jest ona kluczowym elementem każdej firmy korzystającej z usług chmurowych.
Przegląd zarządzania tożsamościami w Microsoft Entra
Zarządzanie tożsamościami w Microsoft Entra obejmuje szeroki zakres możliwości służących zabezpieczaniu i nadzorowaniu tożsamości użytkowników oraz ich uprawnień dostępu. Należą do nich m.in. aprowizacja i deprovisioning użytkowników, uwierzytelnianie wieloskładnikowe (MFA), kontrola dostępu oparta na rolach (RBAC) oraz monitorowanie działań użytkowników w celu wykrywania potencjalnych zagrożeń bezpieczeństwa. Skuteczne zarządzanie tożsamościami ma zasadnicze znaczenie dla utrzymania silnej postawy bezpieczeństwa, zapewnienia zgodności z wymogami regulacyjnymi oraz umożliwienia użytkownikom bezpiecznego dostępu do zasobów potrzebnych do wykonywania pracy. Microsoft Entra ID dostarcza narzędzia i funkcje niezbędne do wdrożenia kompleksowej strategii zarządzania tożsamościami, chroniąc organizacje przed nieautoryzowanym dostępem i wyciekami danych. Podejście Microsoft Entra do zarządzania tożsamościami stanowi podstawę silnych zabezpieczeń.
Rola Microsoft Entra ID w nowoczesnych rozwiązaniach tożsamości
Microsoft Entra ID odgrywa kluczową rolę w nowoczesnych rozwiązaniach tożsamości, zapewniając scentralizowaną platformę do zarządzania tożsamościami użytkowników i zabezpieczania dostępu do zasobów w różnorodnych środowiskach. Gdy organizacje coraz częściej korzystają z usług chmurowych i przyjmują hybrydowe modele IT, potrzeba zunifikowanego rozwiązania tożsamości staje się najważniejsza. Microsoft Entra ID odpowiada na tę potrzebę, oferując funkcje takie jak conditional access, identity protection i privileged identity management (PIM), zapewniając, że odpowiedzialność za bezpieczeństwo jest współdzielona na wszystkich poziomach. Te możliwości pozwalają organizacjom egzekwować silne zasady kontroli dostępu, wykrywać zagrożenia oparte na tożsamości i reagować na nie oraz skutecznie zarządzać uprawnieniami administracyjnymi. Dzięki Microsoft Entra ID organizacje mogą zwiększać poziom bezpieczeństwa, usprawniać procesy zarządzania tożsamościami i zapewniać użytkownikom płynny dostęp, niezależnie od ich lokalizacji czy używanego urządzenia.
Zasady Conditional Access w Azure AD
Czym są zasady Conditional Access?
Zasady Conditional Access w usłudze Azure AD to potężna funkcja w ramach Microsoft Entra ID, która umożliwia organizacjom egzekwowanie decyzji kontroli dostępu na podstawie określonych warunków. Warunki te mogą obejmować lokalizację użytkownika, stan zdrowia urządzenia, poufność aplikacji oraz oceny ryzyka w czasie rzeczywistym. Dzięki konfigurowaniu zasad Conditional Access administratorzy mogą zapewnić, że dostęp do zasobów wrażliwych uzyskają wyłącznie upoważnieni użytkownicy i że zrobią to w bezpieczny sposób. Może to oznaczać wymaganie uwierzytelniania wieloskładnikowego (MFA) przy logowaniach o wysokim ryzyku lub całkowite blokowanie dostępu z niezaufanych lokalizacji. Zasady Azure AD Conditional Access stanowią fundament strategii bezpieczeństwa zero trust, pozwalając organizacjom dostosowywać ich postawę bezpieczeństwa do zmieniającego się krajobrazu zagrożeń. Dostęp warunkowy jest również ważny dla zarządzania tożsamością użytkowników.
Jak działa Conditional Access
Conditional Access działa, oceniając zestaw warunków przed przyznaniem dostępu do zasobu. Gdy użytkownik próbuje uzyskać dostęp do aplikacji lub usługi chronionej przez Conditional Access, usługa Azure AD ocenia jego tożsamość, lokalizację, urządzenie i inne istotne czynniki, co stanowi kluczowy element odpowiedzialności za zapewnienie bezpiecznego dostępu. Na podstawie tych czynników zasady Conditional Access decydują, czy przyznać dostęp, wymagać MFA, zablokować dostęp lub podjąć inne działania. Proces ma charakter dynamiczny i adaptacyjny, co pozwala organizacjom dostosowywać postawę bezpieczeństwa do konkretnego kontekstu każdej próby dostępu. Ten szczegółowy poziom kontroli umożliwia organizacjom zrównoważenie bezpieczeństwa z wygodą użytkowania, zapewniając, że użytkownicy mogą uzyskiwać dostęp do potrzebnych zasobów, jednocześnie minimalizując ryzyko nieautoryzowanego dostępu. Conditional Access pozwala także decydentom określać poziom dostępu dla użytkowników. Microsoft jest prawdziwym profesjonalistą w zarządzaniu.
Korzyści z wdrożenia Conditional Access
Wdrożenie zasad Conditional Access przynosi wiele korzyści organizacjom, które chcą wzmocnić swoją postawę bezpieczeństwa i chronić wrażliwe dane. Egzekwując kontrolę dostępu na podstawie ocen ryzyka w czasie rzeczywistym, Conditional Access może znacząco ograniczyć ryzyko nieautoryzowanego dostępu i naruszeń danych. Pomaga także organizacjom spełniać wymogi regulacyjne, zapewniając, że dostęp do wrażliwych danych jest odpowiednio kontrolowany i audytowany. Ponadto Conditional Access może zwiększać produktywność użytkowników, pozwalając im na bezproblemowy dostęp do zasobów z zaufanych urządzeń i lokalizacji, jednocześnie stosując surowsze środki bezpieczeństwa w scenariuszach wysokiego ryzyka. Dzięki przyjęciu Conditional Access organizacje mogą osiągnąć bardziej bezpieczną i wydajną strategię zarządzania tożsamością. Dlatego korzystanie z Conditional Access jest naprawdę ważne, ponieważ ogranicza podatności i zwiększa ogólne bezpieczeństwo, za które odpowiadamy. Na przykład Conditional Access także, jeśli zostanie włączony, współpracuje z Identity Protection i Conditional Access. Conditional Access pomaga też organizacjom wdrażać silne zabezpieczenia.
Identity Protection w Azure AD
Zrozumienie Azure AD Identity Protection
Azure AD Identity Protection to kluczowy komponent Microsoft Entra ID, koncentrujący się wyłącznie na wykrywaniu, badaniu i usuwaniu zagrożeń związanych z tożsamością. W przeciwieństwie do Conditional Access, który proaktywnie egzekwuje kontrolę dostępu na podstawie wcześniej zdefiniowanych warunków, Identity Protection działa reaktywnie, nieustannie analizując wzorce logowania i zachowania użytkowników, aby identyfikować anomalie i potencjalne zagrożenia. Obejmuje to wykrywanie nietypowych lokalizacji logowania, nietypowych wzorców dostępu oraz potencjalnie przejętych poświadczeń, co jest częścią odpowiedzialności systemów Conditional Access. Wykorzystując uczenie maszynowe i analitykę behawioralną, Azure AD Identity Protection zapewnia organizacjom potężne narzędzie do ochrony tożsamości użytkowników i ograniczania skutków ataków na tożsamość. Jest to istotna warstwa silnych zabezpieczeń każdego przedsiębiorstwa korzystającego z Azure AD, wspierająca ogólną postawę bezpieczeństwa.
Kluczowe funkcje Identity Protection
Oto niektóre kluczowe funkcje, jakie oferuje Azure AD Identity Protection:
- Wykrywanie ryzyka, które identyfikuje podejrzane działania, takie jak wyciek poświadczeń, anomalne próby logowania i logowania powiązane ze złośliwym oprogramowaniem.
- Automatyczne działania naprawcze, umożliwiające organizacjom automatyczne reagowanie na wykryte ryzyka, na przykład wymuszanie resetowania haseł przez użytkowników lub wymaganie uwierzytelniania wieloskładnikowego (MFA) przy ryzykownych logowaniach.
Rozbudowane raportowanie zapewnia wgląd w ryzyka związane z tożsamościami oraz skuteczność działań naprawczych, co pomaga organizacjom zrozumieć ich odpowiedzialność za zarządzanie bezpieczeństwem. Dzięki tym funkcjom organizacje mogą proaktywnie zarządzać zagrożeniami opartymi na tożsamościach i ograniczać je, dbając o to, by tożsamości użytkowników i zasoby pozostawały bezpieczne. Ochrona tożsamości i dostęp warunkowy mogą razem decydować o tym, czy użytkownik otrzyma dostęp, co podkreśla odpowiedzialność administratorów za prawidłową konfigurację tych systemów.
Jak ochrona tożsamości zwiększa bezpieczeństwo
Ochrona tożsamości zwiększa bezpieczeństwo, zapewniając dynamiczne i adaptacyjne podejście do zarządzania ryzykami związanymi z tożsamościami. Dzięki ciągłemu monitorowaniu wzorców logowania i zachowań użytkowników ochrona tożsamości może wykrywać zagrożenia, które w przeciwnym razie mogłyby zostać niezauważone, i reagować na nie. Takie proaktywne podejście pomaga organizacjom wyprzedzać potencjalne ataki i minimalizować skutki naruszeń bezpieczeństwa. Ponadto ochrona tożsamości płynnie integruje się z dostępem warunkowym, umożliwiając organizacjom łączenie zasad opartych na ryzyku z zasadami opartymi na warunkach, co daje bardziej kompleksową strategię bezpieczeństwa. Na przykład ochrona tożsamości może uruchomić zasadę dostępu warunkowego wymagającą MFA dla użytkownika uznanego za obarczonego wysokim ryzykiem. Ta integracja Azure AD Identity Protection z dostępem warunkowym stanowi podstawę silnego bezpieczeństwa. Wdrożenie tej najlepszej praktyki zapewnia solidną postawę bezpieczeństwa opartą na modelu zero trust dla przedsiębiorstwa.
Porównanie dostępu warunkowego i ochrony tożsamości
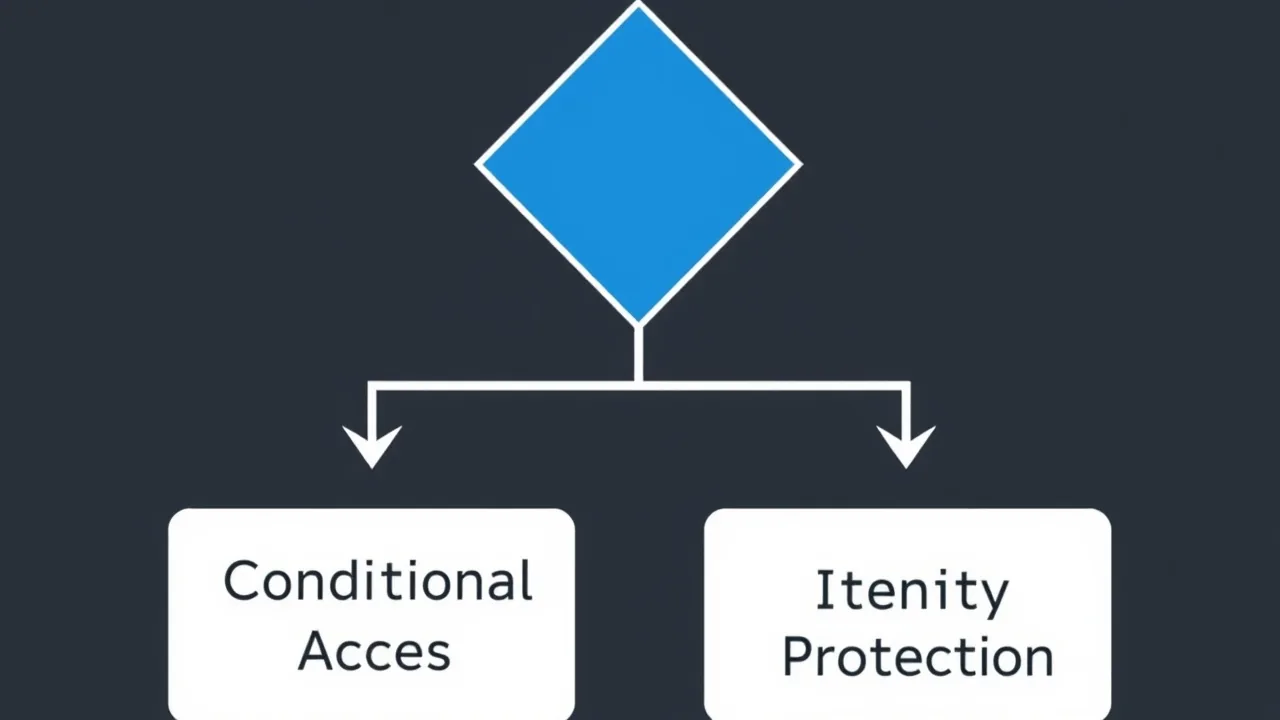
Kluczowe różnice między dostępem warunkowym a ochroną tożsamości
Kluczowa różnica między dostępem warunkowym a ochroną tożsamości leży w podejściu do zabezpieczania dostępu. Dostęp warunkowy proaktywnie wymusza kontrolę dostępu na podstawie zdefiniowanych warunków, takich jak lokalizacja użytkownika czy zgodność urządzenia. Jest to system oparty na regułach, w którym konfiguruje się zasady określające dostęp według konkretnych kryteriów. Z kolei ochrona tożsamości koncentruje się na reaktywnym wykrywaniu i usuwaniu ryzyk związanych z tożsamościami. Wykorzystuje uczenie maszynowe do analizy wzorców logowania i zachowań użytkowników, identyfikując anomalie, które mogą wskazywać na przejęte tożsamości użytkowników lub złośliwe próby dostępu. Podczas gdy dostęp warunkowy przyznaje dostęp na podstawie skonfigurowanych reguł, ochrona tożsamości ocenia ryzyko związane z każdym logowaniem i każdą aktywnością użytkownika, co czyni ją dynamicznym, opartym na ryzyku podejściem do autoryzacji.
Przypadki użycia dla każdego typu zasad
Dostęp warunkowy sprawdza się tam, gdzie chcesz wymusić określoną kontrolę dostępu na podstawie znanych czynników. Na przykład można skonfigurować zasadę dostępu warunkowego wymagającą MFA od wszystkich użytkowników uzyskujących dostęp do wrażliwych danych spoza sieci firmowej. Można też zablokować dostęp z określonych krajów znanych z działalności przestępczej. Ochrona tożsamości z kolei jest nieoceniona w wykrywaniu i reagowaniu na nieznane ryzyka. Jeśli użytkownik nagle zaczyna uzyskiwać dostęp do zasobów z nietypowej lokalizacji lub wykazuje nietypowe zachowanie przy logowaniu, ochrona tożsamości może oznaczyć to jako potencjalne zagrożenie. Alerty Azure AD Identity Protection mogą następnie uruchamiać automatyczne działania naprawcze, na przykład wymuszać na użytkowniku zresetowanie hasła lub blokować podejrzane logowanie. Razem te funkcje zapewniają kompleksowe, silne zabezpieczenie w usłudze Azure AD.
Łączenie obu podejść w modelu zero trust
Połączenie zasad dostępu warunkowego z funkcją Identity Protection to sprawdzona praktyka budowania solidnego modelu bezpieczeństwa zero trust. Zasady dostępu warunkowego można skonfigurować tak, aby korzystały z ocen ryzyka dostarczanych przez Identity Protection. Na przykład zasada dostępu warunkowego może wymagać uwierzytelniania wieloskładnikowego lub całkowicie blokować dostęp, jeśli Identity Protection wykryje logowanie o wysokim ryzyku. Dzięki takiej integracji decyzje o dostępie opierają się nie tylko na z góry określonych warunkach, ale także na ocenach ryzyka w czasie rzeczywistym. To wielowarstwowe podejście zapewnia bardziej elastyczną i szybciej reagującą postawę bezpieczeństwa, umożliwiając organizacjom skuteczną ochronę tożsamości użytkowników i zasobów w stale zmieniającym się krajobrazie zagrożeń, co stanowi część ich odpowiedzialności za utrzymanie bezpieczeństwa. Organizacje korzystające z dostępu warunkowego powinny także mieć włączoną usługę Azure AD.
Podsumowanie
Znaczenie zarządzania dostępem
Zarządzanie dostępem, wspierane przez narzędzia takie jak dostęp warunkowy i Identity Protection w usłudze Microsoft Entra ID, ma kluczowe znaczenie dla utrzymania silnej postawy bezpieczeństwa. Skuteczne zarządzanie dostępem zapewnia, że do wrażliwych zasobów mają dostęp wyłącznie upoważnieni użytkownicy, co zapobiega nieautoryzowanemu dostępowi i naruszeniom danych. Dzięki wdrożeniu solidnych mechanizmów kontroli dostępu organizacje mogą ograniczyć ryzyko zagrożeń wewnętrznych, ataków zewnętrznych i naruszeń zgodności. Dobrze zdefiniowana strategia zarządzania dostępem jest niezbędna do ochrony cennych zasobów, utrzymania ciągłości działania oraz budowania zaufania klientów i partnerów. Dlatego warto korzystać z dostępu warunkowego, aby zapewnić skuteczne zarządzanie dostępem i silne zabezpieczenia.
Przyszłość zarządzania tożsamością z rozwiązaniami Microsoft
Przyszłość zarządzania tożsamością w rozwiązaniach Microsoft, takich jak Microsoft Entra ID, zmierza w kierunku inteligentniejszego i bardziej zautomatyzowanego zabezpieczania. Wraz z ewolucją krajobrazu zagrożeń będą rozwijać się także możliwości usługi Azure AD. Przyszłe usprawnienia prawdopodobnie obejmą udoskonalone algorytmy uczenia maszynowego, zapewniające dokładniejsze wykrywanie ryzyka, lepszą integrację z innymi narzędziami bezpieczeństwa oraz bardziej szczegółową kontrolę nad zasadami dostępu. Firma Microsoft zobowiązuje się dostarczać organizacjom narzędzia potrzebne do wyprzedzania pojawiających się zagrożeń i utrzymania postawy zero trust. Ciągła innowacyjność w zarządzaniu tożsamością jest niezbędna do zapewnienia poufności, integralności i dostępności wrażliwych danych oraz zasobów. Przyszła rola dostępu warunkowego i Identity Protection będzie kluczowym elementem określania odpowiedzialności organizacji za ochronę danych użytkowników.
Końcowe refleksje na temat zasad Azure AD
Zasady dostępu warunkowego i Identity Protection w usłudze Azure AD są niezbędnymi elementami nowoczesnej strategii bezpieczeństwa. Dostęp warunkowy zapewnia ramy do wdrażania kontroli dostępu opartej na z góry określonych warunkach, natomiast Identity Protection oferuje dynamiczną ocenę opartą na ryzyku oraz możliwości reagowania. Zrozumienie mocnych stron każdego z tych podejść i ich skuteczna integracja pozwalają organizacjom osiągnąć bardziej kompleksową i odporną postawę bezpieczeństwa. Wdrażanie tych funkcji usługi Azure AD to nie tylko sprawdzona praktyka, ale konieczność ochrony tożsamości użytkowników i zasobów w dzisiejszym złożonym i stale zmieniającym się krajobrazie zagrożeń. Dlatego zasady dostępu warunkowego powinny zostać włączone przez osoby podejmujące decyzje.
Czym decyzja o użyciu dostępu warunkowego różni się od tradycyjnych mechanizmów kontroli tożsamości?
Wybór dostępu warunkowego to decyzja wykraczająca poza tradycyjną weryfikację tożsamości, ponieważ stosuje warunki i mechanizmy kontroli dostępu w czasie rzeczywistym. Zamiast wyłącznie sprawdzać poświadczenia, dostęp warunkowy ocenia sygnały, takie jak zgodność urządzenia, lokalizacja oraz zasady ryzyka użytkownika, zanim przyzna dostęp. To podejście, obejmujące znacznie więcej niż samą tożsamość, integruje się z zarządzaniem punktami końcowymi i regułami dostępu, aby zapewnić właściwy dostęp, ograniczać nieautoryzowany dostęp i poprawiać ochronę danych, pokazując, jak dostęp warunkowy redukuje ryzyko.
Jaką rolę pełni uwierzytelnianie wieloskładnikowe (MFA) w dostępie warunkowym usługi Microsoft Entra ID?
MFA (uwierzytelnianie wieloskładnikowe) to podstawowa kontrola dostępu warunkowego, wykorzystywana przez usługę Microsoft Entra ID Conditional Access do wzmocnienia bezpieczeństwa logowania. Obowiązkiem organizacji jest skuteczne jej wdrożenie. Zasady mogą wymagać MFA w określonych warunkach, na przykład przy wysokim ryzyku użytkownika lub dostępie do wrażliwych aplikacji. Dostęp warunkowy zapewnia w ten sposób silne zabezpieczenia bez konieczności stosowania MFA przy każdym żądaniu dostępu, a użytkownicy są zobowiązani do stosowania się do tych wymagań. Połączenie MFA z ochroną tożsamości i dziennikami dostępu pomaga wykrywać podejrzane działania i ograniczać ich skutki.
Jak warunki logowania i kontrole dostępu współdziałają w dostępie warunkowym?
Warunki logowania i kontrole dostępu stanowią podstawę zasad dostępu warunkowego. Warunki oceniają logowanie (użytkownika, urządzenie, lokalizację, ryzyko), a kontrole dostępu decydują o wyniku: przyznaniu dostępu, zablokowaniu, wymaganiu MFA lub wymaganiu zgodnego urządzenia. Ta logika, opisana krok po kroku, pozwala administratorom udzielać dostępu wyłącznie wtedy, gdy spełnione są warunki i kontrole zdefiniowane w zasadach. Dzięki temu decyzje o dostępie zapadają w czasie rzeczywistym, ogranicza się nieautoryzowany dostęp, a produktywność użytkowników pozostaje na wysokim poziomie.
Jakie korzyści daje dostęp warunkowy organizacjom?
Korzyści z dostępu warunkowego obejmują ukierunkowane egzekwowanie mechanizmów bezpieczeństwa, lepszą ochronę danych i ograniczenie nieautoryzowanego dostępu, a organizacje są zobowiązane do ich wdrożenia. Dostęp warunkowy daje zespołom IT narzędzia do zarządzania, pozwalające określić, kto i kiedy może mieć dostęp do czego. Integruje się z usługą Microsoft Entra ID Protection oraz Azure Active Directory Identity Protection i obsługuje kontrole dostępu warunkowego, które równoważą wygodę użytkowania i ryzyko. Dzięki temu użytkownicy otrzymują właściwy dostęp.
Czy Microsoft Entra ID Conditional Access to wdrożenie czy funkcja produktu?
Microsoft Entra ID Conditional Access to funkcja produktu w ekosystemie Microsoft Entra (dawniej Azure AD), ale jej skuteczne wykorzystanie wymaga planowania wdrożenia. Wdrożenie obejmuje definiowanie zasad dostępu warunkowego, integrację zarządzania punktami końcowymi, konfigurowanie ustawień zasad ryzyka użytkownika oraz zapewnienie odpowiedniego monitorowania ochrony tożsamości. Organizacje często korzystają z dokumentu technicznego lub planu szkoleń, aby wdrożyć rozwiązanie etapami.
Czy do korzystania z dostępu warunkowego potrzebna jest licencja P1 i jak licencjonowanie wpływa na reguły dostępu?
Niektóre możliwości dostępu warunkowego wymagają licencji Azure AD Premium P1 lub równoważnych licencji Microsoft Entra. Licencja P1 umożliwia korzystanie z zaawansowanych funkcji, takich jak zasady dostępu warunkowego, integracja z ochroną tożsamości oraz szczegółowe dzienniki dostępu. Poziom licencji wpływa na to, jakie reguły dostępu i warunki można stosować, dlatego przed pełnym wdrożeniem warto zweryfikować wymagania licencyjne, aby zasady z warunkami i kontrolami działały zgodnie z oczekiwaniami.
Jak dostęp warunkowy integruje się z Azure Active Directory Identity Protection i monitorowaniem?
Dostęp warunkowy integruje się z Azure Active Directory Identity Protection oraz Microsoft Entra ID Protection, wykorzystując sygnały, takie jak ryzyko logowania i ryzyko użytkownika, do podejmowania decyzji o dostępie warunkowym. Microsoft może monitorować te sygnały i generować rekomendacje. Administratorzy mogą powiązać wykorzystanie ochrony tożsamości z zasadami dostępu warunkowego, aby blokować dostęp lub wymagać działań naprawczych, realizując tym samym swój obowiązek zabezpieczania tożsamości użytkowników. Dostęp do monitorowania aktywności użytkowników za pośrednictwem dzienników dostępu i telemetrii dostępu w czasie rzeczywistym wspiera zarządzanie i reagowanie na incydenty.
Jakie zarządzanie i szkolenia są zalecane przy zarządzaniu zasadami dostępu warunkowego?
Skuteczne zarządzanie obejmuje dokumentowanie zasad dostępu warunkowego, utworzenie procesu wnioskowania o dostęp oraz szkolenia dla administratorów i pracowników działu pomocy technicznej, tak aby każdy rozumiał swoją odpowiedzialność w tym procesie. Program szkoleniowy powinien obejmować tworzenie zasad, testowanie oraz procedury wycofywania zmian, a dokument techniczny może wskazywać najlepsze praktyki. Zarządzanie zapewnia, że zasady dostępu warunkowego są audytowalne, zgodne z wymogami zgodności i skalowalne na wszystkie scenariusze dostępu z urządzeń, a jednocześnie gwarantują właściwy dostęp i ochronę danych.