 PL
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Demistyfikacja Azure landing zones: analogia budynku biurowego
By Mirko Peters ·
Witamy ponownie na blogu! Jeśli kiedykolwiek utworzyłeś zasób w Azure, wiesz, jak szybko rozwija się chmura. Wystarczy kilka kliknięć lub szybki skrypt, aby wdrożyć maszyny wirtualne, uruchomić bazy danych i zbudować złożone środowiska w ciągu kilku minut. Ta niezwykła szybkość i elastyczność może jednak szybko okazać się obosiecznym mieczem. Gdy zespoły pospiesznie przenoszą się do chmury bez sol
Automatically translated with AI from the original post. Read the English original
Witamy ponownie na blogu! Jeśli kiedykolwiek utworzyłeś zasób w Azure, wiesz, jak szybko rozwija się chmura. Wystarczy kilka kliknięć lub szybki skrypt, aby wdrożyć maszyny wirtualne, uruchomić bazy danych i zbudować złożone środowiska w ciągu kilku minut. Ta niezwykła szybkość i elastyczność może jednak szybko okazać się obosiecznym mieczem. Gdy zespoły pospiesznie przenoszą się do chmury bez solidnego planu, chaos jest tuż za rogiem. Dziś omówimy jedno z najważniejszych pojęć w architekturze chmurowej: Azure landing zone. Aby było to proste, spojrzymy na nie przez pryzmat bardzo znanej sytuacji z życia – przeprowadzki do nowego budynku biurowego.
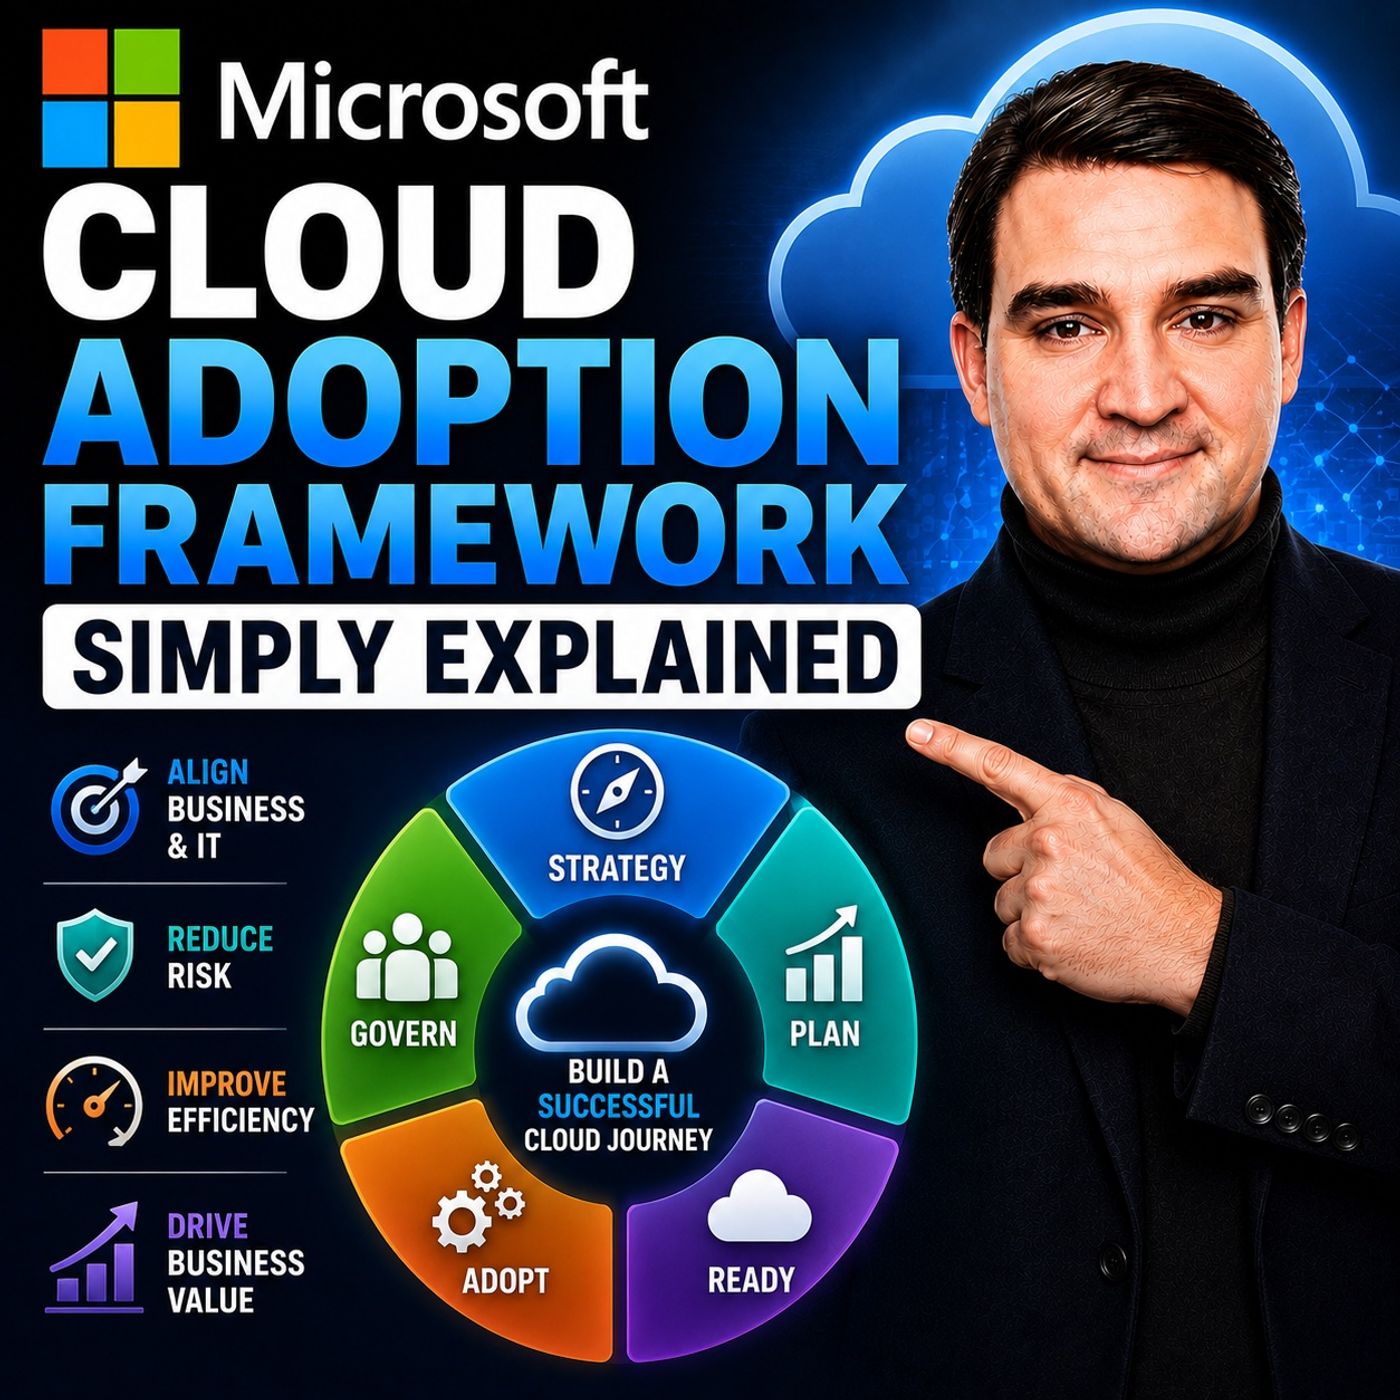
Ten temat ściśle wiąże się z naszym niedawnym odcinkiem podcastu Microsoft Cloud Adoption Framework - Simply Explained. Jeśli jeszcze go nie słuchałeś, koniecznie sprawdź go, aby poznać kompleksowe omówienie tego, jak Cloud Adoption Framework (CAF) prowadzi organizacje przez całą drogę do chmury – od początkowej strategii aż po bieżące zarządzanie. W tym wpisie przyjrzymy się bliżej fundamentalnej fazie „Ready” i wyjaśnimy, czym tak naprawdę jest Azure landing zone, dlaczego jest potrzebna i jak pomaga utrzymać organizację w bezpieczeństwie, uporządkowaniu i zdolności do skalowania.
Wprowadzenie: dlaczego chmura potrzebuje planu
Kiedy organizacje po raz pierwszy decydują się na przeniesienie do chmury, entuzjazm jest namacalny. Kierownictwo chce innowacji, programiści chcą zwinności, a zespoły IT chcą uwolnić się od przestarzałego fizycznego sprzętu. Przeniesienie do chmury bez uporządkowanego planu jest jednak jak spakowanie całej firmy, rzucenie wszystkich pudeł na ogromny stos na pustej działce i liczenie na to, że każdy zespół sam zbuduje sobie instalacje.
Azure dostarcza wszystkie potrzebne surowce, ale nie składa ich automatycznie w bezpieczną, spójną architekturę przedsiębiorstwa. Bez wspólnych barier ochronnych jeden zespół może z wygody udostępnić bazy danych publicznie, a inny uruchomi niezwykle kosztowne zasoby bez jasnego przypisania kosztów. Zanim się obejrzysz, nikt nie będzie wiedział, kto za co odpowiada, zespoły bezpieczeństwa będą nadrabiać zaległości, a standardy zgodności przestaną mieć znaczenie. Właśnie dlatego chmura potrzebuje planu i tu do gry wchodzi koncepcja landing zone.
Analogia budynku biurowego: czym jest Azure landing zone?
Aby naprawdę zrozumieć Azure landing zone, posłużmy się analogią budynku biurowego. Wyobraź sobie, że Twoja firma się rozwija i wynajmuje nowy, wielopiętrowy budynek biurowy. Nie przekazałbyś przecież kluczy setkom pracowników pierwszego dnia, nie wskazał pustych pięter i nie kazał każdemu działowi samodzielnie wymyślać instalacji elektrycznej, hydraulicznej, systemów bezpieczeństwa i drzwi.
Gdybyś tak zrobił, dział marketingu mógłby poprowadzić niezabezpieczone okablowanie, dział finansów mógłby przypadkiem zamknąć wszystkim pozostałym dostęp do serwerowni, a dział kadr mógłby zostawić frontowe drzwi całkowicie otwarte. Zamiast tego najpierw zatrudniasz specjalistów, którzy zbudują podstawową infrastrukturę. Dbają o to, aby budynek miał prąd, bieżącą wodę, bezpieczne wejścia, wyjścia awaryjne i wspólne sale konferencyjne.
Azure landing zone to po prostu taki przygotowany wcześniej budynek biurowy dla Twoich obciążeń cyfrowych. Jest to przygotowane środowisko Azure, w którym od razu działają zarządzanie tożsamościami, sieć, bazowe ustawienia zabezpieczeń i zasady ładu korporacyjnego. Kiedy zespoły aplikacyjne są gotowe do wdrożenia swoich obciążeń, nie budują fundamentu chmury od podstaw. Po prostu wprowadzają się do gotowego, bezpiecznego i w pełni funkcjonalnego cyfrowego biura.
Zagrożenia związane z pozwalaniem zespołom na budowę od zera
Kusi, by pozwolić poszczególnym zespołom programistycznym tworzyć własne subskrypcje Azure i budować, co tylko chcą. W końcu daje im to możliwość szybkiego działania, prawda? Niestety, ta „szybkość” jest zwykle złudzeniem, które w przyszłości generuje ogromny dług techniczny.
Gdy każdy zespół buduje własne środowisko chmurowe od podstaw, spójność znika. Zespół A stosuje jedną konwencję nazewnictwa, zespół B inną, a zespół C żadnej. Gdy dojdzie do incydentu, ustalenie, kto jest właścicielem zasobu, zamienia się w frustrującą grę detektywistyczną. Co więcej, zasady bezpieczeństwa stają się rozproszone. Jeśli bezpieczeństwo nie jest wbudowane w warstwę fundamentową, każdy zespół aplikacyjny musi samodzielnie pamiętać o wdrożeniu najlepszych praktyk, a ludzki błąd gwarantuje, że ktoś przeoczy coś krytycznego. Dzięki scentralizowanemu podejściu opartemu na landing zone eliminujesz zbędną pracę, ograniczasz błędy konfiguracji i zapewniasz, że każda aplikacja rozpoczyna swój cykl życia na bezpiecznym, solidnym fundamencie.
Zabezpieczenie fundamentu: zarządzanie tożsamością i dostępem
Każdy dobry budynek biurowy potrzebuje solidnego stanowiska ochrony i systemu kluczy głównych. W świecie fizycznym nie dałbyś każdemu pracownikowi klucza głównego do gabinetu prezesa, sejfu i pomieszczenia elektrycznego. Świat cyfrowy wymaga dokładnie tej samej dyscypliny.
W Azure tożsamość jest nowym perymetrem bezpieczeństwa. Zarządzanie tożsamością oparte na usłudze Microsoft Entra ID kontroluje, kto lub co może uzyskać dostęp do zasobów cyfrowych. Podstawową zasadą dobrze zaprojektowanego landing zone jest wdrożenie zasady najmniejszych uprawnień. Użytkownicy powinni otrzymywać wyłącznie uprawnienia niezbędne do wykonywania swojej pracy, nic ponadto. Aplikacje i zautomatyzowane usługi powinny podlegać dokładnie tej samej zasadzie. Przyznawanie wszystkim szerokich, administracyjnych uprawnień może wydawać się wygodne na początku, ale wykładniczo zwiększa zasięg szkód w razie przejęcia konta lub popełnienia prostego błędu ludzkiego.
Ułożenie instalacji: podstawy sieci w Azure
Nie da się mieć funkcjonalnego budynku biurowego bez korytarzy, drzwi i instalacji wodno-kanalizacyjnej, które łączą wszystko w całość. Podobnie sieć Azure determinuje, jak obciążenia komunikują się ze sobą, z publicznym internetem i z lokalnymi centrami danych.
W ramach landing zone wzorce sieciowe są ustalane, zanim pojawią się jakiekolwiek obciążenia. Niektóre aplikacje wymagają ścisłej, prywatnej łączności z wewnętrznymi bazami danych, bez kontaktu z publicznym internetem. Inne systemy, na przykład aplikacje webowe skierowane do klientów, wymagają kontrolowanego publicznego dostępu. Bez scentralizowanej strategii sieciowej zdefiniowanej w landing zone zespoły będą chaotycznie łączyć sieci wirtualne, VPN-y i połączenia peeringowe, tworząc nieutrzymywalną sieć ruchu, podatną na błędy konfiguracji i luki w zabezpieczeniach.
Utrzymanie porządku: governance i Azure Policy
Nawet w najbardziej kolaboratywnej kulturze korporacyjnej potrzebne są zasady, aby wszystko działało sprawnie. W Azure te zasady egzekwowane są za pomocą narzędzi governance, takich jak Azure Policy, oraz odpowiedniej organizacji zasobów.
Azure pozwala organizować środowisko za pomocą grup zarządzania, subskrypcji i grup zasobów. Sama organizacja to jednak za mało; potrzebujesz aktywnych barier ochronnych. Azure Policy działa jak zautomatyzowany strażnik bezpieczeństwa. Jeśli organizacja wymaga określonych tagów na każdym zasobie w celu śledzenia kosztów i właścicielstwa, Azure Policy może automatycznie oceniać wdrożenia i blokować każde, które nie jest zgodne. Jeśli chcesz ograniczyć wdrożenia do wybranych regionów geograficznych ze względu na zgodność z wymogami lokalizacji danych, zasady zrobią to automatycznie. Celem nie jest spowalnianie ludzi ani utrudnianie korzystania z Azure; celem jest zapobieganie przewidywalnym błędom i zapewnienie zespołom jasnej, zgodnej ścieżki wdrażania obciążeń.
Landing zone platformy kontra landing zone aplikacji
Wraz ze wzrostem zakresu chmury architektura landing zone naturalnie ewoluuje, oddzielając wspólne obowiązki. Właśnie tu rozróżnienie między platformowymi a aplikacyjnymi landing zone staje się kluczowe.
Zona lądowania platformy zapewnia wspólne usługi, na których opiera się całe przedsiębiorstwo. Obejmuje to scentralizowane zarządzanie tożsamością, podstawową łączność sieciową, monitorowanie bezpieczeństwa oraz systemy kopii zapasowych. Z kolei strefy lądowania aplikacji to dedykowane przestrzenie, w których działają poszczególne obciążenia robocze lub jednostki biznesowe. Na przykład portal e-commerce skierowany do klientów i wewnętrzna aplikacja do obsługi list płac mogą działać w osobnych strefach lądowania aplikacji. Obie korzystają jednak z tych samych podstawowych usług platformy w zakresie tożsamości, zarządzania i sieci. Taki podział odpowiedzialności pozwala zespołom aplikacyjnym skupić się na tworzeniu dobrego oprogramowania, podczas gdy zespół platformy utrzymuje bezpieczne i stabilne fundamenty.
Nie buduj wszystkiego od pierwszego dnia: ewolucja Twojego środowiska chmurowego
Gdy patrzysz na diagramy architektury chmury dla przedsiębiorstw udostępniane przez firmę Microsoft, łatwo poczuć się przytłoczonym. Często pokazują one złożone sieci, wiele warstw zabezpieczeń i zaawansowaną automatyzację, przez co podróż do chmury może wyglądać jak ogromna, nie do pokonania góra.
Oto sekret: nie potrzebujesz wszystkich komponentów przedsiębiorstwowych już pierwszego dnia. Jeśli jesteś mniejszą organizacją, nie potrzebujesz rozbudowanej, wieloregionowej sieci typu hub-and-spoke, zanim wdrożysz swoją pierwszą maszynę wirtualną. Strefa lądowania powinna odpowiadać Twoim faktycznym wymaganiom na dziś, z elastycznością na skalowanie jutro. Zacznij od podstawowych fundamentów, których naprawdę potrzebujesz, wdróż kilka reprezentatywnych obciążeń roboczych, wyciągnij wnioski z doświadczenia i iteruj. Strefa lądowania to nie statyczny monolit, lecz żywe środowisko, które rośnie i dojrzewa razem z potrzebami Twojej firmy.
Podsumowanie: wprowadzenie do Twojego nowego cyfrowego biura
Przyjęcie chmury to znacznie więcej niż migracja techniczna – to proces transformacji. Pośpiech w przechodzeniu do Azure bez planu albo pozwolenie zespołom na budowanie fundamentów od zera to przepis na luki w zabezpieczeniach, przekroczenia budżetu i problemy administracyjne. Wykorzystując koncepcje Cloud Adoption Framework oraz wdrażając dobrze zaprojektowane zone lądowania Azure, możesz zbudować cyfrowe biuro, które będzie bezpieczne, uporządkowane i gotowe do skalowania.
Aby zagłębić się w ten temat i dowiedzieć się, jak skutecznie planować, przygotowywać i zarządzać środowiskiem chmurowym, koniecznie posłuchaj naszego pełnego odcinka Microsoft Cloud Adoption Framework - Simply Explained. Dziękujemy za lekturę i do zobaczenia w kolejnym odcinku!