 PL
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Jak sprawić, by analityka zagrożeń przynosiła realne bezpieczeństwo (zamiast ładnych raportów)
By Mirko Peters ·
We współczesnym krajobrazie cyberbezpieczeństwa analityka zagrożeń może znacząco wzmocnić twoją postawę bezpieczeństwa, przekładając wnioski na zdecydowane działania. Wiele organizacji wpada jednak w pułapkę gromadzenia danych bez przekładania ich na reakcje operacyjne…
Automatically translated with AI from the original post. Read the English original
We współczesnym krajobrazie cyberbezpieczeństwa analityka zagrożeń może znacząco wzmocnić twoją postawę bezpieczeństwa, przekładając wnioski na zdecydowane działania. Wiele organizacji wpada jednak w pułapkę gromadzenia danych bez przekładania ich na reakcje operacyjne. Najnowsze badania ujawniają krytyczny rozdźwięk między zebranymi danymi a podjętymi działaniami, a wiele agencji nie ma niezbędnych możliwości skutecznego zabezpieczania sieci. Aby naprawdę chronić swoje zasoby, musisz skupić się na konkretnych krokach, a nie tylko na imponujących pulpitach i raportach.
Najważniejsze wnioski
- Przekształć wnioski z analityki zagrożeń w konkretne kroki, które wzmacniają bezpieczeństwo.
- Unikaj złudzenia bezpieczeństwa; same pulpity nie chronią twojej organizacji.
- Ustal priorytety kluczowych zagrożeń, aby efektywnie alokować zasoby i tworzyć jasne plany działania.
- Przypisz odpowiedzialność za reagowanie na zagrożenia, aby zapewnić rozliczalność i skuteczne działanie.
- Automatyzuj reakcje, by skrócić czas reagowania na incydenty i ograniczyć ich skutki.
- Stale monitoruj zagrożenia i integruj dane w czasie rzeczywistym, aby poprawić wykrywanie.
- Ogranicz zmęczenie alertami, odfiltrowując szum i koncentrując się na prawdziwych zagrożeniach.
- Mierz metryki reagowania, takie jak średni czas wykrycia (Mean Time to Detect, MTTD), aby śledzić skuteczność zabezpieczeń.
Problem działania w analityce zagrożeń
Złudzenie bezpieczeństwa
Wiele organizacji błędnie uważa, że jest bezpiecznych wyłącznie dlatego, że wdrożyły narzędzia analityki zagrożeń. Pulpity pełne kolorowych wykresów i alertów tworzą fałszywe poczucie bezpieczeństwa. Dane, które widzisz, mogą cię uspokajać, ale takie wrażenie bywa mylące. W rzeczywistości te narzędzia często nie przekładają wniosków na znaczące działania.
Zwróć uwagę na następujące kwestie:
- Dłuższy czas reakcji wynika z tego, że analitycy przekopują się przez szum, by znaleźć prawdziwe zagrożenia.
- Krytyczne alerty mogą zostać zagrzebane w natłoku informacji, co zwiększa ryzyko przeoczenia istotnych danych.
- Wypalenie analityków może wynikać z przytłaczającej liczby alertów, prowadząc do rotacji kadry i spadku skuteczności.
Te czynniki składają się na niebezpieczne złudzenie. Możesz sądzić, że organizacja jest dobrze chroniona, ale bez skutecznych działań podatności pozostają.
Samo widzenie zagrożeń to za mało
Samo dostrzeganie zagrożeń nie oznacza skutecznego bezpieczeństwa. Wiele organizacji polega na przestarzałej infrastrukturze i procesach manualnych, które ograniczają ich zdolność reagowania w czasie rzeczywistym. Duża liczba alertów może prowadzić do zmęczenia nimi, przytłaczając zespoły bezpieczeństwa i powodując, że przeoczą krytyczne zagrożenia.
Oto kilka typowych powodów, dla których analityka zagrożeń nie przekłada się na realne usprawnienia bezpieczeństwa:
- Poleganie na przestarzałej infrastrukturze utrudnia terminowe usuwanie problemów.
- Ogromna liczba alertów ogranicza zdolność skutecznej reakcji.
- Brak integracji utrudnia ustalanie priorytetów wśród wyników.
- Brak jasnych wskazówek dotyczących naprawy sprawia, że problemy pozostają nierozwiązane.
- Fałszywe alarmy odwracają uwagę od prawdziwych zagrożeń.
Ponadto dashboardy często nie mają przejrzystej narracji. Prezentują gęste zbiory danych, które nie odpowiadają na pytania, na które musisz znaleźć odpowiedź. Analitycy mogą mieć trudności z szybkim wykryciem anomalii lub ustaleniem kolejnych kroków. Ta rozbieżność może prowadzić do opóźnionego wykrywania, w którym ataki są identyfikowane dopiero po wyrządzeniu szkód.
Aby zniwelować lukę między wiedzą a działaniem, organizacje muszą skupić się na operacyjnym wykorzystaniu analityki zagrożeń. Oznacza to przekształcanie danych w konkretne kroki, które wzmacniają bezpieczeństwo, zamiast polegać wyłącznie na imponujących dashboardach.
Dlaczego analityka zagrożeń wydaje się bezużyteczna
Ograniczenia analizy retrospektywnej
Wiele organizacji opiera analitykę zagrożeń na analizie retrospektywnej, ale takie podejście ma poważne ograniczenia. Może się zdarzyć, że będziesz analizować przeszłe incydenty, nie zyskując wglądu w bieżące zagrożenia. Oto najważniejsze wady tej metody:
- Brak alertów o wykryciu może tworzyć martwe pola, przez które nie zauważysz pełnego zakresu ataku.
- Niewystarczające przechowywanie danych historycznych oznacza, że często pracujesz na niekompletnych informacjach.
- Brak widoczności historycznego ruchu sieciowego może opóźniać reagowanie na incydenty i utrudniać działania związane ze zgodnością.
Te ograniczenia utrudniają pełne zrozumienie ryzyka. W efekcie możesz nie być świadomy potencjalnych zagrożeń, co zwiększa prawdopodobieństwo strat finansowych, zakłóceń operacyjnych i uszczerbku dla reputacji organizacji.
Rozłączone informacje i działania
Rozłączenie informacji i działań to kolejne wyzwanie w analityce zagrożeń. Gdy wnioski z zakresu bezpieczeństwa nie docierają do zespołów operacyjnych, skuteczność zabezpieczeń maleje. Warto przyjrzeć się poniższym danym, które pokazują konsekwencje tego rozłączenia:
| Statystyka | Odsetek |
|---|---|
| Wzrost ryzyka związanego ze zgodnością | 62% |
| Brak kontekstu dla zadań międzyfunkcyjnych | 54% |
| Brak ciągłego wglądu w dane | 49% |
| Zbyt dużo czasu na śledzenie zgłoszeń | 55% |
| Powtarzające się wewnętrzne działania uzupełniające | 45% |
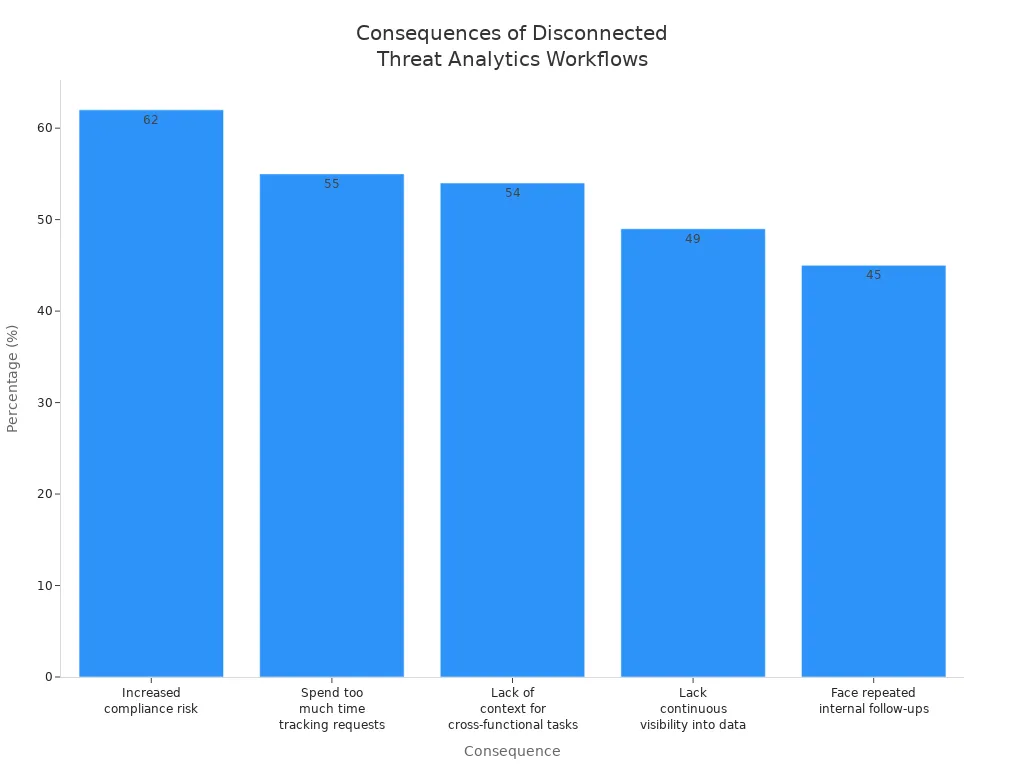
Te liczby pokazują, jak rozproszone procesy mogą prowadzić do nieefektywności i utraconych szans na proaktywne zarządzanie ryzykiem. Bez płynnego połączenia między wnioskami a działaniami Twoja organizacja ma trudności z priorytetyzacją i skutecznym reagowaniem na zagrożenia.
Brak odpowiedzialności i zaangażowania właścicieli
Brak jasno wyznaczonej odpowiedzialności w procesach analityki zagrożeń dodatkowo pogłębia problem. Wiele organizacji nie wyznacza dedykowanego lidera ds. bezpieczeństwa, który nadzorowałby cykl życia analityki zagrożeń. Ten brak prowadzi do niespójnego wykonywania zadań i wstrzymywania działań naprawczych.
Aby rozwiązać ten problem, niezbędne jest sformalizowane zarządzanie. Musisz zadbać o to, by ryzyka miały aktywnych właścicieli, były finansowane i śledzone jako część strategii firmy. Bez jasnej odpowiedzialności Twoja organizacja może mieć trudności z wdrożeniem skutecznych strategii zarządzania incydentami, co pozostawi ją podatną na pojawiające się zagrożenia.
Operacyjne wykorzystanie analityki zagrożeń na potrzeby bezpieczeństwa
Mapowanie wniosków na działania
Aby zwiększyć poziom bezpieczeństwa, musisz przekształcić wnioski z analityki zagrożeń w konkretne działania. Proces ten polega na powiązaniu zebranych danych z określonymi środkami bezpieczeństwa. Architektura samosterująca do wykrywania zagrożeń w chmurze w czasie rzeczywistym może automatyzować wykrywanie zagrożeń, ustalać priorytety ryzyk i uruchamiać działania naprawcze. Takie podejście sprawia, że nie tylko obserwujesz zagrożenia, ale aktywnie na nie reagujesz.
Rozważ następujące kroki, aby skutecznie mapować wnioski na działania:
- Zidentyfikuj kluczowe zagrożenia: Skup się na najczęściej występujących zagrożeniach, na które narażona jest Twoja organizacja. Dzięki takiej priorytetyzacji możesz efektywnie alokować zasoby.
- Opracuj plany działania: Dla każdego zidentyfikowanego zagrożenia przygotuj jasny plan działania, który określa kroki, jakie powinien podjąć Twój zespół. Plan ten powinien obejmować role, zakres odpowiedzialności i harmonogramy.
- Zintegruj z istniejącymi systemami: Upewnij się, że narzędzia do analityki zagrożeń bezproblemowo współpracują z istniejącą infrastrukturą bezpieczeństwa. Taka integracja zwiększa szybkość i skuteczność reakcji.
Jasno przypisana odpowiedzialność
Jasne przypisanie odpowiedzialności za działania wynikające z analityki zagrożeń jest kluczowe dla rozliczalności i skutecznej reakcji. Gdy wskażesz konkretne osoby lub zespoły odpowiedzialne za zarządzanie ryzykiem, abstrakcyjne koncepcje zamieniasz w konkretne obowiązki. Takie uporządkowane przypisanie odpowiedzialności buduje kulturę wspólnej odpowiedzialności i łączy wysiłki w obszarze bezpieczeństwa z wynikami biznesowymi.
Oto, jak ustalić jasny podział odpowiedzialności:
| Dowód | Opis |
|---|---|
| Rozliczalność | Przypisanie odpowiedzialności zamienia ryzyka z abstrakcyjnych pojęć w konkretne obowiązki. |
| Pewność | Regularne monitorowanie i komunikowanie ryzyk buduje zaufanie w zespołach. |
| Klarowność | Powiązanie ryzyk z konkretnymi możliwościami zapobiega nieporozumieniom i ustala priorytety działań łagodzących. |
| Uporządkowana odpowiedzialność | Świadome przypisanie odpowiedzialności za ryzyko buduje kulturę wspólnej odpowiedzialności. |
| Odporność organizacji | Skuteczne zarządzanie odpowiedzialnością za ryzyko sprzyja proaktywnej kulturze zarządzania ryzykiem. |
Wdrażając te strategie, zapewnisz, że Twój zespół bezpieczeństwa będzie gotowy do szybkiego i zdecydowanego działania, gdy pojawią się zagrożenia.
Automatyzacja reakcji
Automatyzacja odgrywa kluczową rolę w operacyjnym wykorzystaniu analityki zagrożeń. Dzięki automatycznemu reagowaniu na zidentyfikowane zagrożenia możesz znacząco skrócić czas reakcji i ograniczyć wpływ incydentów. Automatyzacja pozwala zespołowi bezpieczeństwa skupić się na inicjatywach strategicznych zamiast tonąć w powtarzalnych zadaniach.
Oto kilka przykładów, jak automatyzacja może wzmocnić Twoje bezpieczeństwo:
- Dostęp warunkowy: Automatycznie ogranicza dostęp, gdy wykryte zostaną ryzykowne logowania.
- Unieważnianie sesji: Natychmiast unieważnia sesje, gdy zidentyfikowane zostaną niemożliwe wzorce podróży.
- Automatyczne śledztwo: Uruchamia zautomatyzowane dochodzenia w sprawie podejrzanych działań, dzięki czemu zespół może reagować szybciej.
Organizacje często napotykają jednak trudności przy operacyjnym wykorzystaniu analityki zagrożeń. Do typowych problemów należą nadmiar danych, brak kontekstu oraz niewystarczające zasoby do zarządzania danymi o zagrożeniach. Aby je pokonać, musisz odróżnić szum od sygnału i upewnić się, że narzędzia bezpieczeństwa są skonfigurowane tak, by reagować na istotne informacje o zagrożeniach.
Koncentrując się na tych strategiach, możesz skutecznie wdrożyć analitykę zagrożeń w praktyce, zamieniając wnioski w zdecydowane działania, które wzmacniają ogólną postawę bezpieczeństwa.
Wykorzystanie analityki zagrożeń w czasie rzeczywistym
Techniki ciągłego monitorowania
Analityka zagrożeń w czasie rzeczywistym w dużym stopniu opiera się na ciągłym monitorowaniu, dzięki czemu zagrożenia można szybko wykryć i na nie zareagować. Stosując skuteczne techniki monitorowania, możesz znacząco wzmocnić swoją postawę bezpieczeństwa. Oto kluczowe strategie, które warto rozważyć:
- Integracja informacji o zagrożeniach: Włącz aktualne kanały informacji o zagrożeniach, aby korelować je z danymi w czasie rzeczywistym. Takie podejście ogranicza liczbę fałszywych alarmów i pomaga wskazywać prawdziwe ryzyka.
- Analiza zachowań i wykrywanie anomalii: Ustal wzorce normalnej aktywności, aby wykrywać odchylenia, które mogą wskazywać na zagrożenia dla bezpieczeństwa. Ta technika ma kluczowe znaczenie dla identyfikowania zaawansowanych ataków.
- Zautomatyzowana reakcja i usuwanie skutków: Włącz wcześniej zdefiniowane działania w odpowiedzi na zagrożenia. Ta możliwość znacząco skraca czas reakcji i ogranicza wpływ incydentów.
- Zarządzanie alertami i raportowanie: Zadbaj o to, aby odpowiedni pracownicy byli informowani o zagrożeniach i incydentach, a fałszywe alarmy były odfiltrowywane. Dzięki temu uwaga pozostaje skupiona na krytycznych problemach.
Dzięki tym technikom ciągłego monitorowania możesz zbudować solidne środowisko do monitorowania zagrożeń w czasie rzeczywistym, które podnosi poziom bezpieczeństwa Twojej organizacji.
Zautomatyzowane reakcje w czasie rzeczywistym
Zautomatyzowane reakcje w czasie rzeczywistym są kluczowe dla skutecznych programów bezpieczeństwa. Uzupełniają wiedzę ekspertów, dostarczając kontekstu i pozwalając zespołom bezpieczeństwa skupić się na inicjatywach strategicznych. Oto, jak automatyzacja wpływa na działania związane z ograniczaniem zagrożeń:
- Szybsze wykrywanie i reagowanie: Automatyzacja przyspiesza proces wykrywania i reagowania, minimalizując szkody podczas incydentów. Dzięki temu zespół może skuteczniej zarządzać incydentami przy mniejszym nakładzie pracy ręcznej.
- Szybsze ustalanie przyczyny źródłowej: Automatyzacja triażu i analizy incydentów prowadzi do szybszego ustalenia przyczyny źródłowej. Dzięki tej wydajności zespół spędza mniej czasu na zadaniach ręcznych, a więcej na działaniach strategicznych.
- Ogólnie wyższa wydajność: Gdy na powtarzalne zadania poświęca się mniej czasu, zespoły reagowania na incydenty mogą działać sprawniej. Przekłada się to na lepsze rezultaty w zarządzaniu incydentami bezpieczeństwa.
Średnie skrócenie czasu reakcji na incydenty przy wykorzystaniu analityki zagrożeń w czasie rzeczywistym jest znaczące. Na przykład klienci niekorzystający z usługi MDR poświęcali średnio 19 godzin na incydent typu Business Email Compromise (BEC), natomiast klienci korzystający z MDR skrócili ten czas do zaledwie 2 godzin. Oznacza to niemal 90-procentowe skrócenie czasu do rozwiązania problemu, co pokazuje siłę wniosków uzyskiwanych w czasie rzeczywistym.
Ograniczanie szumu i mierzenie wpływu
Zdecydowane ograniczanie szumu
Zmęczenie alertami pozostaje dziś jednym z największych wyzwań w cyberbezpieczeństwie. Zespoły bezpieczeństwa często mierzą się z tysiącami alertów dziennie, z których wiele to fałszywe alarmy lub sygnały o niskim priorytecie. Takie przeciążenie może sprawić, że przeoczysz rzeczywiste zagrożenia i opóźnisz krytyczne decyzje. Aby poprawić swoją pozycję w zakresie bezpieczeństwa, musisz zdecydowanie ograniczać szum w analityce zagrożeń.
Zacznij od wzbogacania alertów o informacje kontekstowe pochodzące z wielu źródeł. Połącz informacje o zagrożeniach, takie jak znane złośliwe adresy IP, z wrażliwością zasobów i metadanymi, na przykład technikami MITRE ATT&CK. Ten wzbogacony kontekst pomaga nadawać alertom priorytety na podstawie rzeczywistego ryzyka dla organizacji. Gdy rozumiesz wpływ alertu na biznes, możesz skupić się na prawdziwych zagrożeniach i ograniczyć rozpraszanie uwagi.
Traktuj mechanizmy wykrywania jak oprogramowanie, które wymaga ciągłego dostrajania. Regularnie testuj i udoskonalaj reguły wykrywania, aby dostosowywać je do zmieniających się zagrożeń i zmian w środowisku. Takie iteracyjne podejście minimalizuje liczbę fałszywych alarmów i wzmacnia zdolności wykrywania zagrożeń.
Automatyzacja odgrywa kluczową rolę w ograniczaniu szumu. Używaj narzędzi do orkiestracji bezpieczeństwa, aby automatycznie obsługiwać rutynowe zadania. Na przykład automatycznie blokuj potwierdzone złośliwe adresy IP lub wyłączaj przejęte konta bez ręcznej interwencji. Dzięki temu zespół może skupić się na złożonych atakach i strategicznych działaniach zabezpieczających, co poprawia ogólną wydajność.
Mierzenie czasu reakcji i zapobiegania
Ocena skuteczności programu bezpieczeństwa wymaga skupienia się na wskaźnikach reakcji, a nie wyłącznie na liczbie wykryć. Śledzenie tego, jak szybko wykrywasz zagrożenia i na nie reagujesz, daje wyraźniejszy obraz skuteczności działania.
Kluczowe wskaźniki do monitorowania:
- Dwell Time: Jak długo atakujący pozostaje niewykryty w Twoim systemie.
- Breakout Time: Czas, jaki atakującemu zajmuje przemieszczenie się w poziomie po pierwszym dostępie.
- Mean Time to Detect (MTTD): średni czas od rozpoczęcia ataku do jego wykrycia.
- Mean Time to Respond (MTTR): średni czas od wykrycia do usunięcia zagrożenia.
| Metryka | Opis |
|---|---|
| Mean Time to Detect | Mierzy, jak szybko wykrywasz zagrożenie bezpieczeństwa. |
| Mean Time to Respond | Mierzy, jak szybko podejmujesz działania w celu powstrzymania i rozwiązania ataków. |
Skrócenie MTTD i MTTR bezpośrednio poprawia Twoje zabezpieczenia, ponieważ ogranicza czas, jaki atakujący mają na wyrządzenie szkód. Wykrywanie zagrożeń w czasie rzeczywistym i ciągły monitoring pomagają skrócić te czasy, przyspieszając podejmowanie decyzji i działania.
Skup się na mierzeniu czasu między kluczowymi zdarzeniami: kiedy wystąpił atak, kiedy go wykryto, kiedy zareagowano i kiedy incydent został rozwiązany. Ta oś czasu pokazuje luki w zabezpieczeniach i wskazuje kierunek usprawnień.
Agresywnie ograniczając szum i śledząc istotne metryki reakcji, przekształcasz analitykę zagrożeń z biernego narzędzia w aktywny element zabezpieczeń. Ta zmiana pomaga zapobiegać naruszeniom, redukować ryzyko i wzmacniać obronę cyberbezpieczeństwa.
W cyberbezpieczeństwie poprawiasz swoje zabezpieczenia nie przez samo dostrzeganie większej liczby zagrożeń, lecz przez szybsze działanie. Inteligencja o zagrożeniach pozwala szybko reagować, ograniczać ryzyko i zwiększać pewność co do stosowanych zabezpieczeń. Wdrożenie analityki zagrożeń w praktyce jest kluczowe, ponieważ przekształca wnioski w zdecydowane działania.
Rozważ następujące praktyczne kroki, aby zniwelować przepaść między wnioskami a działaniem:
- Przełóż wnioski na konkretne działania.
- Przypisz jasną odpowiedzialność za reagowanie na zagrożenia.
- Zautomatyzuj reakcje, aby usprawnić obsługę incydentów.
Wdrażając te strategie, możesz znacząco poprawić wyniki bezpieczeństwa swojej organizacji.
Często zadawane pytania
Czym jest analityka zagrożeń?
Analityka zagrożeń polega na zbieraniu i analizowaniu danych w celu wykrywania potencjalnych zagrożeń bezpieczeństwa. Pomaga organizacjom zrozumieć ryzyko i skutecznie reagować na incydenty.
Jak wdrożyć analitykę zagrożeń w praktyce?
Możesz to zrobić, przekładając wnioski na działania, przypisując odpowiedzialność i automatyzując reakcje. Takie podejście zapewnia terminowe i skuteczne działania zabezpieczające.
Dlaczego monitoring w czasie rzeczywistym jest ważny?
Monitoring w czasie rzeczywistym pozwala wykrywać zagrożenia w momencie ich wystąpienia. Umożliwia szybką reakcję, zmniejszając potencjalny wpływ incydentów bezpieczeństwa.
Jakie są typowe wyzwania w analityce zagrożeń?
Do typowych wyzwań należą zmęczenie alertami, rozproszone wnioski oraz brak odpowiedzialności. Problemy te mogą utrudniać skuteczne wykrywanie zagrożeń i reagowanie na nie.
Jak ograniczyć zmęczenie alertami?
Możesz to osiągnąć, odfiltrowując fałszywe alarmy, wzbogacając alerty o kontekst i automatyzując rutynowe zadania. Pomaga to ustalać priorytety dla rzeczywistych zagrożeń.
Jakie metryki warto śledzić, aby oceniać skuteczność zabezpieczeń?
Śledź metryki takie jak Mean Time to Detect (MTTD) i Mean Time to Respond (MTTR). Dostarczają one informacji o efektywności obsługi incydentów.
Jak automatyzacja poprawia bezpieczeństwo?
Automatyzacja przyspiesza wykrywanie zagrożeń i reagowanie na nie, pozwalając zespołowi skupić się na inicjatywach strategicznych. Ogranicza błędy ludzkie i zwiększa ogólną efektywność.
Dlaczego odpowiedzialność jest kluczowa w analityce zagrożeń?
Odpowiedzialność zapewnia rozliczalność i skuteczne reagowanie na zagrożenia. Wyznaczenie konkretnych osób lub zespołów buduje kulturę odpowiedzialności i proaktywnego zarządzania ryzykiem.