 PL
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Dlaczego twój hybrydowy model bezpieczeństwa tworzy niebezpieczne martwe punkty
By Mirko Peters ·
Witamy ponownie w podcaście i w naszym trwającym szczegółowym omówieniu architektury bezpieczeństwa przedsiębiorstw. Jeśli zarządzasz nowoczesnym środowiskiem IT, niemal na pewno działasz w świecie hybrydowym…
Automatically translated with AI from the original post. Read the English original
Witamy ponownie w podcaście i w naszym trwającym szczegółowym omówieniu architektury bezpieczeństwa przedsiębiorstw. Jeśli zarządzasz nowoczesnym środowiskiem IT, niemal na pewno działasz w świecie hybrydowym. Jak pokazujemy w najnowszym odcinku, ta hybrydowa rzeczywistość wiąże się z ukrytym kosztem, który ponosi się w postaci przeoczonych zagrożeń, wypalenia analityków i rosnących martwych punktów. W tym wpisie rozwijamy te wątki i wyjaśniamy, dlaczego tradycyjne hybrydowe modele bezpieczeństwa tracą skuteczność oraz jak nowoczesne organizacje zamykają tę lukę.
Aby od razu przejść do materiału audio towarzyszącego tej dyskusji, koniecznie posłuchaj naszego polecanego odcinka podcastu: Unify Hybrid Security with Microsoft Defender XDR.
Wady hybrydowego bezpieczeństwa
Złożoność i silosy
Wiele paneli
Hybrydowe modele bezpieczeństwa często prowadzą do złożoności operacyjnej. Może się zdarzyć, że będziesz zarządzać wieloma panelami od różnych dostawców, z których każdy prezentuje dane w innych formatach i z innymi możliwościami. Ta fragmentacja komplikuje twoją postawę bezpieczeństwa. Potrzeba ujednolicenia odizolowanych narzędzi stwarza poważne wyzwania. Na przykład środowiska hybrydowe wymagają rozszerzenia mechanizmów kontroli bezpieczeństwa zarówno na infrastrukturę lokalną, jak i chmurową. Ta podwójna odpowiedzialność może przytłoczyć zespoły bezpieczeństwa, które muszą egzekwować spójne zasady i zarządzać lukami integracyjnymi.
- Złożoność integracji: Ujednolicenie wielu narzędzi bezpieczeństwa różnych dostawców może być technicznie wymagające. Każde narzędzie ma własne interfejsy API i formaty danych, co utrudnia stworzenie spójnej platformy bezpieczeństwa.
- Luki w widoczności: Niespójne formaty telemetrii mogą opóźniać wykrywanie zagrożeń i reagowanie na nie. Oczekuje się, że do 2026 roku zdecydowana większość organizacji (75%) przyjmie hybrydowe strategie chmurowe, jednak tylko 23% deklaruje pełną widoczność w swoich środowiskach chmurowych.
Rozproszone narzędzia
Poleganie na odizolowanych narzędziach w hybrydowych modelach bezpieczeństwa zwiększa prawdopodobieństwo niespójnych zasad. Ta niespójność może prowadzić do przeoczonych zagrożeń i opóźnionych reakcji na incydenty. Gdy narzędzia bezpieczeństwa nie komunikują się ze sobą skutecznie, ryzykujesz powstanie martwych punktów w swojej obronie. Złożoność zarządzania tymi narzędziami może skutkować brakiem kompleksowej widoczności, co pozwala atakom wykorzystywać luki między poszczególnymi domenami.
Przeoczone zagrożenia
Zmęczenie alertami
Zmęczenie alertami to krytyczny problem w hybrydowych konfiguracjach bezpieczeństwa. Organizacje otrzymują średnio prawie 3000 alertów bezpieczeństwa dziennie. Mimo spadku liczby alertów w ostatnich latach 63% alertów pozostaje bez reakcji. Ten przytłaczający wolumen może sprawić, że analitycy centrum operacji bezpieczeństwa (SOC) przeoczą rzeczywiste zagrożenia. Badania wskazują, że zmęczenie alertami prowadzi do wydłużenia średniego czasu wykrycia (MTTD) i średniego czasu reakcji (MTTR), co zwiększa ryzyko naruszeń.
- Wpływ na reakcję: Zmęczenie alertami generuje koszty selekcji alertów sięgające miliardów oraz wypalenie analityków. W miarę jak organizacje wdrażają coraz więcej narzędzi wykrywania, problem się pogłębia, tworząc luki w zabezpieczeniach, które mogą zostać wykorzystane.
Brak widoczności
Brak widoczności w środowiskach hybrydowych bezpośrednio przyczynia się do przeoczonych zagrożeń. Fragmentaryczna widoczność zwiększa prawdopodobieństwo niespójnych zasad i opóźnionej reakcji na incydenty. Poleganie na wielu narzędziach bezpieczeństwa może utrudniać zarządzanie bezpieczeństwem w hybrydowych środowiskach chmurowych. Niedawny raport wskazał, że organizacje często zmagają się z nakładającymi się funkcjonalnościami i procesami ręcznymi, co może skutkować przeoczonymi zagrożeniami.
| Typ dowodu | Statystyka |
|---|---|
| Częstotliwość zagrożeń wewnętrznych | 74% organizacji zgłasza wzrost liczby ataków wewnętrznych. |
| Stopień szkód | Zagrożenia wewnętrzne powodują 20 razy większe szkody niż zagrożenia zewnętrzne. |
| Średni koszt naruszenia | 4,5 miliona dolarów za jedno naruszenie. |
Dlaczego Defender XDR jest niezbędny
Zunifikowane rozwiązanie zabezpieczające
Integracja narzędzi
Defender XDR zapewnia zunifikowane rozwiązanie zabezpieczające, które integruje różne obszary bezpieczeństwa i eliminuje luki wynikające z izolowanych narzędzi. Dzięki konsolidacji poczty e-mail, tożsamości, punktów końcowych i aplikacji chmurowych zyskujesz spójne podejście do bezpieczeństwa. Ta integracja pozwala skuteczniej zarządzać zagrożeniami w całym cyfrowym środowisku.
- Najważniejsze korzyści integracji:
- Eliminuje luki w ochronie między różnymi obszarami bezpieczeństwa.
- Zwiększa widoczność potencjalnych zagrożeń, co przyspiesza ich wykrywanie i reagowanie.
- Redukuje złożoność dzięki jednemu interfejsowi do monitorowania i zarządzania bezpieczeństwem.
Zunifikowany pulpit Defender XDR pozwala monitorować całe cyfrowe środowisko z jednego interfejsu. Ten holistyczny widok jest kluczowy dla skutecznego śledzenia incydentów, ponieważ umożliwia szybkie wykrywanie zagrożeń i reagowanie na nie bez konieczności przełączania się między wieloma pulpitami.
| Funkcja | Korzyść |
|---|---|
| Scentralizowana widoczność | Zapewnia zunifikowany widok zagrożeń we wszystkich punktach dostępu, co zwiększa dokładność wykrywania. |
| Zautomatyzowane badanie | Reaguje na zagrożenia w tempie maszyn, znacząco skracając czas reakcji. |
| Usprawnione zarządzanie incydentami | Eliminuje konieczność przełączania się między wieloma platformami i optymalizuje procesy, aby przyspieszyć reakcję. |
Kompleksowe zarządzanie incydentami
Dzięki Defender XDR zarządzanie incydentami staje się bardziej efektywne. Platforma pozwala usprawnić procesy i dostosować reakcje do potrzeb organizacji. Ta elastyczność ułatwia dopasowanie automatycznych reakcji, niezależnie od tego, czy wybierasz natychmiastowe izolowanie zagrożeń, czy alerty do dalszego badania.
- Zalety kompleksowego zarządzania:
- Konfigurowalne procesy zwiększają efektywność reagowania na incydenty.
- Działania automatyczne ograniczają ręczną interwencję, dzięki czemu zespół może skupić się na zadaniach strategicznych.
- Ochrona w czasie rzeczywistym zapewnia szybkie reagowanie na zagrożenia i zmniejsza ryzyko naruszeń.
Proaktywne reagowanie na zagrożenia
Działania automatyczne
Defender XDR automatyzuje reagowanie na zagrożenia, integrując dane z różnych źródeł bezpieczeństwa. Ta funkcja umożliwia szybkie działania powstrzymujące i naprawcze, znacząco ograniczając potrzebę ręcznej interwencji. W przeciwieństwie do tradycyjnych hybrydowych modeli bezpieczeństwa, które często działają w izolacji, Defender XDR usprawnia proces reagowania i czyni go bardziej efektywnym.
- Wpływ automatyzacji:
- Szybki czas reakcji oznacza mniejszą liczbę udanych ataków.
- Automatyzacja odciąża zespoły bezpieczeństwa, pozwalając im efektywniej alokować zasoby.
Wykrywanie w czasie rzeczywistym
Wykrywanie w czasie rzeczywistym jest kamieniem węgielnym możliwości Defender XDR. Platforma stale monitoruje środowisko i identyfikuje zagrożenia w momencie ich pojawienia się. To proaktywne podejście pozwala szybko reagować i ograniczać potencjalne szkody.
- Wnioski z studium przypadku:
Studium przypadku Narzędzie wykrywania Czas wstępnego wykrycia Czas powstrzymania Liczba dotkniętych punktów końcowych Atak ransomware EDR 20 min 2 godz. 150 Atak ransomware XDR 10 min 30 min 50 Zagrożenie wewnętrzne EDR 15 min 1 godz. 2 GB Zagrożenie wewnętrzne XDR 5 min 20 min 0 GB
Te statystyki ilustrują skuteczność Defender XDR w skracaniu czasu wykrywania i powstrzymywania zagrożeń, pokazując jego przewagę nad tradycyjnymi modelami.
Implikacje kosztowe hybrydowego bezpieczeństwa
Ukryte koszty
Nieefektywność reagowania
Hybrydowe środowiska bezpieczeństwa często prowadzą do ukrytych kosztów, które mogą znacząco wpłynąć na budżet. Nieefektywność reagowania może wynikać z różnych czynników, w tym ze złożoności zarządzania wieloma narzędziami i konieczności stałego monitorowania. Badania pokazują, że 94% organizacji zgłasza marnotrawstwo w wydatkach na publiczną chmurę. Niemal połowa szacuje, że ponad 25% budżetu przepada z powodu nieefektywności.
- Najczęstsze nieefektywności:
- Ukryte koszty związane z usługami chmurowymi, takie jak opłaty za transfer danych wychodzących i opłaty za żądania API, często pozostają niezauważone.
- Zarządzanie środowiskami hybrydowymi wymaga wielu połączeń sieciowych, co może zwiększać koszty operacyjne.
| Ukryty koszt | Opis |
|---|---|
| Wyzwania związane ze skalowalnością | Wraz ze wzrostem potrzeb w zakresie bezpieczeństwa tradycyjne systemy często wymagają znacznych inwestycji w dodatkowy sprzęt i złożone konfiguracje, aby się rozbudować, co prowadzi do nieprzewidzianych kosztów. |
| Bieżące utrzymanie | Utrzymanie tradycyjnych systemów generuje stałe koszty obsługi, zarządzania danymi i ewentualnych aktualizacji, które z czasem mogą się kumulować. |
| Koszty monitorowania przez pracowników | Konieczność monitorowania strumieni danych przez personel zwiększa koszty pracy i odciąga zasoby od innych zadań, dokładając się do ogólnych kosztów utrzymania bezpieczeństwa. |
| Obawy dotyczące cyberbezpieczeństwa | Zapewnienie bezpieczeństwa tradycyjnych systemów wymaga stałego monitorowania i aktualizacji, co może być kosztowne i złożone, przyczyniając się do wyższych kosztów operacyjnych. |
| Opłaty za licencje oprogramowania | Tradycyjne systemy często wiążą się z cyklicznymi kosztami aktualizacji oprogramowania i dodatkowych funkcji, które mogą znacząco wpłynąć na całkowity koszt posiadania. |
Uszczuplenie zasobów
Uszczuplenie zasobów związane z bezpieczeństwem hybrydowym może być znaczne. Organizacje często przydzielają coraz więcej personelu i środków finansowych na zarządzanie rozproszonymi systemami. Ta dystrybucja zasobów może utrudniać skupienie się na inicjatywach strategicznych.
- Kluczowe statystyki:
- 62% liderów IT przekroczyło w minionym roku budżety na przechowywanie w chmurze, a 49% całkowitych rachunków za obiektowe przechowywanie w chmurze przeznaczono na opłaty, a nie na pojemność pamięci.
- Organizacje korzystające z wielu usług chmurowych często napotykają nieefektywności operacyjne, co prowadzi do wzrostu kosztów.
Oszczędności dzięki Defender XDR
Ograniczenie ryzyka naruszeń
Przejście na Microsoft Defender XDR może przynieść znaczne oszczędności dzięki ograniczeniu ryzyka naruszeń. Możliwości wykrywania w czasie rzeczywistym platformy pozwalają szybciej identyfikować zagrożenia i je izolować. Takie proaktywne podejście minimalizuje finansowe skutki incydentów bezpieczeństwa.
| Aspekt wkładu | Wyjaśnienie |
|---|---|
| Szybszy MTTD/MTTR | Korelacja wspomagana sztuczną inteligencją i zautomatyzowane izolowanie pomagają wykrywać zagrożenia i je izolować, zanim eskalują. |
| Mniejsze ryzyko naruszeń i ataków ransomware | Wczesne wykrywanie anomalii ogranicza ruch boczny i zmniejsza skutki ataków. |
| Wyższy zwrot z inwestycji w istniejące narzędzia | XDR łączy istniejące platformy bezpieczeństwa, zwiększając ich skuteczność bez dodatkowych kosztów. |
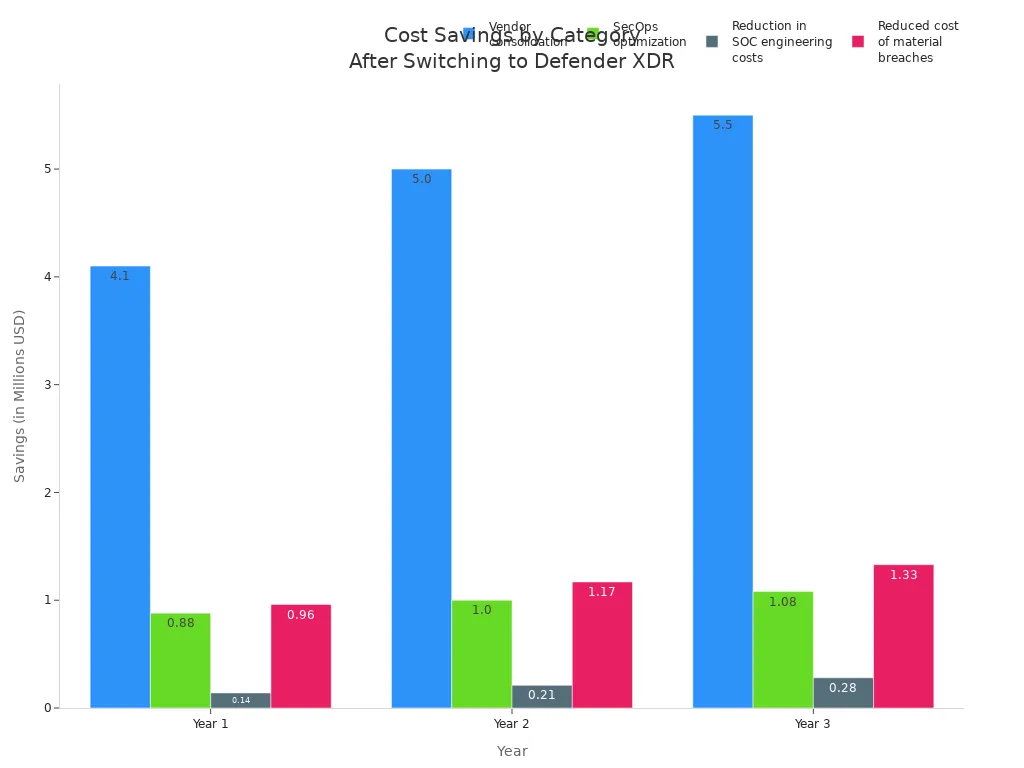
Organizacje, które przeszły na Defender XDR, odnotowują znaczne oszczędności. W ciągu trzech lat ich łączna skorygowana o ryzyko wartość bieżąca wynosi około 17,8 mln USD.
| Kategoria oszczędności | Oszczędności w roku 1 | Oszczędności w roku 2 | Oszczędności w roku 3 | Łączne oszczędności | Wartość bieżąca |
|---|---|---|---|---|---|
| Konsolidacja dostawców | 4,1 mln USD | 5,0 mln USD | 5,5 mln USD | 14,6 mln USD | 12,0 mln USD |
| Optymalizacja SecOps | 0,88 mln USD | 1,0 mln USD | 1,08 mln USD | 3,0 mln USD | 2,44 mln USD |
| Redukcja kosztów inżynierii SOC | 0,14 mln USD | 0,21 mln USD | 0,28 mln USD | 0,63 mln USD | 0,51 mln USD |
| Mniejsze koszty poważnych naruszeń | 0,96 mln USD | 1,17 mln USD | 1,33 mln USD | 3,47 mln USD | 2,84 mln USD |
| Razem | 6,1 mln USD | 7,4 mln USD | 8,2 mln USD | 21,7 mln USD | 17,8 mln USD |
Poprawa wydajności
Defender XDR zwiększa efektywność operacyjną, usprawniając procesy bezpieczeństwa. Automatyzacja ogranicza potrzebę ręcznej interwencji, dzięki czemu zespół może skupić się na zadaniach strategicznych zamiast na rutynowym monitorowaniu. Taka zmiana nie tylko oszczędza czas, ale także obniża ogólny koszt zarządzania bezpieczeństwem.
- Korzyści z poprawy wydajności:
- Organizacje mogą osiągnąć możliwości zbliżone do dużych przedsiębiorstw bez konieczności zatrudniania dodatkowych pracowników.
- Automatyzacja pozwala na szybsze reagowanie, a w efekcie na mniejszą liczbę skutecznych ataków.
Historie sukcesu z Defender XDR
Wdrożenia w rzeczywistym świecie
Przykłady z branż
Organizacje z różnych sektorów z powodzeniem wdrożyły Microsoft Defender XDR, co pokazuje jego wszechstronność i skuteczność. Na przykład wiodąca instytucja finansowa przeszła z rozproszonej konfiguracji zabezpieczeń na Defender XDR. Dzięki temu mogła skonsolidować narzędzia bezpieczeństwa i usprawnić procesy reagowania na incydenty. Podobnie dostawca usług medycznych odnotował znaczną poprawę w wykrywaniu zagrożeń i czasie reakcji po wdrożeniu Defender XDR.
Wymierne korzyści
Wymierne korzyści wdrożenia Defender XDR są przekonujące. Organizacje raportują imponujący zwrot z inwestycji (ROI) na poziomie 242% w ciągu trzech lat. Wartość bieżącą netto (NPV) osiągnęła 12,6 mln USD, co pokazuje finansowe korzyści tego zunifikowanego rozwiązania bezpieczeństwa.
| Opis korzyści | Wartość |
|---|---|
| Zwrot z inwestycji (ROI) w ciągu trzech lat | 242% |
| Wartość bieżąca netto (NPV) | 12,6 mln USD |
| Średni czas potwierdzenia (MTTA) | Skrócony z 30 minut do 15 minut |
| Średni czas rozwiązania (MTTR) | Skrócony z maksymalnie 3 godzin do mniej niż 1 godziny |
| Łączne korzyści dla biznesu w ciągu trzech lat | 17,8 mln USD |
| Oszczędności z konsolidacji dostawców | Do 12 mln USD |
| Oszczędności dzięki optymalizacji SecOps | 2,4 mln USD |
| Niższy koszt poważnych naruszeń bezpieczeństwa | 2,8 mln USD |
| Średni czas zwrotu inwestycji | Mniej niż 6 miesięcy |
Wnioski z doświadczeń
Typowe pułapki
Organizacje przechodzące na Defender XDR napotykały kilka typowych pułapek. Jednym z poważniejszych problemów jest niechęć do zastąpienia dotychczasowych rozwiązań. Wiele zespołów waha się przed porzuceniem przestarzałych narzędzi bezpieczeństwa, co może prowadzić do luk w zabezpieczeniach. Obawy dotyczące bezpiecznej integracji z istniejącymi systemami też stanowią wyzwanie. Ograniczone zasoby mogą utrudniać skuteczne wdrożenie i zarządzanie nowymi narzędziami bezpieczeństwa.
| Typowe pułapki | Opis |
|---|---|
| Niechęć do zastąpienia dotychczasowych rozwiązań | Organizacje często wahają się przed porzuceniem przestarzałych narzędzi bezpieczeństwa, co może prowadzić do luk w zabezpieczeniach. |
| Obawy dotyczące bezpiecznej integracji | Mogą pojawiać się wątpliwości, na ile nowe rozwiązania bezpiecznie zintegrują się z istniejącymi systemami. |
| Ograniczone zasoby | Ograniczone zasoby mogą utrudniać skuteczne wdrożenie i zarządzanie nowymi narzędziami bezpieczeństwa. |
Najlepsze praktyki
Aby w pełni wykorzystać korzyści Defender XDR, organizacje powinny stosować sprawdzone praktyki. Konsolidacja narzędzi pozwala przesunąć budżet na innowacje i zatrudnienie kolejnych analityków. Zunifikowane podejście daje wyższy zwrot z inwestycji niż rozproszone rozwiązania. Usprawnione operacje ograniczają nakład pracy przy reagowaniu na incydenty, co pozwala zaoszczędzić około 2,4 mln USD na pracy zespołów SecOps w ciągu trzech lat.
- Kluczowe praktyki:
- Przyjmij zunifikowaną strategię bezpieczeństwa, aby zwiększyć efektywność.
- Inwestuj w szkolenia zespołów bezpieczeństwa, aby w pełni wykorzystać możliwości Defender XDR.
- Regularnie przeglądaj i aktualizuj zasady bezpieczeństwa, aby dostosować je do zmieniających się zagrożeń.
Przyszłość cyberbezpieczeństwa: poza modelami hybrydowymi
Ewoluujący krajobraz zagrożeń
Złożoność ataków
Krajobraz zagrożeń stale ewoluuje, stwarzając poważne wyzwania dla modeli bezpieczeństwa hybrydowego. Cyberprzestępcy stosują obecnie zaawansowane techniki, którym tradycyjne mechanizmy obronne mają trudności z przeciwdziałaniem. Na przykład autonomiczne agenty AI przeprowadzają wieloetapowe cyberataki przy minimalnym udziale człowieka. Agenty te wykonują rozpoznanie, wykrywają luki w zabezpieczeniach i wykorzystują je z szybkością maszyny. W rezultacie organizacje mierzą się z rosnącą liczbą ataków, które omijają konwencjonalne zabezpieczenia.
- Kluczowe trendy w złożoności ataków:
- Kampanie phishingowe generowane przez AI znacznie się nasiliły – odnotowano 46% wzrost treści generowanych przez AI.
- Ataki ransomware coraz częściej obejmują eksfiltrację danych i taktykę podwójnego wymuszenia.
- Zaawansowane trwałe zagrożenia (APT) wykorzystują taktyki, które tradycyjne zapory sieciowe nie są w stanie wykryć.
Rola AI
AI odgrywa podwójną rolę w zmieniającym się krajobrazie zagrożeń. Choć wzmacnia środki bezpieczeństwa, daje również przewagę atakującym. Organizacje informują, że 72% z nich doświadcza wzrostu ryzyka cybernetycznego związanego z AI. Podkreśla to potrzebę solidnych rozwiązań bezpieczeństwa, które potrafią dostosować się do tych nowych wyzwań.
| Statystyka Opis | Procent | Rok |
|---|---|---|
| Firmy doświadczające częstych ataków wewnętrznych | 48% | 2024 |
| Organizacje zgłaszające wzrost ryzyka cybernetycznego związanego z AI | 72% | 2024 |
| Firmy, które zwiększyły nakłady na szkolenia pracowników | 51% | 2024 |
Wdrażanie kompleksowych rozwiązań
Znaczenie integracji
Aby sprostać złożoności współczesnych zagrożeń, organizacje muszą przyjąć kompleksowe rozwiązania bezpieczeństwa. Zunifikowane podejście, takie jak Microsoft Defender XDR, konsoliduje sygnały z różnych produktów, zapewniając kompleksowy obraz bezpieczeństwa punktów końcowych, tożsamości i aplikacji chmurowych. Ta integracja wzmacnia możliwości wykrywania i reagowania, pozwalając skuteczniej reagować na zagrożenia.
- Korzyści z integracji:
- Scentralizowane zarządzanie poprawia widoczność działań związanych z bezpieczeństwem.
- Korelacja incydentów między produktami usprawnia analizę zagrożeń.
- Automatyzacja powstrzymywania ataków usprawnia działania reagowania.
Ciągłe doskonalenie
Ciągłe doskonalenie jest niezbędne w obliczu ewoluujących zagrożeń. Organizacje muszą regularnie przeglądać i aktualizować swoje zasady bezpieczeństwa, aby dostosować się do nowych wyzwań. Przykładem tego podejścia jest architektura Zero Trust (ZTA), działająca zgodnie z zasadą „nigdy nie ufaj, zawsze weryfikuj”. Ten model zapewnia, że każda interakcja jest dokładnie sprawdzana, co gwarantuje solidne zabezpieczenia w rozproszonym środowisku.
- Kluczowe kwestie przy ciągłym doskonaleniu:
- Ograniczanie zmęczenia alertami i martwych punktów wynikających z użycia wielu narzędzi bezpieczeństwa.
- Skupienie na efektywności operacyjnej, aby ograniczyć zmarnowany czas i zasoby.
- Zapewnienie zgodności z przepisami w środowiskach hybrydowych.
Przyjmując proaktywne podejście i wdrażając kompleksowe rozwiązania, możesz wzmocnić swoje bezpieczeństwo i skutecznie poruszać się po złożonym krajobrazie współczesnych zagrożeń.
Hybrydowe modele bezpieczeństwa stwarzają poważne wyzwania, które utrudniają skuteczną ochronę przed współczesnymi zagrożeniami. Złożoność i rozproszona widoczność tych systemów tworzą luki, które atakujący mogą wykorzystać. Kluczowe problemy to niespójne zasady oraz model odpowiedzialności współdzielonej, który komplikuje kwestię rozliczalności. Natomiast wdrożenie Defender XDR daje zunifikowane rozwiązanie, które integruje dane o zagrożeniach, automatyzuje reakcje i zapewnia kompleksową widoczność. Jak omawialiśmy w naszych społecznościach, prawdziwa ochrona w czasie rzeczywistym jest możliwa tylko wtedy, gdy przełamiesz izolację poszczególnych narzędzi. Przejście na tę zaawansowaną platformę nie tylko wzmacnia Twoją postawę bezpieczeństwa, ale także przynosi mierzalny zwrot z inwestycji (ROI), dlatego jest to niezbędny krok dla organizacji, które chcą skutecznie chronić swoje zasoby. Aby zgłębić te zagadnienia i poznać praktyczne strategie z pierwszej ręki, koniecznie posłuchaj towarzyszącego odcinka Unify Hybrid Security with Microsoft Defender XDR.
Często zadawane pytania
Czym jest Defender XDR?
Defender XDR to zunifikowane rozwiązanie zabezpieczające firmy Microsoft, które integruje różne narzędzia bezpieczeństwa. Zapewnia wykrywanie zagrożeń w czasie rzeczywistym oraz zautomatyzowaną reakcję na incydenty, wzmacniając postawę bezpieczeństwa Twojej organizacji.
W jaki sposób Defender XDR usprawnia reagowanie na incydenty?
Defender XDR usprawnia reagowanie na incydenty dzięki automatyzacji działań i centralnemu panelowi. Ta integracja pozwala zespołowi bezpieczeństwa szybko i skutecznie reagować na zagrożenia.
Czy Defender XDR może ograniczyć zmęczenie alertami?
Tak, Defender XDR ogranicza zmęczenie alertami, konsolidując alerty z wielu źródeł w jednym widoku. Dzięki temu łatwiej ustalić priorytety w odniesieniu do rzeczywistych zagrożeń i zmniejsza się ryzyko przeoczenia krytycznych incydentów.
Czy Defender XDR sprawdza się w środowiskach hybrydowych?
Zdecydowanie tak! Defender XDR został zaprojektowany tak, aby bezproblemowo działać w środowiskach hybrydowych, integrując zabezpieczenia dla infrastruktury lokalnej i chmurowej.
W jaki sposób Defender XDR zwiększa widoczność?
Defender XDR zwiększa widoczność, zapewniając kompleksowy obraz incydentów bezpieczeństwa we wszystkich obszarach. Ta integracja pozwala skuteczniej śledzić zagrożenia i szybciej na nie reagować.
Jakie korzyści finansowe daje użycie Defender XDR?
Korzystanie z Defender XDR może przynieść znaczne oszczędności dzięki ograniczeniu ryzyka naruszeń i poprawie efektywności operacyjnej. Organizacje raportują wysoki zwrot z inwestycji po przejściu na to rozwiązanie.
Jak mogę wdrożyć Defender XDR w mojej organizacji?
Aby wdrożyć Defender XDR, oceń obecne narzędzia bezpieczeństwa, zaplanuj integrację i przeszkol zespół bezpieczeństwa. Firma Microsoft udostępnia zasoby i wsparcie, które ułatwiają płynne przejście.
Które branże najbardziej korzystają z Defender XDR?
Defender XDR przynosi korzyści w różnych branżach, m.in. w finansach, ochronie zdrowia i handlu detalicznym. Każda organizacja, która mierzy się ze złożonymi wyzwaniami bezpieczeństwa, może wykorzystać jego możliwości do zwiększenia ochrony.