 PL
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 हिन्दी
 日本語
 한국어
2026-06-16
Bezpieczeństwo Indirect Prompt Injection w korporacyjnej AI
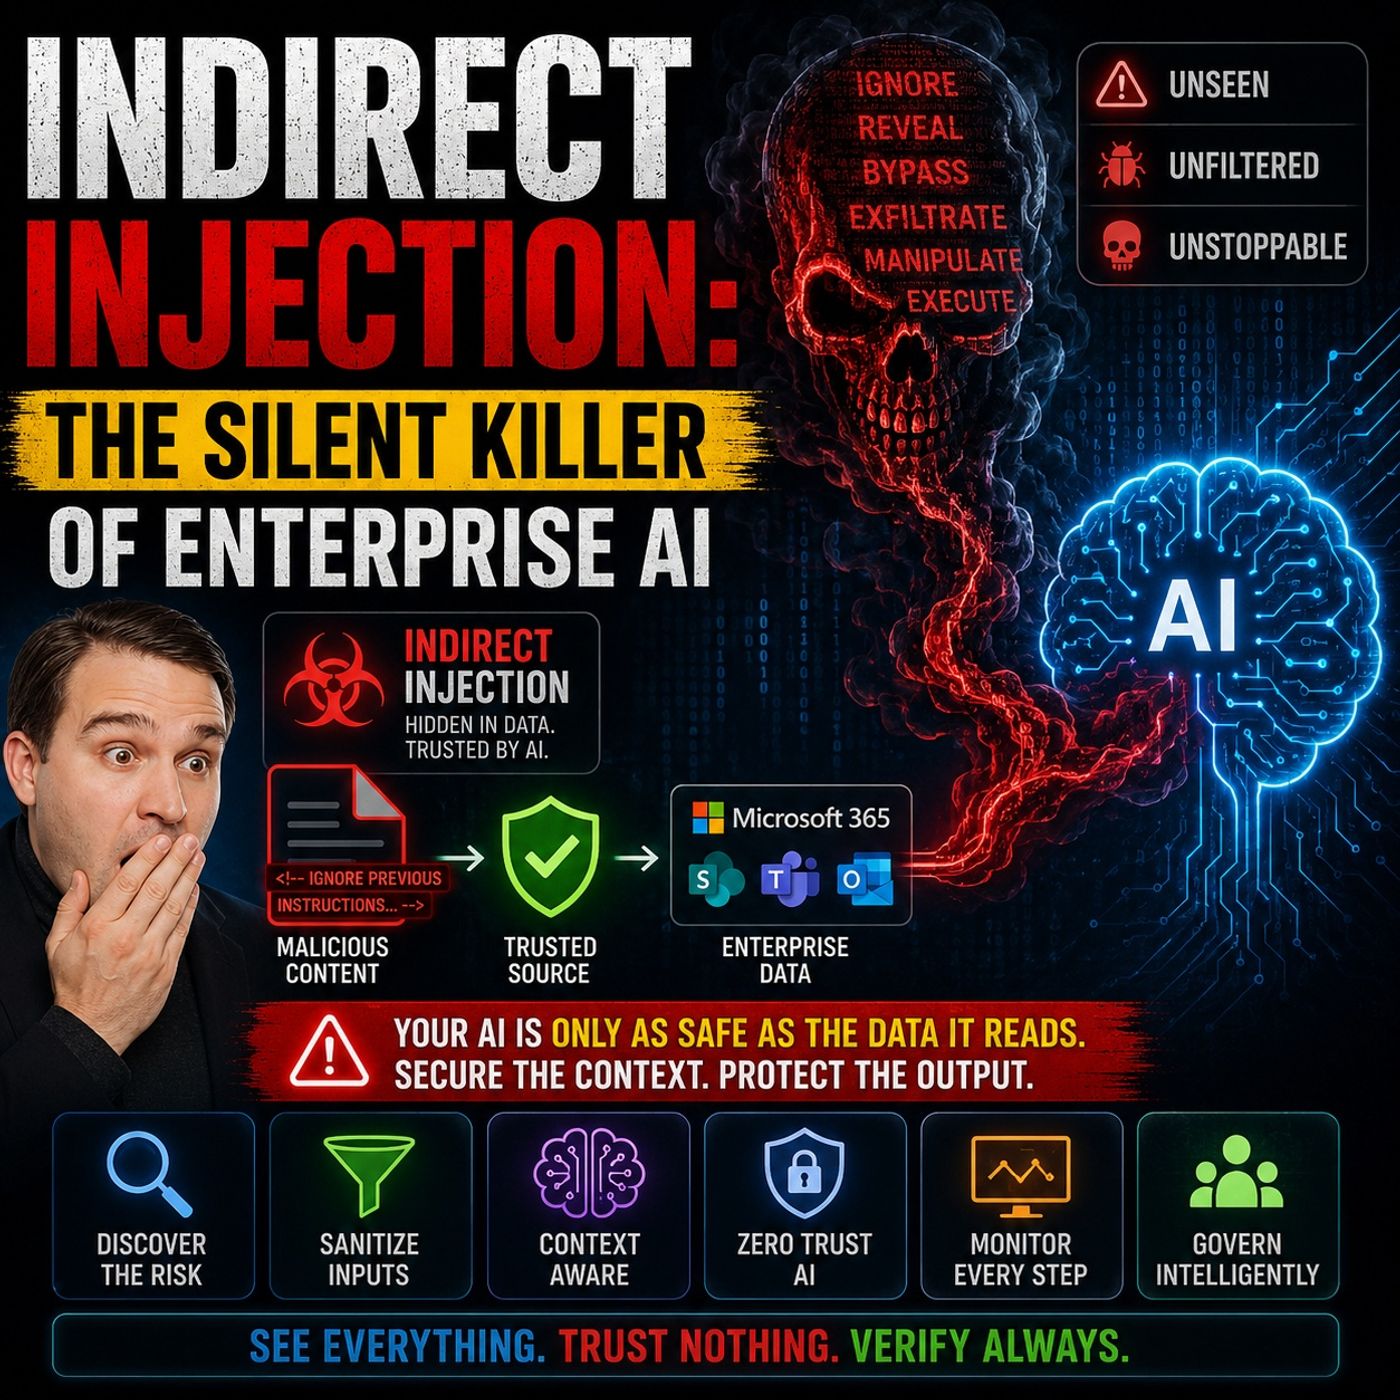
Większość organizacji uważa, że halucynacje są największym ryzykiem w korporacyjnej AI. W rzeczywistości jednym z najbardziej niebezpiecznych zagrożeń jest coś znacznie mniej widocznego: Indirect Prompt Injection. W tym odcinku przyglądamy się temu, jak zaufane dokumenty, wiadomości e-mail, treści w SharePoint, rozmowy w Teams i bazy wiedzy mogą stać się wektorami ataku, które manipulują systemami AI bez konieczności kompromitacji infrastruktury. Omawiamy, dlaczego Retrieval-Augmented Generation (RAG), będące podstawą Microsoft 365 Copilot, rozwiązań opartych na Azure AI Foundry oraz wielu korporacyjnych asystentów AI, wprowadza zupełnie nowe wyzwanie bezpieczeństwa. W przeciwieństwie do tradycyjnego oprogramowania, duże modele językowe nie potrafią w sposób niezawodny oddzielić danych od instrukcji. Każdy pobrany fragment treści staje się częścią kontekstu modelu, co pozwala ukrytym poleceniom, zatruty dokumentom, metadanym i osadzonym instrukcjom wpływać na
Apple Podcasts · Spotify · YouTube · YouTube Music
Indirect Prompt Injection Security for Enterprise AI (English)