 PL
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 हिन्दी
 日本語
 한국어
2025-12-25
Napraw dryf zgodności w Microsoft 365 wykraczający poza zielone pulpity

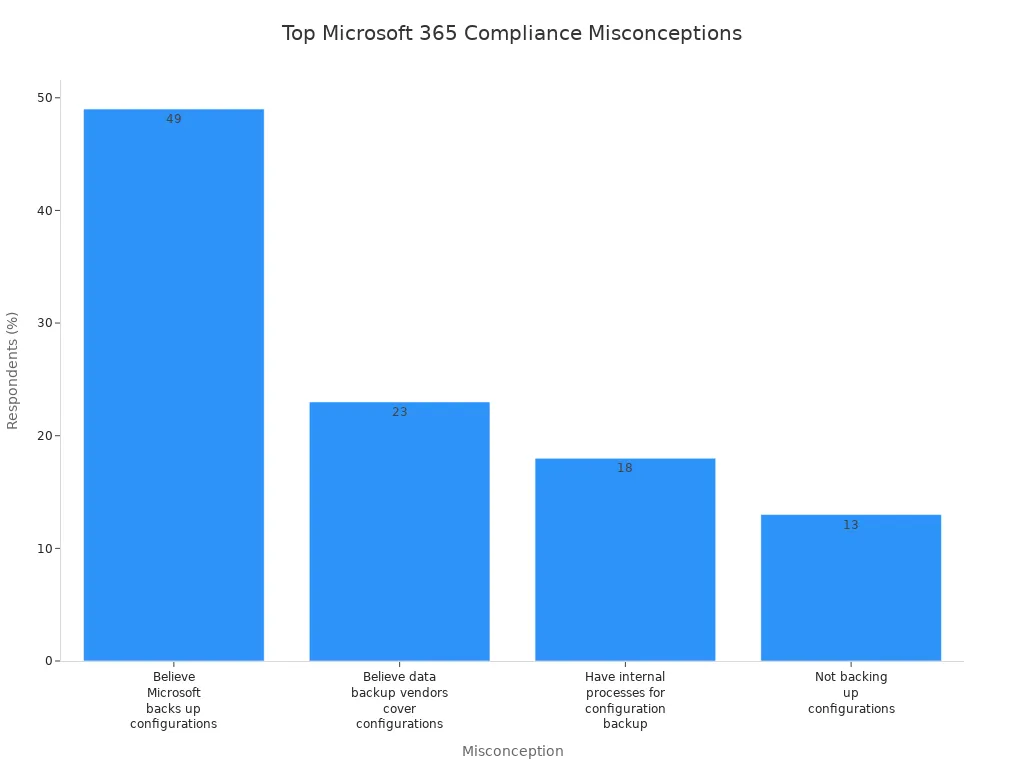
Zasady zgodności Microsoft 365 potrafią wprowadzać w błąd. Możesz uznać, że wszystko jest w porządku, ponieważ wskaźniki na pulpitach nawigacyjnych świecą na zielono. Jednak to przekonanie maskuje głębszy problem znany jako pętla czasowa zgodności. Zrozumienie tej koncepcji jest kluczowe. Pokazuje ona, że choć Twoje zasady mogą wydawać się skuteczne, mogą nie odzwierciedlać rzeczywistego zarządzania i bezpieczeństwa. Najnowsze badania ujawniają powszechne błędne przekonania, na przykład to, że 49% respondentów uważa, iż Microsoft tworzy kopie zapasowe konfiguracji. Takie nieporozumienia mogą prowadzić do poważnych luk w zgodności.
Kluczowe wnioski
-
Wprowadzające w błąd wskaźniki zgodności mogą tworzyć fałszywe poczucie bezpieczeństwa. Nie polegaj wyłącznie na zielonych sygnałach na pulpitach.
-
Pętla czasowa zgodności wciąga organizacje w cykl nieporozumień. Aby się z niej wyrwać, zagłęb się w analizę swojego stanu zgodności.
-
Regularne audyty są niezbędne. Oceniaj swoją postawę w zakresie zgodności, aby wykryć słabe punkty, zanim doprowadzą do naruszeń.
-
Dryf zasad może narażać organizację na ryzyko. Regularnie przeglądaj ustawienia, aby upewnić się, że są zgodne ze standardami zgodności.
-
Ciągły monitoring ma kluczowe znaczenie. Pomaga wykrywać nieautoryzowany dostęp i wycieki danych w czasie rzeczywistym.
-
Wykorzystuj narzędzia automatyzacji, aby zwiększyć zgodność. Ograniczają one ręczne błędy i zapewniają wgląd w stan zgodności w czasie rzeczywistym.
-
Edukuj zespół w zakresie zgodności. Regularne szkolenia promują kulturę czujności i pomagają ograniczać zagrożenia wewnętrzne.
-
Proaktywne zarządzanie jest kluczem. Włączaj zgodność w codzienne działania, aby chronić organizację przed potencjalnymi zagrożeniami.
Wyjaśnienie pętli czasowej zgodności
Wprowadzające w błąd wskaźniki zgodności
Możesz ufać pulpitom zgodności w Microsoft 365, ponieważ pokazują zielone światła i pomyślnie wykonane przebiegi zasad. Te wskaźniki mogą jednak wprowadzać w błąd. System często generuje ogólne alerty, które nie pokazują pełnego obrazu. Na przykład niektóre alerty tylko ostrzegają lub blokują na podstawie szerokich sygnatur, co oznacza, że mogą pominąć konkretne zagrożenia lub generować fałszywe alarmy. Możesz też zobaczyć wyjątki lub niestandardowe wskaźniki „zezwól”, zaprojektowane tak, aby zapobiegać fałszywym alarmom. Choć pomagają one ograniczyć szum, mogą ukrywać rzeczywiste problemy bezpieczeństwa. Tworzy to fałszywe poczucie bezpieczeństwa, sprawiając, że wierzysz, iż dane i zasady są w pełni chronione, gdy w rzeczywistości luki pozostają.
Narzędzia zgodności Microsoftu koncentrują się na tym, co istnieje w systemie, a niekoniecznie na tym, co powinno być zachowane lub chronione. Oznacza to, że wskaźniki odzwierciedlają bieżący stan, ale nie mierzą zachowań ani wzorców ryzyka. Możesz sądzić, że Twoje zarządzanie jest solidne, ponieważ tak twierdzą pulpity, lecz rzeczywistość może być inna. Brak możliwości zablokowania niektórych aplikacji Microsoftu ze względu na ich sygnatury dodatkowo komplikuje dokładność alertów. Te czynniki łącznie tworzą wprowadzające w błąd sygnały zgodności, które maskują prawdziwą zgodność w zakresie bezpieczeństwa.
Konsekwencje pętli czasowej
Ten cykl wprowadzających w błąd wskaźników zgodności tworzy to, co nazywamy pętlą czasową zgodności. Widzisz zielone światła, zakładasz, że wszystko jest w porządku, i przestajesz drążyć głębiej. Tymczasem dane odchodzą od zamierzonych zasad zarządzania. Naruszenia mogą wystąpić po cichu, ponieważ system ich właściwie nie sygnalizuje. Twoja zgodność regulacyjna może ucierpieć bez Twojej wiedzy, narażając organizację na kary i szkody wizerunkowe.
Pętla czasowa zgodności wciąga Cię w cykl, w którym zasady wydają się skuteczne, lecz nie egzekwują bezpieczeństwa w czasie rzeczywistym. Możesz przeoczyć krytyczne zmiany danych lub nieautoryzowany dostęp, ponieważ wskaźniki nie rejestrują tych zdarzeń dokładnie. Z czasem prowadzi to do luk w zarządzaniu, które narastają niezauważone. Im dłużej tkwisz w tej pętli, tym trudniej się z niej wyrwać i przywrócić prawdziwą zgodność.
Aby wyjść z tej pętli, musisz spojrzeć poza wskaźniki powierzchowne. Skup się na mierzeniu zachowań, takich jak proporcje tworzenia danych, wskaźniki skuteczności zachowania danych i wskaźniki pokrycia wykrywania. Te metryki ujawniają, jak dobrze Twoje zasady chronią dane w czasie. Potrzebujesz ciągłego monitoringu i egzekwowania, zgodnego z wymogami zgodności. Dopiero wtedy możesz mieć pewność, że Twoje środowisko Microsoft 365 spełnia standardy bezpieczeństwa i regulacyjne, bez ulegania mylącym sygnałom zgodności.
Uwaga: Samo ufanie pulpitom zgodności może narażać Twoje dane i zarządzanie na ryzyko. Podejmij proaktywne kroki, aby weryfikować i egzekwować swoje zasady poza tym, co pokazują wskaźniki.
Przyczyny problemów ze zgodnością
Dryf zasad
Definicja i przykłady
Dryf zasad występuje wtedy, gdy ustawienia Microsoft 365 stopniowo odchodzą od ustalonych standardów zgodności. Może to wynikać z różnych czynników, w tym:
-
Nieautoryzowanych lub ręcznych zmian ustawień, takich jak udostępnianie gościom w Teams.
-
Zmian w zasadach tożsamości i dostępu, które osłabiają bezpieczeństwo.
-
Bezpośrednich edycji w środowiskach produkcyjnych bez przestrzegania kontrolowanego procesu zmian.
-
Braku zatwierdzeń wieloosobowych i odpowiednich kopii zapasowych konfiguracji.
Te działania mogą prowadzić do poważnych niepowodzeń w zakresie zgodności. Badania pokazują, że 45% incydentów bezpieczeństwa wynika z błędnych konfiguracji, co podkreśla wagę ścisłego przestrzegania zasad.
Wpływ na zgodność
Gdy dochodzi do dryfu zasad, narażasz organizację na wycieki danych i kary regulacyjne. Brak nadzoru może tworzyć luki, które wykorzystują złośliwi aktorzy. Musisz zachować czujność i regularnie przeglądać zasady, aby upewnić się, że są zgodne z celami zgodności.
Luki w egzekwowaniu w czasie rzeczywistym
Znaczenie monitoringu
Skuteczny monitoring ma kluczowe znaczenie dla utrzymania zgodności bezpieczeństwa w Microsoft 365. Bez nadzoru w czasie rzeczywistym możesz przeoczyć krytyczne zmiany lub próby nieautoryzowanego dostępu. Brak widoczności może prowadzić do luk w zarządzaniu, które zagrażają wysiłkom organizacji na rzecz ochrony danych.
Narzędzia do skutecznego egzekwowania
Wykorzystanie odpowiednich narzędzi może pomóc Ci zniwelować te luki w egzekwowaniu. Rozważ wdrożenie rozwiązań zapewniających ciągły monitoring i możliwości alertowania. Narzędzia te mogą pomóc Ci d
Apple Podcasts · Spotify · YouTube · YouTube Music
Fix Microsoft 365 Compliance Drift Beyond Green Dashboards (English)