 PT
 English
 Deutsch
 Español
 Français
 Italiano
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
10 motivos convincentes para escolher o Microsoft Azure Bastion hoje
By Mirko Peters · · Updated
Descubra 10 motivos convincentes para usar o Azure Bastion no acesso RDP/SSH seguro e sem atritos à sua máquina virtual no portal do Azure.
Automatically translated with AI from the original post. Read the English original
No mundo digital de hoje, proteger seus dados durante o acesso remoto é mais importante do que nunca. As ameaças cibernéticas são cada vez maiores, e por isso é essencial proteger seus sistemas. O Microsoft Bastion oferece uma solução poderosa para o acesso remoto seguro, garantindo que suas máquinas virtuais permaneçam protegidas contra exposição não autorizada. Com o Bastion, você se conecta com facilidade e mantém os mais altos padrões de segurança. Não abra mão da segurança: escolha o Microsoft Bastion para proteger suas necessidades de acesso remoto.
Principais conclusões
- O Microsoft Bastion reforça a segurança ao eliminar endereços IP públicos, reduzindo a exposição a ameaças cibernéticas.
- O controle de acesso centralizado simplifica a gestão, permitindo que você gerencie o acesso remoto a partir de uma única plataforma.
- O Azure Bastion é econômico, gerando economia em infraestrutura e manutenção em comparação com VPNs tradicionais.
- A configuração do Azure Bastion é fácil de usar, permitindo uma implantação rápida sem conhecimentos técnicos aprofundados.
- O Bastion oferece suporte aos protocolos RDP e SSH, proporcionando flexibilidade para diferentes necessidades de acesso remoto.
- O Azure Bastion ajuda a atender a padrões de conformidade com recursos como registro de sessões e controles de acesso baseados em funções.
- O serviço escala facilmente para acompanhar o crescimento da organização, garantindo desempenho ideal em períodos de pico de uso.
- As atualizações contínuas e o suporte técnico da Microsoft garantem que seu acesso remoto continue seguro e eficiente.
- Não exige cliente: o Microsoft Azure Bastion permite que você acesse VMs por RDP/SSH com segurança, diretamente pelo portal do Azure, sem instalar qualquer cliente e sem expor IPs públicos nas suas máquinas virtuais.
- Experiência nativa baseada em HTML5: a sessão remota é executada por um cliente web baseado em HTML5, então as conexões funcionam em navegadores da maioria dos dispositivos, incluindo tablets e Chromebooks.
- Sem gerenciamento de servidores de salto: o Bastion elimina a necessidade de implantar e manter servidores de salto separados ou gateways de VPN, reduzindo a superfície de ataque e a sobrecarga operacional.
- Escala com zonas de disponibilidade: o Azure Bastion oferece suporte a implantações com redundância de zona, possibilitando acesso seguro e altamente disponível entre zonas de disponibilidade nas regiões compatíveis.
- Recursos avançados de sessão: ele oferece suporte a copiar e colar pela área de transferência, transferência de arquivos (com as opções de SKU mais recentes) e encaminhamento de porta para SSH, proporcionando mais funcionalidades do que muitos túneis baseados em navegador.
- Integração com o Azure AD e políticas: o Microsoft Bastion pode ser combinado com o Azure RBAC, o acesso condicional do Azure AD e pontos de extremidade privados para aplicar controles de acesso granulares e fluxos de trabalho de gerenciamento seguros.
1. Segurança do Microsoft Bastion
Acesso seguro sem exposição pública
No cenário digital atual, proteger o seu acesso remoto é fundamental. O Microsoft Bastion oferece uma solução robusta que garante que suas máquinas virtuais (VMs) permaneçam protegidas contra acessos não autorizados. Ao eliminar a necessidade de endereços IP públicos, o Bastion reduz significativamente sua exposição a ameaças cibernéticas.
Proteção das máquinas virtuais
Com o Microsoft Bastion, você se conecta às suas VMs com segurança pelo portal do Azure. Esse método permite a conectividade RDP/SSH sem expor suas máquinas à internet. O host bastion atua como um gateway seguro, garantindo que apenas usuários autorizados acessem seus recursos. Essa configuração protege suas VMs contra ataques comuns, como varredura de portas e explorações de dia zero.
Veja a seguir uma visão geral rápida dos principais recursos de segurança que diferenciam o Microsoft Bastion de outras soluções de acesso remoto:
| Recurso | Descrição |
|---|---|
| Conectividade segura via TLS | Habilita conexões RDP/SSH sobre TLS na porta 443, reforçando a segurança durante o acesso remoto. |
| Proteção contra ameaças externas | Protege as VMs contra varreduras de portas e permite implantação com zonas de disponibilidade para mais resiliência. |
| Escalabilidade e flexibilidade | Oferece escalonamento de hosts, links compartilháveis e conexões por endereço IP, proporcionando opções de acesso versáteis. |
| Menor sobrecarga de gerenciamento | Possibilita uma única implantação para atender várias redes por meio de emparelhamento de redes virtuais. |
| Conformidade e auditoria | Oferece gravação de sessões para atender a necessidades de conformidade, disponível no SKU Premium. |
Eliminação de IPs públicos
Ao usar o Azure Bastion, você elimina totalmente a necessidade de IPs públicos. Essa abordagem minimiza a superfície de ataque, tornando muito mais difícil que agentes mal-intencionados tenham como alvo os seus sistemas. Os métodos tradicionais expõem as portas RDP e SSH diretamente à internet, aumentando a vulnerabilidade. Em contrapartida, o Bastion isola o gerenciamento das VMs usando um endereço IP privado, garantindo que apenas o host bastion fique exposto publicamente.
A integração com o Microsoft Entra ID permite um gerenciamento de acesso granular, reforçando a sua postura de segurança. Você pode controlar quem acessa suas VMs sem se preocupar com usuários não autorizados conseguindo entrar. Além disso, o Bastion oferece acesso baseado em navegador, o que significa que você pode se conectar sem precisar de software cliente adicional, reduzindo ainda mais os riscos de segurança.
2. Gerenciamento simplificado com o Azure Bastion
Controle de acesso centralizado
Gerenciar o acesso aos seus recursos pode, com frequência, parecer avassalador, especialmente em um ambiente de TI complexo. O Azure Bastion simplifica esse processo por meio de controle de acesso centralizado. Você ganha uma única plataforma para gerenciar todas as suas necessidades de acesso remoto, reduzindo a complicação de lidar com várias ferramentas. Essa abordagem simplificada permite que você se concentre no que realmente importa: o seu negócio.
Recursos de gerenciamento de usuários
Com o Azure Bastion, você pode gerenciar usuários com facilidade, sem as complicações das soluções tradicionais de acesso remoto. A plataforma elimina a necessidade de várias conexões VPN e da distribuição de chaves SSH. Em vez disso, você pode usar uma interface baseada em navegador para acessar recursos com segurança a partir de qualquer dispositivo. Esse recurso reduz significativamente as tarefas administrativas e melhora a experiência geral do usuário.
Imagine poder conceder ou revogar o acesso às suas máquinas virtuais com apenas alguns cliques. O Azure Bastion permite exatamente isso. Você pode integrar novos usuários rapidamente ou remover o acesso de quem não precisa mais dele. Essa flexibilidade garante que sua segurança continue rigorosa, enquanto o gerenciamento se torna muito mais fácil.
Acesso baseado em funções
O controle de acesso baseado em funções (RBAC) é outro recurso poderoso do Azure Bastion. Essa funcionalidade permite atribuir permissões com base nas funções dos usuários dentro da sua organização. Você pode definir quem tem acesso a quais recursos, garantindo que informações sensíveis permaneçam protegidas.
Por exemplo, você pode querer que seus desenvolvedores tenham acesso total a determinadas redes virtuais, restringindo o acesso para outros membros da equipe. Com o Azure Bastion, você pode definir essas permissões facilmente. Esse nível de controle não só aumenta a segurança, como também melhora a conformidade com as políticas internas e com as regulamentações externas.
3. Custo-benefício do Azure Bastion
Economia em relação às VPNs tradicionais
Quando se trata de soluções de acesso remoto, o custo é um fator significativo. O Azure Bastion se destaca como uma alternativa com bom custo-benefício às VPNs tradicionais. Ao escolher o Azure Bastion, você pode economizar tanto em infraestrutura quanto em manutenção.
Custos de infraestrutura reduzidos
As soluções de VPN tradicionais costumam exigir investimentos extensos em infraestrutura. Você pode precisar configurar servidores dedicados, gerenciar configurações complexas e manter hardware adicional. Já o Azure Bastion simplifica esse processo. Com ele, você pode provisionar o host do Azure Bastion sem a necessidade de hardware extra. Isso significa que você pode direcionar seu orçamento para outras áreas críticas do negócio.
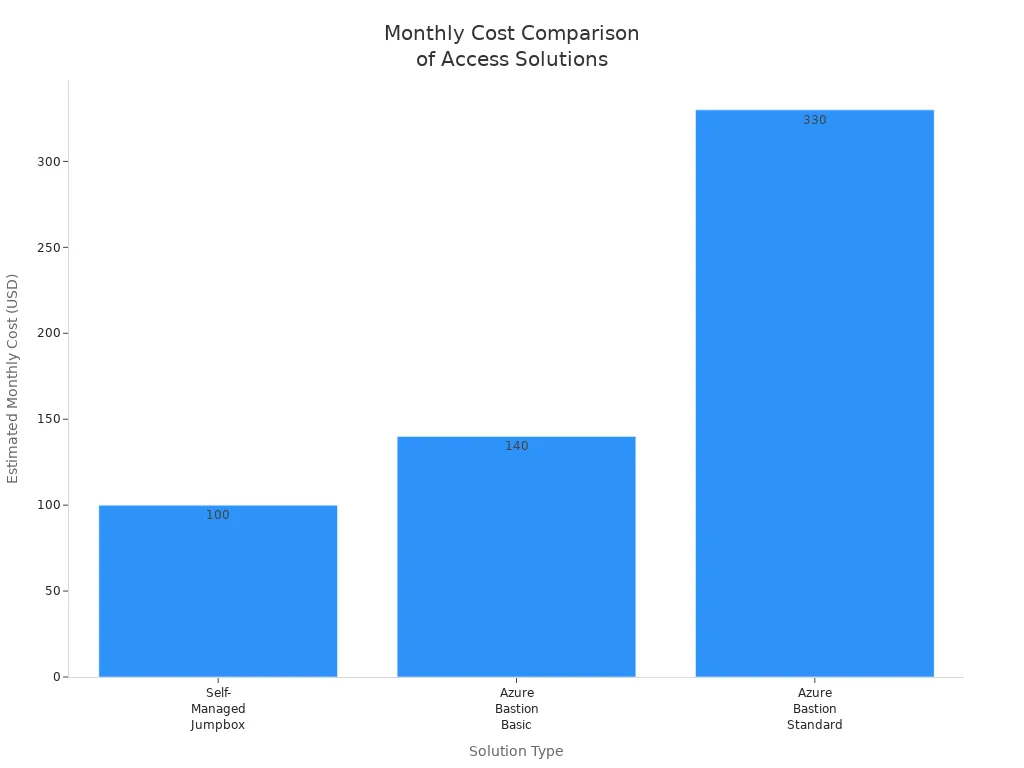
Aqui está uma comparação rápida de custos entre jumpboxes autogerenciados e o Azure Bastion:
| Fator de custo | Jumpbox autogerenciado | Azure Bastion (Basic) | Azure Bastion (Standard) |
|---|---|---|---|
| Taxa de serviço | Nenhuma | ~US$ 140/mês (por host) | ~US$ 330/mês (por host, escalável) |
| Aplicação de patches / Manutenção | Manual (horas da equipe de TI) | Nenhuma (totalmente gerenciado) | Nenhuma (totalmente gerenciado) |
| Total estimado mensal | ~US$ 35-100 + tempo da equipe | ~$140 | ~US$ 330+ (varia conforme a demanda) |
Esta tabela mostra como o Azure Bastion pode ajudar você a economizar significativamente em custos de infraestrutura.
Despesas de manutenção menores
A manutenção pode consumir seus recursos. VPNs tradicionais exigem aplicação contínua de patches e atualizações, o que muitas vezes demanda horas dedicadas da equipe de TI. O Azure Bastion elimina essas preocupações. Trata-se de um serviço totalmente gerenciado, o que significa que você não precisa se preocupar com atualizações manuais ou patches de segurança. Isso não só economiza seu tempo, como também reduz seus custos operacionais.
Ao optar pelo Azure Bastion, você pode direcionar seus recursos para crescimento e inovação, em vez de manutenção. Essa mudança permite investir nas suas atividades principais enquanto mantém um acesso remoto seguro.
4. Integração simples do Bastion
Compatibilidade com serviços do Azure
Integrar o Microsoft Bastion aos seus serviços existentes do Azure é simples e eficiente. Você pode aprimorar seus recursos de acesso remoto sem interromper a configuração atual. Veja como começar:
- Entre no portal do Azure e navegue até sua VM ou rede virtual.
- Selecione Conectar > Bastion no painel à esquerda.
- Escolha seu método de implantação:
- Para configurações padrão, selecione Implantar Bastion.
- Para configurações personalizadas, selecione Configurar manualmente e preencha os detalhes necessários da instância.
Esse processo simples permite provisionar o Azure Bastion rapidamente, garantindo que você acesse seus recursos com segurança.
Processo de configuração fácil
A configuração do Azure Bastion foi projetada para ser amigável ao usuário. Você não precisa de amplo conhecimento técnico para começar. O portal do Azure orienta você em cada etapa, o que facilita a implantação do host bastion. Essa facilidade de uso significa que você pode focar nas suas atividades principais, em vez de se perder em configurações complexas.
Além disso, o Azure Bastion oferece suporte a diversos serviços do Azure, ampliando sua funcionalidade. No entanto, é importante observar que, embora o Azure Bastion ofereça suporte à implantação em Virtual WAN, ele não funciona dentro de um hub do Virtual WAN. Além disso, não oferece suporte à conectividade com o Azure Virtual Desktop. Entender essas limitações ajuda você a planejar sua integração com eficiência.
Funcionalidade aprimorada
Depois de configurar o Azure Bastion, você desbloqueia um conjunto de funcionalidades aprimoradas. O host bastion oferece acesso seguro e contínuo às suas máquinas virtuais sem expô-las à internet pública. Esse recurso reduz significativamente a superfície de ataque, permitindo gerenciar seus recursos com mais confiança.
Além disso, o Azure Bastion se integra bem a outros serviços do Azure, proporcionando uma experiência coesa. Você pode gerenciar acesso e autenticação com facilidade, garantindo que apenas usuários autorizados se conectem às suas VMs. Essa integração não só simplifica seu fluxo de trabalho, como também fortalece sua postura de segurança.
5. Experiência do usuário aprimorada com o Azure Bastion Host
Interface amigável
Ao usar o Azure Bastion Host, você vai perceber logo de cara sua interface amigável. Esse design intuitivo simplifica o processo de acesso às suas Máquinas Virtuais do Azure com segurança. Você pode se conectar pelo Portal do Azure usando HTTPS, o que elimina a necessidade de configurações complexas. Como resultado, você gasta menos tempo gerenciando VMs e mais tempo focando em suas tarefas principais. Essa abordagem simplificada aumenta diretamente a produtividade dos usuários remotos.
Recursos de acessibilidade
A acessibilidade é uma consideração fundamental no ambiente de trabalho diverso de hoje. O Azure Bastion garante que você possa acessar seus recursos de qualquer lugar e em qualquer dispositivo. A interface baseada em navegador significa que você não precisa instalar software adicional nem configurar VPNs. Essa flexibilidade permite que você se conecte às suas máquinas virtuais de forma rápida e segura, esteja você no escritório ou trabalhando remotamente.
Além disso, o Azure Bastion oferece suporte a diversos recursos de acessibilidade. Você pode navegar pela interface com facilidade, o que torna simples encontrar os recursos de que precisa. Essa facilidade de uso é especialmente benéfica para membros da equipe que talvez não tenham amplo conhecimento técnico. Todos conseguem acessar as ferramentas necessárias sem se sentir sobrecarregados.
Processo de acesso simplificado
Configurar o host do Azure Bastion é simples. Você pode provisionar o bastion host em apenas alguns cliques. O portal do Azure orienta você em cada etapa, garantindo que nenhuma configuração crítica seja esquecida. Esse processo de acesso simplificado significa que você pode começar rapidamente e concentrar-se no trabalho, em vez de se atolar em detalhes técnicos.
Depois de configurar o Azure Bastion, acessar suas máquinas virtuais se torna muito fácil. Basta fazer login no portal do Azure, selecionar a sua VM e se conectar pelo Bastion. Esse processo reduz atrasos e maximiza a eficiência. Você também pode gerenciar a autenticação de usuários de forma integrada, garantindo que somente pessoal autorizado acesse informações sensíveis.
6. Escalabilidade do Microsoft Bastion
Adaptação ao crescimento da organização
À medida que sua organização cresce, suas necessidades de acesso remoto também crescem. O Microsoft Bastion escala sem esforço para atender a essas demandas. Você pode ajustar os recursos de acordo com seus requisitos atuais sem comprometer a segurança ou o desempenho. Essa flexibilidade permite que você se concentre no negócio principal enquanto o Bastion cuida dos detalhes técnicos.
Alocação flexível de recursos
Com o Azure Bastion, você pode alocar recursos dinamicamente. Isso significa que você pode aumentar a capacidade em períodos de pico de uso e reduzi-la quando a demanda diminuir. Essa adaptabilidade evita o superdimensionamento, economizando dinheiro e ao mesmo tempo garantindo desempenho ideal. Veja alguns recursos principais que destacam a escalabilidade do Bastion:
- Escalabilidade: Oferece suporte a ambientes com muitas VMs de forma eficiente, mantendo a segurança.
- Escalonamento dinâmico: Ajusta a capacidade durante os picos de uso e evita o superdimensionamento em períodos de baixa demanda.
- Conexões simultâneas: Cada instância oferece suporte a 20 conexões RDP e 40 conexões SSH simultâneas para um planejamento de capacidade preciso.
Esse nível de flexibilidade garante que você possa gerenciar seus recursos com eficácia, independentemente de como sua organização evoluir.
Suporte para o aumento da base de usuários
À medida que sua equipe cresce, o Azure Bastion oferece o suporte de que você precisa. Você pode acomodar mais usuários com facilidade, sem o trabalho de configurações complexas. A natureza totalmente gerenciada do Azure Bastion reduz a sobrecarga de manutenção da infraestrutura, permitindo que sua equipe de TI se concentre em iniciativas mais estratégicas.
- O Azure Bastion permite a conexão contínua a várias VMs, o que é essencial em implantações de grande escala.
- Administradores podem implantar o Bastion com esforço mínimo, aumentando a produtividade.
- Você pode gerenciar o acesso dos usuários de forma eficiente, garantindo que somente pessoal autorizado se conecte aos seus recursos.
Essa capacidade não apenas simplifica suas operações, como também reforça a segurança. Você pode integrar novos usuários rapidamente e revogar o acesso quando necessário, mantendo controle rigoroso sobre o seu ambiente.
7. Conformidade e governança com o Azure Bastion
Atendimento aos padrões regulatórios
No ambiente regulatório atual, a conformidade não é negociável. O Azure Bastion ajuda você a atender a diversos padrões regulatórios, garantindo que sua organização permaneça em conformidade ao acessar recursos com segurança. Ao usar o Azure Bastion, você pode lidar com a complexidade da conformidade com confiança, sem abrir mão da segurança.
Padrões de proteção de dados
O Azure Bastion segue padrões rigorosos de proteção de dados. Esse compromisso garante que suas informações sensíveis permaneçam seguras durante o acesso remoto. Com o Azure Bastion, você se beneficia de:
- Criptografia: Todos os dados transmitidos pelo Azure Bastion são criptografados usando protocolos padrão do setor. Essa criptografia protege seus dados contra acesso não autorizado.
- Controles de acesso: Você pode implementar controles de acesso baseados em funções (RBAC) para restringir quem pode acessar recursos específicos. Esse recurso ajuda você a manter a conformidade com as regulamentações de proteção de dados.
- Residência de dados: O Azure Bastion permite que você escolha onde seus dados ficam armazenados. Você pode selecionar regiões específicas do Azure para garantir a conformidade com as leis locais de proteção de dados.
Esses recursos trabalham juntos para criar um ambiente seguro para seus dados, permitindo que você se concentre nas suas atividades principais de negócios.
Recursos de auditoria e relatórios
O Azure Bastion oferece recursos robustos de auditoria e relatórios. Esses recursos ajudam você a monitorar acessos e a manter a conformidade com os requisitos regulatórios. Os principais benefícios incluem:
- Registro de sessões: O Azure Bastion registra todas as sessões de usuários, oferecendo um histórico detalhado de quem acessou quais recursos e quando. Esse registro é essencial para auditorias e verificações de conformidade.
- Monitoramento em tempo real: Você pode monitorar a atividade dos usuários em tempo real, permitindo detectar imediatamente qualquer comportamento suspeito. Essa abordagem proativa fortalece sua postura de segurança.
- Relatórios de conformidade: O Azure Bastion gera relatórios de conformidade que resumem a atividade dos usuários e os padrões de acesso. Esses relatórios simplificam o processo de auditoria e ajudam você a demonstrar conformidade aos reguladores.
Ao aproveitar esses recursos de auditoria e relatórios, você garante que sua organização cumpra suas obrigações de conformidade, mantendo um ambiente de acesso remoto seguro.
8. Suporte a múltiplos protocolos do Bastion
Versatilidade para diferentes casos de uso
O Microsoft Bastion se destaca pela capacidade de oferecer suporte a vários protocolos, o que o torna uma solução versátil para diferentes necessidades de acesso remoto. Seja para acesso seguro à área de trabalho ou para interface de linha de comando, o Bastion atende às suas necessidades. Essa flexibilidade permite que você se adapte a diferentes casos de uso sem comprometer a segurança.
Suporte a RDP e SSH
Com o Azure Bastion, você pode se conectar às suas máquinas virtuais usando dois protocolos principais: RDP (Remote Desktop Protocol) e SSH (Secure Shell). Esse suporte duplo significa que você pode escolher o melhor método para cada tarefa específica.
- RDP: Ideal para usuários que precisam de uma interface gráfica para gerenciar máquinas virtuais baseadas em Windows. Você pode acessar facilmente o ambiente de área de trabalho e executar tarefas como se estivesse sentado em frente à máquina.
- SSH: Perfeito para desenvolvedores e administradores de sistemas que preferem acesso por linha de comando. O SSH oferece uma forma segura de gerenciar sistemas baseados em Linux, permitindo executar comandos e scripts com eficiência.
Esse suporte a múltiplos protocolos garante que você possa trabalhar da forma que melhor se adapta às suas necessidades, aumentando a produtividade e a satisfação dos usuários.
Opções de acesso a aplicações
Além de RDP e SSH, o Azure Bastion oferece diversas opções de acesso a aplicações. Esse recurso permite conectar-se a aplicações hospedadas nas suas máquinas virtuais sem expô-las à internet pública. Você pode acessar com segurança aplicações web, bancos de dados e outros serviços pelo portal do Azure.
- Aplicações web: Acesse suas aplicações web com segurança, sem precisar configurar VPNs complexas nem expor suas aplicações a possíveis ameaças.
- Gerenciamento de banco de dados: Conecte-se aos seus bancos de dados diretamente pelo portal do Azure, garantindo que seus dados permaneçam protegidos enquanto você realiza as operações necessárias.
Ao aproveitar essas opções de acesso a aplicações, você pode simplificar seus fluxos de trabalho e manter um alto nível de segurança. A capacidade do Azure Bastion de oferecer suporte a múltiplos protocolos e tipos de aplicação faz dele uma ferramenta essencial para qualquer organização que queira aprimorar seus recursos de acesso remoto.
9. Superfície de ataque reduzida com o Azure Bastion
Minimizando vulnerabilidades
No cenário digital atual, minimizar vulnerabilidades é essencial para manter a segurança. O Azure Bastion se destaca nesse aspecto ao atuar como uma barreira de proteção. Ele centraliza o acesso por meio de um gateway gerenciado e fecha efetivamente as portas RDP e SSH para acesso público. Essa abordagem reduz significativamente o risco de acesso não autorizado e de possíveis violações de dados.
Limitando a exposição a ameaças
O Azure Bastion elimina a necessidade de endereços IP públicos, que são vetores de ataque comuns. Ao evitar portas abertas, você protege suas máquinas virtuais (VMs) contra ameaças externas. Aqui estão alguns benefícios principais de usar o Azure Bastion:
- Conectividade direta: Você pode conectar-se às suas VMs pelo portal do Azure por SSL, o que elimina a necessidade de expor IPs públicos.
- Regras de Network Security Group (NSG): Essas regras podem bloquear o acesso direto por RDP/SSH e, ao mesmo tempo, permitir conexões do Bastion pela porta 443. Essa configuração fortalece a sua postura de segurança.
- Redução de incidentes de segurança: Organizações que usam o Bastion relatam uma redução de 60% nos incidentes de segurança relacionados ao acesso remoto. Esse dado evidencia a eficácia do Azure Bastion na minimização de vulnerabilidades.
Ao centralizar o acesso e remover IPs públicos, o Azure Bastion simplifica o gerenciamento de segurança. Você não precisa mais lidar com configurações complexas de VPN ou IPs públicos. Em vez disso, você obtém uma solução simples que se integra diretamente ao Azure, permitindo acesso rápido às suas VMs.
Postura de segurança aprimorada
Com o Azure Bastion, você fortalece sua postura geral de segurança. O serviço oferece acesso seguro baseado em navegador pelo portal do Azure, usando HTTPS na porta 443. Esse método garante que seus dados permaneçam protegidos durante o acesso remoto. Além disso, o Azure Bastion se integra ao Azure Active Directory (Azure AD) para autenticação, reforçando ainda mais suas medidas de segurança.
Além disso, ao automatizar e simplificar o processo de conexão, o Azure Bastion reduz a probabilidade de erro humano e de erros de configuração. Esses erros costumam levar a vulnerabilidades de segurança em ambientes tradicionais. Com o Azure Bastion, você pode focar nas atividades principais do negócio, com a tranquilidade de saber que o acesso remoto está seguro.
10. Atualizações contínuas e suporte para o Microsoft Bastion
Compromisso com a segurança
Ao escolher o Microsoft Bastion, você tem acesso a um serviço que prioriza a segurança por meio de atualizações contínuas e suporte. A Microsoft entende a importância de manter seu acesso remoto seguro. A empresa se compromete a aprimorar regularmente o Azure Bastion, garantindo que você sempre tenha à disposição os recursos e as medidas de segurança mais recentes.
Melhorias regulares de recursos
O Microsoft Bastion se beneficia de melhorias contínuas de recursos que o mantêm na vanguarda da tecnologia de segurança. Aqui estão alguns aspectos principais dessas melhorias:
- A Microsoft enfatiza o monitoramento contínuo e a conformidade dos recursos do Azure Bastion por meio do Azure Policy. Isso garante que as configurações de segurança sejam auditadas e aplicadas de forma consistente.
- A criptografia TLS integrada protege os dados em trânsito, demonstrando o compromisso da Microsoft com a proteção de dados.
- Os recursos de gerenciamento de sessões permitem monitorar sessões ativas e implementar a desconexão de sessões, mantendo o controle sobre o acesso dos usuários.
Essas melhorias não apenas aprimoram sua experiência, mas também fortalecem a segurança geral das suas máquinas virtuais.
Suporte técnico contínuo
Com o Azure Bastion, você também recebe suporte técnico contínuo. A Microsoft disponibiliza recursos para ajudar você a solucionar problemas e otimizar o uso do serviço. O suporte inclui:
- Documentação abrangente que orienta você na configuração e no gerenciamento.
- Acesso a fóruns da comunidade, onde você pode se conectar com outros usuários e compartilhar conhecimento.
- Canais de suporte direto para problemas urgentes, garantindo que você possa resolver os incidentes rapidamente.
Esse nível de suporte permite que você se concentre no negócio sem se preocupar com desafios de acesso remoto. O comprometimento da Microsoft com o seu sucesso fica evidente na abordagem proativa em relação a atualizações e suporte.
Em resumo, o Microsoft Bastion oferece uma solução abrangente para acesso remoto seguro. Seus principais benefícios incluem:
| Benefício | Descrição |
|---|---|
| Segurança aprimorada | Elimina a necessidade de endereços IP públicos e utiliza conexões privadas e criptografadas. |
| Facilidade de gerenciamento | Oferece acesso direto às VMs pelo portal do Azure sem comprometer a segurança. |
| Custo-benefício | Ajuda as organizações a manter padrões robustos de segurança e, ao mesmo tempo, melhorar a eficiência operacional. |
Ao escolher o Azure Bastion, você protege suas máquinas virtuais, simplifica o gerenciamento e reduz custos. Não espere mais: considere o Microsoft Bastion hoje mesmo para fortalecer sua estratégia de acesso remoto seguro.
Perguntas frequentes
O que é o Microsoft Bastion?
O Microsoft Bastion é um serviço totalmente gerenciado que oferece acesso remoto seguro e sem interrupções às suas máquinas virtuais do Azure, sem expô-las à internet pública.
Como o Azure Bastion aumenta a segurança?
O Azure Bastion elimina a necessidade de endereços IP públicos, o que reduz a superfície de ataque. Ele usa conexões criptografadas sobre TLS, garantindo acesso seguro às suas máquinas virtuais.
Posso usar o Azure Bastion para RDP e SSH?
Sim! O Azure Bastion oferece suporte a RDP (Remote Desktop Protocol) e SSH (Secure Shell), permitindo conectar-se com segurança a máquinas virtuais Windows e Linux.
O Azure Bastion é fácil de configurar?
Com certeza! A configuração do Azure Bastion é simples. Você pode implantá-lo diretamente pelo portal do Azure com apenas alguns cliques, o que o torna fácil de usar.
Quais são as implicações de custo do uso do Azure Bastion?
O Azure Bastion oferece economia em comparação com soluções tradicionais de VPN. Você evita custos de infraestrutura e de manutenção, o que o torna uma opção econômica para acesso remoto seguro.
O Azure Bastion atende a requisitos de conformidade?
Sim, o Azure Bastion ajuda você a atender a diversos padrões de conformidade. Ele oferece recursos como registro de sessões e controles de acesso baseados em função, para que a sua organização permaneça em conformidade.
Como o Azure Bastion melhora a experiência do usuário?
O Azure Bastion oferece uma interface fácil de usar que permite acessar máquinas virtuais com facilidade pelo portal do Azure. Essa simplicidade aumenta a produtividade dos usuários remotos.
Que tipo de suporte a Microsoft oferece para o Azure Bastion?
A Microsoft oferece suporte técnico contínuo para o Azure Bastion, incluindo documentação abrangente, fóruns da comunidade e canais de suporte direto para problemas urgentes.
implantar o bastion em máquina virtual e considerações sobre SKU
O que é o Microsoft Bastion e como ele protege a conexão com a minha máquina virtual?
O Microsoft Bastion é um serviço de bastion totalmente gerenciado que oferece conectividade RDP/SSH segura e sem interrupções para VMs do Azure diretamente no portal do Azure, sem expor endereços IP públicos em VMs individuais. O Bastion fornece uma plataforma integrada implantada na periferia da sua rede virtual, para que você possa usar o Azure Bastion para se conectar a uma VM Windows por SSH ou RDP, além de se beneficiar de atualizações de segurança e de uma arquitetura sem agente.
Como implanto hosts Bastion e quais são as etapas comuns de implantação do bastion?
Você implanta o Bastion criando um recurso Azure Bastion na mesma rede virtual das VMs de destino ou em uma rede hub, para acesso a redes virtuais com peering. A implantação típica do Bastion inclui criar ou selecionar uma rede virtual do Azure, atribuir um endereço IP público (ou um IP público específico do SKU), configurar a sub-rede (AzureBastionSubnet) e concluir as configurações do bastion diretamente pelo portal do Azure.
Preciso de um IP público ou de um endereço IP público para o Azure Bastion?
Sim, o Azure Bastion exige um endereço IP público para o recurso Bastion, para que os clientes consigam acessar o serviço. Dependendo da camada de preço e do SKU do Azure Bastion, você pode atribuir um IP público com SKU Standard. Para projetos somente privados, você pode combinar o Bastion com zonas do Azure Private DNS e configurações de redes virtuais emparelhadas, para minimizar a exposição.
Como funciona a autenticação do Microsoft Entra ID com o Azure Bastion?
O Azure Bastion se integra à autenticação do Microsoft Entra ID para viabilizar cenários de acesso baseado em função e de logon único (SSO). Ao usar a autenticação do Microsoft Entra ID, os administradores podem aplicar o Acesso Condicional e a MFA às sessões RDP/SSH feitas pelo Bastion, aumentando a segurança sem exigir agentes adicionais na VM de destino do Azure.
Posso usar o Azure Bastion com uma rede virtual emparelhada ou com uma rede virtual local ou emparelhada?
Sim, o Bastion oferece suporte a conexões com VMs em topologias de redes virtuais emparelhadas, desde que esteja configurado corretamente. O Bastion pode se conectar a recursos em uma rede virtual emparelhada se o emparelhamento de rede, o roteamento e as permissões necessários estiverem em vigor, o que permite centralizar hosts bastion para atender a várias redes virtuais.
Como a camada de preço e o SKU do Azure Bastion afetam minha implantação e meus custos?
O preço do Azure Bastion depende do SKU selecionado e do modelo de uso. Alguns SKUs incluem custos fixos por hora, além de cobranças por transferência de dados e por sessão. Escolher o SKU certo e a estratégia de escalabilidade adequada pode tornar o bastion mais econômico do que manter VMs de salto (jump). Revise a página de preços do Azure Bastion e as orientações para desenvolvedores do Bastion Developer na Microsoft Learn, para alinhar o custo ao volume esperado de conexões.
O Azure Bastion é sem agente, e quais são os benefícios de segurança em comparação com servidores de salto (jump servers)?
O Azure Bastion é sem agente, o que significa que você não precisa instalar agentes nas suas VMs para habilitar o acesso RDP/SSH. Isso reduz a sobrecarga de manutenção e a superfície de ataque. Além disso, como o bastion oferece acesso seguro baseado em navegador (incluindo suporte ao Microsoft Edge Chromium), você evita gerenciar VMs de salto e pode aplicar atualizações de segurança e políticas centralizadas no recurso bastion.
Posso usar o Azure Bastion junto com o Azure Firewall e com zonas do Azure Private DNS?
Sim, você pode combinar o Bastion com o Azure Firewall para proteções de perímetro em camadas, e com zonas do Azure Private DNS para resolver nomes de host internos entre redes virtuais. Um padrão comum de design e arquitetura é usar o Azure Firewall para controlar o tráfego de saída e usar o bastion com zonas do Azure Private DNS para garantir a resolução de nomes internos nas conexões de VM via Azure Bastion.
Como acesso uma VM usando o Bastion pelo Microsoft Edge ou por outros navegadores?
Você pode iniciar uma sessão RDP/SSH diretamente no portal do Azure usando o Microsoft Edge, o Microsoft Edge Chromium ou outros navegadores compatíveis. O host bastion permite abrir uma sessão segura, baseada em navegador, para a VM de destino por meio do Azure Bastion, sem expor as portas RDP/SSH da VM à internet.
Onde posso saber mais e encontrar perguntas frequentes ou orientações para desenvolvedores sobre o Azure Bastion?
Para tutoriais práticos e orientações para desenvolvedores, consulte a Microsoft Learn, que tem artigos passo a passo sobre como criar um host bastion, usar o bastion com diferentes SKUs e implantar hosts bastion. A documentação inclui perguntas frequentes sobre o Azure, recursos para desenvolvedores do bastion e exemplos de como usar chaves do Azure Key Vault, configurar o bastion para se conectar à sua rede virtual do Azure e otimizar cenários de implantação do bastion.