 PT
 English
 Deutsch
 Español
 Français
 Italiano
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Azure AD: Entendendo Conditional Access vs. a política do Identity Protection
By Mirko Peters ·
No contexto da segurança em nuvem, entender as nuances do Azure Active Directory (Azure AD) é essencial para manter uma postura de segurança robusta. Dois recursos-chave do Azure AD que desempenham papéis importantes na proteção do acesso são o Conditional Access e o Identity Protection…
Automatically translated with AI from the original post. Read the English original
No contexto da segurança em nuvem, entender as nuances do Azure Active Directory (Azure AD) é essencial para manter uma postura de segurança robusta. Dois recursos-chave do Azure AD que desempenham papéis importantes na proteção do acesso são o Conditional Access e o Identity Protection. Embora ambos visem proteger identidades e recursos de usuários, eles funcionam com princípios diferentes e tratam de aspectos distintos do gerenciamento de identidades. Este artigo tem como objetivo explicar as principais diferenças entre o Azure AD Conditional Access e o Azure AD Identity Protection, oferecendo uma visão clara de seus respectivos papéis e de como eles contribuem para uma estratégia abrangente de Zero Trust.
Introdução ao Azure AD e ao gerenciamento de identidades
O que é o Azure Active Directory?
O Azure Active Directory (Azure AD), agora parte do Microsoft Entra ID, é o serviço de gerenciamento de identidades e acessos baseado em nuvem da Microsoft's. Ele serve como base para gerenciar identidades de usuários e proteger o acesso a recursos tanto na nuvem quanto no local. O Azure AD possibilita o logon único (SSO) para que usuários acessem milhares de aplicativos em nuvem, incluindo Microsoft 365, Salesforce e muitos outros. Ele também oferece recursos robustos de autenticação e autorização, garantindo que apenas usuários autorizados acessem dados e aplicativos sensíveis. A flexibilidade e a escalabilidade do Azure AD fazem dele um componente essencial para qualquer empresa que adote serviços em nuvem.
Visão geral do gerenciamento de identidades no Microsoft Entra
O gerenciamento de identidades no Microsoft Entra abrange uma ampla gama de recursos voltados para proteger e governar identidades de usuários e seus privilégios de acesso. Isso inclui o provisionamento e o desprovisionamento de usuários, a autenticação multifator (MFA), o controle de acesso baseado em função (RBAC) e o monitoramento das atividades dos usuários para detectar possíveis ameaças à segurança. O gerenciamento eficaz de identidades é essencial para manter uma postura de segurança sólida, garantir conformidade com os requisitos regulatórios e permitir que os usuários acessem com segurança os recursos de que precisam para realizar seu trabalho. O Microsoft Entra ID oferece as ferramentas e os recursos necessários para implementar uma estratégia abrangente de gerenciamento de identidades, protegendo as organizações contra acessos não autorizados e violações de dados. A abordagem do Microsoft Entra para o gerenciamento de identidades é a base para uma segurança robusta.
O papel do Microsoft Entra ID nas soluções modernas de identidade
O Microsoft Entra ID desempenha um papel fundamental nas soluções modernas de identidade ao oferecer uma plataforma centralizada para gerenciar identidades de usuários e proteger o acesso a recursos em ambientes diversos. À medida que as organizações adotam cada vez mais serviços em nuvem e modelos de TI híbridos, a necessidade de uma solução de identidade unificada se torna essencial. O Microsoft Entra ID atende a essa necessidade com recursos como conditional access, identity protection e gerenciamento de identidade privilegiada (PIM), garantindo que a responsabilidade pela segurança seja compartilhada em todos os níveis. Esses recursos permitem que as organizações apliquem políticas sólidas de controle de acesso, detectem e respondam a ameaças baseadas em identidade e gerenciem privilégios administrativos com eficácia. Ao utilizar o Microsoft Entra ID, as organizações podem fortalecer sua postura de segurança, simplificar os processos de gerenciamento de identidades e oferecer acesso contínuo aos usuários, independentemente de sua localização ou do dispositivo que estejam usando.
Políticas de Conditional Access no Azure AD
O que são as políticas de Conditional Access?
As políticas de Acesso Condicional no Azure AD são um recurso poderoso dentro do Microsoft Entra ID que permite às organizações aplicar decisões de controle de acesso com base em condições específicas. Essas condições podem incluir a localização do usuário, a integridade do dispositivo, a sensibilidade do aplicativo e avaliações de risco em tempo real. Ao configurar políticas de Acesso Condicional, os administradores podem garantir que somente usuários autorizados obtenham acesso a recursos sensíveis e que façam isso de forma segura. Isso pode envolver exigir autenticação multifator (MFA) para logins de alto risco ou bloquear o acesso por completo a partir de locais não confiáveis. As políticas de Acesso Condicional do Azure AD são a base de uma estratégia de segurança zero trust, permitindo que as organizações adaptem sua postura de segurança ao cenário de ameaças em constante evolução. O acesso condicional também é importante para o gerenciamento das identidades dos usuários.
Como o Acesso Condicional Funciona
O Acesso Condicional funciona avaliando um conjunto de condições antes de conceder acesso a um recurso. Quando um usuário tenta acessar um aplicativo ou serviço protegido pelo Acesso Condicional, o Azure AD avalia a identidade, a localização, o dispositivo e outros fatores relevantes do usuário, o que faz parte da responsabilidade essencial de garantir um acesso seguro. Com base nesses fatores, a política de Acesso Condicional determina se concede acesso, exige MFA, bloqueia o acesso ou executa outras ações. O processo é dinâmico e adaptativo, permitindo que as organizações ajustem sua postura de segurança ao contexto específico de cada tentativa de acesso. Esse nível granular de controle permite equilibrar segurança e experiência do usuário, garantindo que os usuários acessem os recursos de que precisam e minimizando o risco de acesso não autorizado. O acesso condicional também permite que os tomadores de decisão definam o nível de acesso dos usuários. A Microsoft é referência em gerenciamento.
Benefícios de Implementar o Acesso Condicional
Implementar políticas de Acesso Condicional oferece diversos benefícios para organizações que buscam fortalecer sua postura de segurança e proteger dados sensíveis. Ao aplicar controles de acesso com base em avaliações de risco em tempo real, o Acesso Condicional pode reduzir significativamente o risco de acesso não autorizado e de vazamentos de dados. Ele também permite que as organizações atendam a requisitos regulatórios, garantindo que o acesso a dados sensíveis seja devidamente controlado e auditado. Além disso, o Acesso Condicional pode melhorar a produtividade dos usuários ao permitir que acessem recursos sem interrupções a partir de dispositivos e locais confiáveis, ao mesmo tempo em que aplica medidas de segurança mais rígidas para cenários de alto risco. Ao adotar o Acesso Condicional, as organizações podem alcançar uma estratégia de gerenciamento de identidades mais segura e eficiente. Portanto, o uso do acesso condicional é realmente importante, pois reduz vulnerabilidades e fortalece a responsabilidade geral de segurança. Por exemplo, o acesso condicional também, se habilitado, funciona junto com a Proteção de Identidade e o Acesso Condicional. O Acesso Condicional também ajuda as organizações a implementar uma segurança robusta.
Proteção de Identidade no Azure AD
Entendendo a Proteção de Identidade do Azure AD
A Proteção de Identidade do Azure AD é um componente essencial do Microsoft Entra ID, com foco específico em detectar, investigar e remediar riscos baseados em identidade. Diferentemente do Acesso Condicional, que aplica controles de acesso de forma proativa com base em condições predefinidas, a Proteção de Identidade atua de forma reativa, analisando continuamente padrões de login e comportamento do usuário para identificar anomalias e possíveis ameaças. Isso inclui a detecção de localizações de login incomuns, padrões de acesso atípicos e possíveis credenciais comprometidas, o que faz parte da responsabilidade dos sistemas de acesso condicional. Por meio de machine learning e análise comportamental, a Proteção de Identidade do Azure AD oferece às organizações uma ferramenta poderosa para proteger identidades de usuários e mitigar o impacto de ataques baseados em identidade. Ela é uma camada vital de segurança robusta para qualquer empresa que utilize o Azure AD, apoiando a postura de segurança geral.
Principais Recursos da Proteção de Identidade
Estes são alguns dos principais recursos oferecidos pela Proteção de Identidade do Azure AD:
- Detecção de riscos, que identifica atividades suspeitas como credenciais vazadas, tentativas de login anômalas e logins associados a malware.
- Remediação automatizada, permitindo que as organizações respondam automaticamente a riscos detectados, como solicitar que os usuários redefinam senhas ou exigir autenticação multifator (MFA) para logins de risco.
Relatórios abrangentes oferecem insights sobre riscos relacionados a identidade e sobre a eficácia dos esforços de remediação, o que ajuda as organizações a entender sua responsabilidade na gestão da segurança. Ao aproveitar esses recursos, as organizações podem gerenciar e mitigar proativamente ameaças baseadas em identidade, garantindo que as identidades dos usuários e os recursos permaneçam seguros. A Proteção de Identidade e o Acesso Condicional podem trabalhar juntos para determinar decisões de acesso dos usuários, reforçando a responsabilidade dos administradores de configurar esses sistemas corretamente.
Como a Proteção de Identidade Aumenta a Segurança
A Proteção de Identidade aumenta a segurança ao oferecer uma abordagem dinâmica e adaptativa para gerenciar riscos relacionados a identidade. Ao monitorar continuamente padrões de login e o comportamento dos usuários, a Proteção de Identidade consegue detectar e responder a ameaças que, de outra forma, passariam despercebidas. Essa abordagem proativa ajuda as organizações a se anteciparem a possíveis ataques e a minimizar o impacto de violações de segurança. Além disso, a Proteção de Identidade se integra perfeitamente ao Acesso Condicional, permitindo que as organizações combinem políticas baseadas em risco com políticas baseadas em condições para uma estratégia de segurança mais abrangente. Por exemplo, a Proteção de Identidade pode acionar uma política de Acesso Condicional para exigir MFA de um usuário considerado de alto risco. Essa integração entre a Proteção de Identidade do Azure AD e o Acesso Condicional é a base para uma segurança robusta. Adotar essa prática recomendada garante uma postura de segurança robusta e de confiança zero para a empresa.
Comparando o Acesso Condicional e a Proteção de Identidade
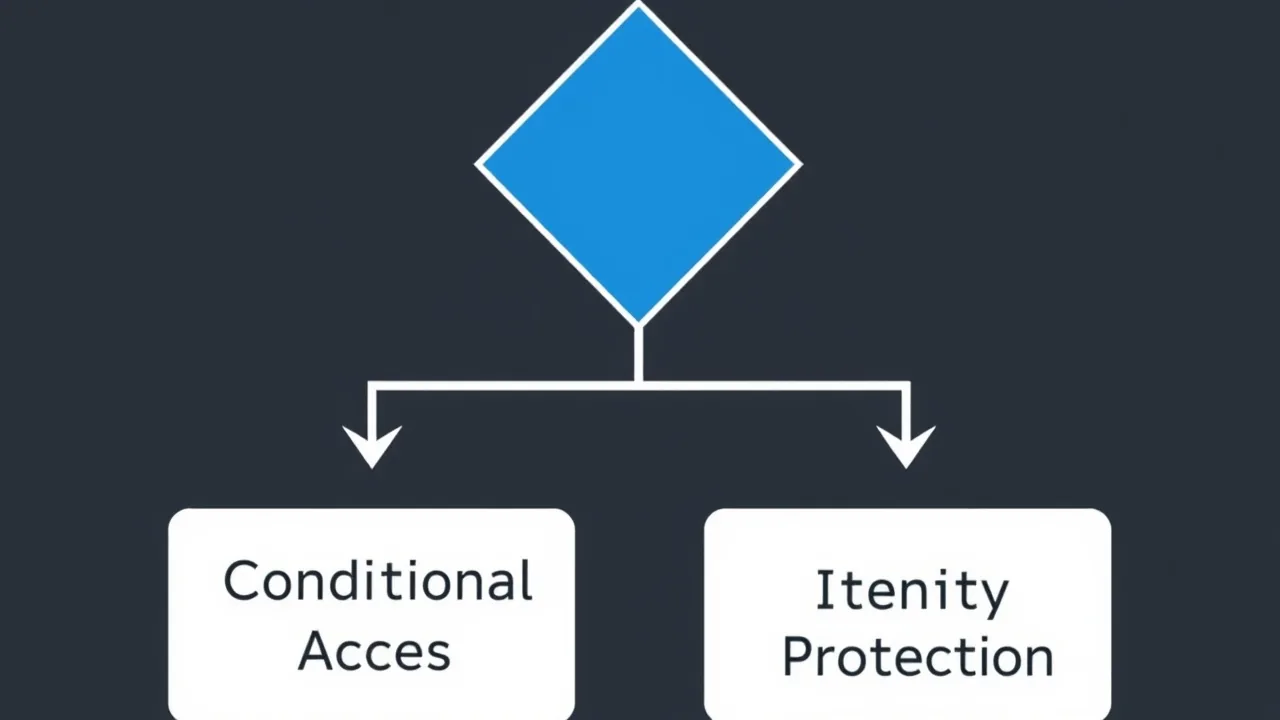
Principais Diferenças Entre o Acesso Condicional e a Proteção de Identidade
A principal diferença entre o Acesso Condicional e a Proteção de Identidade está na forma como cada um protege o acesso. O Acesso Condicional aplica controle de acesso de forma proativa, com base em condições predefinidas, como localização do usuário ou conformidade do dispositivo. Trata-se de um sistema baseado em regras, em que você configura políticas que determinam o acesso com base em critérios específicos. Já a Proteção de Identidade se concentra em detectar e remediar reativamente riscos relacionados a identidade. Ela usa aprendizado de máquina para analisar padrões de login e o comportamento dos usuários, identificando anomalias que podem indicar uma identidade comprometida ou tentativas maliciosas de acesso. Enquanto o Acesso Condicional determina o acesso com base em regras configuradas, a Proteção de Identidade avalia o risco associado a cada login e atividade do usuário, tornando-a uma abordagem dinâmica e orientada a risco para a autorização.
Casos de Uso para Cada Tipo de Política
O Acesso Condicional se destaca em cenários nos quais você deseja aplicar controle de acesso específico com base em fatores conhecidos. Por exemplo, você pode configurar uma política de Acesso Condicional para exigir autenticação multifator (MFA) de todos os usuários que acessam dados sensíveis de fora da rede corporativa. Ou, ainda, pode bloquear o acesso de determinados países conhecidos por atividades maliciosas. Já a Proteção de Identidade é indispensável para detectar e responder a riscos desconhecidos. Se um usuário começar de repente a acessar recursos a partir de uma localização incomum ou apresentar um comportamento de login atípico, a Proteção de Identidade pode sinalizar isso como uma possível ameaça. Esses alertas da Proteção de Identidade do Azure AD podem então acionar remediações automatizadas, como solicitar que o usuário redefina sua senha ou bloquear o login suspeito. Juntos, esses recursos oferecem uma segurança robusta e abrangente no Azure AD.
Integrando As Duas Abordagens para um Modelo de Confiança Zero
Integrar o Acesso Condicional e o Identity Protection é uma prática recomendada para alcançar um modelo de segurança zero trust robusto. As políticas de Acesso Condicional podem ser configuradas para utilizar as avaliações de risco fornecidas pelo Identity Protection. Por exemplo, uma política de Acesso Condicional pode exigir MFA ou bloquear o acesso por completo se o Identity Protection detectar um login de alto risco. Essa integração garante que as decisões de acesso se baseiem não apenas em condições predefinidas, mas também em avaliações de risco em tempo real. Essa abordagem em camadas oferece uma postura de segurança mais adaptativa e responsiva, permitindo que as organizações protejam de forma eficaz as identidades e os recursos dos usuários em um cenário de ameaças em constante evolução, como parte de sua responsabilidade de manter a segurança. Organizações que usam acesso condicional também devem ter o Azure AD habilitado.
Conclusão
Resumindo a importância do gerenciamento de acesso
O gerenciamento de acesso, viabilizado por ferramentas como o Acesso Condicional e o Identity Protection no Microsoft Entra ID, é essencial para manter uma postura de segurança sólida. Um gerenciamento de acesso eficaz garante que apenas usuários autorizados acessem recursos sensíveis, evitando acessos não autorizados e vazamentos de dados. Ao implementar controles de acesso robustos, as organizações podem reduzir o risco de ameaças internas, ataques externos e violações de conformidade. Uma estratégia de gerenciamento de acesso bem definida é fundamental para proteger ativos valiosos, manter a continuidade dos negócios e construir confiança com clientes e parceiros. Portanto, use o acesso condicional para obter gerenciamento de acesso e segurança robusta.
O futuro do gerenciamento de identidades com as soluções da Microsoft
O futuro do gerenciamento de identidades com soluções da Microsoft, como o Microsoft Entra ID, caminha para uma segurança cada vez mais inteligente e automatizada. À medida que o cenário de ameaças evolui, os recursos do Azure AD também evoluirão. Avanços futuros devem incluir algoritmos de aprendizado de máquina mais aprimorados para uma detecção de risco mais precisa, integração aprimorada com outras ferramentas de segurança e controle mais granular sobre as políticas de acesso. A Microsoft está comprometida em fornecer às organizações as ferramentas de que precisam para se manterem à frente das ameaças emergentes e manter uma postura de segurança zero trust. A inovação contínua no gerenciamento de identidades é essencial para garantir a confidencialidade, a integridade e a disponibilidade de dados e recursos sensíveis. O papel futuro do Acesso Condicional e do Identity Protection será um recurso-chave na definição da responsabilidade das organizações de proteger os dados dos usuários.
Considerações finais sobre as políticas do Azure AD
As políticas de Acesso Condicional e do Identity Protection do Azure AD são componentes indispensáveis de uma estratégia de segurança moderna. Enquanto o Acesso Condicional oferece a estrutura para implementar o controle de acesso com base em condições predefinidas, o Identity Protection oferece recursos dinâmicos de avaliação de risco e remediação. Ao entender os pontos fortes de cada abordagem e integrá-las de forma eficaz, as organizações podem alcançar uma postura de segurança mais abrangente e resiliente. Adotar esses recursos do Azure AD não é apenas uma prática recomendada, mas uma necessidade para proteger as identidades e os recursos dos usuários em um cenário de ameaças cada vez mais complexo e em constante evolução. Portanto, as políticas de acesso condicional devem ser habilitadas pelos tomadores de decisão.
Como a decisão de usar o acesso condicional difere dos controles de identidade tradicionais?
Optar pelo acesso condicional é uma decisão que vai além da verificação de identidade tradicional, ao aplicar condições e controles de acesso em tempo real. Em vez de verificar apenas as credenciais, o acesso condicional avalia sinais como conformidade do dispositivo, localização e política de risco do usuário para liberar o acesso. Essa abordagem, que vai bem além da identidade, integra-se ao gerenciamento de endpoints e às regras de acesso para garantir o acesso certo, reduzindo acessos não autorizados e melhorando a proteção de dados, demonstrando como o acesso condicional reduz o risco.
Qual é o papel do MFA no Acesso Condicional do Microsoft Entra ID?
A MFA (autenticação multifator) é um controle central de acesso condicional usado pelo Microsoft Entra ID Conditional Access para fortalecer a segurança do login, e cabe às organizações implementá-la de forma eficaz. As políticas podem exigir MFA em condições específicas, como risco elevado do usuário ou acesso a aplicativos sensíveis. Assim, o acesso condicional garante segurança forte sem impor MFA em todas as solicitações de acesso, e reforça a responsabilidade dos usuários em cumpri-la. Combinar MFA com proteção de identidade e logs de acesso ajuda a detectar e mitigar atividades suspeitas.
Como as condições de login e os controles de acesso funcionam juntos no acesso condicional?
As condições de login e os controles de acesso formam a base das políticas de acesso condicional: as condições avaliam o login (usuário, dispositivo, localização, risco), e os controles de acesso definem o resultado (conceder, bloquear, exigir MFA, exigir dispositivo em conformidade). Essa lógica, no estilo de um tutorial, permite que os administradores liberem o acesso somente quando as condições e os controles das políticas são atendidos, oferecendo decisões de acesso em tempo real e reduzindo acessos não autorizados sem prejudicar a produtividade dos usuários.
Quais são os benefícios do acesso condicional para as organizações?
Os benefícios do acesso condicional incluem a aplicação direcionada de controles de segurança, a melhoria da proteção de dados e a redução de acessos não autorizados, reforçando a responsabilidade das organizações de implementar essas medidas. O acesso condicional oferece às equipes de TI ferramentas de governança para definir quem pode acessar o quê e quando, integra-se ao Microsoft Entra ID Protection e ao Azure Active Directory Identity Protection, e dá suporte a controles de acesso condicional que equilibram usabilidade e risco, ajudando a entregar o acesso certo aos usuários.
O Microsoft Entra ID Conditional Access é uma implementação ou um recurso de produto?
O Microsoft Entra ID Conditional Access é um recurso de produto dentro do ecossistema do Microsoft Entra (anteriormente Azure AD), mas seu uso eficaz exige planejamento de implementação. A implantação envolve definir as políticas de acesso condicional, integrar o gerenciamento de endpoints, configurar as definições de política de risco do usuário e garantir que a proteção de identidade tenha o monitoramento adequado. As organizações costumam seguir um white paper ou um plano de treinamento para uma implementação em fases.
Preciso de uma licença P1 para usar o acesso condicional e como o licenciamento afeta as regras de acesso?
Alguns recursos de acesso condicional exigem o Azure AD Premium P1 ou licenças equivalentes do Microsoft Entra. Uma licença P1 habilita recursos avançados, como políticas de acesso condicional, integração com a proteção de identidade e logs de acesso detalhados. O nível de licença afeta quais regras de acesso e condições você pode aplicar, então verifique os requisitos de licenciamento antes da implantação completa para garantir que suas políticas com condições e controles de acesso se comportem como esperado.
Como o acesso condicional se integra ao Azure Active Directory Identity Protection e ao monitoramento?
O acesso condicional se integra ao Azure Active Directory Identity Protection e ao Microsoft Entra ID Protection para usar sinais como risco de login e risco do usuário na tomada de decisões de acesso condicional. A Microsoft tem capacidade de monitorar esses sinais e gerar recomendações; os administradores podem vincular o uso da proteção de identidade às políticas de acesso condicional para bloquear ou exigir remediação, cumprindo assim sua responsabilidade de proteger as identidades dos usuários. O acesso para monitorar a atividade dos usuários por meio de logs de acesso e telemetria de acesso em tempo real ajuda na governança e na resposta a incidentes.
Quais governança e treinamento são recomendados para gerenciar políticas de acesso condicional?
A governança eficaz inclui documentar as políticas de acesso condicional, criar um fluxo de trabalho de solicitação de acesso e oferecer treinamento para administradores e equipes de suporte ao helpdesk, garantindo que todos entendam sua responsabilidade no processo. Um tutorial ou currículo de treinamento deve abranger a criação de políticas, os testes e os procedimentos de reversão, e um white paper pode orientar as melhores práticas. A governança também garante que o acesso condicional tenha políticas auditáveis, alinhadas à conformidade e escaláveis para os cenários de acesso em todos os dispositivos, assegurando o acesso correto e a proteção dos dados.