 PT
 English
 Deutsch
 Español
 Français
 Italiano
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Desmistificando as Azure Landing Zones: a analogia do prédio de escritórios
By Mirko Peters ·
Bem-vindo de volta ao blog! Se você já criou algum recurso no Azure, sabe como a nuvem evolui rapidamente. Com apenas alguns cliques ou um script rápido, você pode implantar máquinas virtuais, subir bancos de dados e montar ambientes complexos em minutos. Mas essa velocidade e flexibilidade incríveis podem rapidamente se tornar uma faca de dois gumes. Quando as equipes começam a correr para a nuve
Automatically translated with AI from the original post. Read the English original
Bem-vindo de volta ao blog! Se você já criou algum recurso no Azure, sabe como a nuvem evolui rapidamente. Com apenas alguns cliques ou um script rápido, você pode implantar máquinas virtuais, subir bancos de dados e montar ambientes complexos em minutos. Mas essa velocidade e flexibilidade incríveis podem rapidamente se tornar uma faca de dois gumes. Quando as equipes começam a correr para a nuvem sem um plano sólido, o caos não está longe. Hoje, vamos detalhar um dos conceitos mais importantes da arquitetura em nuvem: a Azure landing zone. E, para simplificar, vamos analisá-lo através de um cenário muito familiar do mundo real: a mudança para um prédio de escritórios novinho em folha.
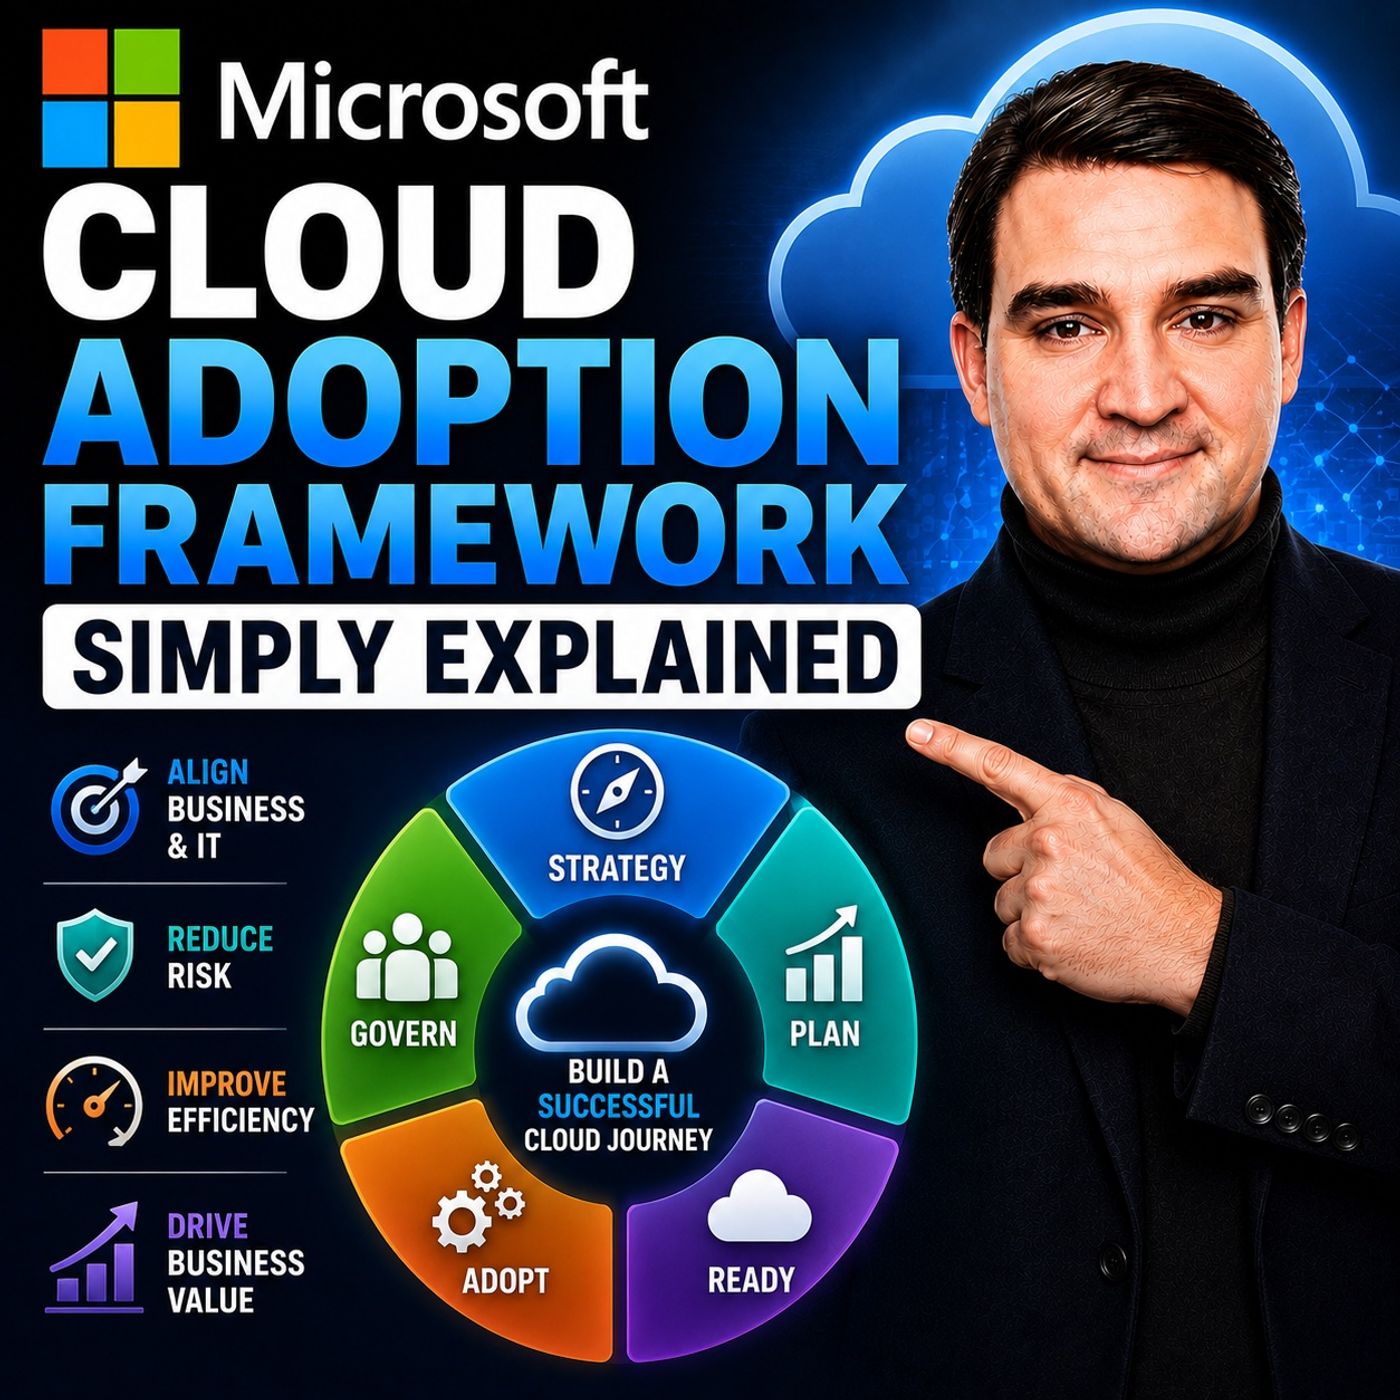
Esta discussão está diretamente ligada ao nosso episódio recente do podcast, Microsoft Cloud Adoption Framework - Simply Explained. Se você ainda não ouviu esse episódio, não deixe de conferir para ter uma visão abrangente de como o Cloud Adoption Framework (CAF) orienta as organizações em toda a sua jornada para a nuvem, desde a estratégia inicial até a gestão contínua. Neste post, vamos focar na fase fundamental "Ready" e explicar o que é, de fato, uma Azure landing zone, por que você precisa dela e como ela mantém sua organização segura, organizada e escalável.
Introdução: por que a nuvem precisa de uma planta
Quando as organizações decidem migrar para a nuvem, o entusiasmo é palpável. A liderança quer inovação, os desenvolvedores querem agilidade, e as equipes de TI querem se libertar do hardware físico ultrapassado. No entanto, migrar para a nuvem sem um plano estruturado é como empacotar toda a sua empresa, jogar as caixas em uma pilha enorme em um terreno vazio e torcer para que cada um construa suas próprias utilidades.
O Azure oferece todos os recursos básicos de que você precisa, mas não os monta automaticamente em uma arquitetura corporativa segura e coesa. Sem barreiras de proteção compartilhadas, uma equipe pode expor bancos de dados publicamente por conveniência, enquanto outra provisiona recursos extremamente caros sem um responsável claro pelos custos. Quando você percebe, ninguém sabe quem é dono do quê, as equipes de segurança estão sempre correndo atrás e os padrões de conformidade vão por água abaixo. É exatamente por isso que a nuvem precisa de uma planta, e é aqui que entra o conceito de landing zone.
A analogia do prédio de escritórios: o que é uma Azure landing zone?
Para entender de verdade uma Azure landing zone, vamos usar a analogia do prédio de escritórios. Imagine que sua empresa está em expansão e alugou um prédio de vários andares, novinho em folha. Você não entregaria as chaves a centenas de funcionários no primeiro dia, apontaria para andares vazios e pediria que cada departamento descobrisse sozinho como fazer a fiação elétrica, a encanação, os sistemas de segurança e as portas.
Se fizesse isso, o departamento de marketing poderia instalar fiação sem aterramento, o financeiro poderia trancar acidentalmente todo mundo para fora da sala de servidores, e o RH poderia deixar a porta da frente completamente destrancada. Então, o que você faz? Contrata profissionais para construir primeiro a infraestrutura básica. Garante que o prédio tenha energia elétrica, água encanada, entradas seguras, saídas de emergência e salas de reunião compartilhadas.
Uma Azure landing zone é simplesmente esse prédio pré-configurado para as suas cargas de trabalho digitais. É um ambiente Azure preparado, que já traz gerenciamento de identidades, rede, linhas de base de segurança e regras de governança configuradas. Quando as equipes de aplicações estiverem prontas para implantar suas cargas de trabalho, elas não precisarão construir uma fundação em nuvem do zero; basta se mudar para um escritório digital pronto, seguro e totalmente funcional.
Os perigos de deixar as equipes construírem do zero
É tentador deixar cada equipe de desenvolvimento criar suas próprias assinaturas do Azure e montar o que quiser. Afinal, isso as capacita a se mover rapidamente, certo? Infelizmente, essa "velocidade" costuma ser uma ilusão que gera uma enorme dívida técnica mais adiante.
Quando cada equipe constrói o próprio ambiente de nuvem do zero, a consistência desaparece. A Equipe A usa uma convenção de nomenclatura, a Equipe B usa outra e a Equipe C não usa nenhuma. Quando ocorre um incidente, descobrir quem é o responsável vira um jogo de detetive frustrante. Além disso, as políticas de segurança ficam fragmentadas. Se a segurança não estiver incorporada à camada fundacional, cada equipe de aplicação precisará lembrar-se de implementar as melhores práticas por conta própria, e o erro humano garante que alguém deixe passar algo crítico. Ao adotar uma abordagem de landing zone centralizada, você elimina trabalho redundante, reduz erros de configuração e garante que toda aplicação comece seu ciclo de vida em uma base segura e sólida.
Protegendo a base: gerenciamento de identidade e acesso
Todo bom prédio comercial precisa de uma recepção de segurança robusta e de um sistema de chave mestra. No mundo físico, você não daria a todos os funcionários a chave mestra do escritório do CEO, do cofre e da sala elétrica. O mundo digital exige exatamente a mesma disciplina.
No Azure, a identidade é o novo perímetro de segurança. Com tecnologia do Microsoft Entra ID, o gerenciamento de identidades controla quem, ou o quê, pode acessar seus recursos digitais. Um princípio central de uma landing zone bem projetada é a implementação do princípio do menor privilégio. Os usuários devem receber somente as permissões exatas necessárias para realizar seu trabalho, nem mais, nem menos. Aplicações e serviços automatizados devem seguir exatamente a mesma regra. Conceder a todos permissões administrativas amplas pode parecer conveniente no primeiro dia, mas aumenta exponencialmente o raio de impacto caso uma conta seja comprometida ou ocorra um simples erro humano.
Instalando as tubulações: fundamentos de rede no Azure
Não é possível ter um prédio comercial funcional sem corredores, portas e encanamento para conectar tudo. De forma semelhante, a rede do Azure determina como suas cargas de trabalho se comunicam entre si, com a internet pública e com seus data centers locais.
Dentro de uma landing zone, os padrões fundamentais de rede são estabelecidos antes que as cargas de trabalho cheguem. Algumas aplicações exigem conectividade privada e rigorosa com bancos de dados internos, sem nunca tocar na internet pública. Outros sistemas, como aplicações web voltadas para clientes, precisam de acesso público controlado. Sem uma estratégia de rede centralizada definida na sua landing zone, as equipes vão montar redes virtuais, VPNs e conexões de peering de forma desordenada, criando uma teia ingerenciável de tráfego, vulnerável a erros de configuração e lacunas de segurança.
Mantendo a ordem: governança e Azure Policy
Mesmo na cultura corporativa mais colaborativa, regras são necessárias para que as coisas funcionem bem. No Azure, essas regras são aplicadas por meio de ferramentas de governança, como o Azure Policy, e de uma organização adequada dos recursos.
O Azure permite organizar seu ambiente usando grupos de gerenciamento, assinaturas e grupos de recursos. Mas organização sozinha não basta; você precisa de barreiras de proteção ativas. O Azure Policy funciona como seu guarda de segurança automatizado. Se sua organização exige tags específicas em todos os recursos para controle de custos e de responsabilidade, o Azure Policy pode avaliar automaticamente as implantações e bloquear qualquer uma que não esteja em conformidade. Se você quiser restringir as implantações a regiões geográficas específicas por questões de conformidade com a residência de dados, a política faz isso automaticamente. O objetivo não é atrasar as pessoas nem dificultar o uso do Azure; o objetivo é prevenir erros previsíveis e, ao mesmo tempo, oferecer às equipes um caminho claro e em conformidade para implantar suas cargas de trabalho.
Landing zones de plataforma vs. de aplicação
À medida que sua presença na nuvem cresce, a arquitetura da landing zone evoluirá naturalmente para separar responsabilidades compartilhadas. É aqui que a distinção entre landing zones de plataforma e landing zones de aplicação se torna essencial.
Uma landing zone de plataforma fornece os serviços compartilhados nos quais toda a empresa depende. Isso inclui gerenciamento centralizado de identidades, conectividade de rede principal, monitoramento de segurança e sistemas de backup. Já as landing zones de aplicação são espaços dedicados onde vivem cargas de trabalho individuais ou unidades de negócio. Por exemplo, o seu portal de e-commerce voltado ao cliente e a sua aplicação interna de folha de pagamento podem operar em landing zones de aplicação separadas. No entanto, ambas utilizam exatamente os mesmos serviços de plataforma subjacentes para identidade, governança e rede. Essa separação de responsabilidades garante que as equipes de aplicação possam se concentrar em desenvolver um bom software, enquanto a equipe de plataforma mantém uma base segura e estável.
Não construa tudo no primeiro dia: evoluindo o seu ambiente de nuvem
Ao olhar para os diagramas de arquitetura de nuvem corporativa fornecidos pela Microsoft, é fácil se sentir sobrecarregado. Eles costumam apresentar redes complexas, múltiplas camadas de segurança e automação avançada, o que pode fazer a jornada para a nuvem parecer uma montanha enorme e intransponível.
O segredo é este: você não precisa de todos os componentes de nível corporativo logo no primeiro dia. Se a sua organização for menor, você não precisa de uma rede hub-and-spoke extensa e multirregional antes de implantar a sua primeira máquina virtual. A sua landing zone deve atender aos requisitos reais de hoje, com flexibilidade para escalar amanhã. Comece com as bases essenciais de que você realmente precisa, implante algumas cargas de trabalho representativas, aprenda com a experiência e itere. Uma landing zone não é um monólito estático; é um ambiente vivo que cresce e amadurece junto com as necessidades do seu negócio.
Conclusão: mudando-se para o seu novo escritório digital
Adotar a nuvem é muito mais do que uma migração técnica: é uma jornada de transformação. Entrar no Azure às pressas, sem um plano, ou deixar que cada equipe construa suas próprias fundações do zero é receita certa para vulnerabilidades de segurança, estouro de orçamento e dores de cabeça administrativas. Ao aplicar os conceitos do Cloud Adoption Framework e implantar landing zones do Azure bem projetadas, você consegue construir um escritório digital seguro, organizado e preparado para escalar.
Para se aprofundar ainda mais neste tema e aprender a planejar, preparar e governar o seu ambiente de nuvem de forma eficaz, não deixe de ouvir o episódio completo, Microsoft Cloud Adoption Framework - Simply Explained. Obrigado por ler, e nos vemos no próximo episódio!