 PT
 English
 Deutsch
 Español
 Français
 Italiano
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
2025-12-25
Corrija o desvio de conformidade do Microsoft 365 além dos painéis verdes

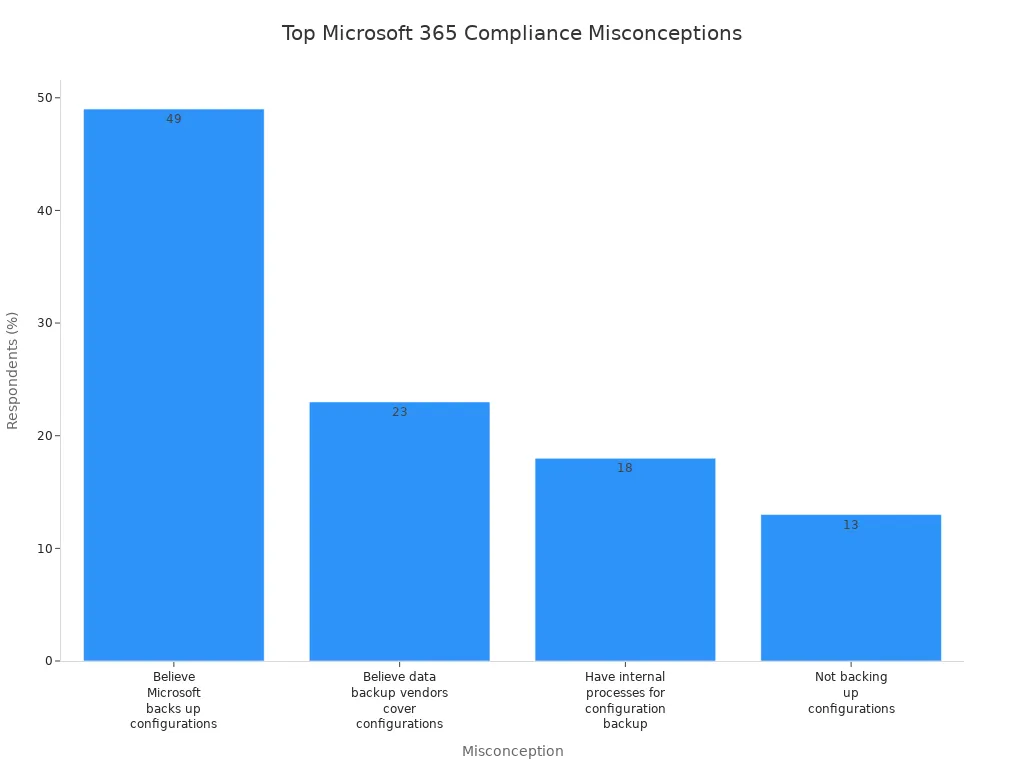
Microsoft 365 as políticas de conformidade podem frequentemente induzir ao erro. Você pode achar que tudo está em ordem só porque os painéis mostram indicadores verdes. No entanto, essa percepção mascara um problema mais profundo conhecido como o ciclo temporal da conformidade. Compreender este conceito é crucial. Ele revela que, embora as suas políticas possam parecer eficazes, podem não representar uma governação e segurança reais. Inquéritos recentes destacam conceções erradas comuns, como o facto de 49% dos inquiridos acreditarem que a Microsoft faz cópias de segurança das configurações. Tais equívocos podem levar a lacunas significativas de conformidade.
Principais Conclusões
-
Indicadores de conformidade enganosos podem criar uma falsa sensação de segurança. Não confie apenas nas luzes verdes dos painéis.
-
O ciclo temporal da conformidade prende as organizações num ciclo de mal-entendidos. Liberte-se aprofundando o seu estado de conformidade.
-
As auditorias regulares são essenciais. Avalie a sua postura de conformidade para identificar vulnerabilidades antes que levem a violações.
-
A deriva das políticas pode expor a sua organização a riscos. Reveja regularmente as definições para garantir que estão alinhadas com as normas de conformidade.
-
A monitorização contínua é crucial. Ajuda a detetar acessos não autorizados e fugas de dados em tempo real.
-
Utilize ferramentas de automação para reforçar a conformidade. Reduzem os erros manuais e fornecem informações em tempo real sobre o seu estado de conformidade.
-
Eduque a sua equipa sobre conformidade. A formação regular promove uma cultura de vigilância e ajuda a mitigar ameaças internas.
-
A governação proativa é fundamental. Integre a conformidade nas operações diárias para proteger a sua organização de potenciais ameaças.
Explicação do Ciclo Temporal da Conformidade
Indicadores de Conformidade Enganosos
Pode confiar nos painéis de conformidade do Microsoft 365 porque mostram luzes verdes e execuções bem-sucedidas das políticas. No entanto, estes indicadores podem induzi-lo em erro. O sistema gera frequentemente alertas genéricos que não revelam o quadro completo. Por exemplo, alguns alertas apenas avisam ou bloqueiam com base em assinaturas amplas, o que significa que podem não detetar ameaças específicas ou produzir falsos positivos. Pode também ver exclusões ou indicadores personalizados de "permitir", concebidos para evitar falsos alarmes. Embora estes ajudem a reduzir o ruído, podem ocultar problemas reais de segurança. Isto cria uma falsa sensação de segurança, levando-o a acreditar que os seus dados e políticas estão totalmente protegidos quando persistem lacunas.
As ferramentas de conformidade da Microsoft focam-se no que existe no sistema, nem sempre no que deveria ser preservado ou protegido. Isto significa que os indicadores refletem os estados atuais, mas não medem comportamentos nem padrões de risco. Pode pensar que a sua governação é sólida porque os painéis assim o indicam, mas a realidade pode ser diferente. A incapacidade de bloquear certas aplicações da Microsoft devido às suas assinaturas complica ainda mais a precisão dos alertas. Estes fatores combinam-se para criar sinais de conformidade enganosos que mascaram a verdadeira conformidade de segurança.
Consequências do Ciclo Temporal
Este ciclo de indicadores de conformidade enganosos forma aquilo que chamamos o ciclo temporal da conformidade. Vê luzes verdes, assume que está tudo bem e deixa de investigar mais a fundo. Entretanto, os dados afastam-se das suas políticas de governação previstas. As violações podem ocorrer silenciosamente porque o sistema não as assinala corretamente. A sua conformidade regulamentar pode ficar comprometida sem que tenha conhecimento, expondo a sua organização a coimas e a danos reputacionais.
O ciclo temporal da conformidade prende-o num ciclo em que as políticas parecem eficazes, mas falham em aplicar a segurança em tempo real. Pode não detetar alterações críticas aos dados ou acessos não autorizados porque os indicadores não captam estes eventos com precisão. Com o tempo, isto conduz a lacunas de governação que crescem sem serem notadas. Quanto mais tempo permanecer neste ciclo, mais difícil será sair dele e restaurar a verdadeira conformidade.
Para sair deste ciclo, tem de olhar além dos indicadores superficiais. Concentre-se na medição de comportamentos, como os rácios de criação de dados, as taxas de sucesso de sobrevivência e os rácios de cobertura de descoberta. Estas métricas revelam o grau de proteção que as suas políticas oferecem aos dados ao longo do tempo. Precisa de monitorização e aplicação contínuas alinhadas com os seus requisitos de conformidade. Só assim poderá garantir que o seu ambiente Microsoft 365 cumpre as normas de segurança e regulamentares sem cair em sinais de conformidade enganosos.
Nota: Confiar apenas nos painéis de conformidade pode colocar em risco os seus dados e a sua governação. Tome medidas proativas para verificar e aplicar as suas políticas para além do que os indicadores mostram.
Causas dos Problemas de Conformidade
Deriva das Políticas
Definição e Exemplos
A deriva das políticas ocorre quando as definições do seu Microsoft 365 se afastam gradualmente das normas de conformidade estabelecidas. Esta deriva pode acontecer devido a vários fatores, incluindo:
-
Alterações não autorizadas ou manuais às definições, como a partilha com convidados no Teams.
-
Alterações às políticas de identidade e acesso que enfraquecem a segurança.
-
Edições diretas em ambientes de produção sem seguir um pipeline de alterações controlado.
-
Falta de aprovações de múltiplas partes e de cópias de segurança adequadas das configurações.
Estas ações podem levar a falhas de conformidade significativas. De facto, a investigação indica que 45% dos incidentes de segurança resultam de configurações incorretas, o que destaca a importância de manter uma aderência rigorosa às políticas.
Impacto na Conformidade
Quando ocorre deriva das políticas, arrisca expor a sua organização a violações de dados e a sanções regulamentares. A ausência de supervisão pode criar vulnerabilidades que agentes maliciosos podem explorar. Deve manter-se vigilante e rever regularmente as suas políticas para garantir que estão alinhadas com os seus objetivos de conformidade.
Lacunas na Aplicação em Tempo Real
Importância da Monitorização
A monitorização eficaz é crucial para manter a conformidade de segurança no Microsoft 365. Sem supervisão em tempo real, pode não detetar alterações críticas ou tentativas de acesso não autorizadas. Esta falta de visibilidade pode levar a lacunas de governação que comprometem os esforços de proteção de dados da sua organização.
Ferramentas para uma Aplicação Eficaz
A utilização das ferramentas certas pode ajudá-lo a colmatar estas lacunas de aplicação. Considere implementar soluções que ofereçam capacidades contínuas de monitorização e alerta. Estas ferramentas podem ajudá-lo a d
Apple Podcasts · Spotify · YouTube · YouTube Music
Fix Microsoft 365 Compliance Drift Beyond Green Dashboards (English)