 RU
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Українська
 العربية
 עברית
 日本語
 한국어
Разбираем Azure landing zone: аналогия с офисным зданием
By Mirko Peters ·
Добро пожаловать обратно в блог! Если вы когда-либо развёртывали ресурс в Azure, то знаете, насколько быстро движется облако. Буквально за несколько кликов или короткий скрипт можно развернуть виртуальные машины, поднять базы данных и собрать сложные среды за считаные минуты. Но эта потрясающая скорость и гибкость могут легко обернуться палкой о двух концах. Когда команды начинают спешно переходит
Automatically translated with AI from the original post. Read the English original
Добро пожаловать обратно в блог! Если вы когда-либо развёртывали ресурс в Azure, то знаете, насколько быстро движется облако. Буквально за несколько кликов или короткий скрипт можно развернуть виртуальные машины, поднять базы данных и собрать сложные среды за считаные минуты. Но эта потрясающая скорость и гибкость могут легко обернуться палкой о двух концах. Когда команды начинают спешно переходить в облако без продуманного плана, хаос не заставляет себя ждать. Сегодня мы разбираем одну из самых важных концепций облачной архитектуры: Azure landing zone. Чтобы всё было просто, рассмотрим её на очень знакомом примере из реальной жизни, а именно на переезде в новое офисное здание.
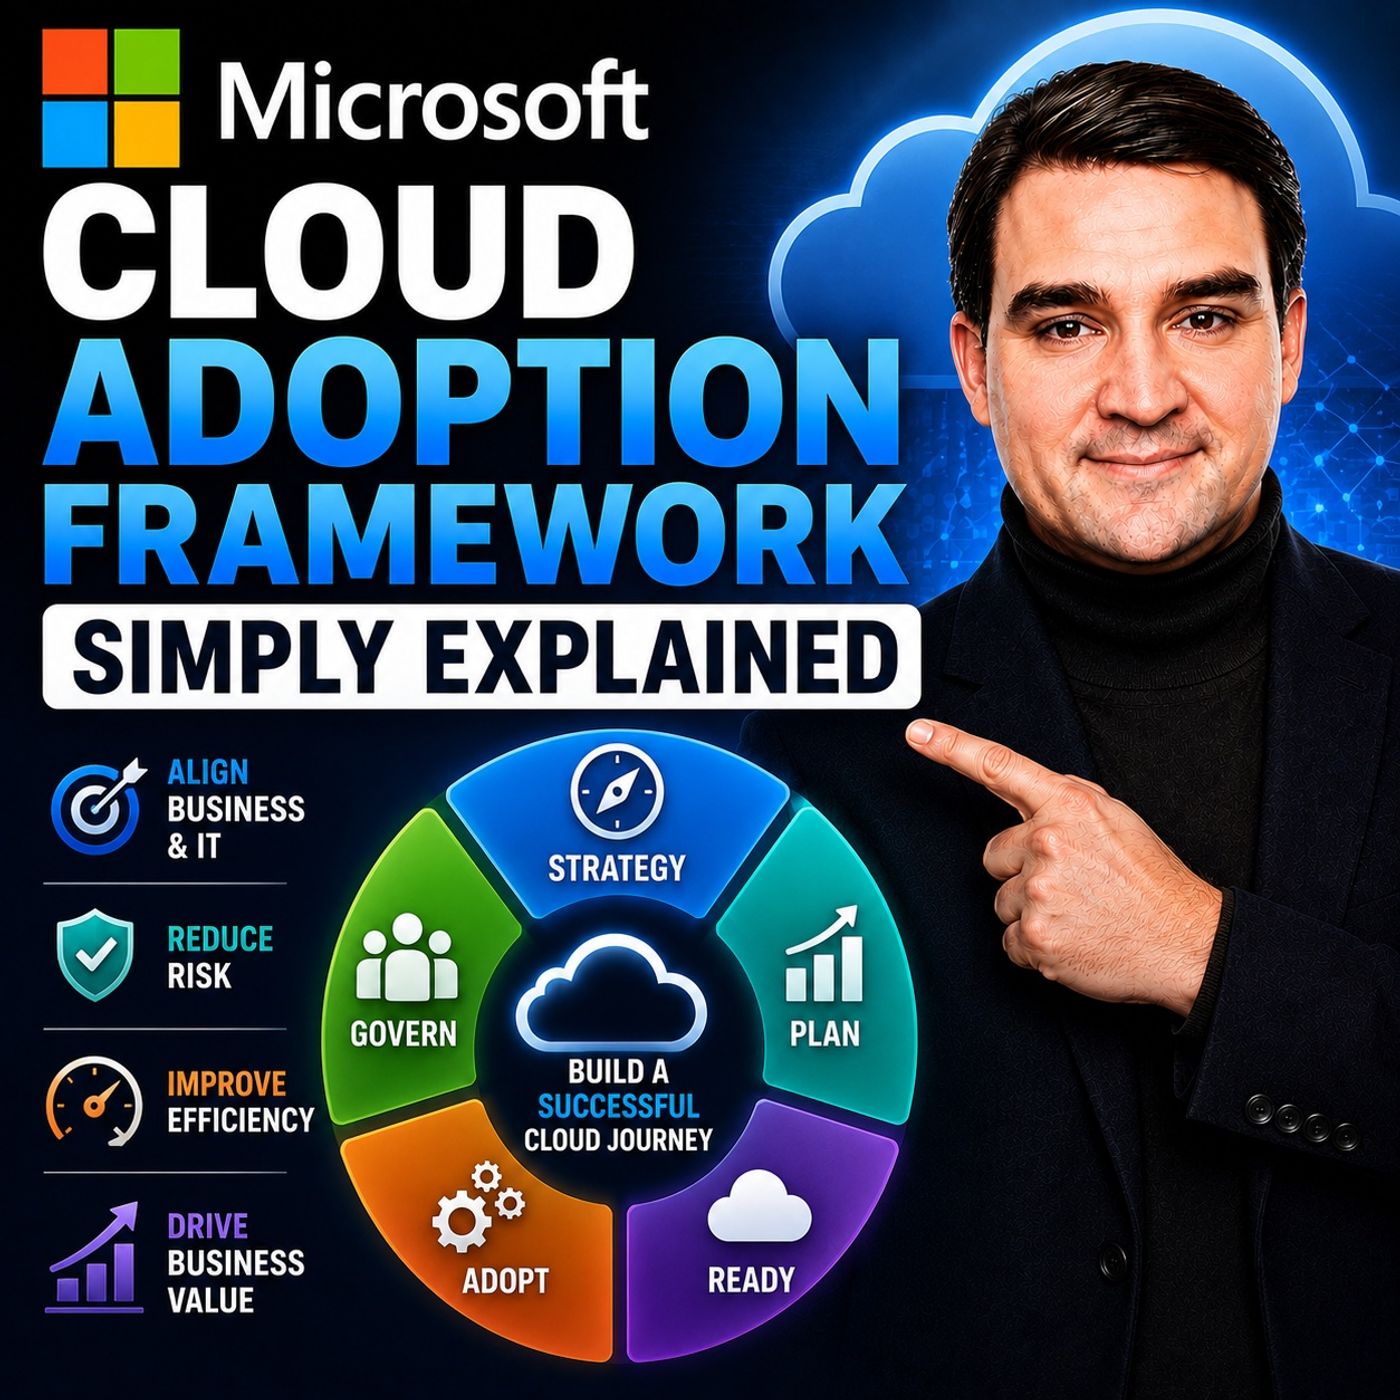
Этот материал напрямую связан с нашим недавним выпуском подкаста Microsoft Cloud Adoption Framework - Simply Explained. Если вы ещё не слушали этот выпуск, обязательно послушайте его, чтобы получить полное представление о том, как Cloud Adoption Framework (CAF) сопровождает организации на всём пути к облаку: от первоначальной стратегии до постоянного управления. В этом посте мы подробнее разберём фундаментальную фазу «Ready», выясним, что такое Azure landing zone на самом деле, зачем она нужна и как помогает сделать вашу организацию безопасной, упорядоченной и масштабируемой.
Введение: зачем облаку нужен план
Когда организации только решают перейти в облако, энтузиазм поистине ощутим. Руководство ждёт инноваций, разработчики хотят гибкости, а ИT-команды мечтают избавиться от устаревшего физического оборудования. Однако переход в облако без структурированного плана похож на то, как если бы вы упаковали всю компанию, свалили коробки огромной кучей на пустующем участке и понадеялись, что каждый сам построит себе коммунальные сети.
Azure даёт все необходимые сырьевые ресурсы, но не собирает их автоматически в безопасную, целостную корпоративную архитектуру. Без общих ограничителей одна команда может открыть базы данных в публичный доступ ради удобства, а другая развернёт дорогостоящие ресурсы без понятной ответственности за затраты. Не успеете оглянуться, как никто не будет знать, кто за что отвечает, службы безопасности начнут догонять уходящий поезд, а требования соответствия окажутся под угрозой. Именно поэтому облаку нужен план, и здесь на сцену выходит концепция landing zone.
Аналогия с офисным зданием: что такое Azure landing zone?
Чтобы по-настоящему понять Azure landing zone, воспользуемся аналогией с офисным зданием. Представьте, что ваша компания расширяется и арендует новое многоэтажное офисное здание. Вы ведь не станете в первый же день раздавать ключи сотням сотрудников, показывать на пустые этажи и говорить каждому отделу самому разбираться с электропроводкой, водопроводом, системами безопасности и дверями.
Если так поступить, отдел маркетинга может смонтировать проводку без заземления, финансисты случайно закроют всем доступ к серверной, а HR оставит входные двери полностью незапертыми. Что же вы делаете вместо этого? Нанимаете профессионалов, которые сначала возводят базовую инфраструктуру. Они обеспечивают здание электричеством, водой, защищёнными входами, аварийными выходами и общими переговорными.
Azure landing zone — это, по сути, та самая заранее подготовленная офисная среда для ваших цифровых нагрузок. Это готовое окружение Azure, в котором уже настроены управление идентификацией, сеть, базовые требования безопасности и правила управления. Когда команды приложений готовы развернуть свои нагрузки, им не нужно строить облачный фундамент с нуля: достаточно переехать в готовый, защищённый и полностью работоспособный цифровой офис.
Опасности самостоятельного построения командами
Соблазн велик: позволить отдельным командам разработки создавать собственные подписки Azure и строить всё, что они хотят. Ведь это даёт им возможность двигаться быстро, не так ли? К сожалению, такая «скорость» обычно оказывается иллюзией, которая позже порождает серьёзный технический долг.
Когда каждая команда строит собственную облачную среду с нуля, единообразие исчезает. Команда A использует одно соглашение об именовании, команда B — другое, а команда C не использует никакого. Когда случается инцидент, выяснить, кто отвечает за ресурс, становится утомительной детективной историей. Кроме того, политики безопасности становятся фрагментированными. Если безопасность не заложена в фундаментальный уровень, каждой команде приложения приходится самостоятельно помнить о применении лучших практик, а человеческая ошибка гарантирует, что кто-то упустит что-то важное. Внедряя централизованный подход на основе посадочной зоны (landing zone), вы устраняете избыточную работу, снижаете количество ошибок конфигурации и гарантируете, что каждое приложение начинает свой жизненный цикл на безопасной и надёжной основе.
Защита фундамента: управление идентификацией и доступом
Каждому хорошему офисному зданию нужны надёжная служба безопасности и система мастер-ключей. В физическом мире вы не станете давать каждому сотруднику мастер-ключ от кабинета генерального директора, сейфа и электрощитовой. В цифровом мире требуется та же самая дисциплина.
В Azure идентификация — это новый периметр безопасности. Основанное на Microsoft Entra ID управление идентификацией определяет, кто или что может получить доступ к вашим цифровым ресурсам. Ключевой принцип хорошо спроектированной посадочной зоны — принцип наименьших привилегий. Пользователи должны получать только те разрешения, которые необходимы для выполнения их работы, и ничего сверх этого. Приложения и автоматизированные сервисы должны следовать тому же правилу. Выдача всем широких административных разрешений может казаться удобной на первый день, но она многократно увеличивает радиус поражения в случае компрометации учётной записи или простой человеческой ошибки.
Прокладка коммуникаций: основы сетевого взаимодействия в Azure
Без коридоров, дверей и систем водоснабжения, которые соединяют всё между собой, офисное здание не может функционировать. Аналогично, сетевая архитектура Azure определяет, как ваши рабочие нагрузки взаимодействуют друг с другом, с общедоступным интернетом и с вашими локальными центрами обработки данных.
В рамках посадочной зоны базовые сетевые шаблоны задаются до того, как появятся рабочие нагрузки. Некоторым приложениям необходимо строго приватное подключение к внутренним базам данных без какого-либо выхода в публичный интернет. Другим системам, например клиентским веб-приложениям, нужен контролируемый публичный доступ. Без централизованной сетевой стратегии, заданной в посадочной зоне, команды будут хаотично связывать виртуальные сети, VPN и пиринговые подключения, создавая неуправляемую паутину трафика, уязвимую для ошибок конфигурации и пробелов в безопасности.
Поддержание порядка: управление и Azure Policy
Даже в самой коллаборативной корпоративной культуре правила необходимы, чтобы всё работало слаженно. В Azure эти правила обеспечиваются инструментами управления, такими как Azure Policy, и продуманной организацией ресурсов.
Azure позволяет организовать среду с помощью групп управления, подписок и групп ресурсов. Но одной организации недостаточно: нужны активные ограничители. Azure Policy выполняет роль автоматизированного охранника безопасности. Если в вашей организации требуются определённые теги для каждого ресурса в целях учёта затрат и ответственности, Azure Policy может автоматически проверять развёртывания и блокировать всё, что не соответствует требованиям. Если вы хотите ограничить развёртывание определёнными географическими регионами для соблюдения требований к размещению данных, политика сделает это автоматически. Цель не в том, чтобы замедлять людей или усложнять работу с Azure; цель — предотвращать предсказуемые ошибки и при этом давать командам понятный, соответствующий требованиям путь для развёртывания их рабочих нагрузок.
Посадочные зоны платформы и приложений
По мере роста облачной инфраструктуры архитектура посадочной зоны естественным образом будет развиваться, разделяя общие обязанности. Именно здесь становится важным различие между посадочными зонами платформы и посадочными зонами приложений.
Платформенная зона посадки предоставляет общие сервисы, на которые опирается вся организация: централизованное управление удостоверениями, базовое сетевое подключение, мониторинг безопасности и системы резервного копирования. Зоны посадки приложений, в свою очередь, представляют собой выделенные пространства, где работают отдельные рабочие нагрузки или бизнес-подразделения. Например, клиентский портал электронной коммерции и внутреннее приложение для расчёта зарплаты могут работать в разных зонах посадки приложений. При этом оба используют одни и те же базовые платформенные сервисы для удостоверений, управления и сети. Такое разделение ответственности позволяет командам разработки сосредоточиться на создании качественного ПО, а платформенной команде — поддерживать безопасную и стабильную основу.
Не всё нужно строить в первый день: развитие вашей облачной среды
Когда смотришь на эталонные схемы облачной архитектуры корпоративного уровня от Microsoft, легко почувствовать себя подавленным. На них часто изображены сложные сети, многоуровневая защита и продвинутая автоматизация, из-за которых облачный путь кажется огромной и непреодолимой горой.
Вот в чём секрет: в первый день вам не нужны все корпоративные компоненты. Если вы работаете в небольшой организации, вам не нужна разветвлённая многорегиональная топология hub-and-spoke до развёртывания первой виртуальной машины. Зона посадки должна соответствовать вашим актуальным требованиям с учётом возможности масштабирования в будущем. Начните с базовых основ, которые действительно нужны, разверните несколько типовых рабочих нагрузок, извлеките уроки из опыта и продолжайте совершенствовать среду. Зона посадки — это не статичный монолит, а живая среда, которая растёт и развивается вместе с потребностями бизнеса.
Заключение: переезд в новый цифровой офис
Переход в облако — это гораздо больше, чем техническая миграция: это процесс трансформации. Поспешный переход в Azure без плана или когда команды создают собственные основы с нуля, почти гарантированно ведёт к уязвимостям безопасности, превышению бюджета и административным проблемам. Используя концепции Cloud Adoption Framework и развёртывая продуманные зоны посадки Azure, вы сможете построить цифровой офис, который будет безопасным, организованным и готовым к масштабированию.
Чтобы глубже разобраться в этой теме и узнать, как эффективно планировать, готовить и управлять облачной средой, обязательно послушайте наш полный выпуск: Microsoft Cloud Adoption Framework - Simply Explained. Спасибо за чтение, и увидимся в следующем выпуске!