 RU
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Українська
 العربية
 עברית
 日本語
 한국어
Почему ваша модель гибридной безопасности создаёт опасные слепые зоны
By Mirko Peters ·
Добро пожаловать в подкаст и в наше продолжающееся глубокое погружение в архитектуру безопасности предприятия. Если вы управляете современной ИТ-средой, вы почти наверняка работаете в гибридном мире. Но, как мы разбираем в последнем выпуске, у этой гибридной реальности есть скрытая цена: пропущенные угрозы, выгорание аналитиков и расширяющиеся слепые зоны. В этом посте мы развиваем эти темы и разб
Automatically translated with AI from the original post. Read the English original
Добро пожаловать в подкаст и в наше продолжающееся глубокое погружение в архитектуру безопасности предприятия. Если вы управляете современной ИТ-средой, вы почти наверняка работаете в гибридном мире. Но, как мы разбираем в последнем выпуске, у этой гибридной реальности есть скрытая цена: пропущенные угрозы, выгорание аналитиков и расширяющиеся слепые зоны. В этом посте мы развиваем эти темы и разбираем, почему традиционные модели гибридной безопасности дают сбои и как современные организации закрывают этот разрыв.
Чтобы сразу перейти к аудиоверсии этого обсуждения, послушайте рекомендуемый выпуск подкаста: Unify Hybrid Security with Microsoft Defender XDR.
Недостатки гибридной модели безопасности
Сложность и изолированные системы
Множество панелей мониторинга
Гибридные модели безопасности часто приводят к операционной сложности. Вы можете оказаться в ситуации, когда управляете несколькими панелями мониторинга от разных поставщиков, каждая из которых показывает данные в своём формате и с разными возможностями. Такая фрагментация усложняет вашу позицию в области безопасности. Необходимость объединить эти изолированные инструменты создаёт серьёзные трудности. Например, гибридным средам нужно распространять средства контроля безопасности как на локальную, так и на облачную инфраструктуру. Такая двойная ответственность может перегрузить команды безопасности, ведь им нужно обеспечивать единообразные политики и устранять пробелы в интеграции.
- Сложность интеграции: объединение множества инструментов безопасности разных поставщиков может быть технически непростой задачей. У каждого инструмента свои API и форматы данных, поэтому создать согласованную платформу безопасности трудно.
- Пробелы в видимости: несогласованные форматы телеметрии могут замедлять обнаружение угроз и реагирование на них. Ожидается, что к 2026 году гибридные облачные стратегии примет значительное большинство организаций (75 %), однако только 23 % сообщают, что имеют полную видимость своих облачных сред.
Разрозненные инструменты
Опора на изолированные инструменты в гибридных моделях безопасности повышает вероятность несогласованных политик. Такая несогласованность может привести к пропущенным угрозам и задержкам в реагировании на инциденты. Когда инструменты безопасности плохо взаимодействуют, вы рискуете создать слепые зоны в своей защите. Сложность управления этими инструментами может привести к отсутствию полной видимости, и атаки получают возможность эксплуатировать разрывы между различными доменами.
Пропущенные угрозы
Усталость от оповещений
Усталость от оповещений — критическая проблема в гибридных средах безопасности. Организации получают в среднем почти 3 000 оповещений системы безопасности ежедневно. Несмотря на снижение их объёма в последние годы, 63 % оповещений по-прежнему остаются без внимания. Такой огромный поток может привести к тому, что аналитики центра операций безопасности (SOC) пропустят реальные угрозы. Исследования показывают, что усталость от оповещений увеличивает среднее время обнаружения (MTTD) и среднее время реагирования (MTTR), повышая риск взлома.
- Влияние на реагирование: усталость от оповещений приводит к миллиардным затратам на сортировку и к выгоранию аналитиков. По мере того как организации внедряют всё больше средств обнаружения, проблема усугубляется и создаёт бреши, которыми можно воспользоваться.
Недостаток видимости
Недостаток видимости в гибридных средах напрямую способствует пропуску угроз. Фрагментированная видимость повышает вероятность несогласованных политик и задержек в реагировании на инциденты. Опора на несколько инструментов безопасности может затруднять управление безопасностью в гибридных облачных средах. В недавнем отчёте отмечалось, что организациям часто сложно справляться с пересекающимися функциями и ручными процессами, а это может приводить к пропущенным угрозам.
| Тип данных | Статистика |
|---|---|
| Частота внутренних угроз | 74% организаций сообщают о росте числа атак изнутри. |
| Серьёзность ущерба | Внутренние угрозы наносят в 20 раз больший ущерб, чем внешние. |
| Средняя стоимость утечки | 4,5 млн долларов за одну утечку. |
Почему Defender XDR необходим
Единое решение для безопасности
Интеграция инструментов
Defender XDR предоставляет единое решение для безопасности, которое объединяет различные направления защиты и закрывает пробелы, возникающие из-за изолированных инструментов. Объединяя защиту почты, удостоверений, конечных точек и облачных приложений, Defender XDR обеспечивает согласованный подход к безопасности. Такая интеграция позволяет эффективнее управлять угрозами во всей вашей цифровой инфраструктуре.
- Ключевые преимущества интеграции:
- Устраняет пробелы в защите между различными направлениями безопасности.
- Повышает видимость потенциальных угроз, что ускоряет их обнаружение и реагирование.
- Снижает сложность за счёт единого интерфейса для мониторинга и управления безопасностью.
Единая панель Defender XDR позволяет отслеживать всю цифровую среду из одного интерфейса. Такой целостный взгляд критически важен для эффективного отслеживания инцидентов: вы быстро выявляете угрозы и реагируете на них, не переключаясь между несколькими панелями.
| Функция | Польза |
|---|---|
| Централизованная видимость | Обеспечивает единое представление об угрозах на всех точках доступа, повышая точность обнаружения. |
| Автоматизированное расследование | Реагирует на угрозы с машинной скоростью, значительно сокращая время реакции. |
| Оптимизированное управление инцидентами | Устраняет необходимость переключаться между несколькими платформами, оптимизируя рабочие процессы для более быстрого реагирования. |
Комплексное управление инцидентами
С Defender XDR управление инцидентами становится эффективнее. Платформа позволяет упростить рабочие процессы и настроить реагирование в соответствии с потребностями организации. Такая гибкость помогает адаптировать автоматические действия: от немедленной изоляции угроз до оповещений для дальнейшего расследования.
- Преимущества комплексного управления:
- Настраиваемые рабочие процессы повышают эффективность реагирования на инциденты.
- Автоматические действия сокращают ручное вмешательство, позволяя команде сосредоточиться на стратегических задачах.
- Защита в реальном времени обеспечивает своевременное устранение угроз и снижает риск утечек.
Проактивное реагирование на угрозы
Автоматические действия
Defender XDR автоматизирует реагирование на угрозы, объединяя данные из различных источников безопасности. Это позволяет быстро локализовать угрозу и устранить последствия, значительно сокращая необходимость ручного вмешательства. В отличие от традиционных гибридных моделей безопасности, которые часто работают изолированно, Defender XDR упрощает процесс реагирования и делает его эффективнее.
- Влияние автоматизации:
- Быстрое реагирование означает меньше успешных атак.
- Автоматизация снижает нагрузку на команды безопасности и позволяет эффективнее распределять ресурсы.
Обнаружение в реальном времени
Обнаружение в реальном времени — основа возможностей Defender XDR. Платформа непрерывно отслеживает вашу среду и выявляет угрозы по мере их появления. Такой проактивный подход позволяет быстро реагировать и minimizировать возможный ущерб.
- Выводы из практического кейса:
Кейс Инструмент обнаружения Время первичного обнаружения Время локализации Количество затронутых конечных точек Атака программ-вымогателей EDR 20 мин 2 ч 150 Атака программ-вымогателей XDR 10 мин 30 мин 50 Внутренняя угроза EDR 15 мин 1 ч 2 ГБ Внутренняя угроза XDR 5 мин 20 мин 0 ГБ
Эти статистические данные наглядно показывают эффективность Defender XDR в сокращении времени обнаружения и локализации, демонстрируя его превосходство над традиционными моделями.
Финансовые последствия гибридной безопасности
Скрытые расходы
Неэффективность реагирования
Гибридные среды безопасности часто приводят к скрытым затратам, которые могут существенно повлиять на ваш бюджет. Неэффективность реагирования может возникать по разным причинам, включая сложность управления множеством инструментов и необходимость постоянного мониторинга. Исследования показывают, что 94% организаций отмечают потери в расходах на публичное облако. Почти половина оценивает, что более 25% бюджета теряется из-за неэффективности.
- Распространённые причины неэффективности:
- Скрытые затраты, связанные с облачными сервисами, например плата за исходящий трафик и за API-запросы, часто остаются незамеченными.
- Управление гибридными средами требует нескольких сетевых подключений, что может увеличивать операционные расходы.
| Скрытая статья расходов | Описание |
|---|---|
| Проблемы масштабирования | По мере роста потребностей в безопасности традиционные системы часто требуют значительных инвестиций в дополнительное оборудование и сложные конфигурации для расширения, что приводит к непредвиденным расходам. |
| Постоянное обслуживание | Поддержка традиционных систем требует постоянных затрат на обслуживание, управление данными и возможные обновления, которые со временем накапливаются. |
| Расходы на мониторинг сотрудниками | Необходимость для персонала отслеживать потоки событий увеличивает расходы на оплату труда и отвлекает ресурсы от других задач, добавляя к общей стоимости поддержания безопасности. |
| Проблемы кибербезопасности | Обеспечение безопасности традиционных систем требует постоянного мониторинга и обновлений, что может быть дорогим и сложным и приводить к росту операционных расходов. |
| Плата за лицензии на ПО | Традиционные системы часто предполагают регулярные платежи за обновления программного обеспечения и дополнительные функции, что может существенно повлиять на совокупную стоимость владения. |
Отток ресурсов
Отток ресурсов, связанный с гибридной безопасностью, может быть значительным. Организации часто вынуждены выделять больше сотрудников и финансовых средств на управление разрозненными системами. Это отвлечение не даёт вам сосредоточиться на стратегических инициативах.
- Ключевые статистические данные:
- 62% ИТ-руководителей в прошлом году превысили бюджеты на облачное хранилище, при этом 49% общих счетов за объектное облачное хранилище пошли на оплату комиссий, а не на ёмкость хранения.
- Организации, использующие несколько облачных сервисов, часто сталкиваются с операционной неэффективностью, что ведёт к росту затрат.
Экономия с Defender XDR
Снижение рисков взлома
Переход на Microsoft Defender XDR может привести к существенной экономии за счёт снижения рисков взлома. Возможности платформы по обнаружению в реальном времени позволяют быстрее выявлять и локализовать угрозы. Такой проактивный подход минимизирует финансовые последствия инцидентов безопасности.
| Аспект вклада | Пояснение |
|---|---|
| Более быстрые MTTD/MTTR | Корреляция на основе ИИ и автоматическая локализация помогают обнаруживать и сдерживать угрозы до их эскалации. |
| Снижение риска взлома и заражения программами-вымогателями | Раннее обнаружение аномалий ограничивает боковое перемещение и снижает последствия атак. |
| Более высокая отдача от существующих инструментов | XDR объединяет существующие платформы безопасности, повышая их эффективность без дополнительных затрат. |
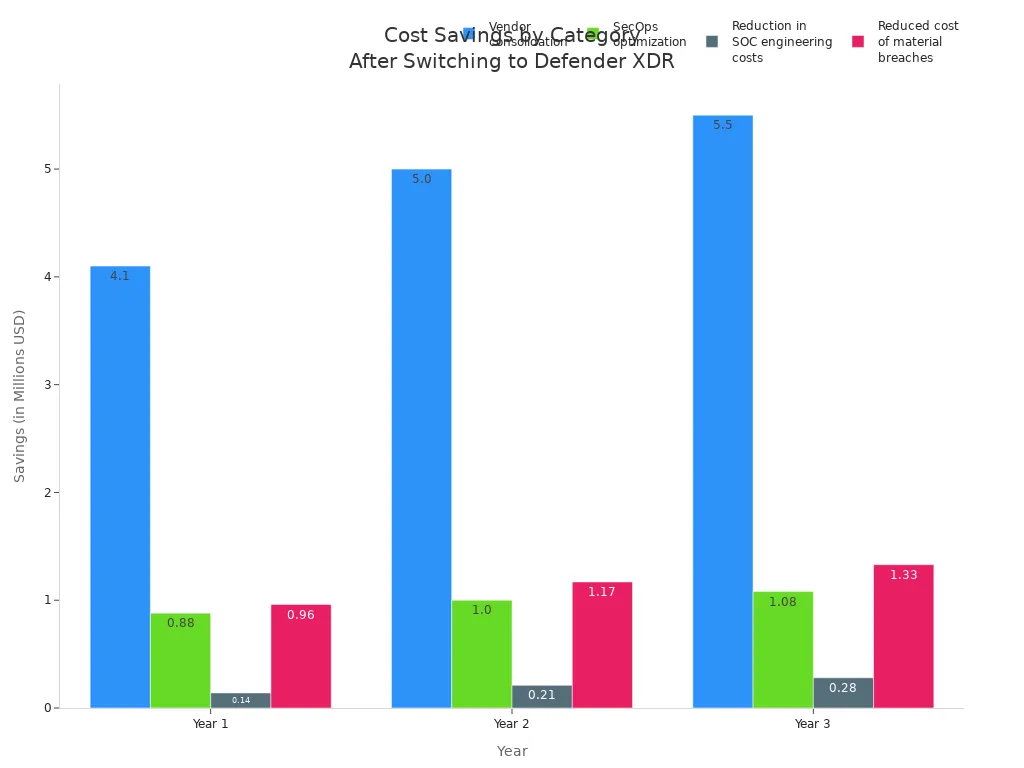
Организации, перешедшие на Defender XDR, сообщают о существенной экономии. За три года суммарная приведённая стоимость с учётом рисков составляет примерно 17,8 млн долларов.
| Категория экономии | Экономия в 1-м году | Экономия во 2-м году | Экономия в 3-м году | Общая экономия | Приведённая стоимость |
|---|---|---|---|---|---|
| Консолидация поставщиков | 4,1 млн долларов | 5,0 млн долларов | 5,5 млн долларов | 14,6 млн долларов | 12,0 млн долларов |
| Оптимизация SecOps | 0,88 млн долларов | 1,0 млн долларов | 1,08 млн долларов | 3,0 млн долларов | 2,44 млн долларов |
| Снижение затрат на инженеров SOC | 0,14 млн долларов | 0,21 млн долларов | 0,28 млн долларов | 0,63 млн долларов | 0,51 млн долларов |
| Снижение стоимости существенных нарушений | 0,96 млн долларов | 1,17 млн долларов | 1,33 млн долларов | 3,47 млн долларов | 2,84 млн долларов |
| Итого | 6,1 млн долларов | 7,4 млн долларов | 8,2 млн долларов | 21,7 млн долларов | 17,8 млн долларов |
Повышение эффективности
Defender XDR повышает операционную эффективность за счёт оптимизации процессов безопасности. Автоматизация снижает необходимость ручного вмешательства, позволяя вашей команде сосредоточиться на стратегических задачах, а не на рутинном мониторинге. Это не только экономит время, но и снижает общую стоимость управления безопасностью.
- Преимущества повышения эффективности:
- Организации могут получить возможности, сопоставимые с возможностями крупных предприятий, без необходимости увеличивать штат.
- Автоматизация ускоряет реагирование, благодаря чему успешных атак становится меньше.
Истории успеха с Defender XDR
Реальные внедрения
Примеры из практики
Организации из самых разных отраслей успешно внедрили Microsoft Defender XDR, что показывает его универсальность и эффективность. Например, крупная финансовая организация перешла от разрозненной системы безопасности к Defender XDR. Этот переход позволил ей консолидировать инструменты безопасности и упростить процессы реагирования на инциденты. Аналогично, поставщик медицинских услуг сообщил о значительном улучшении обнаружения угроз и сокращении времени реагирования после внедрения Defender XDR.
Измеримые выгоды
Измеримые выгоды от внедрения Defender XDR впечатляют. Организации сообщают о значительной рентабельности инвестиций (ROI) в размере 242% за три года. Чистая приведённая стоимость (NPV) достигла 12,6 млн долларов, что демонстрирует финансовые преимущества этого единого решения для безопасности.
| Описание выгоды | Значение |
|---|---|
| Рентабельность инвестиций (ROI) за три года | 242% |
| Чистая приведённая стоимость (NPV) | 12,6 млн долларов |
| Среднее время подтверждения инцидента (MTTA) | Сокращено с 30 до 15 минут |
| Среднее время устранения инцидента (MTTR) | Сокращено с до 3 часов до менее чем 1 часа |
| Общая выгода для бизнеса за три года | 17,8 млн долларов |
| Экономия за счёт консолидации поставщиков | До 12 млн долларов |
| Экономия за счёт оптимизации SecOps | 2,4 млн долларов |
| Снижение стоимости существенных утечек данных | 2,8 млн долларов |
| Средний срок окупаемости инвестиций | Менее 6 месяцев |
Извлечённые уроки
Распространённые ошибки
Организации, переходящие на Defender XDR, сталкиваются с рядом типичных ошибок. Одна из главных проблем — нежелание заменять устаревшие решения. Многие медлят с отказом от устаревших инструментов безопасности, что может привести к уязвимостям. Вызывают сложности и опасения относительно безопасной интеграции с существующими системами. Ограниченность ресурсов может затруднить эффективное развёртывание и управление новыми инструментами безопасности.
| Распространённые ошибки | Описание |
|---|---|
| Нежелание заменять устаревшие решения | Организации часто медлят с отказом от устаревших инструментов безопасности, что может привести к уязвимостям. |
| Опасения по поводу безопасной интеграции | Возникают сомнения в том, насколько надёжно новые решения будут интегрироваться с существующими системами. |
| Ограниченность ресурсов | Нехватка ресурсов может затруднить эффективное развёртывание и управление новыми инструментами безопасности. |
Лучшие практики
Чтобы максимально использовать возможности Defender XDR, организациям стоит следовать лучшим практикам. Консолидация инструментов позволяет перераспределить бюджет на инновации и найм дополнительных аналитиков. Единый подход даёт более высокую рентабельность по сравнению с разрозненными решениями. Оптимизированные процессы сокращают усилия по реагированию на инциденты, что позволяет сэкономить примерно 2,4 млн долларов на трудозатратах SecOps за три года.
- Ключевые лучшие практики:
- Примите единую стратегию безопасности для повышения эффективности.
- Инвестируйте в обучение команд безопасности, чтобы в полной мере использовать возможности Defender XDR.
- Регулярно пересматривайте и обновляйте политики безопасности с учётом меняющихся угроз.
Будущее кибербезопасности: за пределами гибридных моделей
Меняющийся ландшафт угроз
Сложность атак
Ландшафт угроз продолжает меняться, и это создаёт серьёзные трудности для гибридных моделей безопасности. Киберпреступники теперь используют изощрённые методы, которым традиционные средства защиты с трудом противостоят. Например, автономные ИИ-агенты проводят многоэтапные кибератаки с минимальным участием человека. Эти агенты выполняют разведку, находят уязвимости и применяют эксплойты со скоростью машины. В результате организации сталкиваются со всё большим числом атак, которые обходят привычные меры безопасности.
- Ключевые тенденции в сложности атак:
- Кампании фишинга с использованием ИИ резко выросли: количество контента, созданного ИИ, увеличилось на 46%.
- Программы-вымогатели сегодня часто включают кражу данных и тактику двойного вымогательства.
- Продвинутые постоянные угрозы (APT) используют методы, которые традиционные межсетевые экраны не могут обнаружить.
Роль ИИ
ИИ играет двойственную роль в меняющемся ландшафте угроз. Он усиливает меры безопасности, но также даёт преимущества атакующим. Организации сообщают, что 72% из них сталкиваются с ростом киберрисков, связанных с ИИ. Это подчёркивает необходимость надёжных решений безопасности, способных адаптироваться к этим новым вызовам.
| Статистический показатель Описание | Процент | Год |
|---|---|---|
| Компании, которые регулярно сталкиваются с атаками инсайдеров | 48% | 2024 |
| Организации, отмечающие рост киберрисков, связанных с ИИ | 72% | 2024 |
| Компании, которые увеличили усилия по обучению сотрудников | 51% | 2024 |
Внедрение комплексных решений
Важность интеграции
Чтобы справиться со сложностью современных угроз, организациям необходимо внедрять комплексные решения безопасности. Единый подход, например Microsoft Defender XDR, объединяет сигналы из различных продуктов и обеспечивает целостное представление о безопасности конечных точек, идентификаторов и облачных приложений. Такая интеграция повышает возможности обнаружения и реагирования, позволяя вам эффективнее реагировать на угрозы.
- Преимущества интеграции:
- Централизованное управление повышает видимость событий безопасности.
- Корреляция инцидентов между продуктами улучшает анализ угроз.
- Автоматизация сдерживания атак упрощает реагирование.
Непрерывное совершенствование
Непрерывное совершенствование необходимо перед лицом меняющихся угроз. Организациям необходимо регулярно пересматривать и обновлять свои политики безопасности, чтобы адаптироваться к новым вызовам. Архитектура Zero Trust (ZTA) наглядно демонстрирует этот подход, опираясь на принцип «никогда не доверяй, всегда проверяй». Эта модель гарантирует, что каждое взаимодействие проверяется, обеспечивая надёжную защиту в распределённой среде.
- Ключевые аспекты непрерывного совершенствования:
- Устраните усталость от оповещений и слепые зоны, которые возникают из-за множества инструментов безопасности.
- Сосредоточьтесь на операционной эффективности, чтобы сократить потери времени и ресурсов.
- Обеспечьте соответствие требованиям регулирования в гибридных средах.
Занимая проактивную позицию и внедряя комплексные решения, вы сможете укрепить свою позицию в области безопасности и эффективно ориентироваться в сложностях современного ландшафта угроз.
Гибридные модели безопасности создают серьёзные трудности, которые мешают эффективно защищаться от современных угроз. Сложность и фрагментарная видимость таких систем создают уязвимости, которыми могут воспользоваться злоумышленники. Ключевые проблемы включают несогласованные политики и модель общей ответственности, которая усложняет вопрос подотчётности. В отличие от этого, переход на Defender XDR даёт единое решение, которое объединяет данные об угрозах, автоматизирует реагирование и обеспечивает полную видимость. Как мы обсуждали в сообществе, по-настоящему защита в реальном времени достижима только тогда, когда вы устраняете разрозненность инструментов. Переход на эту продвинутую платформу не только укрепляет вашу защиту, но и приносит измеримую окупаемость инвестиций, что делает его необходимым шагом для организаций, которые стремятся эффективно защищать свои активы. Чтобы глубже разобраться в этих идеях и услышать практические стратегии от специалистов, обязательно послушайте сопутствующий выпуск «Unify Hybrid Security with Microsoft Defender XDR».
Часто задаваемые вопросы
Что такое Defender XDR?
Defender XDR — это единое решение безопасности от Microsoft, которое объединяет различные инструменты защиты. Оно обеспечивает обнаружение угроз в реальном времени и автоматизированное реагирование на инциденты, повышая уровень безопасности вашей организации.
Как Defender XDR улучшает реагирование на инциденты?
Defender XDR упрощает реагирование на инциденты за счёт автоматизации действий и единой панели управления. Такая интеграция позволяет вашей команде безопасности быстро и эффективно реагировать на угрозы.
Может ли Defender XDR снизить утомляемость от оповещений?
Да, Defender XDR снижает утомляемость от оповещений, объединяя оповещения из нескольких источников в одном представлении. Это помогает расставлять приоритеты для реальных угроз и уменьшает риск пропустить критические инциденты.
Подходит ли Defender XDR для гибридных сред?
Безусловно! Defender XDR разработан для бесшовной работы в гибридных средах и интегрирует меры безопасности как для локальной, так и для облачной инфраструктуры.
Как Defender XDR повышает видимость?
Defender XDR повышает видимость, предоставляя полное представление о инцидентах безопасности во всех доменах. Такая интеграция позволяет эффективнее отслеживать угрозы и оперативно на них реагировать.
Какие экономические преимущества дает использование Defender XDR?
Использование Defender XDR может привести к значительной экономии за счёт снижения рисков утечек и повышения операционной эффективности. Организации сообщают о высокой окупаемости инвестиций после перехода на это решение.
Как внедрить Defender XDR в своей организации?
Для внедрения Defender XDR оцените текущие инструменты безопасности, спланируйте интеграцию и обучите команду безопасности. Microsoft предоставляет ресурсы и поддержку, которые помогают выполнить плавный переход.
Какие отрасли получают наибольшую выгоду от Defender XDR?
Defender XDR полезен в разных отраслях, включая финансы, здравоохранение и розничную торговлю. Любая организация, которая сталкивается со сложными задачами безопасности, может использовать его возможности для более надёжной защиты.