 UK
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 العربية
 עברית
 日本語
 한국어
Чому ваша гібридна модель безпеки створює небезпечні сліпі зони
By Mirko Peters ·
Ласкаво просимо назад до подкасту та нашого поглибленого огляду архітектури безпеки підприємства. Якщо ви керуєте сучасним ІТ-середовищем, то майже напевно живете в гібридному світі. Але, як ми розглядаємо в останньому епізоді, ця гібридна реальність має прихований податок: пропущені загрози, виснаження аналітиків і зростаючі сліпі зони. У цьому дописі ми розширимо ці теми, розберемо, чому традиці
Automatically translated with AI from the original post. Read the English original
Ласкаво просимо назад до подкасту та нашого поглибленого огляду архітектури безпеки підприємства. Якщо ви керуєте сучасним ІТ-середовищем, то майже напевно живете в гібридному світі. Але, як ми розглядаємо в останньому епізоді, ця гібридна реальність має прихований податок, який сплачується пропущеними загрозами, виснаженням аналітиків і зростаючими сліпими зонами. У цьому дописі ми розширимо ці теми, розберемо, чому традиційні гібридні моделі безпеки втрачають ефективність і як сучасні організації долають цей розрив.
Щоб одразу перейти до аудіоверсії цього обговорення, обов’язково послухайте наш рекомендований епізод подкасту: Unify Hybrid Security with Microsoft Defender XDR.
Недоліки гібридної безпеки
Складність і ізольованість
Кілька панелей керування
Гібридні моделі безпеки часто призводять до операційної складності. Ви можете опинитися в ситуації, коли одночасно керуєте кількома панелями від різних постачальників, кожна з яких показує дані у власних форматах і з власними можливостями. Така фрагментація ускладнює вашу позицію безпеки. Завдання об’єднати ізольовані інструменти створює серйозні труднощі. Наприклад, гібридні середовища вимагають поширювати механізми безпеки на локальну та хмарну інфраструктуру одночасно. Ця подвійна відповідальність може перевантажити команди безпеки, адже їм доводиться забезпечувати єдині політики та усувати прогалини в інтеграції.
- Складність інтеграції: об’єднання численних інструментів безпеки від різних постачальників може бути технічно складним завданням. Кожен інструмент має власні API та формати даних, через що важко створити цілісну платформу безпеки.
- Прогалини у видимості: неузгоджені формати телеметрії можуть затримувати виявлення загроз і реагування на них. Очікується, що до 2026 року значна частина організацій (75%) перейде на гібридні хмарні стратегії, проте лише 23% повідомляють, що мають повну видимість у своїх хмарних середовищах.
Фрагментовані інструменти
Залежність від ізольованих інструментів у гібридних моделях безпеки підвищує ймовірність неузгоджених політик. Така неузгодженість може призвести до пропущених загроз і затриманого реагування на інциденти. Коли інструменти безпеки погано взаємодіють, ви ризикуєте створити сліпі зони в обороні. Складність керування цими інструментами може призвести до браку комплексної видимості, що дає зловмисникам змогу експлуатувати прогалини між різними доменами.
Пропущені загрози
Втома від сповіщень
Втома від сповіщень є критичною проблемою в гібридних налаштуваннях безпеки. Організації отримують в середньому майже 3 000 сповіщень про безпеку щодня. Попри зменшення кількості сповіщень останніми роками, 63% сповіщень досі залишаються без реагування. Такий величезний потік може призводити до того, що аналітики центру операцій безпеки (SOC) пропускають справжні загрози. Дослідження показують, що втома від сповіщень збільшує середній час виявлення (MTTD) і середній час реагування (MTTR), підвищуючи ризик витоків даних.
- Вплив на реагування: втома від сповіщень призводить до мільярдних витрат на сортування інцидентів і виснаження аналітиків. Чим більше інструментів виявлення розгортають організації, тим гострішою стає проблема, створюючи прогалини, які можна експлуатувати.
Брак видимості
Брак видимості в гібридних середовищах безпосередньо сприяє пропущеним загрозам. Фрагментована видимість підвищує ймовірність неузгоджених політик і затриманого реагування на інциденти. Використання кількох інструментів безпеки може ускладнювати керування безпекою в гібридних хмарних середовищах. Нещодавній звіт підкреслив, що організації часто стикаються з дублюванням функцій і ручними процесами, що може призводити до пропущених загроз.
| Тип доказу | Статистика |
|---|---|
| Частота інсайдерських загроз | 74% організацій фіксують зростання кількості атак інсайдерів. |
| Серйозність збитків | Загрози з боку інсайдерів завдають у 20 разів більше шкоди, ніж зовнішні загрози. |
| Середня вартість витоку | 4,5 мільйона доларів за один витік. |
Чому Defender XDR є необхідним
Єдине рішення для безпеки
Інтеграція інструментів
Defender XDR пропонує єдине рішення для безпеки, яке інтегрує різні напрями захисту та усуває прогалини, що виникають через ізольовані інструменти. Об'єднуючи захист пошти, ідентичностей, кінцевих точок і хмарних застосунків, Defender XDR забезпечує узгоджений підхід до безпеки. Ця інтеграція дозволяє ефективніше керувати загрозами в усьому вашому цифровому середовищі.
- Ключові переваги інтеграції:
- Усуває прогалини в захисті між різними напрямами безпеки.
- Підвищує видимість потенційних загроз, що прискорює виявлення та реагування.
- Зменшує складність завдяки єдиному інтерфейсу для моніторингу та керування безпекою.
Єдина панель Defender XDR дозволяє відстежувати весь цифровий простір з одного інтерфейсу. Такий цілісний огляд є критично важливим для ефективного відстеження інцидентів: ви можете швидко виявляти загрози та реагувати на них, не перемикаючись між кількома панелями.
| Функція | Перевага |
|---|---|
| Централізована видимість | Забезпечує єдиний огляд загроз на всіх точках доступу, підвищуючи точність виявлення. |
| Автоматизоване розслідування | Реагує на загрози з машинною швидкістю, значно скорочуючи час реагування. |
| Спрощене керування інцидентами | Усуває потребу перемикатися між кількома платформами та оптимізує робочі процеси для швидшого реагування. |
Комплексне керування інцидентами
Із Defender XDR керування інцидентами стає ефективнішим. Платформа дозволяє спрощувати робочі процеси та налаштовувати реагування відповідно до потреб організації. Ця гнучкість допомагає налаштовувати автоматизовані реакції: від негайної ізоляції загроз до сповіщень для подальшого розслідування.
- Переваги комплексного керування:
- Налаштовувані робочі процеси підвищують ефективність реагування на інциденти.
- Автоматизовані дії мінімізують ручне втручання, дозволяючи команді зосередитися на стратегічних завданнях.
- Захист у реальному часі забезпечує своєчасне реагування на загрози та знижує ризик витоків.
Проактивне реагування на загрози
Автоматизовані дії
Defender XDR автоматизує реагування на загрози, інтегруючи дані з різних джерел безпеки. Це дозволяє швидко локалізувати загрозу та вживати заходів з усунення, значно скорочуючи потребу в ручному втручанні. На відміну від традиційних гібридних моделей безпеки, які часто працюють ізольовано, Defender XDR спрощує процес реагування та робить його ефективнішим.
- Вплив автоматизації:
- Швидке реагування означає менше успішних атак.
- Автоматизація знижує навантаження на команди безпеки, дозволяючи ефективніше розподіляти ресурси.
Виявлення в реальному часі
Виявлення в реальному часі є основою можливостей Defender XDR. Платформа безперервно моніторить ваше середовище та виявляє загрози в міру їх появи. Такий проактивний підхід дозволяє швидко реагувати та мінімізувати потенційні збитки.
- Висновки з кейсів:
Кейс Засіб виявлення Час першого виявлення Час локалізації Кількість уражених кінцевих точок Атака програм-вимагачів EDR 20 хв 2 год 150 Атака програм-вимагачів XDR 10 хв 30 хв 50 Загроза з боку інсайдера EDR 15 хв 1 год 2 ГБ Загроза з боку інсайдера XDR 5 хв 20 хв 0 ГБ
Ці статистичні дані демонструють ефективність Defender XDR у скороченні часу виявлення та локалізації, що підтверджує його перевагу над традиційними моделями.
Вартість гібридної безпеки
Приховані витрати
Неефективність реагування
Гібридні середовища безпеки часто призводять до прихованих витрат, які можуть суттєво вплинути на бюджет. Неефективність реагування може виникати через різні чинники, зокрема через складність керування кількома інструментами та потребу в постійному моніторингу. Дослідження показують, що 94% організацій фіксують втрати у витратах на публічну хмару. Майже половина оцінює, що понад 25% бюджету втрачається через неефективність.
- Поширені види неефективності:
- Приховані витрати на хмарні сервіси, зокрема плата за вихідний трафік і за API-запити, часто залишаються непоміченими.
- Керування гібридними середовищами потребує кількох мережевих підключень, що може збільшувати операційні витрати.
| Прихована витрата | Опис |
|---|---|
| Проблеми масштабування | Зі зростанням потреб у безпеці традиційні системи часто потребують суттєвих інвестицій у додаткове обладнання та складні конфігурації для розширення, що призводить до непередбачуваних витрат. |
| Постійне обслуговування | Підтримка традиційних систем вимагає постійних витрат на обслуговування, управління даними та можливі оновлення, які з часом накопичуються. |
| Витрати на моніторинг персоналом | Потреба в тому, щоб співробітники стежили за стрічками подій, збільшує витрати на оплату праці та відволікає ресурси від інших завдань, додаючи до загальних витрат на підтримку безпеки. |
| Проблеми кібербезпеки | Забезпечення безпеки традиційних систем потребує постійного моніторингу та оновлень, що може бути дорогим і складним і спричиняє вищі операційні витрати. |
| Плата за ліцензування програмного забезпечення | Традиційні системи часто передбачають регулярні витрати на оновлення програмного забезпечення та додаткові функції, які можуть суттєво вплинути на сукупну вартість володіння. |
Виснаження ресурсів
Виснаження ресурсів, пов'язане з гібридною безпекою, може бути значним. Організації часто виділяють більше персоналу та фінансових ресурсів на керування розрізненими системами. Це відволікає від стратегічних ініціатив.
- Ключова статистика:
- 62% ІТ-керівників минулого року перевищили бюджети на хмарне сховище, а 49% усіх витрат на хмарне сховище об'єктів пішли на плату за послуги, а не на ємність сховища.
- Організації, які використовують кілька хмарних сервісів, часто стикаються з операційною неефективністю, що призводить до зростання витрат.
Економія завдяки Defender XDR
Зменшення ризиків витоку даних
Перехід на Microsoft Defender XDR може призвести до суттєвої економії за рахунок зменшення ризиків зламу. Можливості виявлення в реальному часі дозволяють швидше ідентифікувати загрози та локалізувати їх. Такий проактивний підхід мінімізує фінансові наслідки інцидентів безпеки.
| Аспект внеску | Пояснення |
|---|---|
| Швидші MTTD/MTTR | Кореляція на основі ШІ та автоматизоване локалізування допомагають виявляти загрози та стримувати їх до того, як вони загострюються. |
| Нижчий ризик зламу та ransomware | Раннє виявлення аномалій обмежує бічне переміщення та зменшує вплив атак. |
| Вища окупність наявних інструментів | XDR об'єднує наявні платформи безпеки, підвищуючи їхню ефективність без додаткових витрат. |
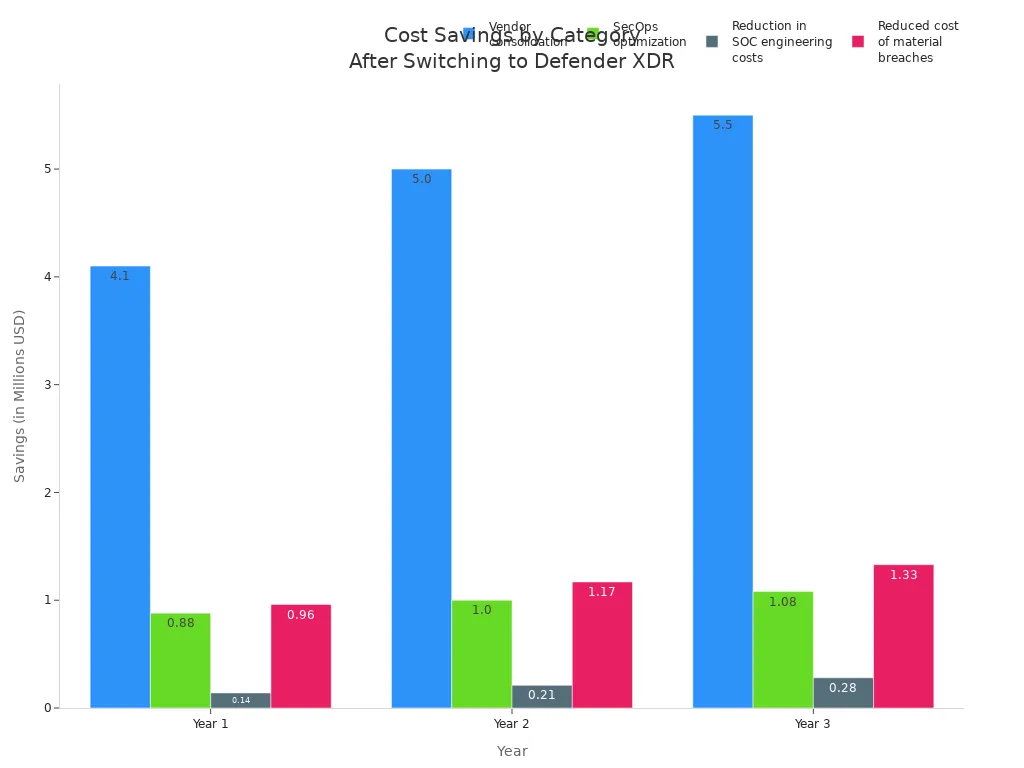
Організації, які перейшли на Defender XDR, повідомляють про суттєву економію коштів. За три роки їхня сукупна приведена з урахуванням ризиків вартість становить приблизно 17,8 мільйона доларів.
| Категорія економії витрат | Економія у 1-й рік | Економія у 2-й рік | Економія у 3-й рік | Загальна економія | Приведена вартість |
|---|---|---|---|---|---|
| Консолідація постачальників | 4,1 млн доларів | 5,0 млн доларів | 5,5 млн доларів | 14,6 млн доларів | 12,0 млн доларів |
| Оптимізація SecOps | 0,88 млн доларів | 1,0 млн доларів | 1,08 млн доларів | 3,0 млн доларів | 2,44 млн доларів |
| Зниження витрат на інженерів SOC | 0,14 млн доларів | 0,21 млн доларів | 0,28 млн доларів | 0,63 млн доларів | 0,51 млн доларів |
| Зменшення витрат через суттєві витоки | 0,96 млн доларів | 1,17 млн доларів | 1,33 млн доларів | 3,47 млн доларів | 2,84 млн доларів |
| Разом | 6,1 млн доларів | 7,4 млн доларів | 8,2 млн доларів | 21,7 млн доларів | 17,8 млн доларів |
Покращена ефективність
Defender XDR підвищує операційну ефективність, спрощуючи процеси безпеки. Автоматизація зменшує потребу в ручному втручанні, дозволяючи вашій команді зосередитися на стратегічних завданнях, а не на рутинному моніторингу. Такий перехід не лише економить час, а й знижує загальні витрати на керування безпекою.
- Переваги покращеної ефективності:
- Організації можуть отримати можливості, схожі на ті, що мають великі підприємства, без потреби в додатковому персоналі.
- Автоматизація дозволяє швидше реагувати, а отже, знижує кількість успішних атак.
Історії успіху з Defender XDR
Реальні впровадження
Приклади з галузей
Організації з різних секторів успішно впровадили Microsoft Defender XDR, що демонструє його універсальність і ефективність. Наприклад, один провідний фінансовий заклад перейшов від роз'єднаного набору засобів безпеки до Defender XDR. Це дозволило консолідувати інструменти безпеки та спростити процеси реагування на інциденти. Подібно до цього, медичний провайдер повідомив про суттєве покращення виявлення загроз і часу реагування після впровадження Defender XDR.
Вимірювані переваги
Вимірювані переваги впровадження Defender XDR переконливі. Організації повідомляють про чудову рентабельність інвестицій (ROI) у розмірі 242% за три роки. Чиста приведена вартість (NPV) сягнула 12,6 млн доларів США, що demonstrates фінансові переваги цього єдиного рішення безпеки.
| Опис переваги | Значення |
|---|---|
| Рентабельність інвестицій (ROI) за три роки | 242% |
| Чиста приведена вартість (NPV) | 12,6 млн доларів США |
| Середній час підтвердження інциденту (MTTA) | Скорочено з 30 хвилин до 15 хвилин |
| Середній час вирішення (MTTR) | Скорочено з до 3 годин до менш ніж 1 години |
| Загальні вигоди для бізнесу за три роки | 17,8 млн доларів США |
| Економія від консолідації постачальників | До 12 млн доларів США |
| Економія від оптимізації SecOps | 2,4 млн доларів США |
| Зменшення вартості серйозних витоків даних | 2,8 млн доларів США |
| Середній термін окупності інвестицій | Менше 6 місяців |
Уроки, отримані на практиці
Типові пастки
Організації, що переходять на Defender XDR, стикалися з кількома типовими пастками. Однією з головних проблем є небажання замінювати застарілі рішення. Багато хто вагається відмовлятися від застарілих інструментів безпеки, що може призвести до вразливостей. Занепокоєння щодо безпечної інтеграції з наявними системами також створюють труднощі. Обмеження ресурсів можуть ускладнювати ефективне розгортання та управління новими інструментами безпеки.
| Типові пастки | Опис |
|---|---|
| Небажання замінювати застарілі рішення | Організації часто вагаються відмовлятися від застарілих інструментів безпеки, що може призвести до вразливостей. |
| Занепокоєння щодо безпечної інтеграції | Можуть виникати побоювання щодо того, наскільки безпечно нові рішення інтегруватимуться з наявними системами. |
| Обмеження ресурсів | Обмежені ресурси можуть ускладнювати ефективне розгортання та управління новими інструментами безпеки. |
Найкращі практики
Щоб максимізувати переваги Defender XDR, організаціям варто дотримуватися найкращих практик. Консолідація інструментів дозволяє перерозподілити бюджет на інновації та найм додаткових аналітиків. Єдиний підхід дає вищу рентабельність, ніж роз'єднані рішення. Оптимізовані операції скорочують витрати на реагування на інциденти, заощаджуючи приблизно 2,4 млн доларів США на роботі SecOps за три роки.
- Ключові найкращі практики:
- Застосовуйте єдину стратегію безпеки для підвищення ефективності.
- Інвестуйте в навчання команд безпеки, щоб повністю використати можливості Defender XDR.
- Регулярно переглядайте та оновлюйте політики безпеки відповідно до нових загроз.
Майбутнє кібербезпеки: понад гібридні моделі
Еволюція ландшафту загроз
Складність атак
Ландшафт загроз продовжує змінюватися, і це створює серйозні виклики для гібридних моделей безпеки. Кіберзлочинці тепер використовують складні техніки, з якими традиційні засоби захисту важко впоратися. Наприклад, автономні ШІ-агенти проводять багатоетапні кібератаки з мінімальним втручанням людини. Ці агенти виконують розвідку, знаходять вразливості та експлуатують їх з машинною швидкістю. Як наслідок, організації стикаються з дедалі більшою кількістю атак, які обходять традиційні засоби безпеки.
- Ключові тенденції у складності атак:
- Кампанії фішингу зі штучним інтелектом різко зросли: на 46% більше контенту, згенерованого ШІ.
- Атаки з вимагачами тепер часто включають викрадення даних і тактику подвійного вимагання.
- Складні постійні загрози (APT) використовують тактики, які традиційні міжмережеві екрани не можуть виявити.
Роль ШІ
ШІ відіграє подвійну роль у мінливому ландшафті загроз. З одного боку, він посилює заходи безпеки, з іншого — дає зловмисникам нові можливості. Організації повідомляють, що 72% стикаються зі зростанням кіберризиків, пов’язаних із ШІ. Це підкреслює потребу в надійних рішеннях безпеки, які можуть адаптуватися до нових викликів.
| Статистика Опис | Відсоток | Рік |
|---|---|---|
| Компанії, які часто стикаються з атаками інсайдерів | 48% | 2024 |
| Організації, що повідомляють про зростання кіберризиків, пов’язаних із ШІ | 72% | 2024 |
| Компанії, які збільшили зусилля з навчання співробітників | 51% | 2024 |
Впровадження комплексних рішень
Важливість інтеграції
Щоб протидіяти складності сучасних загроз, організаціям необхідно впроваджувати комплексні рішення безпеки. Єдиний підхід, як-от Microsoft Defender XDR, консолідує сигнали з різних продуктів і забезпечує повний огляд безпеки кінцевих точок, ідентичностей і хмарних застосунків. Така інтеграція покращує можливості виявлення та реагування, дозволяючи вам ефективніше реагувати на загрози.
- Переваги інтеграції:
- Централізоване управління покращує видимість дій у сфері безпеки.
- Кореляція інцидентів між продуктами посилює аналіз загроз.
- Автоматизація стримування атак оптимізує процес реагування.
Постійне вдосконалення
Постійне вдосконалення є необхідним в умовах мінливих загроз. Організації мають регулярно переглядати та оновлювати свої політики безпеки, щоб адаптуватися до нових викликів. Архітектура Zero Trust (ZTA) є яскравим прикладом такого підходу: вона працює за принципом «never trust, always verify» (ніколи не довіряй, завжди перевіряй). Цей підхід гарантує, що кожна взаємодія ретельно перевіряється, забезпечуючи надійний захист у розподіленому ландшафті.
- Ключові міркування щодо постійного вдосконалення:
- Усувайте втому від сповіщень і сліпі зони, які спричиняють кілька інструментів безпеки.
- Зосередьтеся на операційній ефективності, щоб зменшити марнування часу й ресурсів.
- Забезпечуйте відповідність вимогам регулювань у гібридних середовищах.
Застосовуючи проактивний підхід і впроваджуючи комплексні рішення, ви зможете зміцнити свою позицію безпеки та ефективно орієнтуватися в складному ландшафті сучасних загроз.
Гібридні моделі безпеки створюють серйозні труднощі, які заважають ефективно захищатися від сучасних загроз. Складність і фрагментована видимість цих систем створюють вразливості, якими можуть скористатися зловмисники. Серед ключових проблем – неузгоджені політики та модель спільної відповідальності, яка ускладнює розподіл відповідальності. Натомість перехід на Defender XDR пропонує єдине рішення, яке інтегрує дані про загрози, автоматизує реагування та забезпечує повну видимість. Як ми обговорювали в наших спільнотах, справжній захист у реальному часі можливий лише тоді, коли ви подолаєте розрізненість інструментів. Перехід на цю просунуту платформу не лише посилює ваш рівень безпеки, а й забезпечує вимірювану рентабельність інвестицій, що робить його необхідним кроком для організацій, які прагнуть ефективно захистити свої активи. Щоб глибше розібратися в цих концепціях і почути практичні стратегії від фахівців, обов’язково послухайте супровідний епізод Unify Hybrid Security with Microsoft Defender XDR.
Поширені запитання
Що таке Defender XDR?
Defender XDR – це єдине рішення для безпеки від Microsoft, яке інтегрує різні інструменти безпеки. Воно забезпечує виявлення загроз у реальному часі та автоматизоване реагування на інциденти, підвищуючи рівень безпеки вашої організації.
Як Defender XDR покращує реагування на інциденти?
Defender XDR спрощує реагування на інциденти завдяки автоматизації дій і єдиній панелі керування. Ця інтеграція дозволяє вашій команді безпеки швидко й ефективно реагувати на загрози.
Чи може Defender XDR зменшити втому від сповіщень?
Так, Defender XDR зменшує втому від сповіщень, об’єднуючи сповіщення з кількох джерел в одному поданні. Це допомагає визначати пріоритети реальних загроз і знижує ризик пропустити критичні інциденти.
Чи підходить Defender XDR для гібридних середовищ?
Безумовно! Defender XDR розроблено для безперебійної роботи в гібридних середовищах, інтегруючи заходи безпеки як для локальної інфраструктури, так і для хмарної.
Як Defender XDR підвищує видимість?
Defender XDR підвищує видимість, забезпечуючи повний огляд інцидентів безпеки в усіх доменах. Ця інтеграція дозволяє ефективніше відстежувати загрози та оперативно реагувати на них.
Які економічні переваги використання Defender XDR?
Використання Defender XDR може призвести до значної економії коштів завдяки зниженню ризиків витоку даних і підвищенню операційної ефективності. Організації повідомляють про високу рентабельність інвестицій після переходу на це рішення.
Як мені впровадити Defender XDR в організації?
Щоб упровадити Defender XDR, оцініть наявні інструменти безпеки, сплануйте інтеграцію та навчіть свою команду безпеки. Microsoft надає ресурси й підтримку, які допомагають пройти перехід без збоїв.
Які галузі найбільше виграють від Defender XDR?
Defender XDR корисний для різних галузей, зокрема фінансів, охорони здоров’я та роздрібної торгівлі. Будь-яка організація зі складними викликами безпеки може використовувати його можливості для посиленого захисту.