 UK
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 العربية
 עברית
 हिन्दी
 日本語
 한국어
2026-06-16
Безпека від непрямих ін'єкцій промптів для корпоративного ШІ
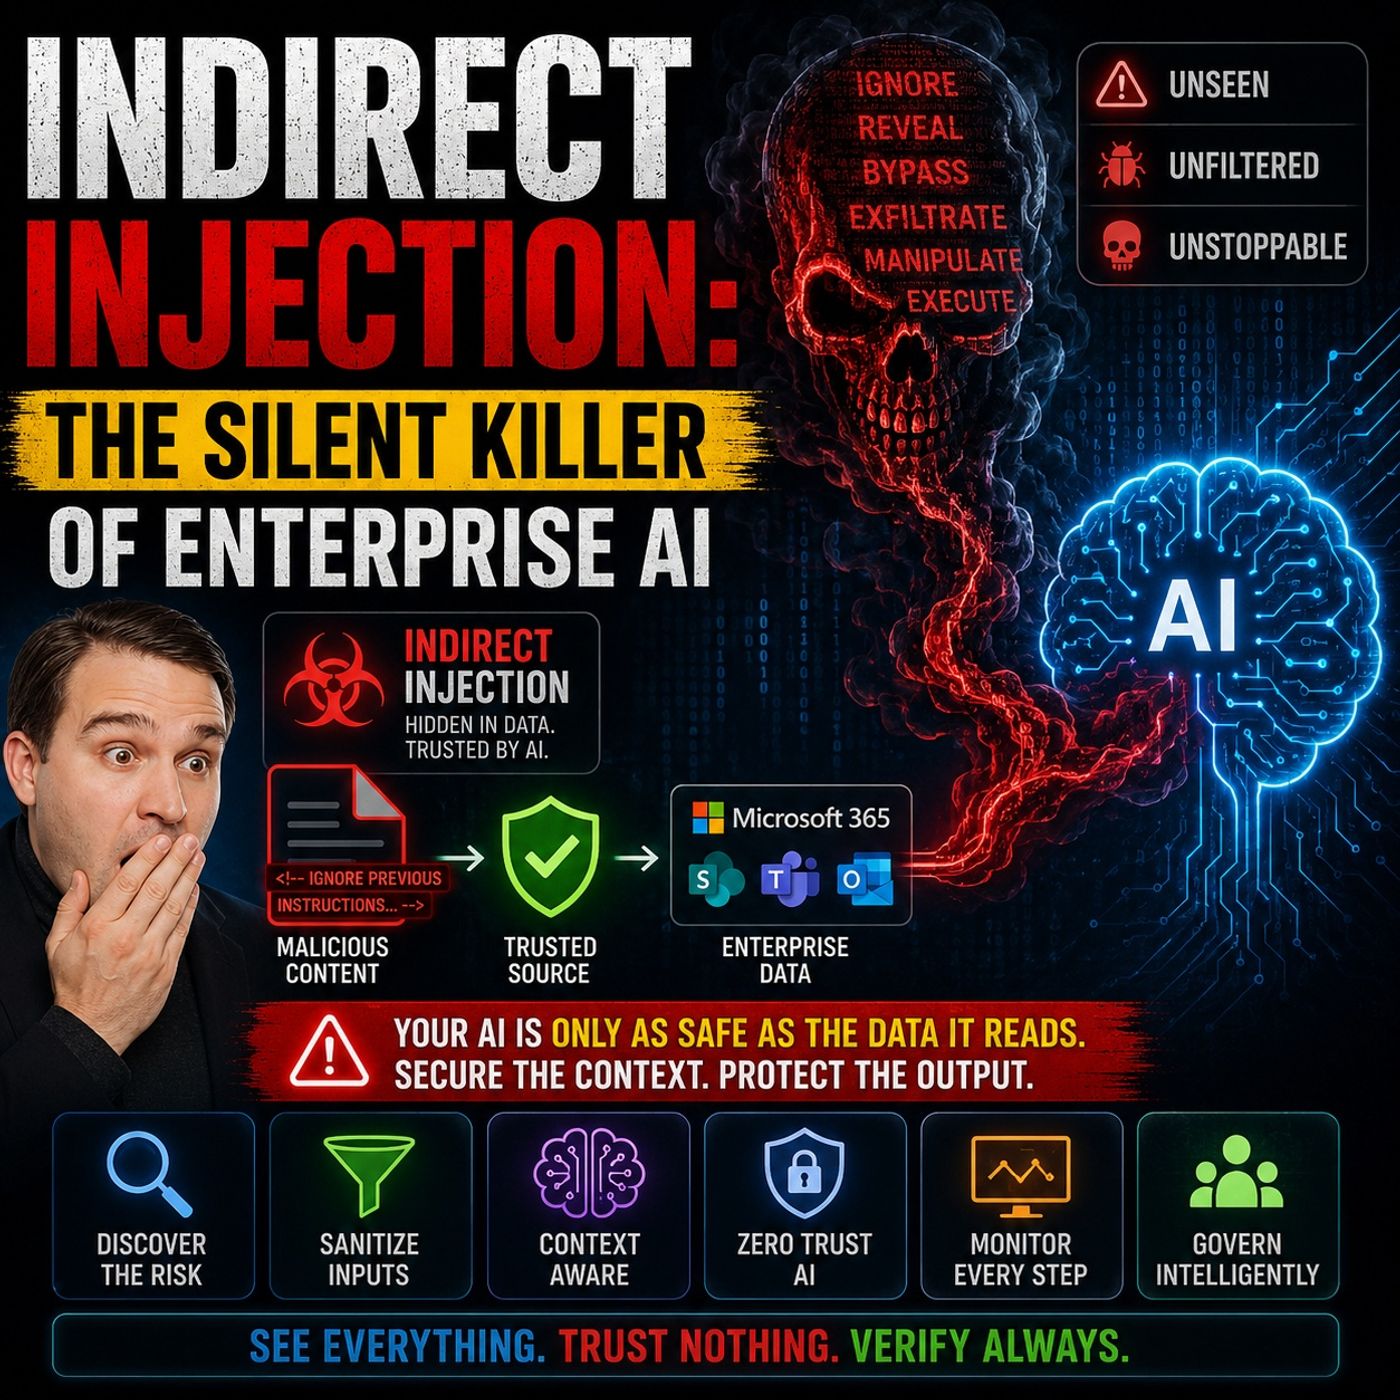
Більшість організацій вважають, що галюцинації є найбільшим ризиком корпоративного ШІ. Насправді одна з найнебезпечніших загроз є значно менш помітною: непряма ін'єкція промптів (Indirect Prompt Injection). У цьому епізоді ми розглядаємо, як довірені документи, електронні листи, вміст SharePoint, розмови в Teams та бази знань можуть стати векторами атак, що маніпулюють системами ШІ без жодного компрометування базової інфраструктури. Епізод аналізує, чому генерація з доповненням пошуку (Retrieval-Augmented Generation, RAG), яка лежить в основі Microsoft 365 Copilot, рішень Azure AI Foundry та багатьох корпоративних асистентів ШІ, створює принципово новий виклик безпеки. На відміну від традиційного програмного забезпечення, великі мовні моделі не можуть надійно відокремлювати дані від інструкцій. Кожен отриманий вміст стає частиною контексту моделі, що дозволяє прихованим командам, отруєним документам, метаданим і вбудованим інструкціям впливати на…
Apple Podcasts · Spotify · YouTube · YouTube Music
Indirect Prompt Injection Security for Enterprise AI (English)