 DE
 English
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
10 überzeugende Gründe, sich noch heute für Microsoft Azure Bastion zu entscheiden
Von Mirko Peters · · Aktualisiert
Entdecken Sie 10 überzeugende Gründe, Azure Bastion für einen sicheren und nahtlosen RDP/SSH-Zugriff auf Ihre virtuelle Maschine im Azure-Portal zu nutzen.
Automatisch mit KI aus dem Originalbeitrag übersetzt. Englisches Original lesen
In der heutigen digitalen Welt ist der Schutz Ihrer Daten beim Remotezugriff wichtiger denn je. Cyberbedrohungen sind allgegenwärtig, daher ist es unerlässlich, Ihre Systeme zu schützen. Microsoft Bastion bietet eine leistungsstarke Lösung für sicheren Remotezugriff und stellt sicher, dass Ihre virtuellen Maschinen vor unbefugtem Zugriff geschützt bleiben. Mit Bastion verbinden Sie sich nahtlos und wahren dabei höchste Sicherheitsstandards. Gehen Sie beim Thema Sicherheit keine Kompromisse ein: Wählen Sie Microsoft Bastion, um Ihren Remotezugriff abzusichern.
Das Wichtigste in Kürze
- Microsoft Bastion erhöht die Sicherheit, indem öffentliche IP-Adressen entfallen, und reduziert so die Angriffsfläche für Cyberbedrohungen.
- Zentrale Zugriffssteuerung vereinfacht die Verwaltung, denn Sie verwalten den Remotezugriff über eine einzige Plattform.
- Azure Bastion ist kosteneffizient und spart im Vergleich zu klassischen VPNs Kosten für Infrastruktur und Wartung.
- Die Einrichtung von Azure Bastion ist benutzerfreundlich und ermöglicht eine schnelle Bereitstellung ohne umfangreiche technische Kenntnisse.
- Bastion unterstützt sowohl RDP- als auch SSH-Protokolle und bietet so Flexibilität für unterschiedliche Anforderungen beim Remotezugriff.
- Azure Bastion unterstützt die Einhaltung von Compliance-Standards mit Funktionen wie Sitzungsprotokollierung und rollenbasierten Zugriffssteuerungen.
- Der Dienst lässt sich problemlos an das Wachstum der Organisation anpassen und sorgt auch in Spitzenzeiten für optimale Leistung.
- Laufende Updates und technischer Support von Microsoft stellen sicher, dass Ihr Remotezugriff sicher und effizient bleibt.
- Kein Client erforderlich: Microsoft Azure Bastion ermöglicht sichere RDP/SSH-Verbindungen zu VMs direkt im Azure-Portal, ohne dass ein Client installiert oder öffentliche IP-Adressen auf Ihren virtuellen Maschinen freigegeben werden müssen.
- Nativ HTML5-basierte Nutzung: Die Remotesitzung läuft über einen HTML5-basierten Webclient. Verbindungen funktionieren daher auf den meisten Geräten, einschließlich Tablets und Chromebooks, direkt im Browser.
- Keine Verwaltung von Jump-Servern: Bastion macht es überflüssig, separate Jump-Server oder VPN-Gateways bereitzustellen und zu warten. Das verringert die Angriffsfläche und den betrieblichen Aufwand.
- Skalierung mit Verfügbarkeitszonen: Azure Bastion unterstützt zonenredundante Bereitstellungen und ermöglicht so hochverfügbaren, sicheren Zugriff über Verfügbarkeitszonen in unterstützten Regionen.
- Erweiterte Sitzungsfunktionen: Unterstützt werden das Kopieren und Einfügen über die Zwischenablage, Dateiübertragung (mit neueren SKU-Optionen) und Portweiterleitung für SSH. Damit bietet Bastion mehr Funktionen als viele browserbasierte Tunnel.
- Integration mit Azure AD und Richtlinien: Microsoft Bastion lässt sich mit Azure RBAC, bedingtem Zugriff in Azure AD und privaten Endpunkten kombinieren, um granulare Zugriffssteuerungen und sichere Verwaltungsprozesse durchzusetzen.
1. Microsoft Bastion-Sicherheit
Sicherer Zugriff ohne öffentliche Exposition
In der heutigen digitalen Landschaft ist die Absicherung Ihres Remotezugriffs von größter Bedeutung. Microsoft Bastion bietet eine robuste Lösung, die sicherstellt, dass Ihre virtuellen Maschinen (VMs) vor unbefugtem Zugriff geschützt bleiben. Indem auf öffentliche IP-Adressen verzichtet wird, reduziert Bastion Ihr Risiko, Cyberbedrohungen ausgesetzt zu sein, deutlich.
Schutz virtueller Maschinen
Mit Microsoft Bastion verbinden Sie sich über das Azure-Portal sicher mit Ihren VMs. Diese Methode ermöglicht RDP/SSH-Verbindungen, ohne Ihre Maschinen dem Internet auszusetzen. Der Bastion-Host fungiert als sicheres Gateway und stellt sicher, dass nur autorisierte Benutzer auf Ihre Ressourcen zugreifen können. So sind Ihre VMs vor gängigen Angriffen geschützt, etwa Portscans und Zero-Day-Exploits.
Hier finden Sie einen kurzen Überblick über die wichtigsten Sicherheitsfunktionen, die Microsoft Bastion von anderen Lösungen für den Remotezugriff unterscheiden:
| Funktion | Beschreibung |
|---|---|
| Sichere Verbindung über TLS | Ermöglicht RDP/SSH-Verbindungen über TLS auf Port 443 und erhöht so die Sicherheit beim Remotezugriff. |
| Schutz vor externen Bedrohungen | Schützt VMs vor Portscans und ermöglicht die Bereitstellung mit Verfügbarkeitszonen für mehr Ausfallsicherheit. |
| Skalierbarkeit und Flexibilität | Bietet Host-Skalierung, teilbare Links und IP-Adressverbindungen für vielseitige Zugriffsoptionen. |
| Geringerer Verwaltungsaufwand | Ermöglicht eine einzige Bereitstellung, die mehrere Netzwerke über Peering virtueller Netzwerke bedient. |
| Compliance und Audit | Bietet Sitzungsaufzeichnung für Compliance-Anforderungen, verfügbar in der Premium-SKU. |
Verzicht auf öffentliche IPs
Mit Azure Bastion entfällt die Notwendigkeit öffentlicher IPs vollständig. Dieser Ansatz verringert die Angriffsfläche und erschwert es Angreifern erheblich, Ihre Systeme anzugreifen. Herkömmliche Methoden setzen RDP- und SSH-Ports direkt dem Internet aus und erhöhen damit die Verwundbarkeit. Bastion hingegen isoliert die VM-Verwaltung über eine private IP-Adresse, sodass nur der Bastion-Host öffentlich erreichbar ist.
Die Integration mit Microsoft Entra ID ermöglicht eine granulare Zugriffsverwaltung und stärkt Ihre Sicherheitslage. Sie legen fest, wer auf Ihre VMs zugreifen darf, ohne sich Sorgen machen zu müssen, dass sich unbefugte Benutzer Zugang verschaffen. Zusätzlich bietet Bastion browserbasierten Zugriff. So können Sie sich ohne zusätzliche Client-Software verbinden, was Sicherheitsrisiken weiter reduziert.
2. Vereinfachte Verwaltung mit Azure Bastion
Zentrale Zugriffssteuerung
Die Verwaltung des Zugriffs auf Ihre Ressourcen kann in einer komplexen IT-Umgebung schnell unübersichtlich werden. Azure Bastion vereinfacht diesen Prozess durch zentrale Zugriffssteuerung. Sie erhalten eine einzige Plattform für alle Anforderungen an den Remotezugriff und müssen nicht mehr zwischen mehreren Tools wechseln. Dieser schlanke Ansatz hilft Ihnen, sich auf das Wesentliche zu konzentrieren: Ihr Geschäft.
Funktionen zur Benutzerverwaltung
Mit Azure Bastion lassen sich Benutzer einfach verwalten, ohne die Komplikationen herkömmlicher Remotezugriffslösungen. Die Plattform macht mehrere VPN-Verbindungen und die Verteilung von SSH-Schlüsseln überflüssig. Stattdessen greifen Sie über eine browserbasierte Oberfläche von jedem Gerät aus sicher auf Ressourcen zu. Das senkt den Verwaltungsaufwand erheblich und verbessert das gesamte Benutzererlebnis.
Stellen Sie sich vor, Sie könnten den Zugriff auf Ihre virtuellen Maschinen mit wenigen Klicks gewähren oder entziehen. Genau das ermöglicht Azure Bastion. Neue Benutzer lassen sich schnell einrichten, und Zugriffe für Personen, die sie nicht mehr benötigen, lassen sich zügig entfernen. Diese Flexibilität stellt sicher, dass Ihre Sicherheit eng bleibt, während die Verwaltung mühelos gelingt.
Rollenbasierter Zugriff
Die rollenbasierte Zugriffssteuerung (Role-Based Access Control, RBAC) ist eine weitere leistungsstarke Funktion von Azure Bastion. Sie ermöglicht es, Berechtigungen anhand der Benutzerrollen innerhalb Ihrer Organisation zu vergeben. Sie legen fest, wer auf welche Ressourcen zugreifen darf, sodass vertrauliche Informationen geschützt bleiben.
Beispielsweise möchten Sie vielleicht, dass Ihre Entwickler vollen Zugriff auf bestimmte virtuelle Netzwerke erhalten, während anderen Teammitgliedern der Zugriff verwehrt bleibt. Mit Azure Bastion lassen sich diese Berechtigungen problemlos festlegen. Diese Kontrollebene erhöht nicht nur die Sicherheit, sondern verbessert auch die Einhaltung interner Richtlinien und externer Vorschriften.
3. Kosteneffizienz von Azure Bastion
Einsparungen gegenüber traditionellen VPNs
Bei Remotezugriffslösungen spielen die Kosten eine erhebliche Rolle. Azure Bastion ist eine kosteneffiziente Alternative zu traditionellen VPNs. Mit Azure Bastion sparen Sie sowohl bei der Infrastruktur als auch bei der Wartung Geld.
Geringere Infrastrukturkosten
Traditionelle VPN-Lösungen erfordern oft erhebliche Investitionen in die Infrastruktur. Sie müssen eventuell dedizierte Server einrichten, komplexe Konfigurationen verwalten und zusätzliche Hardware pflegen. Azure Bastion vereinfacht diesen Prozess dagegen deutlich. Den Azure-Bastion-Host können Sie ohne zusätzliche Hardware bereitstellen. Ihr Budget steht damit für andere wichtige Bereiche Ihres Unternehmens zur Verfügung.
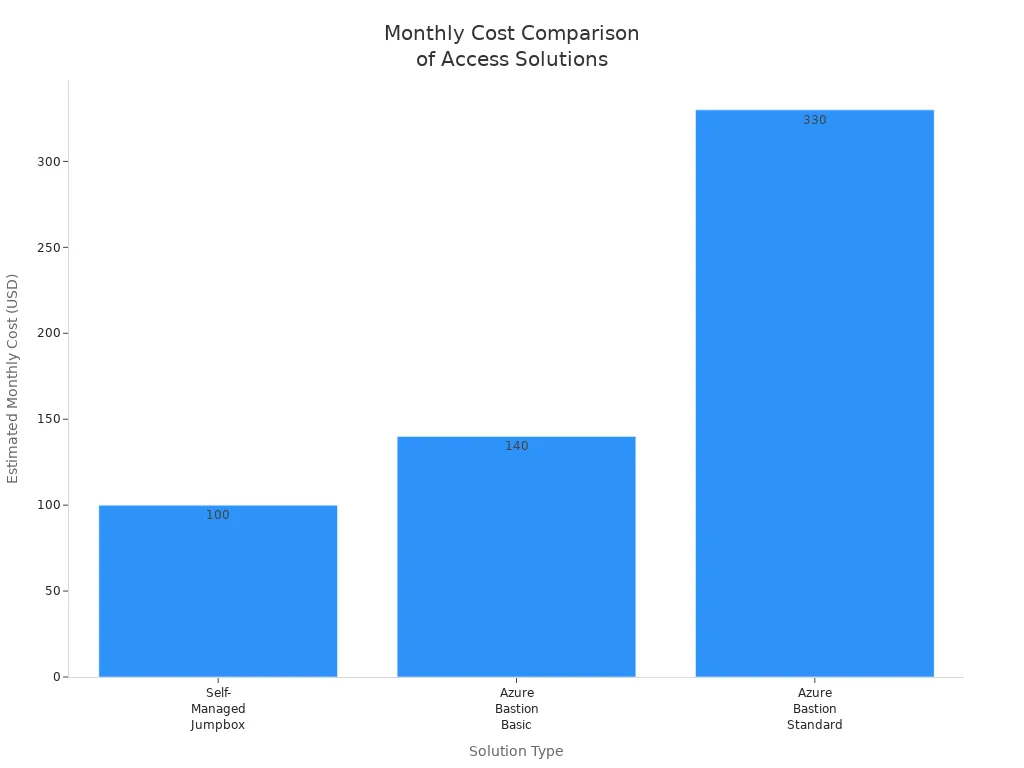
Hier ist ein kurzer Kostenvergleich zwischen selbst verwalteten Jumpboxen und Azure Bastion:
| Kostenfaktor | Selbst verwaltete Jumpbox | Azure Bastion (Basic) | Azure Bastion (Standard) |
|---|---|---|---|
| Dienstgebühr | Keine | ca. 140 $/Monat (pro Host) | ca. 330 $/Monat (pro Host, skalierbar) |
| Patchen und Wartung | Manuell (Stunden der IT-Mitarbeitenden) | Keine (vollständig verwaltet) | Keine (vollständig verwaltet) |
| Geschätzte Gesamtkosten pro Monat | ca. 35–100 $ zzgl. Personalaufwand | ~$140 | ca. 330 $ und mehr (skaliert mit der Nachfrage) |
Diese Tabelle zeigt, wie Sie mit Azure Bastion die Infrastrukturkosten deutlich senken können.
Geringere Wartungskosten
Wartung kann Ihre Ressourcen stark binden. Herkömmliche VPNs erfordern laufend Patches und Updates, für die häufig dedizierte IT-Arbeitsstunden nötig sind. Azure Bastion beseitigt diese Belastung. Es handelt sich um einen vollständig verwalteten Dienst, sodass Sie sich weder um manuelle Updates noch um Sicherheitspatches kümmern müssen. Das spart nicht nur Zeit, sondern senkt auch Ihre Betriebskosten.
Wenn Sie sich für Azure Bastion entscheiden, können Sie Ihre Ressourcen stattdessen in Wachstum und Innovation investieren. Damit lassen sich Ihre Kernaktivitäten stärken, während Sie gleichzeitig einen sicheren Remotezugriff nutzen.
4. Nahtlose Integration von Bastion
Kompatibilität mit Azure-Diensten
Die Integration von Microsoft Bastion in Ihre bestehenden Azure-Dienste gelingt unkompliziert und effizient. Sie können Ihre Möglichkeiten für den Remotezugriff erweitern, ohne Ihre aktuelle Umgebung zu stören. So starten Sie:
- Melden Sie sich beim Azure-Portal an und wechseln Sie zu Ihrer VM oder Ihrem virtuellen Netzwerk.
- Wählen Sie im linken Bereich Verbinden > Bastion aus.
- Wählen Sie Ihre Bereitstellungsmethode:
- Für Standardeinstellungen wählen Sie Bastion bereitstellen aus.
- Für benutzerdefinierte Einstellungen wählen Sie Manuell konfigurieren aus und geben die erforderlichen Instanzdetails ein.
Mit diesem einfachen Vorgang stellen Sie Azure Bastion schnell bereit und greifen sicher auf Ihre Ressourcen zu.
Einfacher Einrichtungsprozess
Die Einrichtung von Azure Bastion ist bewusst benutzerfreundlich gestaltet. Sie benötigen keine umfangreichen technischen Kenntnisse, um zu starten. Das Azure-Portal führt Sie Schritt für Schritt durch die Bereitstellung des Bastion-Hosts. Diese einfache Handhabung ermöglicht es Ihnen, sich auf Ihre Kernaktivitäten zu konzentrieren, statt sich in komplexen Konfigurationen zu verlieren.
Außerdem unterstützt Azure Bastion verschiedene Azure-Dienste und erweitert so seine Funktionen. Beachten Sie jedoch, dass Azure Bastion zwar die Bereitstellung für Virtual WAN unterstützt, aber nicht innerhalb eines Virtual WAN Hubs betrieben werden kann. Zudem unterstützt es keine Verbindung zu Azure Virtual Desktop. Wenn Sie diese Einschränkungen kennen, können Sie Ihre Integration besser planen.
Erweiterte Funktionalität
Sobald Sie Azure Bastion einrichten, stehen Ihnen zahlreiche erweiterte Funktionen zur Verfügung. Der Bastion-Host ermöglicht einen sicheren und nahtlosen Zugriff auf Ihre virtuellen Maschinen, ohne diese dem öffentlichen Internet auszusetzen. Dadurch verringert sich Ihre Angriffsfläche deutlich, und Sie können Ihre Ressourcen mit mehr Sicherheit verwalten.
Azure Bastion lässt sich außerdem gut mit anderen Azure-Diensten kombinieren und bietet so ein einheitliches Erlebnis. Sie können Zugriff und Authentifizierung einfach verwalten und so sicherstellen, dass nur autorisierte Benutzer eine Verbindung zu Ihren VMs herstellen. Diese Integration vereinfacht Ihren Arbeitsablauf und stärkt gleichzeitig Ihre Sicherheitslage.
5. Verbessertes Nutzererlebnis mit dem Azure Bastion Host
Benutzerfreundliche Oberfläche
Wenn Sie den Azure Bastion Host verwenden, fällt Ihnen sofort die benutzerfreundliche Oberfläche auf. Dieses intuitive Design vereinfacht den sicheren Zugriff auf Ihre Azure Virtual Machines. Sie verbinden sich über das Azure-Portal per HTTPS, ohne komplexe Konfigurationen vornehmen zu müssen. Dadurch verbringen Sie weniger Zeit mit der Verwaltung von VMs und mehr Zeit mit Ihren Kernaufgaben. Dieser optimierte Ansatz steigert unmittelbar die Produktivität von Remote-Benutzern.
Barrierefreiheit
Barrierefreiheit ist in der heutigen, vielfältigen Arbeitswelt ein zentrales Thema. Azure Bastion stellt sicher, dass Sie von überall und auf jedem Gerät auf Ihre Ressourcen zugreifen können. Die browserbasierte Oberfläche bedeutet, dass Sie keine zusätzliche Software installieren und keine VPNs konfigurieren müssen. Diese Flexibilität ermöglicht es Ihnen, sich schnell und sicher mit Ihren virtuellen Computern zu verbinden, egal ob Sie im Büro oder remote arbeiten.
Darüber hinaus unterstützt Azure Bastion verschiedene Barrierefreiheitsfunktionen. Sie können sich in der Oberfläche leicht zurechtfinden und die benötigten Ressourcen schnell finden. Diese Benutzerfreundlichkeit ist besonders hilfreich für Teammitglieder, die nicht über umfassende technische Kenntnisse verfügen. Alle können auf die notwendigen Werkzeuge zugreifen, ohne sich überfordert zu fühlen.
Schlanker Zugriffsprozess
Die Einrichtung eines Azure Bastion Hosts ist unkompliziert. Sie können den Bastion-Host mit wenigen Klicks bereitstellen. Das Azure-Portal führt Sie durch jeden Schritt und stellt sicher, dass Sie keine wichtigen Konfigurationen übersehen. Dieser schlanke Zugriffsprozess ermöglicht Ihnen einen schnellen Einstieg, sodass Sie sich auf Ihre Arbeit konzentrieren können, statt sich in technischen Details zu verlieren.
Sobald Sie Azure Bastion eingerichtet haben, wird der Zugriff auf Ihre virtuellen Computer zum Kinderspiel. Sie melden sich einfach am Azure-Portal an, wählen Ihre VM aus und verbinden sich über Bastion. Dieser Prozess verringert Verzögerungen und steigert die Effizienz. Außerdem können Sie die Benutzerauthentifizierung nahtlos verwalten und so sicherstellen, dass nur autorisiertes Personal auf vertrauliche Informationen zugreifen kann.
6. Skalierbarkeit von Microsoft Bastion
Anpassung an das Wachstum der Organisation
Mit dem Wachstum Ihrer Organisation steigen auch die Anforderungen an den Remotezugriff. Microsoft Bastion skaliert mühelos, um diesen Anforderungen gerecht zu werden. Sie können Ressourcen an Ihren aktuellen Bedarf anpassen, ohne Sicherheit oder Leistung zu beeinträchtigen. Diese Flexibilität ermöglicht es Ihnen, sich auf Ihr Kerngeschäft zu konzentrieren, während Bastion sich um die technischen Details kümmert.
Flexible Ressourcenzuweisung
Mit Azure Bastion können Sie Ressourcen dynamisch zuweisen. Das bedeutet, dass Sie in Spitzenzeiten hochskalieren und bei sinkender Nachfrage wieder herunterskalieren können. Diese Anpassungsfähigkeit verhindert eine Überdimensionierung, spart Kosten und sorgt gleichzeitig für eine optimale Leistung. Die folgenden zentralen Funktionen zeigen die Skalierbarkeit von Bastion:
- Skalierbarkeit: Unterstützt große VM-Umgebungen effizient und wahrt dabei die Sicherheit.
- Dynamische Skalierung: Passt die Kapazität in Spitzenzeiten an und vermeidet eine Überdimensionierung in Phasen geringer Auslastung.
- Gleichzeitige Verbindungen: Jede Instanz unterstützt 20 gleichzeitige RDP- und 40 gleichzeitige SSH-Verbindungen für eine präzise Kapazitätsplanung.
Diese Flexibilität stellt sicher, dass Sie Ihre Ressourcen effektiv verwalten können, unabhängig davon, wie sich Ihre Organisation entwickelt.
Unterstützung für eine wachsende Nutzerbasis
Wenn Ihr Team wächst, bietet Azure Bastion die Unterstützung, die Sie benötigen. Sie können problemlos weitere Benutzer aufnehmen, ohne aufwendige Konfigurationen vornehmen zu müssen. Der vollständig verwaltete Charakter von Azure Bastion reduziert den Aufwand für die Infrastrukturwartung und ermöglicht es Ihrem IT-Team, sich auf strategischere Initiativen zu konzentrieren.
- Azure Bastion ermöglicht eine nahtlose Verbindung mit mehreren virtuellen Computern, was für großangelegte Bereitstellungen entscheidend ist.
- Administratoren können Bastion mit minimalem Aufwand bereitstellen, was die Produktivität steigert.
- Sie können den Benutzerzugriff effizient verwalten und so sicherstellen, dass nur autorisiertes Personal eine Verbindung zu Ihren Ressourcen herstellt.
Diese Möglichkeit vereinfacht nicht nur Ihre Abläufe, sondern erhöht auch die Sicherheit. Sie können neue Benutzer schnell einbinden und bei Bedarf den Zugriff wieder entziehen, sodass Sie Ihre Umgebung jederzeit fest im Griff behalten.
7. Compliance und Governance mit Azure Bastion
Einhaltung regulatorischer Standards
Im heutigen regulatorischen Umfeld ist Compliance nicht verhandelbar. Azure Bastion hilft Ihnen, verschiedene regulatorische Standards einzuhalten, und stellt sicher, dass Ihre Organisation compliant bleibt, während sie sicher auf Ressourcen zugreift. Mit Azure Bastion können Sie die Komplexität der Compliance souverän meistern, ohne Abstriche bei der Sicherheit zu machen.
Datenschutzstandards
Azure Bastion hält sich an strenge Datenschutzstandards. Diese Verpflichtung stellt sicher, dass Ihre vertraulichen Informationen während des Remotezugriffs geschützt bleiben. Mit Azure Bastion profitieren Sie von Folgendem:
- Verschlüsselung: Alle Daten, die über Azure Bastion übertragen werden, sind mit branchenüblichen Protokollen verschlüsselt. Diese Verschlüsselung schützt Ihre Daten vor unbefugtem Zugriff.
- Zugriffssteuerung: Sie können rollenbasierte Zugriffssteuerung (Role-Based Access Control, RBAC) implementieren, um festzulegen, wer auf bestimmte Ressourcen zugreifen darf. Diese Funktion unterstützt Sie dabei, die Anforderungen der Datenschutzvorschriften einzuhalten.
- Datenresidenz: Mit Azure Bastion legen Sie fest, wo Ihre Daten gespeichert werden. Sie können bestimmte Azure-Regionen auswählen, um die Einhaltung lokaler Datenschutzgesetze sicherzustellen.
Zusammen schaffen diese Funktionen eine sichere Umgebung für Ihre Daten, sodass Sie sich auf Ihre Kerngeschäftsprozesse konzentrieren können.
Funktionen für Prüfung und Berichterstattung
Azure Bastion bietet umfassende Funktionen für Prüfung und Berichterstattung. Mit diesen Funktionen überwachen Sie Zugriffe und erfüllen gesetzliche Anforderungen. Zu den wichtigsten Vorteilen gehören:
- Sitzungsprotokollierung: Azure Bastion protokolliert alle Benutzersitzungen und liefert so einen detaillierten Nachweis darüber, wer auf welche Ressourcen und wann zugegriffen hat. Diese Protokollierung ist für Audits und Compliance-Prüfungen unverzichtbar.
- Echtzeitüberwachung: Sie können die Benutzeraktivitäten in Echtzeit überwachen und verdächtiges Verhalten sofort erkennen. Dieser proaktive Ansatz stärkt Ihre Sicherheitslage.
- Compliance-Berichte: Azure Bastion erstellt Compliance-Berichte, die die Benutzeraktivitäten und Zugriffsmuster zusammenfassen. Diese Berichte vereinfachen den Prüfungsprozess und helfen Ihnen, gegenüber Aufsichtsbehörden die Einhaltung nachzuweisen.
Mit diesen Funktionen für Prüfung und Berichterstattung stellen Sie sicher, dass Ihre Organisation ihre Compliance-Pflichten erfüllt und gleichzeitig eine sichere Umgebung für den Remotezugriff betreibt.
8. Unterstützung mehrerer Protokolle in Bastion
Vielseitigkeit für unterschiedliche Anwendungsfälle
Microsoft Bastion zeichnet sich durch die Unterstützung mehrerer Protokolle aus und ist damit eine vielseitige Lösung für unterschiedliche Anforderungen beim Remotezugriff. Ob Sie sicheren Desktopzugriff oder eine Kommandozeilenschnittstelle benötigen, Bastion deckt beides ab. Diese Flexibilität ermöglicht es Ihnen, sich an verschiedene Anwendungsfälle anzupassen, ohne Abstriche bei der Sicherheit zu machen.
Unterstützung von RDP und SSH
Mit Azure Bastion verbinden Sie sich mit Ihren virtuellen Computern über zwei zentrale Protokolle: RDP (Remote Desktop Protocol) und SSH (Secure Shell). Durch diese doppelte Unterstützung wählen Sie für jede Aufgabe die passende Methode.
- RDP: Ideal für Benutzer, die eine grafische Oberfläche benötigen, um ihre Windows-basierten virtuellen Computer zu verwalten. Sie greifen einfach auf Ihre Desktopumgebung zu und erledigen Aufgaben so, als säßen Sie direkt vor dem Gerät.
- SSH: Perfekt für Entwickler und Systemadministratoren, die den Zugriff über die Kommandozeile bevorzugen. SSH bietet einen sicheren Weg, Linux-basierte Systeme zu verwalten, und ermöglicht es Ihnen, Befehle und Skripte effizient auszuführen.
Durch die Unterstützung mehrerer Protokolle arbeiten Sie so, wie es Ihnen am besten passt. Das steigert die Produktivität und die Zufriedenheit der Benutzer.
Optionen für den Anwendungszugriff
Neben RDP und SSH bietet Azure Bastion verschiedene Optionen für den Anwendungszugriff. Damit verbinden Sie sich mit Anwendungen, die auf Ihren virtuellen Computern laufen, ohne diese dem öffentlichen Internet auszusetzen. Sie greifen sicher über das Azure-Portal auf Webanwendungen, Datenbanken und andere Dienste zu.
- Webanwendungen: Greifen Sie sicher auf Ihre Web-Apps zu, ohne komplexe VPNs konfigurieren oder Ihre Anwendungen potenziellen Bedrohungen aussetzen zu müssen.
- Datenbankverwaltung: Verbinden Sie sich direkt über das Azure-Portal mit Ihren Datenbanken. So bleiben Ihre Daten geschützt, während Sie notwendige Aufgaben erledigen.
Mit diesen Optionen für den Anwendungszugriff optimieren Sie Ihre Arbeitsabläufe und behalten ein hohes Sicherheitsniveau bei. Die Fähigkeit von Azure Bastion, mehrere Protokolle und Anwendungstypen zu unterstützen, macht es zu einem wichtigen Werkzeug für jede Organisation, die ihren Remotezugriff verbessern möchte.
9. Reduzierte Angriffsfläche mit Azure Bastion
Minimierung von Schwachstellen
Im heutigen digitalen Umfeld ist die Minimierung von Schwachstellen entscheidend für die Sicherheit. Azure Bastion leistet hier einen wichtigen Beitrag, indem es als Schutzbarriere fungiert. Es bündelt den Zugriff über ein verwaltetes Gateway und sperrt RDP- und SSH-Ports für den öffentlichen Zugriff. Dieser Ansatz verringert das Risiko unbefugter Zugriffe und möglicher Datenschutzverletzungen deutlich.
Die Angriffsfläche für Bedrohungen begrenzen
Azure Bastion macht öffentliche IP-Adressen überflüssig, die häufig als Angriffspunkte dienen. Ohne offene Ports schützen Sie Ihre virtuellen Computer (VMs) vor externen Bedrohungen. Azure Bastion bietet folgende zentrale Vorteile:
- Direkte Verbindung: Sie können über das Azure-Portal per SSL auf Ihre VMs zugreifen. Dadurch entfällt die Notwendigkeit, VMs über öffentliche IP-Adressen anzubinden.
- Regeln der Netzwerksicherheitsgruppe (NSG): Diese Regeln können den direkten RDP- und SSH-Zugriff blockieren, während Verbindungen über Bastion an Port 443 zugelassen werden. So stärken Sie Ihre Sicherheitslage.
- Weniger Sicherheitsvorfälle: Organisationen, die Azure Bastion nutzen, berichten von 60 % weniger sicherheitsrelevanten Vorfällen im Zusammenhang mit Remotezugriffen. Diese Kennzahl zeigt, wie wirksam Azure Bastion Schwachstellen reduziert.
Indem Azure Bastion den Zugriff bündelt und öffentliche IP-Adressen entfernt, vereinfacht es das Sicherheitsmanagement. Komplexe VPN-Konfigurationen oder öffentliche IP-Adressen sind nicht mehr nötig. Stattdessen erhalten Sie eine unkomplizierte Lösung, die direkt in Azure integriert ist und den schnellen Zugriff auf Ihre VMs ermöglicht.
Verbesserte Sicherheitslage
Mit Azure Bastion verbessern Sie Ihre gesamte Sicherheitslage. Der Dienst bietet sicheren browserbasierten Zugriff über das Azure-Portal über HTTPS an Port 443. So bleiben Ihre Daten beim Remotezugriff geschützt. Zusätzlich lässt sich Azure Bastion für die Authentifizierung in Azure Active Directory (Azure AD) integrieren, was Ihre Sicherheitsmaßnahmen weiter stärkt.
Da Azure Bastion den Verbindungsprozess automatisiert und vereinfacht, verringert es die Wahrscheinlichkeit menschlicher Fehler und Konfigurationsfehler. Solche Fehler führen in klassischen Umgebungen häufig zu Sicherheitslücken. Mit Azure Bastion können Sie sich auf Ihr Kerngeschäft konzentrieren und wissen dabei, dass Ihr Remotezugriff sicher ist.
10. Laufende Updates und Support für Microsoft Bastion
Verpflichtung zur Sicherheit
Wenn Sie Microsoft Bastion wählen, erhalten Sie einen Dienst, der Sicherheit durch laufende Updates und Support in den Mittelpunkt stellt. Microsoft weiß, wie wichtig ein sicherer Remotezugriff ist. Das Unternehmen verpflichtet sich, Azure Bastion regelmäßig weiterzuentwickeln, damit Ihnen stets die neuesten Funktionen und Sicherheitsmaßnahmen zur Verfügung stehen.
Regelmäßige Funktionserweiterungen
Microsoft Bastion profitiert von kontinuierlichen Funktionserweiterungen, die es an der Spitze der Sicherheitstechnik halten. Die wichtigsten Aspekte dieser Erweiterungen sind:
- Microsoft legt großen Wert auf kontinuierliche Überwachung und Compliance der Azure-Bastion-Ressourcen über Azure Policy. So werden Sicherheitskonfigurationen laufend geprüft und durchgesetzt.
- Integrierte TLS-Verschlüsselung schützt Daten während der Übertragung und zeigt Microsofts Engagement für den Datenschutz.
- Funktionen zur Sitzungsverwaltung ermöglichen es Ihnen, aktive Sitzungen zu überwachen und Verbindungen zu trennen. So behalten Sie die Kontrolle über den Benutzerzugriff.
Diese Erweiterungen verbessern nicht nur Ihre Nutzungserfahrung, sondern stärken auch die allgemeine Sicherheit Ihrer virtuellen Computer.
Laufende technische Unterstützung
Mit Azure Bastion erhalten Sie außerdem laufende technische Unterstützung. Microsoft stellt Ressourcen bereit, mit denen Sie Probleme beheben und die Nutzung des Dienstes optimieren können. Der Support umfasst unter anderem:
- Umfassende Dokumentation, die Sie durch Einrichtung und Verwaltung führt.
- Zugang zu Community-Foren, in denen Sie sich mit anderen Anwendern vernetzen und Erkenntnisse austauschen können.
- Direkte Support-Kanäle für dringende Probleme, damit Sie Störungen schnell beheben können.
Mit diesem Supportniveau können Sie sich auf Ihr Geschäft konzentrieren, ohne sich um Herausforderungen beim Remotezugriff zu sorgen. Microsofts Engagement für Ihren Erfolg zeigt sich in einem proaktiven Ansatz bei Updates und Support.
Kurz gesagt: Microsoft Bastion bietet eine umfassende Lösung für sicheren Remotezugriff. Zu den wichtigsten Vorteilen zählen:
| Vorteil | Beschreibung |
|---|---|
| Erhöhte Sicherheit | Macht öffentliche IP-Adressen überflüssig und nutzt private, verschlüsselte Verbindungen. |
| Einfache Verwaltung | Ermöglicht direkten Zugriff auf VMs über das Azure-Portal, ohne Einbußen bei der Sicherheit. |
| Kosteneffizienz | Hilft Organisationen, hohe Sicherheitsstandards einzuhalten und gleichzeitig die betriebliche Effizienz zu steigern. |
Mit Azure Bastion schützen Sie Ihre virtuellen Maschinen, vereinfachen die Verwaltung und senken Kosten. Warten Sie nicht – prüfen Sie noch heute Microsoft Bastion, um Ihre Strategie für sicheren Remotezugriff zu stärken.
Häufige Fragen
Was ist Microsoft Bastion?
Microsoft Bastion ist ein vollständig verwalteter Dienst, der sicheren und nahtlosen Remotezugriff auf Ihre Azure-VMs bietet, ohne diese dem öffentlichen Internet auszusetzen.
Wie erhöht Azure Bastion die Sicherheit?
Azure Bastion macht öffentliche IP-Adressen überflüssig und reduziert so Ihre Angriffsfläche. Die Verbindungen werden über TLS verschlüsselt, sodass der Zugriff auf Ihre virtuellen Maschinen sicher bleibt.
Kann ich Azure Bastion sowohl für RDP als auch für SSH nutzen?
Ja! Azure Bastion unterstützt sowohl RDP (Remote Desktop Protocol) als auch SSH (Secure Shell) und ermöglicht Ihnen so die sichere Verbindung zu Windows- und Linux-VMs.
Ist Azure Bastion einfach einzurichten?
Auf jeden Fall! Die Einrichtung von Azure Bastion ist unkompliziert. Sie können den Dienst mit wenigen Klicks direkt im Azure-Portal bereitstellen, was ihn benutzerfreundlich macht.
Welche Kosten entstehen durch die Nutzung von Azure Bastion?
Azure Bastion bietet im Vergleich zu klassischen VPN-Lösungen Kostenvorteile. Sie vermeiden Infrastrukturkosten und Wartungsaufwand und erhalten so eine kostengünstige Option für sicheren Remotezugriff.
Unterstützt Azure Bastion Compliance-Anforderungen?
Ja, Azure Bastion hilft Ihnen, verschiedene Compliance-Standards zu erfüllen. Der Dienst bietet Funktionen wie Sitzungsprotokollierung und rollenbasierte Zugriffssteuerung, damit Ihre Organisation compliant bleibt.
Wie verbessert Azure Bastion die Benutzerfreundlichkeit?
Azure Bastion bietet eine benutzerfreundliche Oberfläche, über die Sie einfach über das Azure-Portal auf virtuelle Maschinen zugreifen können. Diese Einfachheit steigert die Produktivität von Remote-Benutzern.
Welchen Support bietet Microsoft für Azure Bastion?
Microsoft bietet laufenden technischen Support für Azure Bastion, darunter umfassende Dokumentation, Community-Foren und direkte Support-Kanäle für dringende Probleme.
Bastion auf virtuellen Maschinen bereitstellen und SKU-Aspekte
Was ist Microsoft Bastion, und wie sichert es die Verbindung zu meiner virtuellen Maschine?
Microsoft Bastion ist ein vollständig verwalteter Bastion-Dienst, der sichere und nahtlose RDP/SSH-Konnektivität zu Azure-VMs direkt im Azure-Portal bereitstellt, ohne dass einzelnen VMs öffentliche IP-Adressen zugewiesen werden müssen. Bastion stellt eine integrierte Plattform bereit, die am Perimeter Ihres virtuellen Netzwerks eingerichtet wird. So können Sie über Azure Bastion eine Verbindung zu einer Windows-VM per SSH oder RDP herstellen und profitieren dabei von Sicherheitsupdates und einer agentenlosen Architektur.
Wie stelle ich Bastion-Hosts bereit, und welche typischen Schritte gehören zur Bastion-Bereitstellung?
Sie stellen Bastion bereit, indem Sie eine Azure-Bastion-Ressource im selben virtuellen Netzwerk wie Ihre Ziel-VMs oder in einem Hub-Netzwerk für den Zugriff über gepeerte virtuelle Netzwerke erstellen. Zur typischen Bereitstellung gehören das Erstellen oder Auswählen eines Azure Virtual Network, die Zuweisung einer öffentlichen IP-Adresse (bzw. einer SKU-spezifischen öffentlichen IP-Adresse), die Konfiguration des Subnetzes (AzureBastionSubnet) und das Abschließen der Bastion-Konfiguration direkt über das Azure-Portal.
Benötige ich eine öffentliche IP-Adresse für Azure Bastion?
Ja, Azure Bastion benötigt für die Bastion-Ressource eine öffentliche IP-Adresse, damit Clients den Bastion-Dienst erreichen können. Je nach Preisstufe und SKU von Azure Bastion können Sie eine öffentliche IP-Adresse der Standard-SKU zuweisen. Für rein private Designs können Sie Bastion mit Azure-Private-DNS-Zonen und gepeerten virtuellen Netzwerken kombinieren, um die Angriffsfläche zu minimieren.
Wie funktioniert die Authentifizierung mit Microsoft Entra ID bei Azure Bastion?
Azure Bastion unterstützt die Authentifizierung mit Microsoft Entra ID, um sicheren rollenbasierten Zugriff und Single-Sign-On-Szenarien zu ermöglichen. Bei Verwendung der Microsoft Entra ID-Authentifizierung können Administratoren bedingten Zugriff und MFA für RDP- und SSH-Sitzungen über Bastion erzwingen. So erhöhen sie die Sicherheit, ohne dass auf der Ziel-VM zusätzliche Agents erforderlich sind.
Kann ich Azure Bastion mit einem gepeerten virtuellen Netzwerk oder einem lokalen bzw. gepeerten virtuellen Netzwerk verwenden?
Ja, Bastion unterstützt bei korrekter Konfiguration Verbindungen zu VMs in gepeerten Netzwerktopologien. Bastion kann sich mit Ressourcen in einem gepeerten virtuellen Netzwerk verbinden, sofern Netzwerk-Peering, Routing und Berechtigungen richtig eingerichtet sind. So können Sie Bastion-Hosts zentralisieren und mehrere virtuelle Netzwerke bedienen.
Wie wirken sich Preise und SKU von Azure Bastion auf Bereitstellung und Kosten aus?
Die Preise für Azure Bastion richten sich nach der gewählten SKU und dem Nutzungsmodell. Manche SKUs umfassen feste Stundenkosten zuzüglich Datenübertragung und Sitzungsgebühren. Mit der richtigen SKU und einer passenden Skalierungsstrategie kann Bastion kostengünstiger sein als der Betrieb von Jump-VMs. Prüfen Sie die Preise für Azure Bastion sowie die Hinweise zu Bastion Developer auf Microsoft Learn, um die Kosten auf Ihr erwartetes Verbindungsvolumen abzustimmen.
Ist Azure Bastion agentenlos, und welche Sicherheitsvorteile bietet es gegenüber Jump-Servern?
Azure Bastion ist agentenlos. Sie müssen also keine Agents auf Ihren VMs installieren, um RDP- und SSH-Zugriff zu ermöglichen. Das reduziert den Wartungsaufwand und die Angriffsfläche. Da Bastion sicheren, browserbasierten Zugriff bereitstellt (einschließlich Unterstützung für Microsoft Edge Chromium), entfällt die Verwaltung von Jump-VMs. Außerdem können Sie zentrale Sicherheitsupdates und Richtlinien auf der Bastion-Ressource anwenden.
Kann ich Azure Bastion zusammen mit Azure Firewall und Azure-Private-DNS-Zonen verwenden?
Ja, Sie können Bastion mit Azure Firewall für mehrschichtigen Perimeterschutz kombinieren und mit Azure-Private-DNS-Zonen interne Hostnamen über virtuelle Netzwerke hinweg auflösen. Ein gängiges Design- und Architekturmuster ist, Azure Firewall für die ausgehende Kontrolle zu nutzen, während Bastion mit Azure-Private-DNS-Zonen eine interne Namensauflösung für VM-Verbindungen über Azure Bastion sicherstellt.
Wie greife ich über Bastion von Microsoft Edge oder anderen Browsern auf eine VM zu?
Sie können eine RDP- oder SSH-Sitzung direkt im Azure-Portal mit Microsoft Edge, Microsoft Edge Chromium oder einem anderen unterstützten Browser starten. Der Bastion-Host ermöglicht eine sichere, browserbasierte Sitzung zur Ziel-VM über Azure Bastion, ohne dass RDP- oder SSH-Ports der VM im Internet offengelegt werden.
Wo finde ich weitere Informationen, häufige Fragen oder Entwicklerhinweise zu Azure Bastion?
Für praxisnahe Anleitungen und Entwicklerhinweise finden Sie auf Microsoft Learn Schritt-für-Schritt-Artikel zum Erstellen eines Bastion-Hosts, zur Verwendung von Bastion mit verschiedenen SKUs und zur Bereitstellung von Bastion-Hosts. Die Dokumentation enthält außerdem häufige Fragen zu Azure, Ressourcen für Bastion Developer sowie Beispiele dafür, wie Sie Schlüssel in Azure Key Vault verwenden, Bastion so konfigurieren, dass es sich mit Ihrem virtuellen Azure-Netzwerk verbindet, und Bastion-Bereitstellungen optimieren.