 DE
 English
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Azure AD: Conditional Access vs. Identity-Protection-Richtlinien im Überblick
Von Mirko Peters ·
Im Bereich der Cloud-Sicherheit ist es entscheidend, die Feinheiten von Azure Active Directory (Azure AD) zu verstehen, um eine robuste Sicherheitslage aufrechtzuerhalten. Zwei zentrale Funktionen …
Automatisch mit KI aus dem Originalbeitrag übersetzt. Englisches Original lesen
Im Bereich der Cloud-Sicherheit ist es entscheidend, die Feinheiten von Azure Active Directory (Azure AD) zu verstehen, um eine robuste Sicherheitslage aufrechtzuerhalten. Zwei zentrale Funktionen von Azure AD, die beim Schutz von Zugriffen eine wichtige Rolle spielen, sind Conditional Access und Identity Protection. Beide sollen Benutzeridentitäten und Ressourcen schützen, arbeiten aber nach unterschiedlichen Prinzipien und adressieren verschiedene Aspekte des Identitätsmanagements. Dieser Artikel erläutert die grundlegenden Unterschiede zwischen Azure AD Conditional Access und Azure AD Identity Protection und zeigt, welche Rolle beide spielen und wie sie zu einer umfassenden Zero-Trust-Sicherheitsstrategie beitragen.
Einführung in Azure AD und Identitätsmanagement
Was ist Azure Active Directory?
Azure Active Directory (Azure AD), jetzt Teil von Microsoft Entra ID, ist der cloudbasierte Dienst für Identitäts- und Zugriffsverwaltung von Microsoft's. Er bildet die Grundlage für die Verwaltung von Benutzeridentitäten und die Absicherung des Zugriffs auf Ressourcen sowohl in der Cloud als auch lokal. Azure AD ermöglicht einmaliges Anmelden (Single Sign-On, SSO), damit Benutzer auf Tausende Cloud-Anwendungen zugreifen können, darunter Microsoft 365, Salesforce und viele weitere. Außerdem bietet es leistungsstarke Authentifizierungs- und Autorisierungsfunktionen, die sicherstellen, dass nur berechtigte Benutzer auf sensible Daten und Anwendungen zugreifen. Flexibilität und Skalierbarkeit machen Azure AD zu einem unverzichtbaren Bestandteil für jedes Unternehmen, das Cloud-Dienste nutzt.
Überblick über das Identitätsmanagement in Microsoft Entra
Identitätsmanagement in Microsoft Entra umfasst ein breites Spektrum an Funktionen zur Absicherung und Governance von Benutzeridentitäten und deren Zugriffsrechten. Dazu gehören die Bereitstellung und Deprovisionierung von Benutzern, die Multi-Faktor-Authentifizierung (MFA), die rollenbasierte Zugriffssteuerung (RBAC) sowie die Überwachung von Benutzeraktivitäten, um potenzielle Bedrohungen zu erkennen. Ein effektives Identitätsmanagement ist entscheidend für eine starke Sicherheitslage, die Einhaltung gesetzlicher Vorgaben und dafür, dass Benutzer sicher auf die Ressourcen zugreifen können, die sie für ihre Arbeit benötigen. Microsoft Entra ID stellt die Werkzeuge und Funktionen bereit, um eine umfassende Identitätsmanagement-Strategie umzusetzen und Organisationen vor unbefugtem Zugriff und Datenschutzverletzungen zu schützen. Der Ansatz von Microsoft Entra für das Identitätsmanagement ist eine solide Basis für starke Sicherheit.
Die Rolle von Microsoft Entra ID in modernen Identitätslösungen
Microsoft Entra ID spielt in modernen Identitätslösungen eine zentrale Rolle, indem es eine zentrale Plattform für die Verwaltung von Benutzeridentitäten und die Absicherung des Zugriffs auf Ressourcen in unterschiedlichen Umgebungen bereitstellt. Da Organisationen zunehmend Cloud-Dienste nutzen und hybride IT-Modelle einführen, wird eine einheitliche Identitätslösung unverzichtbar. Microsoft Entra ID adressiert diesen Bedarf mit Funktionen wie Conditional Access, Identity Protection und Privileged Identity Management (PIM) und sorgt dafür, dass die Verantwortung für Sicherheit auf allen Ebenen geteilt wird. Diese Funktionen ermöglichen es Organisationen, starke Zugriffsrichtlinien durchzusetzen, identitätsbasierte Bedrohungen zu erkennen und darauf zu reagieren sowie administrative Berechtigungen wirksam zu verwalten. Mit Microsoft Entra ID können Organisationen ihre Sicherheitslage verbessern, Prozesse im Identitätsmanagement straffen und Benutzern einen nahtlosen Zugriff ermöglichen, unabhängig von ihrem Standort oder dem verwendeten Gerät.
Conditional-Access-Richtlinien in Azure AD
Was sind Conditional-Access-Richtlinien?
Bedingte Zugriffsrichtlinien in Azure AD sind ein leistungsstarkes Feature von Microsoft Entra ID, mit dem Organisationen Zugriffsentscheidungen anhand bestimmter Bedingungen durchsetzen können. Zu diesen Bedingungen können der Standort des Benutzers, der Zustand des Geräts, die Vertraulichkeit der Anwendung und Risikobewertungen in Echtzeit gehören. Durch die Konfiguration bedingter Zugriffsrichtlinien stellen Administratoren sicher, dass nur autorisierte Benutzer auf sensible Ressourcen zugreifen können und dies auf sichere Weise geschieht. Dazu kann gehören, für Anmeldungen mit hohem Risiko eine Multi-Faktor-Authentifizierung (MFA) zu verlangen oder den Zugriff von nicht vertrauenswürdigen Standorten vollständig zu blockieren. Richtlinien für bedingten Zugriff in Azure AD sind ein Eckpfeiler jeder Zero-Trust-Sicherheitsstrategie, da sie Organisationen erlauben, ihre Sicherheitslage an die sich wandelnde Bedrohungslage anzupassen. Der bedingte Zugriff ist außerdem wichtig für die Verwaltung der Identitäten von Benutzern.
So funktioniert der bedingte Zugriff
Der bedingte Zugriff wertet eine Reihe von Bedingungen aus, bevor der Zugriff auf eine Ressource gewährt wird. Wenn ein Benutzer versucht, auf eine Anwendung oder einen Dienst zuzugreifen, der durch den bedingten Zugriff geschützt ist, bewertet Azure AD die Identität, den Standort, das Gerät und weitere relevante Faktoren des Benutzers. Das ist ein zentraler Bestandteil eines sicheren Zugriffs. Auf Grundlage dieser Faktoren entscheidet die Richtlinie für bedingten Zugriff, ob der Zugriff gewährt, eine MFA verlangt, der Zugriff blockiert oder eine andere Maßnahme ergriffen wird. Der Prozess ist dynamisch und passt sich an, sodass Organisationen ihre Sicherheitslage auf den jeweiligen Kontext jedes Zugriffsversuchs abstimmen können. Diese granulare Steuerung hilft Organisationen, Sicherheit und Benutzerfreundlichkeit in Einklang zu bringen: Benutzer erhalten die Ressourcen, die sie benötigen, während das Risiko unberechtigter Zugriffe möglichst gering bleibt. Der bedingte Zugriff ermöglicht Entscheidungsträgern außerdem, selbst festzulegen, welche Zugriffsebene Benutzer erhalten. Microsoft ist in der Verwaltung ein Profi.
Vorteile des bedingten Zugriffs
Die Implementierung von Richtlinien für bedingten Zugriff bietet Organisationen zahlreiche Vorteile, wenn sie ihre Sicherheitslage stärken und sensible Daten schützen möchten. Indem der Zugriff auf Basis von Risikobewertungen in Echtzeit gesteuert wird, kann der bedingte Zugriff das Risiko unberechtigter Zugriffe und Datenschutzverletzungen deutlich senken. Außerdem hilft er Organisationen, gesetzliche Anforderungen zu erfüllen, indem sichergestellt wird, dass der Zugriff auf sensible Daten ordnungsgemäß kontrolliert und protokolliert wird. Darüber hinaus kann der bedingte Zugriff die Produktivität der Benutzer steigern, da sie von vertrauenswürdigen Geräten und Standorten aus nahtlos auf Ressourcen zugreifen können, während für Hochrisikoszenarien strengere Sicherheitsmaßnahmen gelten. Mit dem bedingten Zugriff erreichen Organisationen eine sicherere und effizientere Identitätsverwaltung. Der Einsatz des bedingten Zugriffs ist daher sehr wichtig, weil er Schwachstellen reduziert und die allgemeine Sicherheit verbessert. Wenn aktiviert, arbeitet der bedingte Zugriff zum Beispiel auch mit Identity Protection und dem bedingten Zugriff zusammen. Der bedingte Zugriff hilft Organisationen außerdem, eine starke Sicherheit umzusetzen.
Identity Protection in Azure AD
Azure AD Identity Protection verstehen
Azure AD Identity Protection ist eine zentrale Komponente von Microsoft Entra ID mit dem Schwerpunkt, identitätsbasierte Risiken zu erkennen, zu untersuchen und zu beheben. Anders als der bedingte Zugriff, der Zugriffskontrollen auf Basis vordefinierter Bedingungen proaktiv durchsetzt, arbeitet Identity Protection reaktiv: Es analysiert kontinuierlich Anmeldemuster und Benutzerverhalten, um Anomalien und potenzielle Bedrohungen zu identifizieren. Dazu gehören ungewöhnliche Anmeldestandorte, untypische Zugriffsmuster und mögliche kompromittierte Anmeldedaten. Das ist Teil der Verantwortung, die auch Systeme für bedingten Zugriff tragen. Durch den Einsatz von maschinellem Lernen und verhaltensbasierter Analyse bietet Azure AD Identity Protection Organisationen ein leistungsstarkes Werkzeug, um Benutzeridentitäten zu schützen und die Auswirkungen identitätsbezogener Angriffe abzumildern. Für jedes Unternehmen, das Azure AD nutzt, ist es eine wichtige Schicht starker Sicherheit und unterstützt die allgemeine Sicherheitslage.
Die wichtigsten Funktionen von Identity Protection
Azure AD Identity Protection bietet unter anderem folgende zentrale Funktionen:
- Risikoerkennung, die verdächtige Aktivitäten identifiziert, etwa kompromittierte Anmeldedaten, ungewöhnliche Anmeldeversuche und Anmeldungen, die mit Malware in Verbindung stehen.
- Automatische Behebung: Organisationen können auf erkannte Risiken automatisch reagieren, etwa indem Benutzer aufgefordert werden, ihre Kennwörter zurückzusetzen, oder für risikobehaftete Anmeldungen eine Multi-Faktor-Authentifizierung (MFA) verlangt wird.
Umfassende Berichte liefern Einblicke in identitätsbezogene Risiken und die Wirksamkeit der Behebungsmaßnahmen. So verstehen Organisationen besser, welche Verantwortung sie beim Sicherheitsmanagement tragen. Mit diesen Funktionen können Organisationen identitätsbasierte Bedrohungen proaktiv erkennen und abwehren und so sicherstellen, dass Benutzeridentitäten und Ressourcen geschützt bleiben. Identitätsschutz und bedingter Zugriff können gemeinsam über Zugriffsentscheidungen bestimmen. Administratoren sind deshalb dafür verantwortlich, diese Systeme korrekt zu konfigurieren.
Wie Identity Protection die Sicherheit verbessert
Identity Protection erhöht die Sicherheit mit einem dynamischen und adaptiven Ansatz zur Steuerung identitätsbezogener Risiken. Durch die kontinuierliche Überwachung von Anmeldemustern und Benutzerverhalten kann Identity Protection Bedrohungen erkennen und darauf reagieren, die sonst unbemerkt bleiben würden. Dieser proaktive Ansatz hilft Organisationen, potenziellen Angriffen einen Schritt voraus zu sein und die Auswirkungen von Sicherheitsverletzungen zu minimieren. Außerdem lässt sich Identity Protection nahtlos in den bedingten Zugriff integrieren. Organisationen können so risikobasierte Richtlinien mit bedingungsbasierten Richtlinien kombinieren und erhalten eine umfassendere Sicherheitsstrategie. Identity Protection kann beispielsweise eine Richtlinie für bedingten Zugriff auslösen, die für einen als hochriskant eingestuften Benutzer eine MFA verlangt. Die Integration von Azure AD Identity Protection und bedingtem Zugriff bildet eine solide Grundlage für starke Sicherheit. Die Umsetzung dieser bewährten Methode sorgt für eine robuste Zero-Trust-Sicherheitslage im gesamten Unternehmen.
Bedingten Zugriff und Identity Protection im Vergleich
Die wichtigsten Unterschiede zwischen bedingtem Zugriff und Identity Protection
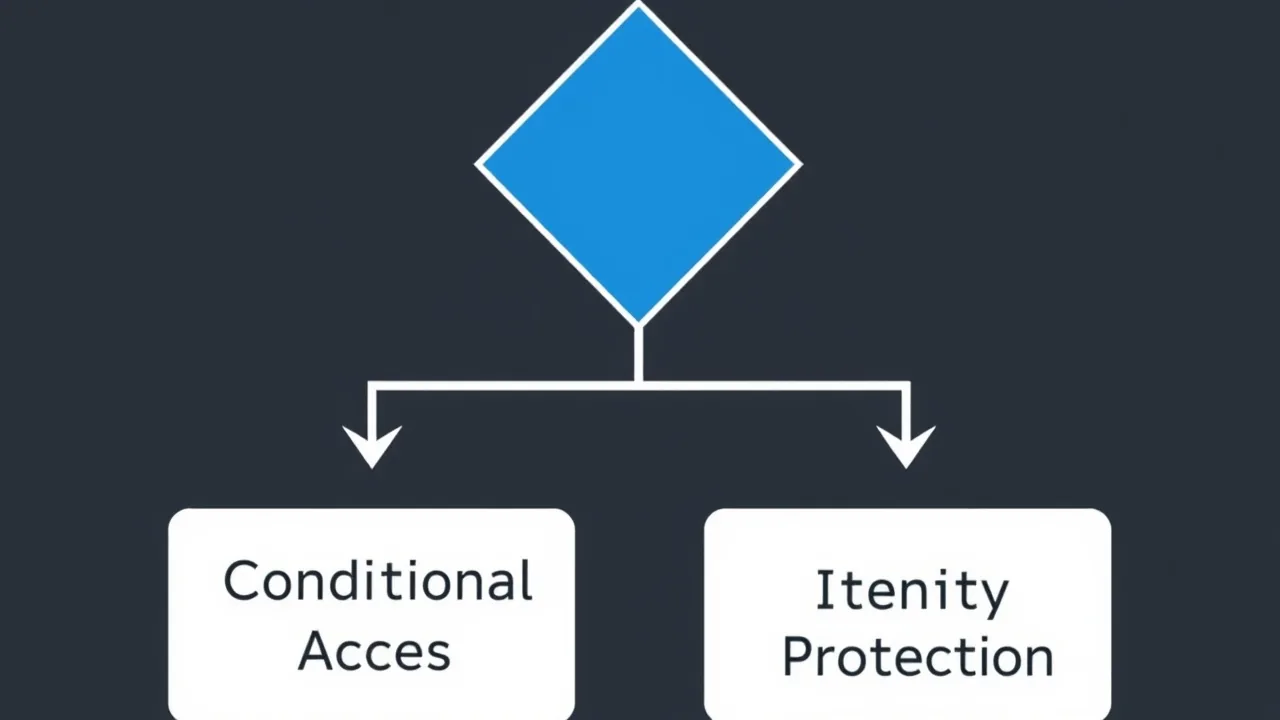
Der zentrale Unterschied zwischen bedingtem Zugriff und Identity Protection liegt in ihrem Ansatz zur Absicherung des Zugriffs. Der bedingte Zugriff erzwingt proaktiv eine Zugriffssteuerung auf Basis vordefinierter Bedingungen, etwa des Benutzerstandorts oder der Gerätekonformität. Es handelt sich um ein regelbasiertes System, in dem Sie Richtlinien konfigurieren, die den Zugriff anhand bestimmter Kriterien festlegen. Identity Protection hingegen konzentriert sich darauf, identitätsbezogene Risiken reaktiv zu erkennen und zu beheben. Dazu analysiert das System mithilfe von maschinellem Lernen Anmeldemuster und Benutzerverhalten und identifiziert Auffälligkeiten, die auf eine kompromittierte Identität oder einen bösartigen Zugriffsversuch hindeuten können. Während der bedingte Zugriff den Zugriff anhand konfigurierter Regeln bestimmt, bewertet Identity Protection das Risiko jeder Anmeldung und jeder Benutzeraktivität. Damit ist die Autorisierung dynamisch und risikogesteuert.
Anwendungsfälle für jeden Richtlinientyp
Der bedingte Zugriff eignet sich besonders für Szenarien, in denen Sie eine bestimmte Zugriffssteuerung auf Basis bekannter Faktoren durchsetzen möchten. Sie könnten beispielsweise eine Richtlinie für bedingten Zugriff konfigurieren, die für alle Benutzer, die von außerhalb des Unternehmensnetzwerks auf sensible Daten zugreifen, eine MFA verlangt. Ebenso könnten Sie den Zugriff aus bestimmten Ländern blockieren, die für schädliche Aktivitäten bekannt sind. Identity Protection ist dagegen unverzichtbar, um unbekannte Risiken zu erkennen und darauf zu reagieren. Greift ein Benutzer plötzlich von einem ungewöhnlichen Standort auf Ressourcen zu oder zeigt untypisches Anmeldeverhalten, kann Identity Protection dies als potenzielle Bedrohung kennzeichnen. Diese Azure AD Identity Protection-Warnungen können anschließend eine automatische Behebung auslösen, etwa indem der Benutzer aufgefordert wird, sein Kennwort zurückzusetzen, oder die verdächtige Anmeldung blockiert wird. Zusammen bieten diese Funktionen mit Azure AD eine umfassende starke Sicherheit.
Beide Ansätze für ein Zero-Trust-Modell kombinieren
Die Integration von Conditional Access und Identity Protection gilt als bewährte Methode für ein robustes Zero-Trust-Sicherheitsmodell. Conditional-Access-Richtlinien lassen sich so konfigurieren, dass sie die von Identity Protection bereitgestellten Risikobewertungen nutzen. Eine Conditional-Access-Richtlinie kann beispielsweise MFA verlangen oder den Zugriff vollständig blockieren, wenn Identity Protection eine Anmeldung mit hohem Risiko erkennt. Durch diese Integration beruhen Zugriffsentscheidungen nicht nur auf vordefinierten Bedingungen, sondern auch auf Risikobewertungen in Echtzeit. Dieser mehrschichtige Ansatz schafft eine anpassungsfähigere und reaktionsschnellere Sicherheitslage. So können Organisationen Benutzeridentitäten und Ressourcen in einer sich ständig verändernden Bedrohungslandschaft wirksam schützen und ihrer Verantwortung für die Sicherheit gerecht werden. Organisationen, die Conditional Access nutzen, sollten außerdem Azure AD aktiviert haben.
Fazit
Die Bedeutung der Zugriffsverwaltung im Überblick
Die Zugriffsverwaltung, unterstützt durch Werkzeuge wie Conditional Access und Identity Protection in Microsoft Entra ID, ist entscheidend für eine starke Sicherheitslage. Eine wirksame Zugriffsverwaltung stellt sicher, dass nur autorisierte Benutzer auf sensible Ressourcen zugreifen können, und verhindert so unberechtigte Zugriffe und Datenschutzverletzungen. Mit robusten Zugriffskontrollen können Organisationen das Risiko von Insider-Bedrohungen, externen Angriffen und Compliance-Verstößen deutlich senken. Eine durchdachte Strategie zur Zugriffsverwaltung ist unverzichtbar, um wertvolle Werte zu schützen, den Geschäftsbetrieb aufrechtzuerhalten und Vertrauen bei Kunden und Partnern aufzubauen. Nutzen Sie daher Conditional Access, um Zugriffsverwaltung und starke Sicherheit zu erreichen.
Die Zukunft des Identitätsmanagements mit Microsoft-Lösungen
Die Zukunft des Identitätsmanagements mit Microsoft-Lösungen wie Microsoft Entra ID geht in Richtung intelligenterer und automatisierterer Sicherheit. Mit der Weiterentwicklung der Bedrohungslandschaft werden sich auch die Funktionen von Azure AD weiterentwickeln. Künftige Neuerungen dürften unter anderem verbesserte Algorithmen des maschinellen Lernens für genauere Risikoerkennung, eine bessere Integration mit anderen Sicherheitswerkzeugen und eine detailliertere Steuerung von Zugriffsrichtlinien umfassen. Microsoft verpflichtet sich, Organisationen die Werkzeuge bereitzustellen, mit denen sie neuen Bedrohungen einen Schritt voraus bleiben und eine Zero-Trust-Sicherheitslage aufrechterhalten können. Kontinuierliche Innovation im Identitätsmanagement ist unerlässlich, um die Vertraulichkeit, Integrität und Verfügbarkeit sensibler Daten und Ressourcen zu gewährleisten. Die künftige Rolle von Conditional Access und Identity Protection wird ein zentrales Merkmal sein, wenn es darum geht, die Verantwortung von Organisationen für den Schutz von Benutzerdaten zu definieren.
Abschließende Gedanken zu Azure AD-Richtlinien
Azure AD Conditional Access und Identity Protection sind unverzichtbare Bestandteile einer modernen Sicherheitsstrategie. Während Conditional Access den Rahmen für die Umsetzung zugriffsbasierter Kontrollen anhand vordefinierter Bedingungen bietet, liefert Identity Protection dynamische, risikobasierte Bewertungen sowie Möglichkeiten zur Behebung. Wer die Stärken beider Ansätze versteht und sie wirksam miteinander verbindet, erreicht eine umfassendere und widerstandsfähigere Sicherheitslage. Diese Azure AD-Funktionen einzusetzen ist nicht nur eine bewährte Methode, sondern eine Notwendigkeit, um Benutzeridentitäten und Ressourcen in der heutigen komplexen und sich ständig wandelnden Bedrohungslandschaft zu schützen. Entscheidungsträger sollten daher die Conditional-Access-Richtlinien aktivieren.
Worin unterscheidet sich die Entscheidung für Conditional Access von traditionellen Identitätskontrollen?
Die Entscheidung für Conditional Access geht über die traditionelle Identitätsprüfung hinaus, indem Bedingungen und Zugriffskontrollen in Echtzeit angewendet werden. Statt nur Anmeldedaten zu prüfen, bewertet Conditional Access Signale wie Gerätekonformität, Standort und Benutzerrisiko, bevor der Zugriff gewährt wird. Dieser Ansatz, der weit über die reine Identität hinausgeht, integriert sich mit dem Endpunktmanagement und Zugriffsregeln. So stellt er den richtigen Zugriff sicher, reduziert unberechtigte Zugriffe und verbessert den Datenschutz, und zeigt, wie Conditional Access das Risiko senkt.
Welche Rolle spielt MFA in Microsoft Entra ID Conditional Access?
Die Multi-Faktor-Authentifizierung (MFA) ist ein zentrales Steuerelement der bedingten Zugriffsrichtlinien in Microsoft Entra ID und dient dazu, die Anmeldesicherheit zu erhöhen. Für deren wirksame Umsetzung sind Organisationen selbst verantwortlich. Richtlinien können MFA unter bestimmten Bedingungen verlangen, etwa bei einem hohen Benutzerrisiko oder beim Zugriff auf sensible Apps. So sorgt die bedingte Zugriffssteuerung für starke Sicherheit, ohne bei jeder Zugriffsanfrage MFA zu erzwingen. Auch die Benutzer sind dafür verantwortlich, diese Vorgaben einzuhalten. In Kombination mit Identitätsschutz und Anmeldeprotokollen lassen sich verdächtige Aktivitäten erkennen und eindämmen.
Wie arbeiten Anmeldebedingungen und Zugriffssteuerungen bei der bedingten Zugriffssteuerung zusammen?
Anmeldebedingungen und Zugriffssteuerungen bilden das Grundgerüst der CA-Richtlinien. Bedingungen bewerten die Anmeldung anhand von Benutzer, Gerät, Standort und Risiko. Zugriffssteuerungen legen das Ergebnis fest: Zugriff gewähren, blockieren, MFA verlangen oder ein konformes Gerät voraussetzen. Nach diesem anleitungsartigen Prinzip können Administratoren den Zugriff nur dann erlauben, wenn die Bedingungen und Zugriffssteuerungen der Richtlinien erfüllt sind. So entstehen Zugriffsentscheidungen in Echtzeit. Unbefugter Zugriff wird reduziert, ohne die Produktivität der Benutzer zu beeinträchtigen.
Welche Vorteile bietet die bedingte Zugriffssteuerung für Organisationen?
Die bedingte Zugriffssteuerung ermöglicht eine gezielte Durchsetzung von Sicherheitsmaßnahmen, verbessert den Datenschutz und reduziert unbefugten Zugriff. Organisationen tragen dabei die Verantwortung, diese Maßnahmen umzusetzen. IT-Teams erhalten Governance-Werkzeuge, mit denen sie festlegen können, wer wann auf was zugreifen darf. Die Funktion lässt sich mit Microsoft Entra ID Protection und Azure Active Directory Identity Protection integrieren. Sie unterstützt Steuerungen, die Benutzerfreundlichkeit und Risiko in Balance halten, und hilft so, Benutzern den richtigen Zugriff zu gewähren.
Ist die bedingte Zugriffssteuerung in Microsoft Entra ID eine Implementierung oder ein Produktfeature?
Die bedingte Zugriffssteuerung in Microsoft Entra ID ist ein Produktfeature innerhalb des Microsoft-Entra-Ökosystems (früher Azure AD). Ihr wirksamer Einsatz erfordert jedoch eine sorgfältige Implementierungsplanung. Die Bereitstellung umfasst das Definieren der CA-Richtlinien, die Integration des Endpunktmanagements, die Konfiguration der Richtlinieneinstellungen für das Benutzerrisiko und eine angemessene Überwachung des Identitätsschutzes. Für eine schrittweise Einführung orientieren sich Organisationen häufig an einem Whitepaper oder einem Schulungsplan.
Benötige ich eine P1-Lizenz, um die bedingte Zugriffssteuerung zu nutzen, und wie wirkt sich die Lizenzierung auf die Zugriffsregeln aus?
Einige Funktionen der bedingten Zugriffssteuerung setzen Azure AD Premium P1 oder eine gleichwertige Microsoft-Entra-Lizenz voraus. Mit einer P1-Lizenz stehen erweiterte Funktionen zur Verfügung, etwa CA-Richtlinien, die Integration des Identitätsschutzes und detaillierte Anmeldeprotokolle. Die Lizenzstufe bestimmt, welche Zugriffsregeln und Bedingungen Sie anwenden können. Prüfen Sie deshalb die Lizenzanforderungen, bevor Sie die Richtlinien vollständig ausrollen. So stellen Sie sicher, dass Ihre Richtlinien mit Bedingungen und Zugriffssteuerungen wie erwartet funktionieren.
Wie lässt sich die bedingte Zugriffssteuerung mit Azure Active Directory Identity Protection und Überwachung integrieren?
Die bedingte Zugriffssteuerung lässt sich mit Azure Active Directory Identity Protection und Microsoft Entra ID Protection integrieren. So nutzt sie Signale wie Anmelderisiko und Benutzerrisiko für ihre Zugriffsentscheidungen. Microsoft kann diese Signale überwachen und Empfehlungen erstellen. Administratoren können Erkenntnisse des Identitätsschutzes in CA-Richtlinien einbinden, um Zugriffe zu blockieren oder eine Behebung zu verlangen. So kommen sie ihrer Verantwortung nach, Benutzeridentitäten abzusichern. Der Zugriff auf Benutzeraktivitäten über Anmeldeprotokolle und Telemetriedaten in Echtzeit unterstützt Governance und Reaktion auf Sicherheitsvorfälle.
Welche Governance und Schulung werden für die Verwaltung bedingter Zugriffsrichtlinien empfohlen?
Zu einer wirksamen Governance gehören die Dokumentation der CA-Richtlinien, ein Workflow für Zugriffsanfragen und Schulungen für Administratoren und Helpdesk-Mitarbeiter. Alle sollten verstehen, welche Verantwortung sie im Prozess tragen. Ein Lernpfad oder Schulungsprogramm sollte die Erstellung, das Testen und die Rückfallverfahren von Richtlinien abdecken. Ein Whitepaper kann bewährte Vorgehensweisen vermitteln. Governance sorgt außerdem dafür, dass die bedingte Zugriffssteuerung prüfbare Richtlinien umfasst, mit Compliance-Vorgaben übereinstimmt und sich auf alle Geräte und Zugriffsszenarien skalieren lässt. So wird sichergestellt, dass der richtige Zugriff gewährt und Daten geschützt werden.